Secteur
Bureaux d'études et start-up deeptech : détecter les fuites de plans, de code et d'inventions avant le brevet
Un bureau d'études, une société d'ingénierie ou une start-up deeptech vend du savoir avant de vendre un produit : des notes de calcul, du code source, des résultats d'essais, une invention que personne n'a encore déposée. Tant que la demande de brevet n'est pas partie, le secret est souvent la seule protection. Ce guide rassemble les chiffres, les risques propres à la recherche, des cas publiés et ce qu'un logiciel DLP de détection voit, et ne voit pas. Pour l'atelier et les prix de revient d'une PME industrielle, voyez notre page dédiée ; pour la sous-traitance aéronautique, notre page dédiée. Rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
Dans une structure d'ingénierie ou de recherche, les données sortent d'abord par commodité : du code collé dans une IA générative, des résultats synchronisés sur un cloud personnel, une note envoyée au partenaire depuis une messagerie privée. Selon le rapport DBIR 2026 de Verizon, le code source est le type de données le plus souvent soumis à des IA externes. La DRSD et la DGSI décrivent l'intérêt d'États étrangers pour les technologies de rupture et les laboratoires. Aux États-Unis, un jury fédéral a reconnu coupable en janvier 2026 un ingénieur qui avait sorti plus de deux mille pages de secrets d'IA vers son cloud personnel en créant sa start-up. Avant le brevet, une fuite peut coûter la nouveauté de l'invention ; savoir ce qui sort des postes peut compter parmi les mesures de protection raisonnables qu'exige le secret des affaires.
Les chiffres
Aucune statistique publique ne compte les fuites de plans, de code ou de résultats de recherche : la CNIL ne reçoit que les violations de données personnelles. Les chiffres ci-dessous viennent de Verizon, qui agrège les données d'outils DLP de ses contributeurs, de l'INPI, de la DRSD et de la CNIL, chacun avec sa source, son édition et son périmètre.
1er
Le code source est, de loin, le type de données le plus souvent soumis par les salariés à des IA externes.
Verizon, DBIR 2026 · monde, novembre 2024 à octobre 2025, données d'outils DLP
3,2 %
des événements DLP étudiés correspondent à de la documentation technique ou de recherche versée dans une IA non autorisée.
Verizon, DBIR 2026 · même périmètre
45 %
des salariés utilisent régulièrement une IA sur leur poste de travail, contre 15 % un an plus tôt ; 67 % des utilisateurs y accèdent avec un compte non professionnel.
Verizon, DBIR 2026 · usage au moins une fois tous les 15 jours
16 807
demandes de brevet déposées à l'INPI en 2025, en hausse de 8,7 % ; les dépôts des PME progressent de 5 %.
INPI, chiffres clés 2025 · communiqué du 5 février 2026, France
36 %
des atteintes recensées contre la base industrielle et technologique de défense en 2024 relevaient du vecteur humain (45 % en 2023) ; c'est le principal levier dans la recherche publique d'intérêt défense.
DRSD, panoramas des ingérences 2024 (juillet 2025) et 2025 (mai 2026)
14,0 %
des violations notifiées à la CNIL par le secteur « activités spécialisées, scientifiques et techniques » déclarent un acte interne accidentel ; 8,1 % un mauvais destinataire ; 2,6 % un acte interne malveillant.
Calcul SSHack sur les données ouvertes de la CNIL · 3 275 notifications, 2019 à 2024
Trois précautions de lecture. Les chiffres de Verizon décrivent ce que mesurent les outils DLP de grandes organisations, surtout américaines, pas une PME française. Celui de l'INPI mesure l'activité inventive, pas les fuites : il dit combien d'inventions passent chaque année par la période fragile qui précède le dépôt. Le secteur de la CNIL regroupe l'ingénierie et la recherche avec les avocats, les experts-comptables et la publicité, ne compte que les données personnelles, et présente un pic atypique en 2021. Voyez aussi Fuites de données internes : les chiffres 2026 et les violations notifiées à la CNIL par secteur.
Ce qui vaut cher avant le brevet
La valeur se concentre dans des fichiers que l'on ne pense pas à protéger, parce qu'ils sont des outils de travail.
- Les résultats bruts et les cahiers de laboratoire : mesures, essais ratés, paramètres qui marchent. Les résultats négatifs disent à un concurrent où ne pas chercher.
- Les notes de calcul, modèles et simulations, avec leurs hypothèses et leurs jeux de paramètres.
- Le code source et les modèles entraînés : dépôts Git, scripts d'acquisition, jeux de données annotés, poids d'un modèle d'IA.
- Le dossier d'invention en préparation : description, dessins, revendications en projet, échanges avec le conseil en propriété industrielle.
- Les dossiers de financement : réponses aux appels à projets, présentations aux investisseurs, salle de données d'une levée de fonds, et le dossier justificatif du crédit d'impôt recherche, traité plus bas.
Le brevet change la nature du risque. Une invention n'est brevetable que si elle est nouvelle, c'est-à-dire si elle n'est pas comprise dans l'état de la technique. L'article L611-11 du Code de la propriété intellectuelle définit celui-ci comme tout ce qui a été rendu accessible au public avant la date de dépôt, par écrit, oralement, par un usage ou par tout autre moyen. Une fuite avant le dépôt peut donc coûter le brevet. L'article L611-13 prévoit une exception étroite, pour une divulgation intervenue dans les six mois précédant le dépôt et résultant d'un abus évident à l'égard de l'inventeur ; encore faut-il dater ce qui est sorti, et par qui. Ces questions relèvent d'un conseil en propriété industrielle.
Ce qui ne sera jamais breveté, un procédé gardé secret ou un savoir-faire de mise au point, relève du secret des affaires. L'article L151-1 du Code de commerce ne protège une information que si son détenteur prend des « mesures de protection raisonnables, compte tenu des circonstances, pour en conserver le caractère secret ». Notre page PME industrielle détaille ce texte et l'arrêt de la Cour de cassation du 25 septembre 2024 sur les clés USB personnelles. L'e-Soleau de l'INPI date une création ; elle ne confère aucun droit exclusif.
Le dossier de crédit d'impôt recherche, résumé de votre R&D
Une entreprise qui déclare du crédit d'impôt recherche doit pouvoir justifier ses travaux. Le guide du CIR 2025 du ministère de l'Enseignement supérieur et de la Recherche juge « indispensable que ce dossier justificatif soit réalisé au fur et à mesure de l'exécution des opérations de R&D ». Pour chaque opération, son modèle de fiche demande l'état de l'art, le verrou scientifique ou technique visé, la démarche suivie, les résultats et les collaborations avec des organismes publics.
Le dossier CIR est donc le meilleur résumé de votre recherche : ce que vous cherchez, ce qui a échoué, ce qui marche, et avec qui. Il circule pourtant beaucoup, souvent avec un cabinet de conseil, et se conserve des années. Traitez-le comme un dossier d'invention.
Technologies de rupture : ce que voient la DRSD et la DGSI
Les technologies de rupture sont nommément visées. Dans son panorama 2024, la DRSD écrit que « les technologies de rupture, à l'image du quantique ou de l'intelligence artificielle, continuent de faire l'objet de convoitises de la part de nombreux pays » ; le panorama 2025 confirme cette « attention particulière ».
Le vecteur est d'abord humain. La DRSD décrit des « stratégies complexes d'acquisition de savoir-faire via des débauchages ciblés ou l'envoi d'étudiants dans des laboratoires et programmes de recherche sensibles ». Dans la recherche publique d'intérêt défense, les atteintes humaines sont « le principal levier de captation », par des questions intrusives et des propositions d'entretiens rémunérés sur LinkedIn.
Les programmes d'accueil sont détournés. Le flash ingérence économique n° 114 de la DGSI (juin 2025) décrit trois cas en laboratoire : un post-doctorant boursier qui photographie les appareils de recherche et s'intéresse aux travaux d'un autre doctorant « susceptibles de faire l'objet d'un dépôt de brevet » ; un chercheur refusé pour raisons de sécurité qui écrit à l'équipe depuis son adresse personnelle pour masquer sa nouvelle affiliation ; un doctorant en thèse Cifre qui disparaît avant sa soutenance en laissant des stylos et des clés USB capables d'enregistrer le son ou l'image. La DGSI recommande de sensibiliser les équipes aux « activités informatiques inhabituelles » et, en cas d'incident, de retirer les accès et de « conserver les preuves ».
Les structures les plus sensibles peuvent créer des zones à régime restrictif. L'accès à ces zones pour un stage, un doctorat ou une prestation est soumis à autorisation, après avis favorable du ministre qui a déterminé le besoin de protection, dans le régime réformé par le décret n° 2024-430 entré en vigueur le 1er janvier 2025. Une start-up sans zone protégée n'a pas ce filtre : ses postes de travail sont la seule frontière.
Des cas publiés
Deux affaires où des ingénieurs ayant un accès légitime ont fait sortir les données par un service en ligne plutôt que par une clé.
Justice fédérale américaine, 29 janvier 2026 : Linwei Ding
Cet ingénieur de Google est reconnu coupable d'espionnage économique et de vol de secrets commerciaux par un jury de San Francisco. Selon le ministère américain de la Justice, entre mai 2022 et avril 2023, il a copié plus de deux mille pages d'informations confidentielles sur l'infrastructure qui sert à entraîner les grands modèles d'IA, vers son compte personnel Google Cloud. Dans le même temps, il discutait d'un poste de directeur technique dans une jeune entreprise chinoise, puis fondait sa propre start-up d'IA, en expliquant à des investisseurs qu'il pourrait construire un supercalculateur en copiant la technologie de son employeur. Moins de deux semaines avant sa démission, il a téléchargé les fichiers sur son ordinateur personnel.
DGSI, Flash ingérence économique n° 106, octobre 2024 : l'ingénieur et le cloud de l'entreprise
Une société de services porte plainte contre l'un de ses ingénieurs pour « extraction frauduleuse de données dans un système de traitement automatisé » : il avait téléchargé plusieurs milliers de documents depuis le cloud de l'entreprise, dont une grande partie particulièrement sensibles. Interpellation, perquisition, incarcération, puis contrôle judiciaire. Le flash rappelle que les auteurs agissent pour la revente, pour un nouvel employeur ou « pour la création d'une entreprise concurrente », et que ces vols « sont souvent découverts tardivement ».
Dans les deux cas, les faits retenus portent sur des accès et des téléchargements datés. Les cas jugés en France sur des copies USB de procédés de fabrication sont sur notre page PME industrielle. La Cour de cassation a par ailleurs jugé, le 2 septembre 2026, que la seule présence de fichiers confidentiels d'un concurrent sur l'ordinateur fourni par le nouvel employeur suffit à établir leur appropriation. Une start-up qui recrute chez un concurrent a intérêt à le savoir (voir Un nouvel arrivant apporte les fichiers de son ancien employeur).
Doctorants, stagiaires et partenaires de recherche
Une structure de recherche vit d'échanges, et chaque échange ouvre un accès. La DGSI rappelle que ces vols sont souvent commis par « les salariés en fin de contrat, les stagiaires ou même les prestataires de services ».
- Les doctorants. Un doctorant Cifre est salarié de l'entreprise et travaille aussi pour son laboratoire ; il publie, soutient et part. Ce qui peut être publié, ce qui reste à l'entreprise et ce qui attend un brevet doit être écrit dans la convention.
- Les stagiaires et alternants, souvent placés sur les sujets exploratoires. Notre guide Prestataires, stagiaires, apprentis : les accès qu'on oublie donne les checklists d'arrivée et de fin de mission.
- Les partenaires : laboratoires publics, membres d'un consortium, sous-traitants d'essais, conseils extérieurs. L'accord de consortium dit ce qui peut être échangé, pas par quel canal.
À la fin de la collaboration, comparez au contrat ce qui a été copié ou envoyé pendant les dernières semaines. Notre checklist sécurité des 30 derniers jours s'applique à un doctorant comme à un salarié.
Les mauvaises pratiques, et ce qu'elles exposent
La plupart des sorties de données d'une équipe de recherche viennent d'habitudes prises sous la pression d'un jalon, plus que de vols. Le tableau peut servir de base à une charte.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Code poussé sur un dépôt Git personnel | Travailler depuis chez soi, garder une trace de son travail | Code hors de tout contrôle, parfois public par erreur, conservé après le départ | La visite du site d'hébergement de code (adresse, titre, heure) ; rien de ce que pousse la ligne de commande Git |
| Code ou rapport collé dans une IA générative grand public | Gain de temps réel, outil validé absent | Données transmises à un tiers sans accord de confidentialité ; le code source est le premier type de données que Verizon y voit passer | La visite de la page, signalée si le nom du service est un mot-clé ; pas le texte collé |
| Résultats envoyés à la liste de diffusion du consortium | Échange normal entre partenaires | Mauvais destinataire, membre sorti du consortium encore dans la liste | L'e-mail envoyé depuis Outlook, ses destinataires, la pièce jointe capturée, l'alerte si un mot-clé y figure |
| Clé USB du banc d'essai ou de l'instrument de mesure | L'instrument n'est pas sur le réseau | Les données brutes sur une clé qui rentre à la maison | Sur le poste Windows : la clé (nom, taille, numéro de série), chaque fichier copié et sa copie chiffrée ; rien sur l'instrument sans agent |
| Résultats non publiés dans une présentation aux investisseurs | Levée de fonds, salle de données | Divulgation hors accord de confidentialité, parfois avant le dépôt du brevet | L'envoi Outlook et la pièce jointe ; pour un dépôt dans une salle de données en ligne, la visite seulement |
| Doctorant ou ingénieur qui copie « ses » données avant de partir | Sentiment de propriété, thèse ou projet à finir ailleurs | Données de l'entreprise hors contrat ; concurrence déloyale pour l'employeur suivant | La liste des fichiers copiés sur support externe et des e-mails envoyés pendant les dernières semaines, avec date et heure |
Pour la clé USB des instruments, le choix entre interdire, passer en lecture seule ou tracer est détaillé dans Bloquer ou tracer les clés USB ? ; ce que Windows garde seul d'une clé branchée, dans Comment savoir si un salarié a copié des fichiers sur une clé USB. Les sorties par service web sont décrites dans Exfiltration de données : les techniques et les traces.
Les mots-clés d'un bureau d'études
Un DLP par mots-clés fonctionne bien quand les documents sensibles portent des termes qui leur sont propres. La liste industrie et R&D de notre guide des mots-clés d'alerte donne la base : noms de code des projets, « brevet », extensions des fichiers de CAO repérées par le nom du fichier. Une structure de recherche peut tester en plus « demande de brevet », « revendication », « cahier de laboratoire », « état de l'art », « dossier justificatif » et « crédit d'impôt recherche », le nom de ses partenaires de consortium, et celui des services d'IA générative et de transfert qu'elle n'a pas validés. Deux pièges sont fréquents. Les sigles courts déclenchent des alertes partout : « CIR » se retrouve dans « circuit », « NDA » dans « agenda ». Les extensions aussi : « .m », celle des scripts MATLAB, se retrouve dans « .mp4 », « .msg » ou « .md ». Préférez les formes longues et mesurez le bruit deux semaines avant de garder un terme. VigiDoc lit le contenu des fichiers .txt, .pdf, .docx et .xlsx, y compris dans les archives .zip ; pour les autres formats, code source compris, seul le nom du fichier est examiné.
Vu par une équipe offensive
En pentest interne dans une structure de recherche, SSHack joue le stagiaire ou le prestataire qui veut sortir des résultats. Nous cherchons d'abord le partage « R&D » ouvert à tous les comptes, stagiaires compris ; le serveur Git interne où chacun peut lire tous les dépôts ; l'ordinateur de l'instrument de mesure, branché au réseau et jamais mis à jour ; le dossier CIR rangé avec les documents administratifs ; et le cloud personnel ou l'IA grand public accessibles depuis le poste. Un blocage visible sur l'un de ces canaux nous renseigne sur la règle et nous déplace vers le suivant ; une détection discrète nous laisse sur le chemin que l'entreprise surveille. C'est pourquoi nous recommandons de détecter d'abord, puis de bloquer seulement les cas critiques. Dans une start-up, le cas critique est souvent unique : l'invention pas encore déposée, qui appelle des accès restreints et les mots-clés les plus fins.
Ce que VigiDoc apporte, et ce qu'il ne voit pas
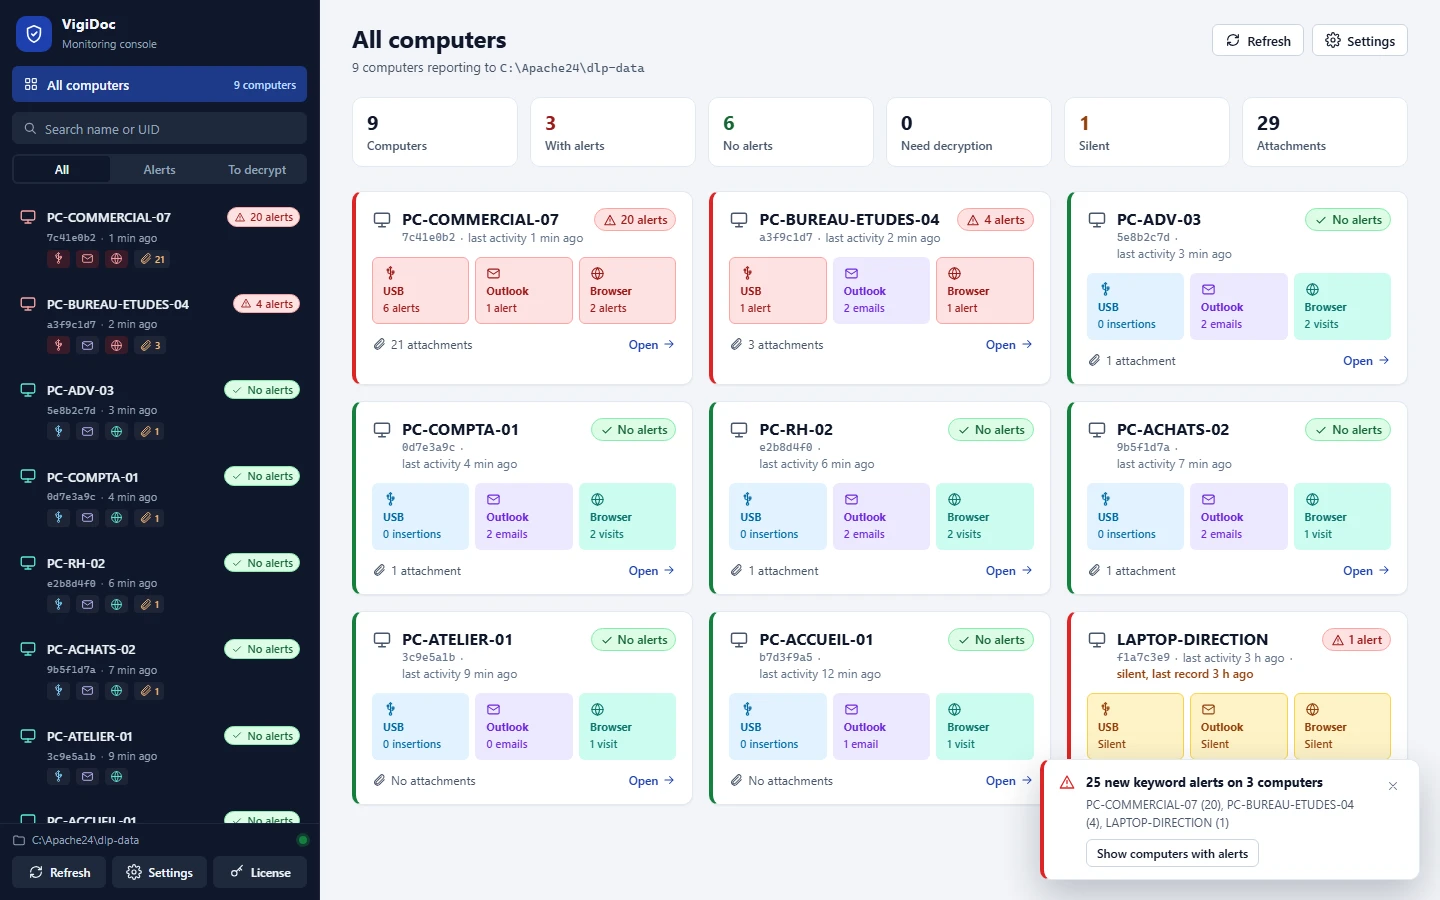
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace quatre canaux de sortie : les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom de fichier, un objet d'e-mail, le contenu d'une pièce jointe ou l'adresse d'une page : un nom de projet, « demande de brevet », « cahier de laboratoire », le nom d'un service d'IA ou de transfert. Chaque fichier copié ou envoyé est conservé en copie chiffrée sur un serveur installé chez vous, sans cloud tiers : la copie d'une invention pas encore déposée reste dans l'entreprise. Il ne bloque rien : les ingénieurs et les chercheurs travaillent comme avant.
Ses angles morts sont connus : l'impression, la photo d'un écran ou d'un tableau blanc, le téléphone branché en transfert de fichiers, le texte saisi dans un webmail, les pièces jointes des webmails autres que Gmail et Outlook Web, le texte ou le fichier déposé dans un cloud ou une IA (seule la visite de la page est tracée), ce que poussent Git et les logiciels de synchronisation, le contenu des archives protégées par mot de passe, et les ordinateurs d'instruments qui ne sont pas des postes Windows équipés de l'agent. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Informer les équipes
Un dispositif de traçabilité doit être annoncé. Pour les salariés, doctorants Cifre compris, l'article L1222-4 du Code du travail interdit de collecter une information les concernant personnellement par un dispositif qui n'a pas été porté préalablement à leur connaissance. La CNIL exige un dispositif proportionné au but recherché, et le comité social et économique est consulté à partir de 50 salariés. Pour les stagiaires et les chercheurs accueillis, la convention et la charte informatique signée, traduite au besoin comme le recommande la DGSI, jouent ce rôle. Les équipes savent que les sorties sont journalisées ; elles ne connaissent pas les mots-clés.
Dans une start-up, reste à décider qui ouvre le Dashboard quand les fichiers capturés sont des inventions : le plus souvent un fondateur ou le responsable technique, pas un prestataire externe. Pour toute question de droit, consultez un avocat ou un conseil en propriété industrielle : cette page décrit des faits et des outils, pas une position juridique.
Questions fréquentes
Une fuite avant le dépôt du brevet peut-elle empêcher de breveter l'invention ?
Elle le peut. Une invention n'est brevetable que si elle est nouvelle, et l'article L611-11 du Code de la propriété intellectuelle range dans l'état de la technique tout ce qui a été rendu accessible au public avant la date de dépôt. L'article L611-13 prévoit une exception étroite pour une divulgation faite dans les six mois précédant le dépôt et résultant d'un abus évident à l'égard de l'inventeur. Dater et établir ce qui est sorti aide à l'invoquer ; l'appréciation revient à un conseil en propriété industrielle.
Que voit un DLP de détection quand un ingénieur colle du code dans une IA générative ?
VigiDoc journalise la visite de la page (adresse, titre, heure) et la signale si un mot-clé figure dans l'adresse ou le titre, par exemple le nom du service. Il ne lit pas le texte collé dans la fenêtre de conversation. Cette trace suffit à savoir quels postes utilisent une IA grand public et à proposer un outil validé, pas à prouver le contenu transmis.
Un doctorant en convention Cifre peut-il emporter ses données de thèse ?
Cela dépend de la convention Cifre et de l'accord passé avec le laboratoire, qui fixent ce qui peut être publié, conservé ou réutilisé. Un DLP ne tranche pas cette question : il donne la liste de ce qui a été copié sur support externe ou envoyé par Outlook pendant les dernières semaines, avec date et heure, pour la comparer à ce que prévoit le contrat. Pour un cas concret, consultez le service juridique de votre partenaire ou un avocat.
Le dossier de crédit d'impôt recherche est-il un document sensible ?
Oui. Le guide du CIR 2025 du ministère de la Recherche demande de constituer le dossier justificatif au fur et à mesure, avec pour chaque opération l'état de l'art, le verrou visé, la démarche suivie, les résultats et les collaborations. C'est le meilleur résumé de votre recherche et développement : il mérite un accès restreint et des envois traçables.
Faut-il informer les doctorants, stagiaires et chercheurs accueillis ?
Oui. Pour les salariés, doctorants Cifre compris, l'article L1222-4 du Code du travail impose une information préalable, la CNIL exige un dispositif proportionné et le comité social et économique est consulté à partir de 50 salariés. Pour les stagiaires et les chercheurs accueillis, la convention et la charte informatique signée, traduite si besoin, sont le bon support. Les équipes savent que les sorties sont tracées ; elles ne connaissent pas les mots-clés d'alerte.
Sources
- Verizon, 2026 Data Breach Investigations Report, incidents du 1er novembre 2024 au 31 octobre 2025 : IA non autorisée, code source premier type de données soumis, 45 % d'utilisateurs réguliers (15 % l'année précédente), 67 % de comptes non professionnels (pages 13 et 60) ; 3,2 % des événements DLP portant sur de la documentation technique ou de recherche (pages 13 et 61).
- INPI, chiffres clés 2025, communiqué du 5 février 2026 : 16 807 demandes de brevet (+8,7 %), hausse de 5 % des dépôts des PME.
- DRSD, Lettre d'information économique n° 20, panorama des ingérences 2024, juillet 2025 (pages 4 et 5) ; Lettre n° 22, panorama 2025, mai 2026 (pages 2 et 4).
- CNIL, données ouvertes des notifications de violations de données, fichier du 6 octobre 2026. Calcul SSHack sur le secteur « Activités spécialisées, scientifiques et techniques », 2019 à 2024 : 3 275 notifications ; acte interne accidentel 14,0 %, mauvais destinataire 8,1 %, acte interne malveillant 2,6 %.
- Code de la propriété intellectuelle, article L611-11 (nouveauté, état de la technique) et article L611-13 (divulgations non prises en considération) ; Code de commerce, article L151-1 (secret des affaires).
- INPI, e-Soleau.
- Ministère de l'Enseignement supérieur et de la Recherche, Guide du crédit d'impôt recherche 2025 : dossier justificatif « au fur et à mesure », modèle de fiche descriptive d'opération (annexes).
- DGSI, Flash ingérence économique n° 114 : incidents impliquant des chercheurs étrangers accueillis dans le cadre de programmes académiques officiels, juin 2025 (copie relayée par Centrale Lille), cas et préconisations (pages 3 à 5).
- Décret n° 2024-430 du 14 mai 2024 portant diverses dispositions relatives à la protection du potentiel scientifique et technique de la Nation, en vigueur le 1er janvier 2025.
- U.S. Department of Justice, Former Google Engineer Found Guilty of Economic Espionage and Theft of Confidential AI Technology, communiqué du 30 janvier 2026.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024, introduction, cas n° 2 et commentaires (pages 3 et 4).
- Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718, publié au Bulletin, tel que commenté par CMS Francis Lefebvre et Le Monde du Droit.
- Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées.