Guide
Comment savoir si un salarié a copié des fichiers sur une clé USB
Un salarié s'en va et la question tombe : qu'a-t-il emporté sur clé USB ? Ce guide reprend, trace par trace, ce que Windows 10 et 11 conservent sans outil dédié, ce que chaque trace prouve et surtout ce qu'elle ne prouve pas. Sauf mention contraire, les commandes ont été exécutées en lecture seule sur un poste de test Windows 11 par l'équipe SSHack, cabinet de sécurité offensive et éditeur du logiciel VigiDoc.
En bref
Sur un poste Windows 10 ou 11 laissé dans sa configuration par défaut, vous pouvez savoir quelles clés USB ont été branchées et quand, mais pas quels fichiers ont été copiés dessus. Le registre (clé USBSTOR), le journal setupapi.dev.log et l'événement 1006 du journal Partition/Diagnostic identifient la clé et datent ses branchements ; les raccourcis récents ne montrent que les fichiers ouverts depuis la clé. La liste des fichiers copiés n'existe que si une journalisation était active avant les faits : l'audit Windows « Removable Storage » (événement 4663) ou un logiciel DLP comme VigiDoc. Dans un cas publié par Compass Security en 2019, les traces présentes par défaut sur Windows 10 n'ont permis de retrouver que 7 des 831 fichiers copiés.
La réponse courte : Windows retient la clé, pas les fichiers
Quand une clé USB est branchée, Windows installe un pilote, attribue une lettre de lecteur et inscrit le matériel à plusieurs endroits du système. C'est ce qui permet, des semaines plus tard, de retrouver le modèle de la clé, son numéro de série et les heures où elle était branchée. Copier un fichier vers cette clé n'est en revanche qu'une écriture sur un disque : dans sa configuration par défaut, Windows n'en tient aucun journal. Après coup, un administrateur retrouve donc la clé, les moments où elle était branchée et parfois les fichiers ouverts depuis la clé ; pas la liste des fichiers copiés.
Le cabinet suisse Compass Security a publié en 2019 un cas réel qui mesure l'écart. Son client soupçonnait un salarié d'avoir copié des documents sensibles sur un support externe, et il avait activé, avant les faits, l'audit des supports amovibles de Windows. Le journal Sécurité a permis de lister 831 fichiers copiés vers le support. Avec les seules traces présentes par défaut sur le poste Windows 10 (raccourcis, Jump Lists, ShellBags, fichiers récents), les enquêteurs n'en auraient rattaché que 7 au support : les fichiers que l'utilisateur avait ouverts depuis la clé après les avoir copiés.
7 sur 831
fichiers copiés retrouvés avec les seules traces par défaut de Windows 10, soit moins de 1 %
Compass Security, blog, 26 avril 2019, un cas d'enquête
831 fichiers
fichiers listés grâce à l'audit des supports amovibles (événement 4663), activé avant les faits
Même source
Ce que prouve chaque trace, et ce qu'elle ne prouve pas
Le tableau résume les traces natives d'un poste Windows 10 ou 11, sans outil installé. La colonne « Conservation » indique combien de temps la trace survit en pratique ; les observations « sur notre poste » viennent de nos tests du 14 octobre 2026.
| Trace | Ce qu'elle prouve | Ce qu'elle ne prouve pas | Conservation |
|---|---|---|---|
Registre USBSTOR (et USB) | Un support de stockage USB de ce modèle, avec ce numéro de série, a été reconnu au moins une fois par le poste. La clé USB ajoute les identifiants du fabricant et du produit (VID, PID). | Ni quand, ni par qui, ni quels fichiers. Si le deuxième caractère du numéro est « & », la clé n'a pas de numéro de série matériel : Windows en a fabriqué un, propre au poste. | Sans limite de durée, jusqu'à la désinstallation du périphérique ou une mise à jour majeure. Sur notre poste : une clé vue le 6 août toujours listée le 14 octobre. |
| Propriétés du périphérique | La date de première installation, celle de la dernière arrivée et celle du dernier retrait. | Les branchements intermédiaires : chaque nouvelle arrivée écrase la précédente. Le dernier retrait peut manquer (cas observé sur notre poste). | Comme la clé de registre ; seules les dernières valeurs restent. |
setupapi.dev.log | L'heure précise (heure locale, à la milliseconde) de la première installation de la clé sur le poste. | Les branchements suivants : seule la première installation crée une section. | Fichier texte archivé quand il grossit (sur notre poste, une archive datée du 26 août 2026). |
Événement 1006, journal Partition/Diagnostic | Chaque branchement et chaque retrait, avec fabricant, modèle, numéro de série et capacité (nulle au retrait). | L'utilisateur connecté et les fichiers. Un retrait n'est pas toujours enregistré. | Journal circulaire, 16 Mo sur notre poste : 140 événements en trois mois y occupaient 1,1 Mo. |
MountedDevices et MountPoints2 | La dernière lettre attribuée à la clé, et le fait que son volume a été monté dans la session de tel utilisateur (MountPoints2, dans son profil). | L'historique des lettres : une lettre réattribuée à une autre clé efface l'ancienne correspondance. | Jusqu'à la réattribution de la lettre, ou la suppression du profil. |
Windows Portable Devices | Le nom de volume de la clé (sur notre poste, « USB » et « SD »). | Rien sur les fichiers. | Comme USBSTOR. |
| Raccourcis récents (LNK) et Jump Lists | Qu'un fichier ou un dossier situé sur la clé a été ouvert, avec son chemin et sa date. Le raccourci contient aussi le numéro de série du volume. | Ni qu'il a été copié vers la clé, ni dans quel sens. Un fichier copié sans être ouvert ne laisse aucun raccourci. | Dans le profil, jusqu'au nettoyage des éléments récents. |
| ShellBags | Que l'utilisateur a parcouru tel dossier de la clé dans l'Explorateur. | Les fichiers copiés. | Dans le profil, sans durée fixe. Lecture avec un outil d'analyse. |
| Événement 6416, journal Sécurité | Qu'un périphérique externe a été reconnu à telle heure (identifiant, nom, classe). | Les fichiers. N'existe que si l'audit « Plug and Play Events » était activé. | Journal Sécurité : 20 Mo par défaut, les anciens événements sont écrasés. |
| Événement 4663, journal Sécurité | Qu'un fichier portant tel nom a été écrit sur le support amovible, par tel compte et tel programme, à telle heure. | Ni le contenu du fichier, ni son emplacement d'origine. N'existe que si l'audit « Removable Storage » était activé avant les faits. | Idem, et le journal se remplit vite : chaque accès à un fichier de la clé, lecture comprise, produit des événements. |
Aucune ligne de ce tableau, en dehors de la dernière, ne relie un fichier précis à une copie vers la clé. Les traces de la configuration par défaut se recoupent pour établir une chronologie des branchements ; elles ne remplacent pas un journal des fichiers.
Avant de toucher au poste
Si une procédure est envisagée
N'allumez pas le poste s'il est éteint et ne le fouillez pas vous-même s'il tourne : chaque ouverture de session et chaque commande modifient des traces. Faites d'abord établir une copie du disque par un spécialiste. La valeur de ces traces comme preuve, et leur usage contre un salarié, relèvent d'un avocat. Notre guide Vol de données par un salarié : les 48 premières heures détaille ces premiers gestes.
Les commandes qui suivent sont en lecture seule : elles ne modifient ni le registre, ni les journaux, ni la configuration. Elles conviennent pour un contrôle de routine sur un poste que vous administrez, ou pour comprendre ce qu'un expert pourra trouver.
Conditions de nos tests
Windows 11 Professionnel 26H2 (build 26300) en machine virtuelle, Windows PowerShell 5.1, compte administrateur local dans une console non élevée, le 14 octobre 2026. Deux supports avaient été branchés sur ce poste : une clé SanDisk de 114,6 Go et un lecteur de cartes SD. Les sorties sont reproduites telles quelles (dates au format américain : ce Windows est en anglais), sauf les numéros de série, raccourcis.
Vérifier un poste pas à pas, sans outil
Ouvrez Windows PowerShell, présent sur tout Windows 10 et 11. Les étapes 1 à 6 ont fonctionné sans élévation sur notre poste ; l'étape 7 exige une console lancée en administrateur. Pour regrouper les premières vérifications, notre script PowerShell gratuit liste les clés branchées sur un poste, en lecture seule.
1. Lister les clés déjà branchées (USBSTOR)
Chaque support de stockage USB reconnu par le poste a une sous-clé dans HKLM\SYSTEM\CurrentControlSet\Enum\USBSTOR : un premier niveau par modèle (fabricant, produit, révision), un second par numéro de série. Dans l'invite de commandes :
reg query HKLM\SYSTEM\CurrentControlSet\Enum\USBSTOR /sLa même lecture, plus lisible, en PowerShell :
Get-ChildItem HKLM:\SYSTEM\CurrentControlSet\Enum\USBSTOR\*\* |
  Get-ItemProperty | Select-Object PSChildName, FriendlyName
Résultat sur notre poste de test :
PSChildName            FriendlyName
-----------            ------------
A0000012…A8D3&0        Generic- SD/MMC USB Device
00002801…0610&0         USB  SanDisk 3.2Gen1 USB Device
Le nom de la sous-clé est le numéro de série suivi de « &0 ». La clé voisine HKLM\SYSTEM\CurrentControlSet\Enum\USB range le même numéro sous l'identifiant du fabricant et du produit (ici VID_0781&PID_55A3 pour la clé SanDisk).
2. Dater la première et la dernière connexion
Les dates sont stockées dans une sous-clé Properties que notre console non élevée ne pouvait pas lire (« Requested registry access is not allowed »). La commande Get-PnpDeviceProperty les lit sans élévation :
Get-PnpDevice -InstanceId 'USBSTOR*' | ForEach-Object {
  $p = Get-PnpDeviceProperty -InstanceId $_.InstanceId
  [pscustomobject]@{
    Cle          = $_.FriendlyName
    Installation = ($p | Where-Object KeyName -eq 'DEVPKEY_Device_FirstInstallDate').Data
    Arrivee      = ($p | Where-Object KeyName -eq 'DEVPKEY_Device_LastArrivalDate').Data
    Retrait      = ($p | Where-Object KeyName -eq 'DEVPKEY_Device_LastRemovalDate').Data
  }
} | Format-Table -AutoSize
Cle Installation Arrivee Retrait
--- ------------ ------- -------
Generic- SD/MMC USB Device 9/24/2026 10:58:41 AM 9/24/2026 11:08:50 AM 9/24/2026 12:04:17 PM
USB SanDisk 3.2Gen1 USB Device 8/6/2026 4:25:28 PM 9/11/2026 10:22:14 PMLecture : la clé SanDisk a été installée le 6 août 2026 à 16 h 25 et branchée pour la dernière fois le 11 septembre à 22 h 22. Sa date de dernier retrait est vide. Tous les branchements entre ces deux dates ont disparu de cette source. Get-PnpDevice affiche ces supports avec l'état Unknown : ils ne sont plus branchés, mais Windows s'en souvient.
3. Retrouver la première connexion dans setupapi.dev.log
Le journal texte C:\Windows\INF\setupapi.dev.log consigne les installations de périphériques et de pilotes. Cherchez dans le fichier courant et dans ses archives (setupapi.dev.AAAAMMJJ_HHMMSS.log) :
Select-String -Path C:\Windows\INF\setupapi.dev*.log `
  -Pattern 'Device Install \(Hardware initiated\).*USBSTOR' -Context 0,1
> C:\Windows\INF\setupapi.dev.20260826_203631.log:32436:>>> [Device Install (Hardware initiated) - SWD\WPDBUSENUM\_??_USBSTOR#Disk&Ven__USB&Prod__SanDisk_3.2Gen1&Rev_1.00#00002801…0610&0#{53f56307-b6bf-11d0-94f2-00a0c91efb8b}]
C:\Windows\INF\setupapi.dev.20260826_203631.log:32437:>>> Section start 2026/08/06 16:25:28.713
> C:\Windows\INF\setupapi.dev.log:17145:>>> [Device Install (Hardware initiated) - SWD\WPDBUSENUM\_??_USBSTOR#Disk&Ven_Generic-&Prod_SD#MMC&Rev_1.00#A0000012…A8D3&0#{53f56307-b6bf-11d0-94f2-00a0c91efb8b}]
C:\Windows\INF\setupapi.dev.log:17146:>>> Section start 2026/09/24 10:58:41.722L'heure de « Section start » est l'heure locale de la première installation. La clé SanDisk, branchée plus de vingt fois d'après le journal de l'étape 4, n'a qu'une seule section, et elle ne figurait que dans l'archive du fichier. Pour suivre une clé précise, cherchez aussi son numéro de série dans ces fichiers.
4. Lister chaque branchement et chaque retrait (événement 1006)
Depuis Windows 10, le journal Microsoft-Windows-Partition/Diagnostic écrit un événement 1006 à chaque branchement et à chaque retrait d'un disque, avec son fabricant, son modèle, son numéro de série et sa capacité. Sur notre poste, c'est la seule source native, lisible sans élévation, qui donnait l'historique de toutes les sessions. Cette commande ne garde que les disques USB (BusType 7) :
Get-WinEvent -FilterHashtable @{ LogName='Microsoft-Windows-Partition/Diagnostic'; Id=1006 } |
  ForEach-Object {
    $d = @{}
    ([xml]$_.ToXml()).Event.EventData.Data | ForEach-Object { $d[$_.Name] = $_.'#text' }
    if ($d.BusType -eq '7') {
      [pscustomobject]@{
        Heure  = $_.TimeCreated
        Modele = "$($d.Manufacturer) $($d.Model)"
        Serie  = $d.SerialNumber
        Go     = [math]::Round([double]$d.Capacity / 1GB, 1)
      }
    }
  } | Format-Table -AutoSize
Extrait du résultat, pour la soirée du 11 septembre :
Heure                 Modele              Serie            Go
-----                 ------              -----            --
9/11/2026 10:22:14 PM USB SanDisk 3.2Gen1 00002801…0610 114.6
9/11/2026 10:20:29 PM USB SanDisk 3.2Gen1 00002801…0610 114.6
9/11/2026 9:15:23 PM  USB SanDisk 3.2Gen1 00002801…0610 114.6
9/11/2026 8:54:11 PM  USB SanDisk 3.2Gen1 00002801…0610     0
9/11/2026 8:44:43 PM  USB SanDisk 3.2Gen1 00002801…0610 114.6
Une capacité de 0 signale un retrait. Lecture : la clé a été branchée à 20 h 44, retirée à 20 h 54, rebranchée à 21 h 15. Les lignes de 22 h 20 et de 22 h 22 sont deux arrivées sans retrait entre elles : ce journal ne se lit pas ligne à ligne, il se recoupe avec les autres sources. Sur notre poste, les heures concordaient à la seconde avec celles de l'étape 2 (dernière arrivée de la clé SanDisk à 22 h 22 min 14 s, dernier retrait du lecteur SD à 12 h 04 min 17 s).
5. Relier la clé à une lettre et à un utilisateur
La clé de registre HKLM\SYSTEM\MountedDevices associe chaque lettre et chaque volume au dernier support qui les a reçus. Cette commande décode les entrées qui désignent un support USB :
$md = Get-ItemProperty HKLM:\SYSTEM\MountedDevices
$md.PSObject.Properties | ForEach-Object {
  if ($_.Value -is [byte[]]) {
    $v = [Text.Encoding]::Unicode.GetString($_.Value)
    if ($v -match 'USBSTOR') { '{0}  {1}' -f $_.Name, $v }
  }
}
\??\Volume{4218d6b3-919c-11f1-ba81-080027ea097b} _??_USBSTOR#Disk&Ven__USB&Prod__SanDisk_3.2Gen1&Rev_1.00#00002801…0610&0#{53f56307-…}
\DosDevices\E: _??_USBSTOR#Disk&Ven_Generic-&Prod_SD#MMC&Rev_1.00#A0000012…A8D3&0#{53f56307-…}
\??\Volume{6126f791-b7f4-11f1-ba96-080027ea097b} _??_USBSTOR#Disk&Ven_Generic-&Prod_SD#MMC&Rev_1.00#A0000012…A8D3&0#{53f56307-…}Dans le profil de chaque utilisateur, la clé MountPoints2 liste les volumes montés pendant ses sessions, par leur identifiant :
Get-ChildItem 'HKCU:\Software\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2' |
  Where-Object PSChildName -like '{*' | Select-Object PSChildName
Sur notre poste, l'identifiant {4218d6b3-…} du volume de la clé SanDisk figure dans les deux : la clé a été montée dans la session de cet utilisateur. Pour un autre compte, il faut analyser son fichier NTUSER.DAT. Enfin, HKLM\SOFTWARE\Microsoft\Windows Portable Devices\Devices donne le nom de volume de chaque support (ici « USB » pour la clé SanDisk).
6. Voir les fichiers ouverts depuis la clé
Quand un utilisateur ouvre un fichier ou un dossier, Windows crée un raccourci dans %APPDATA%\Microsoft\Windows\Recent. Cette commande liste ceux dont la cible n'est pas sur le disque C:, par exemple sur une clé :
$sh = New-Object -ComObject WScript.Shell
Get-ChildItem "$env:APPDATA\Microsoft\Windows\Recent\*.lnk" | ForEach-Object {
  [pscustomobject]@{ Date = $_.LastWriteTime; Cible = $sh.CreateShortcut($_.FullName).TargetPath }
} | Where-Object { $_.Cible -match '^[ABD-Z]:\\' } | Sort-Object Date -Descending
Extrait du résultat (les autres lignes désignaient les dossiers partagés de notre poste de test) :
Date                 Cible
----                 -----
9/11/2026 9:17:21 PM E:\
Le dossier racine E:\ a été ouvert le 11 septembre à 21 h 17, deux minutes après le branchement de la clé SanDisk : on sait que la clé a été parcourue, pas ce qui y a été écrit. Les Jump Lists (dossier Recent\AutomaticDestinations) et les ShellBags (dossiers parcourus) complètent ce tableau, mais leur format binaire demande un outil d'analyse forensique. Toutes trois naissent de l'ouverture d'un fichier ou d'un dossier, jamais de sa copie.
7. Interroger le journal Sécurité (6416 et 4663), en administrateur
Ces deux événements ne sont écrits que si l'audit correspondant était activé avant les faits, ce qui n'est pas le cas par défaut. Vérifiez d'abord la stratégie d'audit, dans une console lancée en administrateur. Les identifiants (GUID) évitent les noms traduits d'un Windows en français :
auditpol /get /subcategory:"{0CCE9245-69AE-11D9-BED3-505054503030}"
auditpol /get /subcategory:"{0CCE9248-69AE-11D9-BED3-505054503030}"
Le premier GUID correspond à la sous-catégorie « Removable Storage » (stockage amovible, événement 4663), le second à « Plug and Play Events » (événement 6416). Sans élévation, notre poste a répondu :
Error 0x00000522 occurred:
A required privilege is not held by the client.
Si l'audit était actif, lisez les événements, toujours en administrateur :
Get-WinEvent -FilterHashtable @{ LogName='Security'; Id=6416 } -MaxEvents 20 |
  Format-List TimeCreated, Message

Get-WinEvent -FilterHashtable @{ LogName='Security'; Id=4663 } |
  Select-Object TimeCreated,
    @{ n='Compte';    e={ $_.Properties[1].Value } },
    @{ n='Fichier';   e={ $_.Properties[6].Value } },
    @{ n='Acces';     e={ $_.Properties[8].Value } },
    @{ n='Programme'; e={ $_.Properties[11].Value } }
Dans la colonne Acces, le code %%4417 (WriteData) signale une écriture, donc une copie vers la clé ; %%4416 (ReadData) n'est qu'une lecture. Le chemin du fichier commence par \Device\HarddiskVolume suivi du numéro du volume de la clé. Faute de console élevée et d'audit actif sur notre poste de test, nous n'avons pas pu exécuter ces deux commandes : contrôlez leur sortie sur votre propre poste.
Les pièges relevés sur notre poste de test
- Un journal archivé. La première installation de la clé SanDisk ne figurait que dans
setupapi.dev.20260826_203631.log, pas danssetupapi.dev.log. Cherchez toujours danssetupapi.dev*.log. - Une lettre, plusieurs clés. Le raccourci
E:\du 11 septembre désigne la clé SanDisk, maisMountedDevicesattribue aujourd'hui E: au lecteur de cartes SD, branché le 24 septembre. Seule la chronologie, ou le numéro de série de volume inscrit dans le raccourci (lisible avec un outil d'analyse), permet de trancher. - Un retrait manquant. La clé SanDisk n'a pas de date de dernier retrait, et le journal 1006 montre deux arrivées successives sans retrait. N'en concluez pas que la clé est encore branchée.
- Un « aucun événement » trompeur. Sans élévation,
Get-WinEvent -FilterHashtablesur le journal Sécurité a répondu « No events were found that match the specified selection criteria » au lieu d'un refus d'accès. Sans-FilterHashtable, la même lecture renvoyait bien « Attempted to perform an unauthorized operation ». Relancez en administrateur avant de conclure qu'il n'y a rien. - Des traces citées par d'anciens guides, vides ici. La clé
EMDMgmt(liée à ReadyBoost) existait mais ne contenait rien ; le journalDriverFrameworks-UserMode/Operationalétait désactivé ;Kernel-PnP/Configuration(événements 400 et 410) ne notait que la première installation de chaque clé. - Les fuseaux horaires. Sur notre poste, les trois sources concordaient à la seconde (16 h 25 min 28 s pour la première installation de la clé SanDisk) et s'affichaient en heure locale. Le registre stocke pourtant ces dates en temps universel (UTC) : un outil d'export peut les afficher en UTC, soit deux heures d'écart en été à Paris. Vérifiez le fuseau avant de bâtir une chronologie.
Un dernier risque n'a pas été observé ici, mais il est documenté : une mise à jour majeure de Windows peut effacer une grande partie de ces traces. Lors de tests publiés en 2021 sur Windows 10 (versions 1809 et 1903), une mise à jour de fonctionnalités avait supprimé les entrées USBSTOR de la clé testée, recréé setupapi.dev.log et vidé le journal Partition/Diagnostic.
Quand la copie peut-elle être prouvée ?
À une seule condition : qu'un dispositif ait journalisé les fichiers avant les faits. Rien ne se rattrape après coup.
Prenons un commercial qui démissionne. Sur son poste, resté dans la configuration par défaut, vous retrouverez qu'une clé de 115 Go a été branchée la veille de son départ, à 18 h 40, et qu'il a ouvert deux devis depuis cette clé. Vous ne saurez pas si le fichier clients a été copié. Avec l'audit Windows ou un logiciel DLP en place avant, vous auriez la liste des fichiers écrits sur la clé, avec l'heure de chaque copie.
| Question | Configuration par défaut | Audit « Removable Storage » | Logiciel DLP (exemple : VigiDoc) |
|---|---|---|---|
| Quelle clé ? | Oui : modèle, numéro de série | Oui (événement 6416 si l'audit « Plug and Play Events » est aussi actif) | Oui : nom, taille, numéro de série |
| Quand ? | Oui, en recoupant registre et journaux | Oui | Oui : insertion et retrait |
| Quels fichiers copiés ? | Non, seulement ceux ouverts depuis la clé | Oui : nom, compte, programme, heure (événement 4663) | Oui : chaque fichier copié ou écrasé, avec l'heure |
| Quel contenu ? | Non | Non | Oui : copie chiffrée de chaque fichier, sur votre serveur |
| Une alerte au moment des faits ? | Non | Seulement avec un outil de collecte et d'analyse des journaux | Oui, quand un mot-clé défini apparaît dans le nom ou le contenu |
| Mise en place | Rien | Stratégie de groupe, puis collecte centralisée des journaux | Agents sur les postes et serveur sur site |
L'audit Windows est gratuit, mais il se prépare. Il se déploie par stratégie de groupe ; chaque accès à un fichier de la clé, lecture comprise, produit des événements ; et le journal Sécurité, limité par défaut à 20 Mo, écrase les plus anciens. Sans collecte centralisée, la trace d'une copie faite trois semaines avant un départ peut avoir disparu quand vous la cherchez. Notre guide Bloquer ou tracer les clés USB ? détaille l'activation de l'audit et la compare au blocage des clés.
Un logiciel DLP de poste de travail journalise directement les fichiers copiés et peut en garder une copie, ce qui répond à la question « qu'a-t-il emporté ? » sans fouiller le journal Sécurité. Dans les deux cas, la surveillance des postes suppose d'avoir informé les salariés au préalable (article L1222-4 du Code du travail) et doit rester proportionnée.
Retour de mission
Lors d'une mission d'investigation chez un client, Stealint, notre plateforme qui surveille les fuites de données sur les plateformes cybercriminelles, a repéré des données de ce client exposées sur le dark web grâce à sa fonctionnalité « Intelligence Feed ». Aucune fuite par infostealer (logiciel malveillant qui vole identifiants et fichiers sur un poste infecté) n'apparaissait : les données ne venaient pas d'un poste infecté. Le client avait des doutes sur un salarié, mais rien ne permettait de savoir qui sortait les données, ni par quel canal : le soupçon restait un soupçon. Le client a d'abord mis à jour sa PSSI (politique de sécurité du système d'information), signée par tous les salariés, puis nous avons installé VigiDoc sur les postes. Quelques mois plus tard, les fuites ont continué sur le dark web. VigiDoc ne les a pas empêchées, puisqu'il ne bloque rien, mais il avait tracé la sortie : un salarié en conflit avec les RH faisait sortir les données par clé USB. Cette fois, le client savait qui, et par quel canal.
Si la clé elle-même est récupérée, elle reste la meilleure pièce : sur notre poste de test, un fichier copié prenait comme date de création l'heure de la copie et gardait sa date de modification d'origine. Son examen, surtout si la clé appartient au salarié, relève toutefois d'un expert et d'un avocat. Pour les départs à venir, notre checklist sécurité du départ d'un salarié liste les vérifications à lancer avant le dernier jour, et non après.
Avant le prochain départ : la liste des fichiers copiés
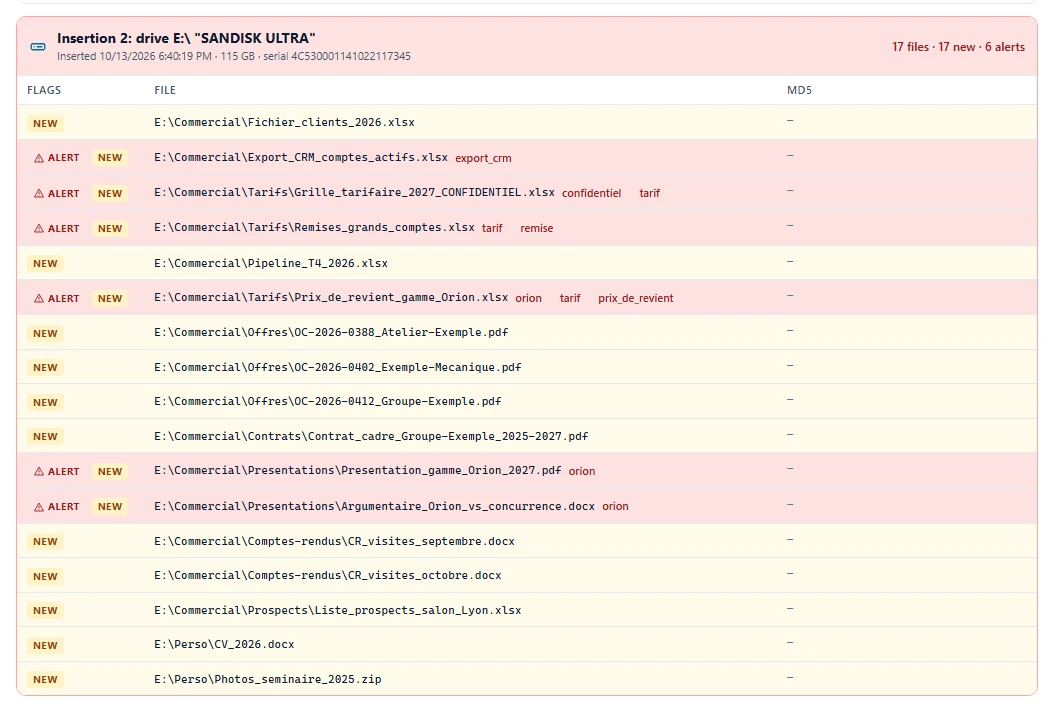
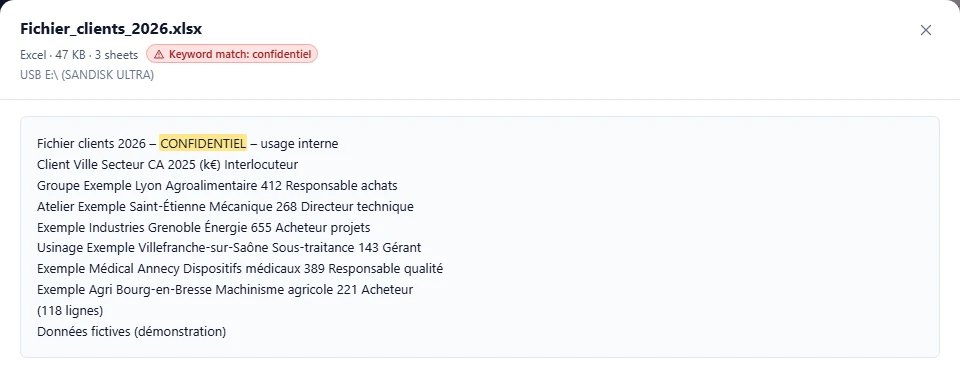
VigiDoc, le logiciel DLP de SSHack pour postes Windows, journalise chaque session de clé USB : insertion et retrait, lettre, nom de volume, taille et numéro de série, puis chaque fichier copié ou écrasé sur la clé, avec l'heure. Une copie chiffrée de chaque fichier part sur un serveur installé chez vous, et une alerte s'affiche dans le Dashboard quand un mot-clé que vous avez défini apparaît dans le nom ou le contenu d'un fichier (.txt, .pdf, .docx, .xlsx, .zip). VigiDoc détecte et alerte : il laisse la copie se faire et en garde la trace.
VigiDoc n'est pas rétroactif : il ne reconstituera pas une copie faite avant son installation. Il ne suit pas non plus les téléphones branchés en mode transfert de fichiers (MTP), et d'une archive protégée par mot de passe il ne trace que la sortie. Pour connaître les fichiers copiés avant le prochain départ, essayez VigiDoc 30 jours : l'essai démarre dès l'installation du serveur, sans licence à demander.
Questions fréquentes
Windows garde-t-il la liste des fichiers copiés sur une clé USB ?
Non, pas dans sa configuration par défaut. Windows enregistre la clé (modèle, numéro de série, heures de branchement) et parfois les fichiers ouverts depuis la clé, mais pas les fichiers copiés vers elle. Cette liste n'existe que si l'audit « Removable Storage » (événement 4663) ou un logiciel DLP était actif avant la copie.
Comment voir l'historique des clés USB branchées sur un ordinateur Windows ?
La commande reg query HKLM\SYSTEM\CurrentControlSet\Enum\USBSTOR /s liste les supports de stockage USB déjà reconnus par le poste, avec leur numéro de série. La commande PowerShell Get-PnpDeviceProperty donne leurs dates de première installation, de dernière arrivée et de dernier retrait. L'événement 1006 du journal Microsoft-Windows-Partition/Diagnostic date chaque branchement et chaque retrait.
Combien de temps Windows conserve-t-il l'historique des clés USB ?
Le registre garde la trace d'une clé sans limite de durée, jusqu'à la désinstallation du périphérique ou une mise à jour majeure de Windows. Les journaux d'événements sont circulaires : les plus anciens événements sont écrasés quand le journal atteint sa taille maximale, soit 16 Mo pour Partition/Diagnostic sur notre poste de test et 20 Mo par défaut pour le journal Sécurité.
Faut-il être administrateur pour voir l'historique des clés USB ?
Pas pour l'essentiel. Sur notre poste Windows 11, le registre USBSTOR, Get-PnpDeviceProperty, setupapi.dev.log et le journal Partition/Diagnostic se lisaient depuis une console non élevée. Le journal Sécurité (événements 6416 et 4663) et la commande auditpol /get exigent en revanche une console lancée en administrateur.
Et si l'on récupère la clé USB ?
La clé devient alors la meilleure pièce : les fichiers présents et leurs dates peuvent situer la copie, car un fichier copié prend en général comme date de création l'heure de la copie et garde sa date de modification d'origine. Ces dates se modifient facilement et la clé a pu être vidée. Son examen, surtout si elle appartient au salarié, relève d'un expert et d'un avocat.
Que faire si l'on soupçonne un salarié d'avoir copié des fichiers avant son départ ?
Si une procédure est envisagée, n'explorez pas le poste vous-même : chaque manipulation modifie des traces. Faites établir une copie du disque par un spécialiste et confiez la question de la preuve à un avocat. Aucune analyse ne fera toutefois apparaître une liste de fichiers que Windows n'a jamais enregistrée.
Sources
- Compass Security, Investigating Data Leakage via External Storage Devices, blog, 26 avril 2019 (cas d'enquête, poste Windows 10 ; 831 fichiers listés par l'audit, 7 par les traces par défaut).
- Microsoft Learn, Audit Removable Storage, documentation Windows 10 archivée (2021).
- Microsoft Learn, 4663(S) An attempt was made to access an object, champs et codes d'accès (2021).
- Microsoft Learn, Audit PNP Activity et événement 6416 (2021).
- Microsoft Learn, System Audit Policy recommendations, valeurs par défaut de Windows (juin 2025).
- Microsoft Learn, EventLogService Policy CSP, taille par défaut du journal Sécurité (20 Mo) et écrasement des anciens événements (mars 2025).
- Microsoft Learn, SetupAPI Text Logs et DEVPKEY_Device_FirstInstallDate.
- Elcomsoft, USB Device Forensics on Windows 10 and 11, blog, février 2026 (numéros de série générés par Windows, dates stockées en UTC, numéro de série de volume dans les raccourcis).
- Ilya Kobzar, Windows updates and anti-forensics (part 1, USB devices), 9 septembre 2021 (tests sur Windows 10 1809 et 1903).
- Code du travail, article L1222-4, Légifrance.
- Tests de l'équipe SSHack, 14 octobre 2026 : Windows 11 Professionnel 26H2 (build 26300), Windows PowerShell 5.1, console non élevée.