Secteur
Santé et médico-social : détecter les fuites de données internes, du compte rendu mal adressé à la clé USB
Une clinique, un laboratoire de biologie médicale, un centre d'imagerie ou un EHPAD traitent chaque jour des données de santé couvertes par le secret médical. Ce guide rassemble les chiffres publics sur leurs fuites, les situations qui reviennent, ce que la CNIL et les juges ont sanctionné, et la question de l'hébergement. Il montre aussi ce qu'un logiciel DLP de détection installé dans l'établissement voit, et ce qu'il ne voit pas. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
Dans un établissement de santé, les données de patients sortent par des attaques, mais aussi par des gestes ordinaires : un compte rendu envoyé au mauvais destinataire, une clé USB entre deux sites, une messagerie personnelle, un dossier consulté sans motif puis copié. De 2019 à 2024, le secteur de la santé et de l'action sociale déclare à la CNIL la part d'actes internes malveillants la plus élevée des secteurs de plus de 1 000 notifications sur la période (7,4 %, et 12,2 % en 2024). Il déclare aussi une erreur interne dans 17,6 % des cas et un équipement perdu ou volé dans 11,9 % (calcul SSHack sur 2 909 notifications). Un DLP de détection installé sur le réseau de l'établissement, sans hébergeur tiers, liste ce qui sort des postes par clé USB, par Outlook ou en pièce jointe dans Gmail et Outlook Web, ainsi que les pages web visitées.
Les chiffres
Pour les causes des violations, nous avons refait le calcul sur les données ouvertes de la CNIL pour le secteur « Santé humaine et action sociale », qui regroupe hôpitaux, cliniques, laboratoires, centres d'imagerie, professions libérales de santé, EHPAD et aide à domicile. La méthode est décrite dans notre page Violations de données notifiées à la CNIL : les chiffres par secteur.
13 573
notifications de violations du secteur dans le fichier de la CNIL depuis juin 2018, le premier total de tous les secteurs ; 9 521 datent de 2025, année marquée par l'attaque d'un éditeur de solutions pour professionnels de santé libéraux.
Calcul SSHack sur les données ouvertes de la CNIL · fichier du 6 octobre 2026
7,4 %
des notifications du secteur déclarent un acte interne malveillant (4,7 % tous secteurs) ; 12,2 % en 2024, soit 67 notifications.
Calcul SSHack · 2 909 notifications, 2019 à 2024
11,9 %
des notifications du secteur viennent d'un équipement perdu ou volé, contre 7,7 % tous secteurs.
Même calcul · 2 909 notifications, 2019 à 2024
63,5 %
des notifications du secteur portent sur des données sensibles, contre 19,6 % tous secteurs ; 38,2 % sur le numéro de sécurité sociale.
Même calcul · 2 909 notifications, 2019 à 2024
10 %
des 1 366 incidents portés à la connaissance de l'ANSSI en 2025 touchent la santé ; les établissements de santé pèsent 8 % des compromissions par rançongiciel.
ANSSI, Panorama de la cybermenace 2025, mars 2026
400
incidents d'origine malveillante sur 764 signalés au CERT Santé en 2025 par 606 structures sanitaires et médico-sociales.
ANS, CERT Santé, Observatoire des signalements d'incidents, rapport public 2025
Les erreurs restent plus fréquentes que la malveillance : sur la même période, 17,6 % des notifications du secteur déclarent un acte interne accidentel et 10,6 % un envoi au mauvais destinataire. Trois précautions de lecture. La cause est déclarée par l'établissement, sans vérification de la CNIL. Le secteur va du centre hospitalier universitaire à l'aide à domicile. Enfin, le fichier ne décrit pas l'acte interne malveillant ; la consultation d'un dossier sans besoin professionnel, traitée plus bas, peut en faire partie.
D'autres sources complètent le tableau. En 2025, la santé représente 15 % des 6 167 violations notifiées à la CNIL, deuxième secteur après l'administration publique. Les notifications des seuls centres hospitaliers sont passées de 16 en 2018 à 196 en 2024. Le CERT Santé de l'Agence du numérique en santé (ANS) observe que l'immense majorité des fuites de données constatées en 2025 venaient de la compromission du compte d'un professionnel ou d'un prestataire. Son rapport ne traite ni des envois au mauvais destinataire ni des supports amovibles. Pour les chiffres généraux, voyez Fuites de données internes : les chiffres 2026.
Pourquoi un établissement de santé est exposé de l'intérieur
- Le secret s'impose à tous. L'article L1110-4 du Code de la santé publique garantit au patient le secret des informations le concernant, qui s'impose à tout professionnel et à tout membre du personnel de l'établissement. Sa violation est une infraction pénale (article 226-13 du Code pénal). Une fuite est donc à la fois une violation de données à notifier à la CNIL et une atteinte au secret.
- Beaucoup de personnes habilitées. Médecins, internes, intérimaires, stagiaires, secrétaires médicales, administratifs : un dossier est consulté par des dizaines de personnes, souvent depuis des postes partagés. Plus le cercle est large, plus l'erreur et la consultation sans motif sont probables.
- Des échanges permanents avec l'extérieur. Comptes rendus au médecin traitant, résultats au patient, courriers aux organismes payeurs : la donnée de santé est faite pour circuler, et chaque envoi peut se tromper de destinataire ou de canal.
- De petites équipes, beaucoup de prestataires. Un EHPAD ou un centre d'imagerie a rarement une équipe sécurité. Les éditeurs du dossier patient, du logiciel de laboratoire ou de l'archivage d'images interviennent à distance, avec des accès larges.
S'y ajoute l'urgence : un soignant choisit le canal qui fonctionne tout de suite. Un dispositif qui détecte sans interrompre le travail s'y prête mieux qu'un blocage.
Les cinq situations qui reviennent
1. Le compte rendu envoyé au mauvais destinataire
Deux médecins portent un nom proche dans le carnet d'adresses, le compte rendu du patient précédent est resté ouvert. Une notification sur dix du secteur vient d'un envoi au mauvais destinataire. La CNIL le rappelle depuis longtemps, une adresse erronée suffit à divulguer des informations couvertes par le secret. Quand l'erreur est signalée, l'établissement doit savoir vite quel document est parti, à qui, et si d'autres envois sont concernés, pour informer le patient et notifier la CNIL dans les 72 heures si nécessaire. Sans journal des envois, il ne dispose que du souvenir de l'expéditeur (voir notre guide sur le mauvais destinataire).
2. La messagerie personnelle, faute de mieux
Un praticien de garde envoie un compte rendu depuis sa messagerie personnelle parce que celle de l'établissement refuse la pièce jointe. Une secrétaire transfère les plannings de consultation sur son adresse personnelle pour les préparer le soir. Pour la CNIL, la messagerie sécurisée de santé est à privilégier, à défaut une messagerie professionnelle avec pièce jointe chiffrée, et « le recours aux messageries électroniques personnelles est à exclure ». Aucun de ces gestes n'est malveillant ; chacun laisse une copie de données de santé chez un fournisseur grand public.
3. La clé USB entre services et le portable perdu
Liste de patients copiée entre deux sites, extraction pour un mémoire : la clé reste l'outil le plus commode. Le secteur déclare un équipement perdu ou volé dans 11,9 % de ses notifications. Le chiffrement règle la question de la perte ; reste à savoir ce qui a été copié, par qui, et si la copie était justifiée.
4. Le dossier consulté sans motif, puis copié
Consulter le dossier d'un collègue, d'un voisin ou d'une personnalité hospitalisée sans participer à sa prise en charge est une violation du secret. Elle se repère dans les journaux d'accès du dossier patient informatisé, que l'établissement doit conserver et relire. Un DLP sur les postes ne voit pas cette consultation. Il voit l'étape suivante quand elle existe : la liste copiée sur une clé, le document envoyé vers une adresse personnelle.
5. Le prestataire, l'éditeur, et le départ
Les éditeurs du logiciel de laboratoire ou du dossier patient reçoivent parfois des extractions complètes pour une migration ; l'affaire Dedalus, détaillée plus bas, montre ce qui arrive quand l'extraction dépasse le besoin. Notre guide sur les accès des prestataires et des stagiaires donne les checklists d'arrivée et de fin de mission. Reste le départ, avec la liste des patients ou les courriers d'un praticien. La checklist des 30 derniers jours liste ce qu'il faut regarder pendant le préavis.
Ce que la CNIL et les juges ont sanctionné
Conseil d'État, 4 juillet 2025 (n° 491701) : 441 dossiers consultés « pour une étude »
Un professeur des universités-praticien hospitalier de chirurgie a consulté, entre janvier et août 2020, 441 dossiers de patients qu'il n'avait ni vus en consultation ni opérés. Les faits ont été établis par un rapport de contrôle de la direction des systèmes d'information et de la déléguée à la protection des données. Il invoquait une étude sur la morbi-mortalité du service. Le Conseil d'État annule la décision du 15 décembre 2023 par laquelle la juridiction disciplinaire avait rejeté la plainte des ministres, et renvoie l'affaire : le partage au sein de l'équipe de soins suppose une participation directe à la prise en charge du patient, et une telle recherche exigeait le consentement préalable des patients.
CNIL, mises en demeure sur le dossier patient informatisé (février 2024)
Alertée d'accès illégitimes, la CNIL a mené 13 contrôles dans des établissements de santé entre 2020 et 2024 et en a mis plusieurs en demeure. Elle demande des habilitations fondées sur le métier et l'équipe de soins, un mode « bris de glace » tracé, et une journalisation qui dise « qui a accédé à quoi », relue régulièrement.
CNIL, Dedalus Biologie, 15 avril 2022 : 1,5 million d'euros
Éditeur d'un logiciel pour laboratoires, la société avait extrait lors de migrations plus de données que demandé, y compris des colonnes de commentaires hors de la liste des champs. En février 2021, un fichier concernant près de 500 000 patients circulait en ligne. La CNIL retient un traitement au-delà des instructions des laboratoires, des contrats incomplets et des défauts de sécurité.
CNIL, Hôpital privé de la Loire, 21 juillet 2026 : 500 000 euros
À l'été 2025, un attaquant entre dans le dossier patient informatisé avec les identifiants d'un seul compte, par l'accès destiné aux utilisateurs externes, dépourvu de VPN et d'authentification multifacteur. Les habilitations ignorant l'équipe de soins, ce compte ouvrait tous les dossiers : 524 867 patients et 202 246 tiers de confiance sont touchés. La CNIL relève aussi l'absence de mesure pour détecter une activité suspecte « en temps réel ou à très court terme » : l'attaquant a exploré le dossier patient pendant plusieurs jours.
Le point commun est la trace. Le praticien a été identifié par un contrôle des accès ; l'hôpital de la Loire est sanctionné notamment faute de dispositif pour repérer une activité anormale. Un DLP ne remplace pas la journalisation du dossier patient ; il la complète du côté des sorties. Sur la clé USB, la Cour de cassation a jugé fautive la copie de données sensibles sur un support personnel sans justification (25 septembre 2024, voir notre page sur les cabinets d'avocats).
Les mauvaises pratiques, et ce qu'elles exposent
La plupart de ces sorties appellent une correction d'usage plutôt qu'une enquête. Ce tableau peut servir de base à une charte.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Compte rendu envoyé depuis une messagerie personnelle | Pièce jointe refusée, garde à domicile | Données de santé chez un fournisseur grand public, copie conservée hors de l'établissement | Dans Gmail ou Outlook Web, la pièce jointe, avec le compte et les destinataires ; dans un autre webmail, seulement la visite (adresse, titre, heure), signalée si son nom est un mot-clé |
| Plannings et listes de patients transférés vers une adresse personnelle | Préparer la journée le soir | Liste nominative hors de l'établissement, conservée après le départ | L'e-mail envoyé depuis Outlook (date, destinataire, objet) et une copie de chaque pièce jointe |
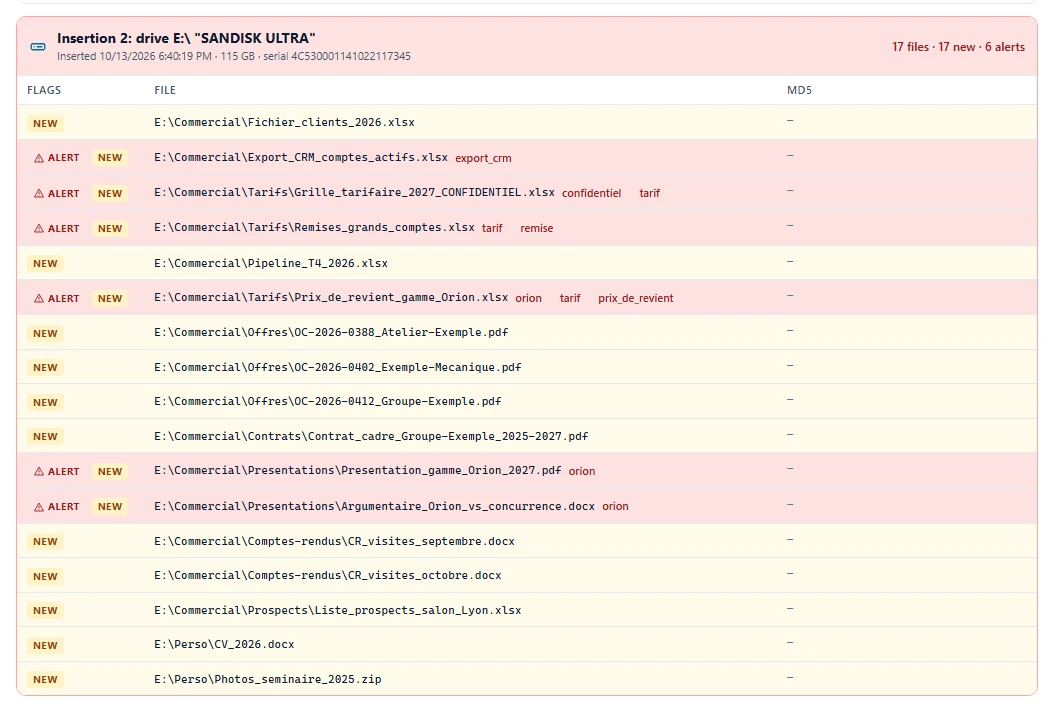
| Clé USB personnelle entre deux sites ou deux services | Réseaux séparés, partage jugé peu pratique | Perte de la clé ; copie conservée ; faute grave selon la Cour de cassation si la copie n'est pas justifiée | L'insertion de la clé (nom, taille, numéro de série), chaque fichier copié et une copie chiffrée de ce fichier |
| Photo de plaie ou d'ordonnance sur une messagerie instantanée | Avis rapide d'un confrère | Image identifiante sur un téléphone personnel et chez un tiers | Rien : le téléphone n'est pas un poste Windows |
| Accès à distance permanent pour l'éditeur | Maintenance plus simple | Extractions possibles hors de toute intervention planifiée | Les copies sur clé et les envois Outlook faits sur le poste ; pas ce qui transite par la connexion à distance elle-même |
Pour la clé USB, le choix entre interdire, passer en lecture seule ou tracer est détaillé dans Bloquer ou tracer les clés USB ?. Dans un service de soins, un blocage généralisé peut déplacer le flux vers le téléphone, que personne ne voit.
Données de santé : où conserver les journaux d'un DLP
Pour qu'un analyste sache ce qui est parti, VigiDoc conserve une copie des fichiers copiés sur clé USB, des pièces jointes envoyées depuis Outlook et de celles ajoutées dans Gmail ou Outlook Web. Dans un établissement de santé, ces copies (comptes rendus, listes de patients, résultats) sont des données de santé. Leur hébergement se décide avant l'installation.
L'article L1111-8 du Code de la santé publique impose une certification d'hébergeur de données de santé (HDS) à qui héberge ces données pour le compte de l'établissement ou du professionnel qui les a produites. La note du ministère de la Santé de mai 2019 vise l'entité qui propose un service d'hébergement pour le compte d'un tiers. Deux architectures en découlent.
- Un DLP en mode cloud envoie journaux et copies chez l'éditeur ou son hébergeur. L'établissement vérifie alors avec son délégué à la protection des données la certification HDS du prestataire et encadre la sous-traitance (article 28 du RGPD).
- Un DLP installé sur le réseau de l'établissement, comme VigiDoc, conserve tout sur un serveur que l'établissement exploite lui-même, sans hébergeur tiers ; la licence s'active hors ligne et le serveur fonctionne sans accès Internet.
Dans les deux cas, limitez le nombre de personnes qui consultent les alertes, puisqu'une alerte affiche un document médical ; fixez une durée de conservation courte, inscrite au registre des traitements ; mentionnez le dispositif dans l'analyse d'impact. La CNIL range parmi les grandes mesures de sécurité le fait de « journaliser, analyser et fixer des limites sur les flux de données qui transitent sur le système d'information ».
Vu par une équipe offensive
En pentest interne dans un établissement de santé, SSHack joue le soignant, l'administratif ou le prestataire qui veut sortir des données de patients. Nous cherchons d'abord ce qui est déjà extrait : exports du dossier patient sur les partages réseau, listes de patients, fichiers de facturation avec le numéro de sécurité sociale. Puis le chemin de sortie le plus court : la messagerie personnelle dans le navigateur, la clé USB tolérée entre deux sites, le compte d'un éditeur qui se connecte à distance, l'imprimante. Un blocage visible nous déplace vers le canal suivant ; une détection discrète nous laisse sur le chemin surveillé. D'où notre recommandation de détecter d'abord, puis de ne bloquer que les cas critiques. Dans la santé, le cas critique relève de l'accès : les dossiers de personnalités, de salariés de l'établissement ou de patients protégés appellent une restriction et une relecture des accès.
Ce que VigiDoc voit dans un établissement de santé, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace quatre canaux de sortie : les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom de fichier, un objet d'e-mail, le contenu d'une pièce jointe ou l'adresse d'une page : « liste des patients », « dossier médical », « carte vitale », « identité nationale de santé », « opératoire », le nom d'un service de transfert ou d'IA grand public. Notre liste de mots-clés pour la santé est prête à tester. Il ne bloque rien : les soignants travaillent normalement. Sur un poste partagé, tous les comptes Windows sont couverts, sans que les utilisateurs aient besoin de droits administrateur.
Le serveur s'installe sur le réseau de l'établissement ; les journaux et les copies de fichiers y restent chiffrés dès le poste, sans cloud tiers, et seuls les comptes désignés peuvent les lire et les déchiffrer. Ses angles morts sont connus : l'impression, les captures d'écran, le téléphone branché en transfert de fichiers ou utilisé pour photographier l'écran, le texte collé dans un webmail ou une IA (seule la visite de la page est tracée), le contenu des archives protégées par mot de passe, les consultations dans le dossier patient lui-même et ce qui transite par une connexion d'administration à distance. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Informer les équipes, protéger le secret
Un dispositif de traçabilité doit être annoncé. Pour les salariés d'une clinique, d'un laboratoire ou d'un EHPAD privé, l'article L1222-4 du Code du travail impose une information préalable, la CNIL demande un dispositif proportionné au but recherché, et le CSE est consulté à partir de 50 salariés. Pour les praticiens libéraux non salariés, la charte informatique et le contrat d'exercice sont les bons supports. Les équipes savent que les sorties sont tracées ; elles ne connaissent pas la liste des mots-clés.
Le secret médical impose aussi de choisir qui ouvre le Dashboard, puisque les fichiers capturés sont des données de santé. Ce doit être une personne habilitée et tenue au secret, en pratique le responsable de la sécurité ou le délégué à la protection des données, et le moins de monde possible. Un prestataire informatique peut administrer le serveur sans lire les fichiers. Pour toute question de droit, consultez un avocat ou votre délégué à la protection des données.
Questions fréquentes
Quelle est la première cause de fuite de données dans un établissement de santé ?
Le piratage reste la première origine déclarée, dans 46,7 % des 2 909 violations notifiées à la CNIL par le secteur de la santé et de l'action sociale de 2019 à 2024. Les causes internes pèsent lourd : 17,6 % d'actes internes accidentels, 10,6 % d'envois au mauvais destinataire, 11,9 % d'équipements perdus ou volés et 7,4 % d'actes internes malveillants (calcul SSHack sur les données ouvertes de la CNIL).
Où sont conservées les copies de fichiers qu'un DLP capture dans un établissement de santé ?
Cela dépend de l'architecture. Les pièces jointes et les fichiers copiés sur clé USB sont souvent des comptes rendus ou des listes de patients, donc des données de santé. Un prestataire qui les héberge pour le compte de l'établissement doit être certifié hébergeur de données de santé (article L1111-8 du Code de la santé publique). VigiDoc les conserve chiffrées sur un serveur installé sur le réseau de l'établissement, sans hébergeur tiers.
Un DLP voit-il la consultation d'un dossier patient sans motif ?
Non. La consultation se repère dans les journaux d'accès du dossier patient informatisé, qu'il faut conserver et relire. Un DLP de détection comme VigiDoc voit l'étape suivante quand elle existe : le document copié sur une clé USB, envoyé depuis Outlook, joint dans Gmail ou Outlook Web, ou la visite d'un autre webmail depuis le même poste.
Faut-il informer les soignants avant de tracer les sorties de données ?
Oui. Pour les salariés, l'article L1222-4 du Code du travail impose une information préalable, et la CNIL demande un dispositif proportionné ; le Code du travail impose en outre la consultation du CSE à partir de 50 salariés. Pour les praticiens libéraux, la charte informatique et le contrat d'exercice sont les bons supports. Les équipes savent que les sorties sont tracées ; elles ne connaissent pas les mots-clés.
Que faire quand une clé USB contenant des données de patients est perdue ?
D'abord savoir ce qu'elle contenait. Sans journal, la réponse dépend de la mémoire de son propriétaire. Avec VigiDoc, la liste des fichiers copiés sur cette clé depuis les postes équipés, identifiée par son numéro de série, et une copie chiffrée de chacun sont sur le serveur de l'établissement. Cette liste permet d'évaluer le risque, d'informer les patients si nécessaire et de notifier la CNIL dans les 72 heures.
Sources
- CNIL, données ouvertes des notifications de violations de données, fichier du 6 octobre 2026. Calcul SSHack sur le secteur « Santé humaine et action sociale » : 13 573 notifications de mai 2018 à juin 2026, dont 9 521 en 2025 ; de 2019 à 2024, 2 909 notifications, « acte interne malveillant » coché dans 7,4 % (12,2 % en 2024, 67 notifications sur 547), « acte interne accidentel » dans 17,6 %, « mauvais destinataire » dans 10,6 %, « équipement perdu ou volé » dans 11,9 %, piratage dans 46,7 %, données sensibles dans 63,5 %, NIR dans 38,2 %. Tous secteurs, même période : 24 530 notifications, 4,7 % d'actes internes malveillants, 7,7 % d'équipements perdus ou volés, 19,6 % de données sensibles. Méthode : notre page de chiffres par secteur.
- CNIL, rapport annuel 2025, publié le 18 mai 2026 : 17 802 notifications brutes, 6 167 violations retenues, dont 15 % pour la santé humaine et l'action sociale (pages 52 et 53) ; les deux incidents de masse écartés, dont celui d'un éditeur de solutions pour professionnels de santé libéraux ; mesures recommandées (page 54).
- Agence du numérique en santé, CERT Santé, Observatoire des signalements d'incidents de sécurité des systèmes d'information pour les secteurs santé et médico-social, rapport public 2025 : 764 signalements, 606 structures déclarantes, 400 incidents d'origine malveillante et 323 d'origine non malveillante ; origine des fuites de données constatées (introduction et synthèse).
- ANSSI, Panorama de la cybermenace 2025, mars 2026 : 1 366 incidents, dont 10 % dans la santé ; 8 % des compromissions par rançongiciel dans des établissements de santé.
- CNIL, « Conformité et sécurité des dossiers médicaux : la CNIL lance une consultation publique sur un projet de recommandation », 20 mars 2025 : notifications des centres hospitaliers passées de 16 en 2018 à 196 en 2024.
- CNIL, « Données de santé : la CNIL rappelle les mesures de sécurité et de confidentialité pour l'accès au dossier patient informatisé », 9 février 2024 : 13 contrôles, mises en demeure, habilitations, bris de glace, journalisation.
- Conseil d'État, 5ᵉ chambre, 4 juillet 2025, n° 491701 : 441 dossiers consultés entre le 1ᵉʳ janvier et le 31 août 2020, rapport de contrôle du 30 mars 2021, annulation et renvoi.
- CNIL, « Violation de données en matière de santé : sanction de 500 000 euros à l'encontre de l'Hôpital privé de la Loire », 3 septembre 2026, délibération SAN-2026-009 du 21 juillet 2026.
- CNIL, délibération SAN-2022-009 du 15 avril 2022 (Dedalus Biologie, 1,5 million d'euros) : extraction au-delà de la demande, fichier d'environ 491 840 patients diffusé en février 2021, manquements aux articles 28, 29 et 32 du RGPD.
- CNIL, « Télémédecine : comment protéger les données des patients », 9 janvier 2018 ; CNIL, « Données de santé, messagerie électronique et fax », 1ᵉʳ décembre 2015.
- Code de la santé publique, article L1110-4 (secret des informations, équipe de soins) ; article L1111-8 (hébergement de données de santé) ; Code pénal, article 226-13.
- Ministère des Solidarités et de la Santé, Délégation à la stratégie des systèmes d'information de santé, note « Explicitation du champ d'application du cadre juridique de l'hébergement de données de santé », version du 16 mai 2019, questions 1 et 2.
- Cour de cassation, chambre sociale, 25 septembre 2024, pourvoi n° 23-13.992, publié au Bulletin.
- Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées, page du 9 juillet 2026.