Secteur
Cabinet d'avocats : détecter les fuites de données internes, de l'e-mail mal adressé au collaborateur qui part
Un cabinet d'avocats ne possède pas les informations qu'il traite : il les reçoit sous le sceau du secret professionnel. Ce guide rassemble les chiffres disponibles sur les fuites internes dans la profession, les quatre situations qui reviennent le plus souvent, deux décisions de la Cour de cassation et un cas publié par la DGSI. Il montre aussi ce qu'un logiciel DLP de détection installé dans le cabinet permet de voir, et ce qu'il ne voit pas. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
Dans un cabinet d'avocats, les données sortent d'abord par erreur et par commodité : un e-mail adressé au mauvais destinataire, une pièce jointe envoyée vers une messagerie personnelle pour travailler le soir, un dossier collé dans une IA grand public. En France, 13 % des violations notifiées à la CNIL en 2025 viennent d'un envoi au mauvais destinataire ; au Royaume-Uni, la moitié des violations déclarées par le secteur juridique sont d'origine interne. Le départ d'un collaborateur ou d'un associé avec des dossiers est l'un des cinq scénarios du guide de 2024 du Conseil national des barreaux (CNB). Dans une affaire entre entreprises, la Cour de cassation a jugé en septembre 2026 que la seule présence de fichiers confidentiels de l'ancien employeur sur l'ordinateur du nouveau suffit à caractériser l'appropriation. Un DLP de détection hébergé dans le cabinet liste ce qui est sorti par clé USB ou par Outlook, et quand, sans confier les dossiers à un tiers.
Les chiffres
Aucune statistique publique française n'isole les cabinets d'avocats. Les chiffres ci-dessous viennent de la CNIL pour tous les secteurs, du régulateur britannique pour le secteur juridique, de l'ordre des avocats de Paris et du CNB. Chacun est donné avec sa source, son édition et son périmètre.
13 %
des violations notifiées à la CNIL en 2025 viennent d'un envoi de données personnelles au mauvais destinataire, tous secteurs.
CNIL, rapport annuel 2025 · 6 167 notifications, France
1 sur 2
des violations déclarées par le secteur juridique britannique est d'origine interne ; 37 % viennent d'un partage avec la mauvaise personne.
NetDocuments, analyse des données de l'ICO · 2 284 violations, 3ᵉ trimestre 2023 au 2ᵉ trimestre 2024
2 à 3
incidents cyber par mois en moyenne signalés par les cabinets au barreau de Paris, hors incidents touchant l'Ordre lui-même.
David Di Mascio, RSSI du barreau de Paris · Journal du Village de la Justice, hiver 2024
29 %
des cabinets américains interrogés ont déjà subi une violation de sécurité, perte ou vol d'appareil compris ; 27 % l'année précédente.
American Bar Association, Cybersecurity TechReport 2023
1 sur 10
avocats seulement fait confiance à l'IA générative pour garantir la protection des données ; la crainte pour le secret professionnel est « quasi unanime ».
CNB, Les cahiers de l'Observatoire, L'intelligence artificielle, 2025 · 4 457 avocats interrogés
14 %
des notifications à la CNIL du secteur « activités spécialisées, scientifiques et techniques », qui inclut les activités juridiques, déclarent un acte interne accidentel ; 2,6 % un acte interne malveillant.
Calcul SSHack sur les données ouvertes de la CNIL · 3 275 notifications, 2019 à 2024
Trois précautions de lecture. Les données britanniques sont analysées par un éditeur de logiciels de gestion documentaire, à partir des déclarations faites à l'Information Commissioner's Office (ICO). Sur la période précédente, 60 % des violations étaient d'origine interne ; la part des incidents d'origine externe progresse donc. Le secteur de la nomenclature utilisé par la CNIL regroupe les activités juridiques avec le conseil, l'expertise comptable, l'architecture et la recherche. Il ne dit rien des seuls cabinets d'avocats, mais confirme qu'à l'intérieur de ces structures, l'erreur déclarée pèse cinq fois plus que la malveillance déclarée. Enfin, seules les violations de données personnelles sont notifiées : un dossier de fusion-acquisition qui sort sans données personnelles n'apparaît dans aucune statistique publique. Pour les chiffres généraux sur la menace interne, voyez Fuites de données internes : les chiffres 2026.
Pourquoi un cabinet est plus exposé qu'une autre PME
Trois caractéristiques du métier changent la nature du risque.
- Le secret est général, absolu et illimité dans le temps. L'article 66-5 de la loi du 31 décembre 1971 couvre les consultations, les correspondances, les notes d'entretien et toutes les pièces du dossier ; l'article 2 du Règlement intérieur national (RIN) étend la protection à tout support, matériel ou immatériel. Une fuite est donc un manquement déontologique, et peut constituer l'infraction pénale de violation du secret (article 226-13 du Code pénal).
- Le cabinet détient les secrets des autres. Le guide du CNB le résume : le patrimoine immatériel d'un cabinet est « constitué de toutes les informations qu'il reçoit et qu'il traite ». Concurrents de vos clients, parties adverses, parfois des États, y trouvent un intérêt. Le CNB ajoute que le cabinet « peut enfin être victime de clients mécontents ou d'un ancien membre tentant de vous nuire ».
- La structure est petite et mobile. La plupart des cabinets n'ont ni responsable sécurité ni équipe informatique en propre. Les dossiers voyagent : audiences, rendez-vous, télétravail, ordinateur portable, clé USB. Le premier scénario redouté du guide du CNB est d'ailleurs la perte ou le vol d'un ordinateur du cabinet.
S'y ajoute une particularité des départs. Un collaborateur libéral peut développer une clientèle personnelle et le client choisit librement son avocat : un départ suivi par des clients n'est pas, en soi, une faute. Les dossiers et fichiers du cabinet, eux, ne suivent pas le collaborateur. C'est cette frontière, entre le client qui suit et le fichier qui part, que la section suivante et les décisions citées plus bas éclairent.
Les quatre situations qui reviennent
1. La pièce jointe envoyée au mauvais destinataire
C'est la première cause interne, en France comme au Royaume-Uni. Outlook complète l'adresse du confrère de la partie adverse à la place de celle du client, un projet de conclusions part à une liste de diffusion, un courrier est envoyé en copie à la mauvaise personne. La CNIL compte 13 % de ses notifications 2025 dans cette catégorie, tous secteurs ; au Royaume-Uni, c'est 37 % des violations du secteur juridique. Au-delà de la notification à la CNIL sous 72 heures quand des données personnelles sont concernées, il faut savoir ce qui était joint, exactement, et à qui. Sans journal des envois, la réponse repose sur la mémoire de l'expéditeur.
2. La sortie par commodité
Un associé s'envoie le dossier sur sa messagerie personnelle pour le relire chez lui. Une assistante copie les pièces sur une clé USB personnelle pour l'audience. Une collaboratrice envoie une pièce lourde par un service de transfert grand public parce que la messagerie du cabinet la refuse. Un confrère colle une assignation dans une IA générative gratuite pour en obtenir un résumé. Aucun de ces gestes n'est malveillant ; chacun fait sortir des données couvertes par le secret vers un service que le cabinet ne maîtrise pas. L'enquête du CNB mesure l'ampleur du dernier : parmi les cabinets qui utilisent l'IA générative, 23 % n'utilisent que des outils généralistes et 53 % mélangent outils généralistes et outils juridiques. Un associé de grand cabinet interrogé le dit sans détour : « Dans notre profession, le plus gros risque, c'est la confidentialité. C'est de déverser par exemple dans ChatGPT. » Le CNB recommande, dans son guide sur la déontologie et l'IA de mars 2026, de ne pas confier à une IA générative des données couvertes par le secret professionnel et de pseudonymiser avant tout usage.
3. Le départ d'un collaborateur ou d'un associé avec les dossiers
C'est le cinquième scénario redouté du guide du CNB sur la gestion du risque cyber (septembre 2024) : « un membre quitte le cabinet pour monter son propre cabinet (ou pour rejoindre un cabinet existant) et part avec tout ou partie des dossiers clients ». Le CNB y voit « un enjeu crucial pour la sécurité et la pérennité » de l'activité. Pour réduire la vraisemblance de ce risque, il recommande de limiter les accès de chaque membre aux dossiers dont il a besoin, et d'établir dès l'arrivée une charte informatique, des politiques de confidentialité et de non-concurrence. Il préconise aussi « des systèmes de surveillance permettant de détecter et signaler toute activité suspecte ou non autorisée sur les systèmes d'information, tels que des transferts de données ».
Sur le terrain, le moment à risque est connu : les semaines qui précèdent le départ. Les mesures publiées sur les salariés en général montrent que les sorties de données augmentent fortement avant une démission. Les RSSI français touchés par une perte de données citent d'ailleurs tous des salariés sur le départ (voir la section consacrée aux départs dans nos chiffres 2026). Un cabinet n'a aucune raison d'échapper à cette règle ; il a simplement moins souvent les moyens de la mesurer.
4. L'ordinateur perdu ou volé
Un portable oublié dans un train avec les dossiers en cours est le premier scénario du guide du CNB, qui en fait dépendre la gravité de deux facteurs : le chiffrement du disque et l'existence d'une sauvegarde récente. Un DLP n'y change rien. La parade tient au chiffrement du disque, à la sauvegarde et à l'effacement à distance. Nous le mentionnons pour être complets, et parce qu'un même geste, copier les dossiers sur un support mobile, alimente ce scénario et le précédent.
Deux décisions et un cas de la DGSI
Aucune de ces affaires ne concerne un cabinet d'avocats ; nous n'avons trouvé aucune décision publiée en ce sens, et les sanctions disciplinaires des barreaux sont rarement rendues publiques. Elles portent sur des salariés d'entreprises, mais les faits se transposent trait pour trait.
Cour de cassation, chambre commerciale, 2 septembre 2026 (n° 25-12.718)
Un commercial démissionne et rejoint un concurrent trois jours plus tard. Par la suite, un constat de commissaire de justice sur l'ordinateur fourni par le nouvel employeur révèle un fichier de contacts clients et plusieurs modèles d'offres de prix appartenant à l'ancienne société. La cour d'appel n'avait accordé que 283 euros, faute de preuve que le nouvel employeur savait. La Cour de cassation casse. Pour elle, s'approprier les informations confidentielles d'un concurrent apportées par un ancien salarié est un acte de concurrence déloyale, même sans clause de non-concurrence. La seule présence de ces fichiers sur l'ordinateur professionnel du nouvel employeur suffit à établir l'appropriation. Pour un cabinet, l'enseignement vaut dans les deux sens. Il faut savoir ce qu'un partant a copié, et s'assurer qu'un arrivant n'apporte rien de son ancien cabinet.
Cour de cassation, chambre sociale, 25 septembre 2024 (n° 23-13.992)
Une assistante commerciale, 27 ans d'ancienneté, est licenciée pour faute grave après avoir copié sur des clés USB personnelles des fichiers de l'entreprise, notamment sur un processus de fabrication dont elle n'avait pas la charge. L'employeur avait fait trier le contenu des clés par un expert en présence d'un commissaire de justice, pour ne produire que les fichiers professionnels. La Cour admet cette preuve, pourtant obtenue en portant atteinte à la vie privée, parce qu'elle était indispensable et proportionnée. Elle confirme la faute grave : la copie de données sensibles sur un support personnel, sans justification professionnelle, suffit, même sans divulgation à un tiers.
DGSI, Flash ingérence économique n° 106, octobre 2024
Un cadre responsable d'un programme sensible, quinze ans d'ancienneté, démissionne après avoir été recruté ailleurs. Peu avant son départ, il copie sur un disque dur externe plusieurs dizaines de milliers de fichiers depuis son ordinateur professionnel. La DGSI précise ce qui a permis de le savoir : « Un dispositif de surveillance informatique mis en place par l'entreprise durant la période de préavis du salarié a permis de constater le vol de données. » Plainte, garde à vue, comparution sur reconnaissance préalable de culpabilité. Le même flash rappelle que ces vols « sont souvent découverts tardivement par les entreprises, ce qui limite les actions de remédiation ».
Dans les trois affaires, la preuve a été faite après coup, par constat ou par expertise, sur un support récupéré. Un journal tenu pendant la période de préavis l'apporte sans attendre de retrouver la clé ou l'ordinateur. Notre protocole des 48 premières heures détaille comment figer les traces quand le doute est déjà là.
Les mauvaises pratiques, et ce qu'elles exposent
La plupart des sorties de données d'un cabinet appellent une correction d'usage plutôt qu'une enquête. Le tableau ci-dessous sert de base à une charte, ou à une discussion entre associés.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Envoi du dossier vers une messagerie personnelle | Travailler le soir ou en déplacement sans VPN | Les pièces sur les serveurs d'un fournisseur grand public, hors de tout contrôle du cabinet ; conservées après le départ | L'e-mail envoyé depuis Outlook (date, destinataire, objet) et une copie de chaque pièce jointe ; depuis Gmail ou Outlook Web, la pièce jointe et le compte utilisé |
| Clé USB personnelle pour l'audience ou le télétravail | Pas de solution de partage jugée pratique | Perte de la clé ; copie conservée après le départ ; faute grave selon la Cour de cassation si la copie n'est pas justifiée | L'insertion de la clé (nom, taille, numéro de série), chaque fichier copié et une copie chiffrée de ce fichier |
| Service de transfert grand public pour les pièces lourdes | Limite de taille de la messagerie | Lien de téléchargement transférable, délai de conservation chez le prestataire | La visite du site (adresse, titre, heure), signalée si son nom figure dans vos mots-clés ; pas le fichier envoyé |
| IA générative gratuite pour résumer ou rédiger | Gain de temps réel, outil professionnel absent | Données couvertes par le secret transmises à un tiers, parfois réutilisées pour l'entraînement selon les conditions du service | La visite de la page, signalée si le nom du service est un mot-clé ; pas le texte collé |
| Dossier complet copié « pour archive » avant un départ | Habitude, sentiment de propriété sur son travail | Appropriation au sens de la Cour de cassation ; concurrence déloyale pour le cabinet d'arrivée | La liste des fichiers copiés sur support externe ou envoyés par Outlook, avec la date |
| Saisie automatique des adresses dans Outlook | Réglage par défaut | Pièce jointe au mauvais destinataire ; notification CNIL sous 72 h si risque pour les personnes | L'envoi et la pièce jointe, pour savoir exactement ce qui est parti et à qui |
| Accès de tous les membres à tous les dossiers | Petite structure, partage réseau unique | Un partant peut tout copier ; le CNB recommande de limiter les accès au besoin de chacun | Rien directement : VigiDoc trace les sorties, pas les droits d'accès |
Pour la clé USB en particulier, le choix entre interdire, passer en lecture seule ou tracer est détaillé dans Bloquer ou tracer les clés USB ? ; la liste de ce qui est à vérifier pendant un préavis, canal par canal, dans la checklist sécurité des 30 derniers jours.
Vu par une équipe offensive
En pentest interne, SSHack joue le rôle du membre du cabinet qui veut sortir un dossier. Le chemin le plus court est presque toujours le même : la messagerie personnelle ouverte dans le navigateur, la clé USB tolérée pour les audiences, et l'impression. Un blocage visible sur l'un de ces canaux nous renseigne et nous déplace vers le suivant ; une détection discrète nous laisse sur le chemin que le cabinet surveille. C'est la raison pour laquelle nous recommandons de détecter d'abord, puis de ne bloquer que les cas critiques. Dans un cabinet, le cas critique est rare : les données dont aucune sortie n'est acceptable sont celles des dossiers sous scellés ou des procédures d'instruction, et elles appellent une mesure d'accès plutôt qu'une règle de blocage.
Ce que VigiDoc voit dans un cabinet, et ce qu'il ne voit pas
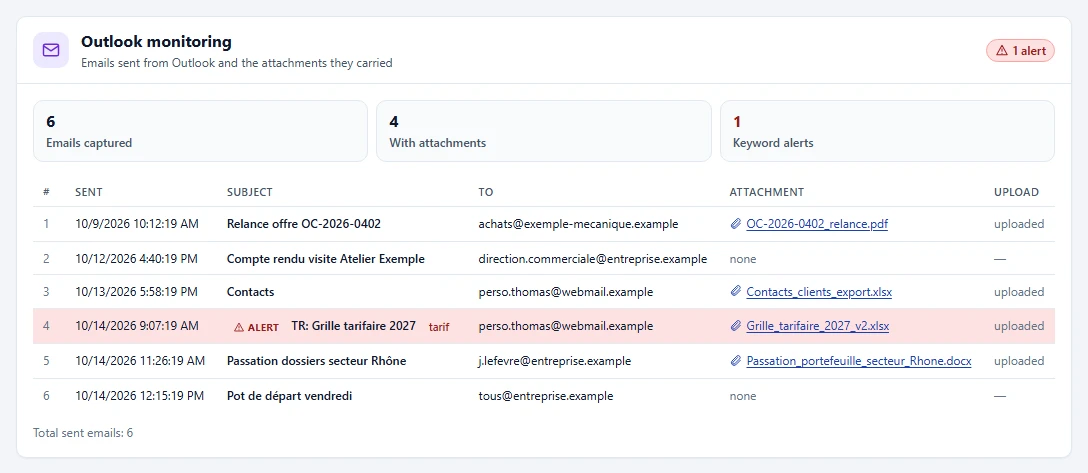
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace quatre canaux de sortie : les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom de fichier, un objet d'e-mail, le contenu d'une pièce jointe ou l'adresse d'une page : le nom d'un client sensible, « data room », « due diligence », « mandat ad hoc », ou le nom d'un service de transfert ou d'IA grand public. Notre liste de mots-clés pour les cabinets d'avocats est prête à tester. Il ne bloque rien : l'avocat travaille normalement.
Le secret professionnel ajoute une exigence sur l'hébergement. Les journaux et les copies de fichiers restent sur un serveur installé dans le cabinet, chiffrés dès le poste, sans cloud tiers. Seuls les comptes désignés par le cabinet peuvent les lire, et ils les déchiffrent à la demande. Ses angles morts sont connus : l'impression, les captures d'écran, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA (seule la visite de la page est tracée) et le contenu des archives protégées par mot de passe. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Informer le cabinet, respecter le secret
Un dispositif de traçabilité doit être annoncé aux personnes concernées. Pour les salariés du cabinet, l'article L1222-4 du Code du travail impose une information préalable, la CNIL exige un dispositif proportionné au but recherché, et le CSE est consulté à partir de 50 salariés. Pour les collaborateurs libéraux, qui ne sont pas salariés, la charte informatique du cabinet et le contrat de collaboration sont les bons supports. L'entretien du barreau de Paris cité plus haut rappelle que la charte peut s'appliquer aux collaborateurs. Les membres du cabinet savent que les sorties sont tracées ; ils ne connaissent pas la liste des mots-clés.
Le secret professionnel impose aussi de décider qui ouvre le Dashboard. Les fichiers capturés sont des pièces de dossiers. L'analyste doit être une personne du cabinet tenue au secret, le plus souvent un associé ou le responsable désigné. Sur le serveur, seuls les comptes désignés à l'installation peuvent lire les journaux et les fichiers capturés ; l'administrateur du serveur garde la main sur ces droits, et ce rôle doit donc revenir lui aussi à une personne de confiance, ou à un prestataire lié par un engagement de confidentialité. Pour le volet déontologique d'un départ, le bâtonnier est l'interlocuteur. Pour toute question de droit, consultez un confrère spécialisé : cette page décrit des faits et des outils, pas une position juridique.
Questions fréquentes
Quelle est la première cause de fuite de données dans un cabinet d'avocats ?
L'erreur, avant la malveillance. En France, 13 % des 6 167 violations notifiées à la CNIL en 2025 viennent d'un envoi au mauvais destinataire, tous secteurs confondus. Au Royaume-Uni, dans le secteur juridique, la moitié des violations déclarées au régulateur entre mi-2023 et mi-2024 étaient d'origine interne, et 37 % venaient d'un partage avec la mauvaise personne, selon une analyse de l'éditeur NetDocuments.
Un collaborateur qui quitte le cabinet peut-il emporter les dossiers de ses clients ?
Le client choisit librement son avocat et peut suivre un collaborateur qui part. Les dossiers et fichiers du cabinet, eux, ne lui appartiennent pas. Le Conseil national des barreaux consacre à ce départ avec tout ou partie des dossiers clients l'un des cinq scénarios de son guide de gestion du risque cyber de 2024. Il recommande notamment des outils qui détectent les transferts de données. Pour un cas concret, consultez votre bâtonnier ou un confrère spécialisé en déontologie.
Un logiciel DLP sur les postes du cabinet est-il compatible avec le secret professionnel ?
Le secret s'impose au cabinet, pas seulement à l'avocat. Un outil qui envoie les journaux ou les fichiers capturés chez un prestataire cloud ajoute un tiers à la chaîne. VigiDoc conserve ces données chiffrées sur un serveur installé dans le cabinet, sans cloud tiers, et seuls les comptes désignés par le cabinet peuvent les lire et les déchiffrer. Le choix de cet analyste, le plus souvent un associé, relève de votre organisation interne.
Faut-il informer les collaborateurs et les salariés du cabinet ?
Oui. Pour les salariés, l'article L1222-4 du Code du travail impose une information préalable, et la CNIL exige un dispositif proportionné ; le Code du travail impose en outre la consultation du CSE à partir de 50 salariés. Pour les collaborateurs libéraux, la charte informatique du cabinet et le contrat de collaboration sont le bon support. Les membres du cabinet savent que les sorties de données sont tracées ; ils ne connaissent pas les mots-clés d'alerte.
Que voit un DLP de détection quand un avocat utilise ChatGPT avec un dossier ?
VigiDoc journalise la visite de la page (adresse, titre, heure) et la signale si un mot-clé figure dans l'adresse ou le titre, par exemple le nom du site. Il ne lit pas le texte collé dans la fenêtre de conversation. Cette trace suffit à savoir quels postes utilisent une IA grand public et à ouvrir la discussion, pas à prouver le contenu transmis.
Sources
- CNIL, rapport annuel 2025, publié le 18 mai 2026 : 6 167 violations notifiées, 13 % dues à un mauvais destinataire.
- CNIL, données ouvertes des notifications de violations de données, fichier du 6 octobre 2026. Calcul SSHack sur le secteur « Activités spécialisées, scientifiques et techniques », notifications reçues de 2019 à 2024 : 3 275 notifications, « acte interne accidentel » coché dans 14,0 % d'entre elles, « acte interne malveillant » dans 2,6 %, « mauvais destinataire » dans 8,1 %, « équipement perdu ou volé » dans 7,2 %.
- NetDocuments, UK Legal Sector Data Breaches Surge 39%, Impacting 8 Million People, communiqué du 5 février 2025, analyse des données de l'ICO du 3ᵉ trimestre 2023 au 2ᵉ trimestre 2024 : 2 284 violations (1 633 l'année précédente), moitié d'origine interne, 37 % de partages avec la mauvaise personne, 2 % de pertes. Le communiqué est ambigu sur la base du chiffre « 39 % d'erreur humaine » ; nous ne le reprenons pas.
- Village de la Justice, « Cybersécurité des cabinets d'avocats : sensibilisation et action, les barreaux se mobilisent », entretien avec David Di Mascio, RSSI du barreau de Paris, et Sandy Mockel, publié le 5 février 2024 (Journal du Village de la Justice n° 102) : « deux ou trois incidents cyber par mois en moyenne pour les cabinets eux-mêmes ».
- American Bar Association, 2023 Cybersecurity TechReport : 29 % des répondants déclarent que leur cabinet a subi une violation de sécurité (27 % l'année précédente), perte ou vol d'appareil compris.
- Conseil national des barreaux, La sécurité numérique du cabinet d'avocat, 2. La gestion du risque cyber, 1ʳᵉ édition, septembre 2024 : introduction (page 4), scénario 1 « perte ou vol d'un ordinateur du cabinet » (page 34), scénario 5 « un membre quitte le cabinet [...] et part avec tout ou partie des dossiers clients » (pages 63 à 69).
- Conseil national des barreaux, Les cahiers de l'Observatoire : l'intelligence artificielle, 2025, enquête Viavoice et Les Temps Nouveaux, 4 457 avocats interrogés en ligne : outils utilisés (page 10), « Seul 1 avocat sur 10 fait confiance à l'IA générative pour garantir la protection des données » et citation d'un associé (page 17).
- Conseil national des barreaux, La déontologie et l'intelligence artificielle, guide adopté en assemblée générale les 12 et 13 mars 2026.
- Loi n° 71-1130 du 31 décembre 1971, article 66-5 ; Règlement intérieur national de la profession d'avocat, article 2 ; Code pénal, article 226-13.
- Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718, publié au Bulletin, tel que commenté par CMS Francis Lefebvre et Le Monde du Droit.
- Cour de cassation, chambre sociale, 25 septembre 2024, pourvoi n° 23-13.992, publié au Bulletin.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024, cas n° 1 et commentaires (pages 3 et 4).
- Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées, page du 9 juillet 2026.