Secteur
Sous-traitants de la défense : détecter les fuites de données internes, y compris sur un réseau isolé
Les PME de la base industrielle et technologique de défense (BITD) concentrent 80 % des atteintes recensées contre le secteur, et le vecteur humain reste la première menace selon la DRSD. Ce guide rassemble les chiffres publiés par la DRSD, l'ANSSI et l'Assemblée nationale, des cas réels de salariés ou de prestataires partis avec des fichiers, les mauvaises pratiques autour de la mention Diffusion Restreinte, et ce qu'un logiciel DLP de détection installé sur le réseau, Internet ou non, permet de voir. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive dont l'équipe est passée par le ministère des Armées, et éditeur de VigiDoc.
En bref
Entre 500 et 550 atteintes sont recensées chaque année contre des entités de la BITD ou de la recherche de défense, et 80 % visent des PME (Assemblée nationale, juillet 2025). Les vecteurs humain et physique représentent plus de la moitié des tentatives de captation d'informations (DRSD, panorama 2025). La DRSD souligne aussi que le vol de supports est facilité « par la négligence de certains collaborateurs qui ne sont pas toujours conscients d'avoir accès à une partie du patrimoine immatériel de l'entreprise ». Les cas publiés par la DGSI, le tribunal correctionnel de Paris et la justice américaine montrent un geste qui se répète : des milliers de fichiers copiés sur un support personnel, le plus souvent dans les semaines qui précèdent un départ, et une découverte souvent tardive. Sur un réseau isolé, seul un DLP hébergé sur site et activable hors ligne peut tracer ces copies ; il ne remplace ni l'homologation du système ni les mesures de l'IGI 1300.
Les chiffres
Les chiffres sur la BITD viennent de trois sources publiques : la DRSD, service de renseignement du ministère des Armées chargé de la protection de la sphère défense, qui publie chaque année un panorama des ingérences ; l'ANSSI, pour les incidents cyber ; et le rapport d'information de l'Assemblée nationale sur la guerre économique de juillet 2025. Aucune ne mesure les fuites internes en tant que telles : la DRSD compte des atteintes par vecteur, l'ANSSI des incidents qui lui sont signalés.
500 à 550
atteintes caractérisées par an contre des entités de la BITD ou de la recherche de défense depuis 2022 ; près de 300 à fin juin 2025.
Assemblée nationale, rapport d'information sur la guerre économique, 16 juillet 2025
80 %
de ces atteintes visent des PME, jugées plus vulnérables que les grands groupes.
Même rapport
Plus de 50 %
des tentatives de captation d'informations passent par les vecteurs humain et physique.
DRSD, panorama des ingérences 2025, mai 2026
36 %
des atteintes relevaient du vecteur humain en 2024 (chantage, faux entretiens de recrutement, vols d'ordinateurs, débauchage), après 45 % en 2023.
DRSD, panorama des ingérences 2024, juillet 2025
24 %
d'atteintes physiques en 2025 (18 % en 2024 et 2023), dont des intrusions et des vols d'ordinateurs ; la DRSD y voit « un risque majeur de fuites ».
DRSD, panorama des ingérences 2025
196
incidents d'exfiltration de données connus de l'ANSSI en 2025, contre 130 en 2024 ; plusieurs sous-traitants de la BITD compromis par rançongiciel au premier semestre.
ANSSI, Panorama de la cybermenace 2025, mars 2026
Deux précisions. Les incidents cyber signalés à la DRSD ont doublé entre 2023 et 2024, mais ils ne représentent que 15 % des atteintes de 2024 : la menace sur la BITD reste d'abord humaine et physique, c'est-à-dire des personnes et des supports. Et les atteintes humaines comptées par la DRSD incluent les approches venues de l'extérieur (débauchage, faux recrutement) autant que les gestes de l'intérieur ; la part des seuls salariés n'est pas publiée. Pour les chiffres généraux sur la menace interne, tous secteurs, voyez Fuites de données internes : les chiffres 2026.
Pourquoi les PME de la BITD sont visées de l'intérieur
Un sous-traitant de rang 2 ou 3 détient des plans, des procédés, des nomenclatures et des documents contractuels qui intéressent autant que ceux du maître d'œuvre, avec une équipe sécurité réduite. L'ANSSI note qu'entre janvier et juin 2025, « plusieurs entités industrielles impliquées dans la chaîne d'approvisionnement » de la BITD ont été compromises par rançongiciel, avec des informations sensibles potentiellement exposées. Le rapport de l'Assemblée nationale explique le 80 % de PME par des budgets de sûreté et de formation plus limités.
La DRSD décrit trois mécanismes par lesquels l'information sort par les personnes.
- La négligence. Dans son panorama 2025, la DRSD écrit que le vol de supports informatiques professionnels « demeure l'un des moyens les plus simples pour capter des informations sensibles ». Elle ajoute que ces vols sont « facilités par le manque de vigilance mais aussi, parfois, par la négligence de certains collaborateurs qui ne sont pas toujours conscients d'avoir accès à une partie du patrimoine immatériel de l'entreprise ». Un ordinateur volé dans un hôtel contient ce que son utilisateur y a copié.
- L'ancien collaborateur approché. Cas concret de la DRSD, début 2025 : un ex-directeur technique d'une entreprise aéronautique de la BITD annonce sur LinkedIn qu'il est à l'écoute d'opportunités, en commentant régulièrement les grands programmes de son ancien employeur. Un cabinet étranger de renseignement d'affaires lui propose un entretien rémunéré « à plusieurs centaines d'euros de l'heure », puis le questionne longuement sur les programmes auxquels il a travaillé. Il coupe court et signale l'approche à la DRSD. Ce qu'il a emporté dans sa tête n'est pas traçable ; ce qu'il aurait emporté sur un disque l'est.
- Le départ préparé. La DRSD cite les tentatives de débauchage ciblé d'ingénieurs, « adossées à des plans de recrutement de talents », notamment dans l'aéronautique, le spatial et les véhicules terrestres. Un ingénieur recruté par un concurrent ou une entité étrangère peut partir avec plus que ses compétences, comme le montrent les cas de la section suivante.
Des cas réels, en France et ailleurs
Les services français publient leurs cas anonymisés ; la justice américaine publie les siens avec les noms. Dans les quatre cas ci-dessous, une personne qui avait un accès légitime a copié des fichiers qu'elle n'avait pas à emporter, le plus souvent avant un départ.
DGSI, Flash ingérence économique n° 106, octobre 2024 : deux cas
Le cadre démissionnaire. Responsable d'un programme sensible, quinze ans d'ancienneté, recruté par une autre entreprise. Peu avant son départ, il copie sur un disque dur externe « plusieurs dizaines de milliers de fichiers » depuis son ordinateur professionnel, dont un fichier relatif au programme dont il avait la charge. « Un dispositif de surveillance informatique mis en place par l'entreprise durant la période de préavis du salarié a permis de constater le vol de données. » Plainte, garde à vue, comparution sur reconnaissance préalable de culpabilité.
L'ingénieur du prestataire. Un industriel français confie sa transformation numérique à une société de services. Un ingénieur de ce prestataire, en poste depuis plus d'un an, copie sur une clé USB plus de 5 000 fichiers, dont 300 sans lien avec sa mission : règles d'administration du réseau et politique de sécurité des systèmes d'information, « qui pourraient permettre à un acteur malveillant de s'introduire dans le système d'information ». Condamné à une peine d'emprisonnement. La DGSI conclut que ces vols « sont souvent découverts tardivement par les entreprises, ce qui limite les actions de remédiation ».
Tribunal correctionnel de Paris, 23 février 2026 : l'ancien ingénieur de la DGSE
Un ancien ingénieur de la DGSE avait téléchargé en 2024 un volume important de fichiers classifiés, dont certains sans rapport avec son domaine, avant de rejoindre une start-up allemande. Le tribunal le condamne à dix-huit mois d'emprisonnement avec sursis et 4 000 euros d'amende pour soustraction et reproduction non autorisées de documents protégés, mais le relaxe de la livraison de données à une entreprise étrangère, faute de preuve de la transmission. La copie a été prouvée ; la remise ne l'a pas été. Pour une entreprise, c'est la même asymétrie : la trace de la copie est ce que l'on peut établir, à condition de l'avoir.
Justice fédérale américaine, 2025 : Chenguang Gong
Responsable de conception de circuits intégrés, il est embauché en janvier 2023 par une entreprise de recherche et développement de la région de Los Angeles qui travaille pour la défense. Entre le 30 mars et son licenciement le 26 avril 2023, il transfère plus de 3 600 fichiers vers trois supports de stockage personnels, dont plus de 1 800 après avoir accepté un poste chez un concurrent. Les fichiers, relatifs à des capteurs infrarouges de détection de missiles, portaient les mentions « PROPRIETARY », « EXPORT CONTROLLED » et « FOR OFFICIAL USE ONLY ». Il plaide coupable de vol de secrets commerciaux en juillet 2025 et est condamné en novembre 2025 à 46 mois de prison, 100 000 dollars d'amende et 77 408 dollars de restitution. Les documents étaient marqués : pour les fichiers dans un format que l'outil lit (texte, PDF, Word, Excel), un DLP qui cherche ces mentions signale la première copie, pas la trois mille six centième.
Deux autres affaires méritent une ligne, pour ce qu'elles apprennent sur les angles morts. En août 2016, le quotidien The Australian publie quelque 22 400 pages de documents techniques sur les sous-marins Scorpène construits par DCNS, devenu Naval Group ; la justice australienne interdit la publication de la suite. L'origine de la fuite n'a jamais été rendue publique ; un ancien sous-traitant a été évoqué, sans confirmation. En novembre 2024, un militaire américain de 22 ans, technicien informatique habilité très secret, est condamné à quinze ans de prison pour avoir partagé des documents classifiés sur Discord. Il avait d'abord retranscrit de mémoire ce qu'il lisait, puis imprimé des documents sur une imprimante isolée et peu utilisée de sa base. La mémoire et l'imprimante échappent à tout DLP de poste ; ce sont des questions d'accès et de besoin d'en connaître.
Les mauvaises pratiques, et ce qu'elles exposent
Dans une PME de la BITD, la plupart des sorties de données relèvent moins de l'espionnage que d'habitudes de travail prises sur un réseau bureautique et reproduites sur des documents qui ne les tolèrent pas. Le tableau sert de base à une charte, ou à une revue avec l'officier de sécurité.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Document Diffusion Restreinte envoyé par e-mail sur Internet | Le client le demande vite ; la messagerie est le réflexe | Transmission interdite sur Internet ou sur un système non homologué DR, sauf mesures particulières (IGI 1300, annexe 1) | L'envoi Outlook, la pièce jointe, et l'alerte si « diffusion restreinte » figure dans le nom ou le contenu |
| Clé USB qui fait la navette entre le réseau isolé et le poste bureautique | Pas de passerelle de transfert maîtrisée ; une clé « connue de tous » | Chaque fichier qui traverse n'est plus sous le contrôle du réseau isolé ; la clé elle-même devient un vecteur d'infection | Sur chaque réseau où l'agent est installé : l'insertion de la clé (numéro de série), chaque fichier copié et sa copie chiffrée |
| Usages personnels et professionnels mêlés sur le même poste | Un seul ordinateur, webmail et réseaux sociaux ouverts | L'ANSSI relève que des entreprises peinent à réagir aux fuites par infostealer « en l'absence de cloisonnement des usages professionnels et personnels » | La navigation (adresse, titre, heure), et les pages signalées par mot-clé |
| Plans ou nomenclatures envoyés sur une messagerie personnelle | Travailler le soir, en déplacement, sans VPN | Données export contrôlé ou secret des affaires sur les serveurs d'un fournisseur grand public ; conservées après le départ | L'e-mail envoyé depuis Outlook et une copie de la pièce jointe |
| Dossier complet copié « pour archive » avant un départ | Sentiment de propriété sur son travail, projet de reconversion | Le cas du cadre démissionnaire de la DGSI ; concurrence déloyale ; qualification pénale selon les documents | La liste des fichiers copiés sur support externe pendant le préavis, avec la date et l'heure |
| Prestataire avec un accès large et durable | Mission longue, droits jamais revus | Le cas de la DGSI : l'ingénieur d'un prestataire copie plus de 5 000 fichiers sur une clé, dont la politique de sécurité du client | Les sorties depuis le poste du prestataire, comme pour tout poste Windows du parc |
| Programmes et clients détaillés sur un profil LinkedIn | Recherche d'emploi, fierté du travail accompli | Ciblage par des cabinets étrangers, comme dans le cas décrit par la DRSD | Rien : c'est un sujet de sensibilisation, pas de poste de travail |
| Photo d'un plan ou d'un écran avec le téléphone | Plus rapide qu'un export | Aucune trace, aucun contrôle | Rien : angle mort de tout DLP de poste, à traiter par les règles d'accès aux zones |
Pour la clé USB en particulier, l'arbre de décision entre interdire, passer en lecture seule, n'autoriser que des clés d'entreprise ou tracer est dans Bloquer ou tracer les clés USB ?. Sur un réseau isolé, la clé est souvent le seul canal de sortie, ce qui en fait aussi le seul canal à tracer.
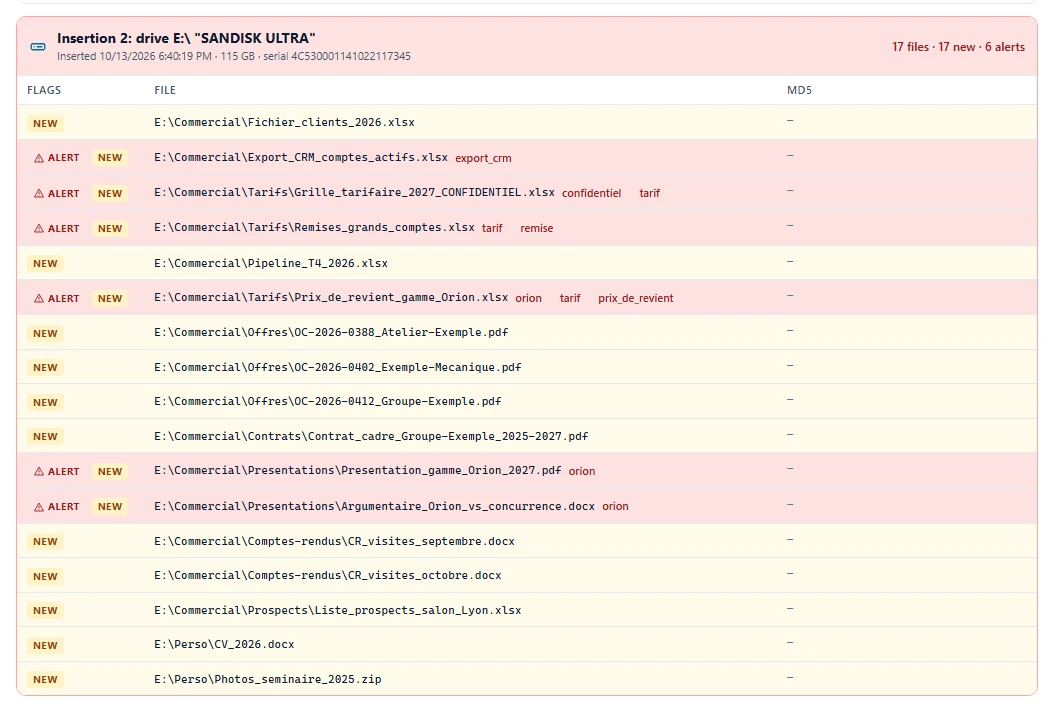
Réseau isolé : ce qu'un DLP doit savoir faire
Beaucoup de sous-traitants de la défense exploitent un réseau sans accès Internet pour leurs postes de conception ou de production. La plupart des logiciels DLP du marché y sont inutilisables, pour trois raisons que notre comparatif de 9 solutions détaille : la console et les journaux sont dans le cloud de l'éditeur, la licence est vérifiée en ligne, et les mises à jour supposent Internet. Pour un réseau isolé, les questions à poser à un éditeur sont donc précises.
- Où sont les journaux et les fichiers capturés ? Sur un serveur du réseau, ou chez l'éditeur ? Si un fichier Diffusion Restreinte copié sur une clé est capturé par l'outil, sa copie ne doit pas quitter le réseau.
- Comment la licence s'active-t-elle ? Un serveur de licence en ligne exclut le réseau isolé. VigiDoc s'active par un échange de texte, sans serveur contacté.
- Comment les agents se mettent-ils à jour ? Depuis le serveur interne, avec des mises à jour signées et vérifiées, ou depuis Internet ?
- Que se passe-t-il quand un poste se tait ? Sur un réseau isolé, un agent arrêté peut passer longtemps inaperçu. VigiDoc attend un signal de vie toutes les 10 minutes et signale un poste après 30 minutes de silence ; l'agent est relancé automatiquement dans les 15 minutes.
- Que reste-t-il hors de vue ? L'impression, la capture d'écran, la photo, le téléphone en transfert de fichiers et le contenu des archives protégées par mot de passe. Ces canaux relèvent des règles d'accès physique et du besoin d'en connaître, pas d'un logiciel de poste.
Ce qu'un DLP ne remplace pas
Les informations classifiées dématérialisées sont stockées sur un système d'information homologué à leur niveau (IGI 1300, § 7.2.3), et la transmission d'informations Diffusion Restreinte est interdite sur Internet ou sur un système non homologué pour ce niveau, sauf mesures particulières (IGI 1300, annexe 1). Un DLP de détection installé sur ce système en journalise les sorties ; il ne constitue pas une homologation, ne remplace aucune mesure de l'IGI 1300 et ne dispense d'aucune procédure. L'homologation et les suites à donner à une alerte relèvent de l'organisme et de son officier de sécurité.
Les mots-clés d'un sous-traitant de la défense
Dans la défense, les documents sensibles portent des mentions apposées volontairement, et c'est une chance pour un DLP par mots-clés : « diffusion restreinte », « spécial france », les anciennes mentions antérieures au 1ᵉʳ juillet 2021 (« confidentiel défense », « secret défense ») qui figurent encore sur des documents traités par équivalence, les marquages de contrôle des exportations (« itar », « export controlled », « double usage ») et les noms de programmes. Dans l'affaire Gong, les 3 600 fichiers copiés portaient une mention. La liste défense de notre guide des mots-clés d'alerte donne chaque terme, ce qu'il repère et son risque de fausse alerte, avec les pièges (« dr », « secret » seul, « habilitation » seule, ou « itar », que l'on retrouve dans « military »). Elle rappelle aussi la règle de fond : depuis le 1ᵉʳ juillet 2021, le Code de la défense ne connaît que deux niveaux de classification, Secret et Très Secret, et Diffusion Restreinte est une mention de protection, pas une classification (IGI 1300, § 1.3.2).
RMC de la DGA, préconisations de la DGSI
Le ministère des Armées et les huit grands maîtres d'œuvre industriels ont défini, avec l'appui de l'ANSSI, un référentiel de maturité cyber (RMC) pour les entreprises de la BITD. Son niveau fondamental comprend 21 exigences de base, qui doivent progressivement s'imposer dans les relations entre la DGA et l'industrie, « sous forme contractuelle dans un premier temps », sur la base d'une autoévaluation. Nous n'affirmons pas que ce référentiel impose un logiciel DLP : le référentiel publié par la DGA et la clause de votre marché font foi. Un journal des sorties de données par USB, e-mail et web est en revanche une pièce commode pour documenter la traçabilité auprès d'un donneur d'ordre.
Les préconisations de la DGSI dans son flash sur les vols de données par des collaborateurs internes sont plus directes. Classer les données par sensibilité ; hiérarchiser les accès « en fonction du profil et des fonctions des employés » ; adopter une politique qui peut interdire « d'envoyer des informations sensibles à des comptes de messagerie personnels ou d'utiliser des dispositifs de stockage comme les clés USB » ; « contrôler le comportement des utilisateurs sur le réseau de l'entreprise » avec des outils qui identifient qui a accédé à quelles données ; au départ d'un salarié, s'assurer de la restitution des matériels et désactiver ses accès ; en cas de vol, déposer plainte et contacter la DGSI. La DRSD, de son côté, rappelle dans sa lettre sur la protection du secret dans les contrats de défense la procédure en cas de suspicion de compromission : compte-rendu immédiat de tous les collaborateurs impliqués, transmis au responsable hiérarchique habilité et à l'officier de sécurité.
Notre checklist sécurité des 30 derniers jours avant un départ reprend ces points canal par canal ; le protocole des 48 premières heures décrit comment figer les traces quand le doute est déjà là.
Vu par une équipe offensive
En pentest interne chez un industriel, SSHack joue le salarié qui veut sortir un plan. Nous ne commençons pas par le réseau isolé : nous cherchons la clé USB tolérée pour les transferts, le poste bureautique qui a aussi accès au partage de conception, et l'imprimante du bureau d'études. Un blocage visible sur l'un de ces canaux nous renseigne sur la règle et nous déplace vers le suivant ; une détection discrète nous laisse sur le chemin que l'entreprise surveille. C'est pourquoi nous recommandons de détecter d'abord, puis de bloquer seulement les cas critiques. Dans la défense, les cas critiques existent plus qu'ailleurs : pour les informations classifiées, le blocage et l'homologation s'imposent. Pour le réseau bureautique, les documents Diffusion Restreinte et le secret des affaires, la détection d'abord, mesurée quelques semaines, montre les flux réels avant de décider quoi fermer.
Ce que VigiDoc apporte, et ce qu'il ne remplace pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît : une mention de protection, un marquage export, un nom de programme. Le serveur s'installe sur votre réseau, Internet ou non : licence activée hors ligne par échange de texte, installation et mises à jour signées sans accès Internet, journaux et fichiers capturés chiffrés dès le poste et conservés chez vous. Il ne bloque aucun transfert.
Il ne remplace ni l'homologation d'un système d'information, ni les mesures de l'IGI 1300, ni l'officier de sécurité qui décide des suites d'une alerte. L'impression, la photo d'écran et le téléphone en transfert de fichiers restent hors de sa vue. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander, et peut se faire sur un réseau isolé.
Questions fréquentes
Un logiciel DLP peut-il fonctionner sur un réseau isolé, sans accès Internet ?
Oui, à condition qu'il n'ait besoin ni d'un cloud pour stocker les journaux, ni d'un serveur de licence, ni d'Internet pour ses mises à jour. VigiDoc remplit ces trois conditions : le serveur s'installe sur le réseau de l'entreprise, la licence s'active hors ligne par un échange de texte, et l'installation comme les mises à jour se font sans accès Internet. Aucun événement ne quitte le réseau.
VigiDoc peut-il être utilisé pour des informations classifiées ?
Les informations classifiées dématérialisées doivent être traitées sur un système d'information homologué à leur niveau (IGI 1300, paragraphe 7.2.3), et cette homologation relève de l'organisme et de son officier de sécurité. VigiDoc est un outil de détection installé sur les postes Windows du système d'information de l'entreprise ; il ne constitue pas une homologation et ne remplace aucune mesure de l'IGI 1300. Son terrain naturel est le réseau bureautique et les postes qui manipulent des documents Diffusion Restreinte, export contrôlé ou secret des affaires.
Que faire quand VigiDoc signale un document Diffusion Restreinte copié sur une clé USB ?
Prévenir l'officier de sécurité, qui applique la procédure prévue en cas de suspicion de compromission : compte-rendu immédiat des personnes impliquées, puis signalement selon les clauses du contrat de défense. La DRSD rappelle cette chaîne dans sa lettre sur la protection du secret dans les contrats de défense. La copie chiffrée du fichier et le journal de la clé, conservés sur votre serveur, documentent le compte-rendu. Ne supprimez rien, et ne confrontez pas la personne avant d'avoir figé les traces.
Le référentiel de maturité cyber de la DGA impose-t-il un logiciel DLP ?
Le niveau fondamental du référentiel de maturité cyber (RMC) de la DGA compte 21 exigences de base, qui doivent progressivement s'imposer aux fournisseurs sous forme contractuelle. Nous n'affirmons pas qu'il impose un DLP : la clause de votre marché et le référentiel publié par la DGA font foi. Un journal des sorties de données par USB, e-mail et web aide en revanche à documenter la traçabilité demandée par vos donneurs d'ordre.
Un salarié qui part avec des fichiers est-il un cas d'ingérence ?
Pas toujours. La DRSD classe la menace humaine au premier rang des atteintes à la base industrielle et technologique de défense (36 % en 2024), sans publier la part des seuls salariés. La DGSI décrit dans son flash d'octobre 2024 un cadre démissionnaire qui a copié des dizaines de milliers de fichiers avant son départ. Qu'il y ait ou non un commanditaire étranger, la réponse est la même : figer les traces, déposer plainte et signaler à la DRSD ou à la DGSI.
Sources
- DRSD, Lettre d'information économique n° 22 : panorama des ingérences à l'encontre de la sphère défense en 2025, mai 2026 : vecteurs humain et physique (pages 3 à 5), cas de l'ex-collaborateur approché par un cabinet étranger (page 4), vol de supports et négligence (page 5).
- DRSD, Lettre d'information économique n° 20 : panorama des ingérences à l'encontre de la sphère de Défense en 2024, juillet 2025 : répartition par typologie (page 4), vecteur humain 36 % contre 45 % en 2023 (page 5), incidents cyber doublés depuis 2023 (page 4).
- DRSD, Lettre d'information économique n° 19 : la protection du secret dans les contrats Défense : procédure en cas de suspicion de compromission.
- Assemblée nationale, rapport d'information sur la guerre économique, Commission des finances, rapporteur spécial Christophe Plassard, enregistré le 16 juillet 2025 : « entre 500 et 550 par an », « près de 300 atteintes recensées à la fin du mois de juin », « 80 % des atteintes visent les PME », « 750 à 800 alertes de sécurité économique chaque année ».
- ANSSI, Panorama de la cybermenace 2025 (CERTFR-2026-CTI-002), mars 2026 : 196 incidents d'exfiltration contre 130 en 2024 (page 13), absence de cloisonnement des usages (page 14), compromission de sous-traitants de la BITD par rançongiciel entre janvier et juin 2025 (page 48).
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024 : cas n° 1 et n° 3, commentaires et préconisations (pages 3 à 5).
- Armees.com, « Fuite de documents secret défense : relaxe et sursis pour l'ex-ingénieur de la DGSE », 24 février 2026, sur le jugement du tribunal correctionnel de Paris du 23 février 2026.
- Département de la Justice des États-Unis, communiqué du 21 juillet 2025 (plaidoyer de culpabilité de Chenguang Gong : 3 600 fichiers, trois supports personnels, 1 800 fichiers après acceptation d'un poste chez un concurrent, mentions des documents) ; Local News Matters, 21 novembre 2025 (peine de 46 mois, amende, restitution).
- Wikipédia, Scorpène-class submarine, section sur la fuite de 2016 : environ 22 400 pages publiées par The Australian en août 2016, décisions de la Cour suprême de Nouvelle-Galles du Sud, origine non établie. Consultée le 19 octobre 2026.
- Associated Press, « Pentagon leaker Jack Teixeira sentenced to 15 years in US prison », 12 novembre 2024.
- DGA, référentiel de maturité cyber : niveau fondamental de 21 exigences, formulaire d'autoévaluation, application progressive « sous forme contractuelle dans un premier temps ». Consultée le 19 octobre 2026.
- SGDSN, instruction générale interministérielle n° 1300 sur la protection du secret de la défense nationale, 9 août 2021 : § 1.3.2, § 7.2.3 et annexe 1 ; Code de la défense, article R2311-2.