Point de vue
Approché sur LinkedIn : le débauchage et la captation d'informations vus par la DRSD
Un cabinet qui propose un entretien payé plusieurs centaines d'euros de l'heure, un ancien collègue qui demande les noms des meilleurs spécialistes, un faux salarié de votre propre entreprise qui engage la conversation : la DRSD et la DGSI décrivent ces approches dans leurs publications depuis dix ans. Ce point de vue rassemble les cas publiés et ce qu'ils disent au salarié approché comme à l'entreprise. Il précise ce qu'un logiciel DLP de poste en voit : rien de la conversation, seulement les fichiers qui sortent ensuite. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
Pour la Direction du renseignement et de la sécurité de la défense (DRSD), la menace humaine reste la première atteinte à la base industrielle et technologique de défense (BITD) : 45 % des atteintes en 2023, 36 % en 2024. Avec la menace physique, elle représente plus de la moitié des tentatives de captation en 2025. Ses cas publiés en donnent la forme concrète : un ancien directeur technique, repéré sur LinkedIn, longuement questionné pendant un entretien rémunéré ; un ancien collègue qui réclame des noms de spécialistes contre un poste à l'étranger ; plus de 650 approches d'un même cabinet de conseil chinois auprès de chercheurs en 2023. La DGSI ajoute les faux profils, dont un faux salarié de l'entreprise visée qui a obtenu des informations sur son calendrier de développement. Aucun outil de l'entreprise ne voit ces conversations. Un DLP de détection trace en revanche les fichiers copiés sur clé USB ou envoyés depuis Outlook dans les semaines qui suivent.
Ce que disent les chiffres publiés
Aucune statistique publique ne compte les approches sur LinkedIn en France. Les chiffres disponibles viennent de la DRSD, qui recense chaque année les atteintes signalées par les entreprises et laboratoires qu'elle suit, et de la DGSI, qui publie des cas sans les chiffrer.
Plus de 650
approches échelonnées identifiées en 2023 dans la campagne de débauchage menée depuis novembre 2022 par un cabinet de conseil chinois auprès de la recherche scientifique française.
DRSD, Lettre d'information économique n° 16, juillet 2024
45 % puis 36 %
des atteintes à la BITD relevaient du vecteur humain (chantage, faux entretiens de recrutement, vols d'ordinateurs, tentatives de débauchage) en 2023 puis en 2024.
DRSD, Lettre d'information économique n° 20, juillet 2025
Plus de 50 %
des tentatives de captation d'informations et de savoir-faire visant la sphère défense en 2025 passent par les vecteurs humain et physique.
DRSD, Lettre d'information économique n° 22, mai 2026
2016
premier flash de la DGSI consacré aux faux profils sur les réseaux sociaux professionnels ; le dernier sur le sujet, le n° 116, date de novembre 2025.
DGSI, Flash ingérence économique n° 21 et n° 116
Trois précautions de lecture. Les pourcentages de la DRSD portent sur les atteintes que le service a détectées dans la sphère défense, pas sur l'ensemble des entreprises. Le vecteur humain y mêle des approches venues de l'extérieur et des gestes de l'intérieur, et la part de LinkedIn n'est pas publiée. Enfin, une approche réussie se signale rarement : ces chiffres sont des minimums. Pour les chiffres généraux sur la menace interne, voyez Fuites de données internes : les chiffres 2026.
Quatre formes d'approche documentées
Les publications de la DRSD et de la DGSI décrivent des scénarios qui se ressemblent d'un cas à l'autre. Aucun ne commence par une demande illégale ; tous commencent par une conversation flatteuse ou utile.
1. L'entretien rémunéré
DRSD, panorama des ingérences 2025 (mai 2026)
Début 2025, un ancien directeur technique d'une entreprise aéronautique de la BITD annonce sur LinkedIn qu'il a quitté son entreprise et qu'il est à l'écoute de nouvelles opportunités. Il commente régulièrement les grands projets de son ancien employeur, avec une connaissance fine de programmes majeurs pour les armées françaises. Un cabinet étranger de renseignement d'affaires le contacte et lui propose un entretien rémunéré « à plusieurs centaines d'euros de l'heure ». Pendant l'entretien, il est longuement questionné sur des sujets très techniques liés aux programmes sur lesquels il travaillait. Devant la précision des questions, il coupe court et signale la sollicitation à la DRSD.
La DRSD en fait un mode opératoire général. Selon elle, des États ciblent la recherche d'intérêt défense par des « questionnements intrusifs » et des « approches sur les réseaux sociaux », avec des propositions d'entretiens rémunérés sur LinkedIn, notamment dans l'aéronautique, le spatial, le quantique et l'intelligence artificielle.
2. L'ancien collègue qui demande des noms
DRSD, panorama des ingérences 2024 (juillet 2025)
Début 2024, un collaborateur chinois qui a quitté une entreprise aéronautique reprend contact avec un ancien collègue toujours en poste. Il lui demande d'identifier, puis de lui communiquer, les noms de spécialistes de l'entreprise. En échange, il propose un poste en Chine à des conditions financières avantageuses. Alertée, la chaîne sûreté de l'entreprise, déjà sensibilisée par la DRSD, demande au salarié de ne plus répondre. Le service juge ce risque de débauchage ciblé « élevé ».
Le canal n'est pas précisé ; la relation, elle, est ancienne et de confiance, ce qui rend la demande difficile à refuser. La DGSI fait le même constat dans un cas de juin 2020 : un ancien salarié recruté par un concurrent étranger a gardé le lien avec ses anciens collègues. Ce lien lui a permis d'organiser de nouveaux débauchages tout en restant informé de la vie interne de l'entreprise.
3. Le faux profil
La DGSI alerte sur les faux profils depuis son flash n° 21 de février 2016 : de faux recruteurs, des cabinets fictifs ou usurpés, de faux cadres de grandes entreprises, avec une photo trouvée sur Internet et beaucoup de relations. En mars 2018 (flash n° 41), elle décrit un service de renseignement étranger qui approche, sous un faux profil LinkedIn, des spécialistes d'entreprises de l'énergie et de la haute technologie. Il leur envoie ensuite un lien présenté comme une offre d'emploi : c'était un logiciel malveillant, qui a ouvert les réseaux de plusieurs entreprises. Le flash n° 116 de novembre 2025 ajoute une variante plus proche de l'entreprise : un faux profil se présente comme comptable de la société, puis un second comme salarié. Le second engage la conversation avec plusieurs employés, et un salarié récemment recruté révèle le calendrier de développement de certaines activités et l'état des progrès technologiques.
4. Le débauchage organisé
Le dernier niveau est industriel. La DRSD décrit des stratégies de débauchage d'ingénieurs « adossées à des plans de recrutements de talents ». Elle relève aussi le recours par des entités étrangères à des cabinets de recrutement spécialisés pour identifier, voire recruter, des collaborateurs ou anciens collaborateurs de la BITD. Une campagne d'un cabinet de conseil chinois a compté plus de 650 approches de chercheurs en 2023. Dans son panorama 2023, elle notait déjà que les faux entretiens de recrutement s'étaient multipliés avec l'usage des réseaux sociaux. Ses lettres consacrées aux salons Eurosatory et Euronaval 2026 rangent l'« ancien » élève ou collaborateur parmi les approches humaines constatées. La lettre Euronaval décrit aussi un dîner informel, proposé en marge d'un salon par un commercial étranger, qui a duré plusieurs heures et n'a jamais débouché sur le contrat promis.
Pourquoi les réseaux professionnels
La DGSI le résume dans son flash de novembre 2025 : les approches malveillantes sur les réseaux sociaux professionnels sont « souvent élaborées à partir des informations partagées et publiées par les cibles elles-mêmes ». Un profil qui détaille les programmes, les clients, les technologies et parfois le niveau d'habilitation fait gagner des semaines de recherche à celui qui cherche une cible. L'ancien directeur technique du cas de la DRSD avait annoncé sa disponibilité et commentait les projets de son ancien employeur : il était facile à trouver et facile à aborder.
Le même flash relève deux circonstances qui jouent contre l'entreprise. Le caractère dématérialisé de l'échange fait baisser la vigilance, et ces risques sont « souvent sous-estimés » par rapport aux approches physiques. Surtout, la recherche d'emploi est discrète par nature : le salarié qui répond à un recruteur n'en parle pas à son manager, ce qui complique l'identification d'une campagne qui vise plusieurs personnes de la même structure. Chaque contact, vu de l'intérieur, paraît isolé.
Notre point de vue : surveiller ce qui sort, pas la conversation
Une entreprise ne lit pas les messages LinkedIn de ses salariés, et elle n'a pas à le faire. La conversation peut se tenir sur un téléphone personnel, depuis un compte personnel. Ce que la personne dit dans un entretien, ce qu'elle sait par cœur, échappe à tout outil. Notre position tient en trois points.
- L'approche relève de la sensibilisation et du signalement. Les cas publiés qui se terminent bien sont ceux où la personne a coupé court et prévenu : l'ancien directeur technique a signalé l'approche à la DRSD, la chaîne sûreté a demandé au salarié de ne plus répondre, un message interne a fait échouer le premier faux profil du flash n° 116. Aucun outil technique n'y a contribué.
- Le risque matériel commence quand des fichiers sortent. Dans le flash n° 106 de la DGSI, un responsable de programme recruté par une autre entreprise copie, peu avant son départ, plusieurs dizaines de milliers de fichiers sur un disque dur externe. Aux États-Unis, l'ingénieur Chenguang Gong transfère plus de 3 600 fichiers vers des supports personnels, dont plus de 1 800 après avoir accepté un poste chez un concurrent ; il est condamné en novembre 2025 à 46 mois de prison. Dans ces deux cas, une grande partie des copies a lieu entre l'offre acceptée et le départ.
- Ce moment-là se trace. Dans le cas du flash n° 106, c'est un « dispositif de surveillance informatique mis en place par l'entreprise durant la période de préavis » qui a permis de constater le vol. La copie sur clé USB et l'envoi par e-mail laissent des traces qu'un outil de détection relève sans attendre de retrouver le support. Pour un service de transfert, un outil comme VigiDoc ne voit que la visite de la page.
Côté entreprise d'arrivée, la Cour de cassation a jugé le 2 septembre 2026 (chambre commerciale, n° 25-12.718) que la seule présence sur l'ordinateur professionnel du nouvel employeur de fichiers confidentiels apportés par un ancien salarié d'un concurrent suffit à établir l'appropriation, constitutive de concurrence déloyale. Un recrutement réussi peut donc devenir un contentieux si le nouvel arrivant apporte ses fichiers : notre guide Un nouvel arrivant apporte les fichiers de son ancien employeur détaille ce qu'il faut vérifier à l'arrivée. Le débauchage légal et la captation d'informations se séparent précisément là.
Le salarié approché : les bons réflexes
Les préconisations des flashs n° 21, n° 41 et n° 116 de la DGSI se regroupent en une courte liste. Elles ne demandent pas de refuser tout contact : la recherche d'emploi est légitime.
- Vérifier le profil. Création récente, peu de relations, parcours incomplet ou incohérent, photo retrouvée dans une banque d'images par une recherche inversée : autant d'indices. Un appel téléphonique ou une visioconférence permet de confirmer l'identité.
- Ne rien ouvrir sans identité confirmée. La DGSI demande de proscrire le téléchargement et l'ouverture de fichiers envoyés par un interlocuteur dont l'identité n'est pas vérifiée. Le lien « offre d'emploi » du flash n° 41 était un logiciel malveillant.
- Mesurer ce que l'on dit. Un entretien d'embauche porte sur des compétences, pas sur les programmes en cours, les clients, les noms des collègues ou l'organigramme. Une question trop précise, payée ou non, est un signal ; le flash n° 118, consacré aux déplacements à l'étranger, conseille de mettre un terme aux échanges sans attendre face à des questions récurrentes et intrusives.
- Ignorer plutôt que refuser. Selon la DGSI, une invitation ignorée empêche le faux profil d'en renvoyer une plus tard.
- Signaler en interne. Au responsable sûreté, à l'officier de sécurité ou à la direction, qui pourront prévenir les collègues et repérer des cas similaires. Le profil se signale aussi au réseau social.
- Alléger son profil. La DGSI déconseille aux personnes occupant des postes stratégiques de publier des éléments professionnels trop détaillés, et en particulier leur niveau d'habilitation.
Ce que l'entreprise peut faire
Les mesures recommandées par la DRSD et la DGSI touchent d'abord l'organisation. Un outil technique n'intervient qu'à la fin.
- Sensibiliser régulièrement, en décrivant les cas réels plutôt que des principes. La DGSI et la DRSD proposent des conférences ; leurs lettres et flashs sont faits pour être diffusés en interne.
- Fixer des règles de publication pour les profils professionnels des personnes qui travaillent sur des sujets sensibles, par exemple taire les noms de programmes, les clients et le niveau d'habilitation.
- Ouvrir un canal de signalement simple, et diffuser une alerte à tous quand un faux profil vise l'entreprise. Dans le flash n° 116, ce message interne a fait échouer la première tentative. Les entreprises de la sphère défense peuvent aussi saisir la DRSD, les autres la DGSI (securite-economique@interieur.gouv.fr).
- Limiter les accès au besoin de chacun, comme le recommandent les flashs n° 66 et n° 106 : un salarié approché ne peut transmettre que ce à quoi il a accès.
- Préparer les départs sensibles. La DGSI recommande d'évaluer le risque de fuite au cas par cas avant le départ d'une personne qui a eu accès à des données sensibles, de faire restituer les matériels et de couper les accès. Elle cite aussi les clauses de non-concurrence contre les débauchages ciblés ; leur rédaction relève d'un avocat. La checklist sécurité des 30 derniers jours détaille ce qu'il faut vérifier pendant le préavis.
- Tracer les sorties de fichiers, sur tous les postes et de façon déclarée, pour savoir ce qui est sorti si un départ survient après une approche.
Vu par une équipe offensive
Dans une mission Red Team, SSHack commence presque toujours par les sources ouvertes, et LinkedIn en est la première. Les profils des salariés donnent l'organigramme, les noms des équipes techniques, les logiciels utilisés, les clients, les arrivées récentes et les départs annoncés. C'est assez pour choisir qui contacter, sous quel prétexte, et à quel moment : un nouvel arrivant qui ne connaît pas encore les règles, une personne qui vient d'afficher sa disponibilité. Ce que décrivent la DRSD et la DGSI correspond exactement à cette méthode.
Deux conclusions en découlent. L'approche elle-même se traite par la sensibilisation et des profils plus sobres, pas par un outil. La seconde conclusion concerne l'après. Un attaquant ou un salarié convaincu cherchera le canal de sortie le moins surveillé. Un blocage visible le renseigne et le déplace vers un autre canal ; une détection discrète le laisse sur celui que l'entreprise observe. C'est la raison pour laquelle nous recommandons de détecter d'abord, puis bloquer seulement les cas critiques. Les canaux eux-mêmes, et les traces qu'ils laissent, sont décrits dans Exfiltration de données : les techniques et les traces qu'elles laissent.
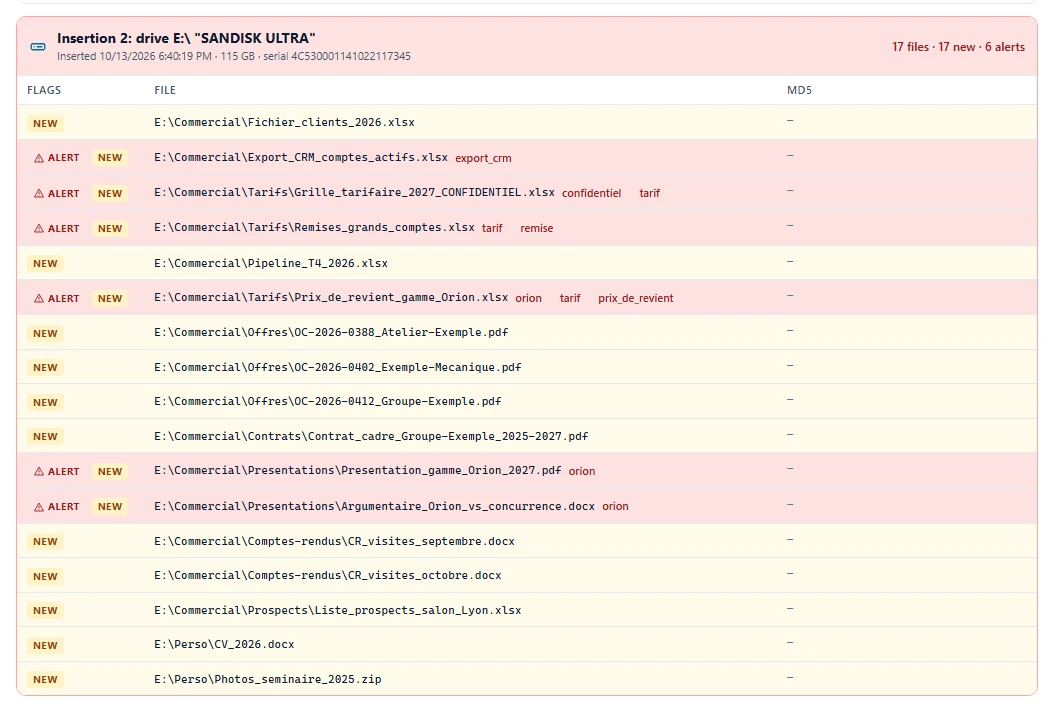
Ce qu'un DLP de poste voit, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, ne voit rien d'une conversation sur LinkedIn. Au mieux, il journalise la visite du site dans Chrome, Edge ou Firefox (adresse, titre, heure), ce qui ne dit rien de l'échange ; sur un téléphone personnel, il ne voit rien du tout. Ce qu'il trace, ce sont les sorties de fichiers qui peuvent suivre : chaque fichier copié sur une clé USB ou un disque externe, chaque e-mail envoyé depuis Outlook avec ses pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées, par exemple celle d'un service de transfert (sans le fichier déposé). Il alerte quand un mot-clé apparaît dans un nom ou un contenu de fichier, un objet d'e-mail ou une adresse de page : un nom de programme, « diffusion restreinte », « export controlled ». Notre liste de mots-clés pour la défense est prête à tester. Il ne bloque rien.
Il ne voit pas non plus l'impression, les captures d'écran, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA générative, ni le contenu des archives protégées par mot de passe ; et rien de ce qu'une personne retient de mémoire. Les journaux et les copies chiffrées restent sur un serveur installé chez vous, y compris sur un réseau isolé, avec une licence activée hors ligne. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Le cadre : informer, sans soupçonner
Chercher un emploi, répondre à un recruteur, partir chez un concurrent : tout cela est légal, sous réserve des clauses du contrat de travail. Un salarié approché n'a commis aucune faute, et celui qui signale une approche doit en sortir protégé, sinon personne ne signalera la suivante. Ce qui pose problème est la remise d'informations de l'employeur, dans la conversation ou dans des fichiers emportés.
La traçabilité des sorties de fichiers obéit au droit commun de la surveillance des salariés : information préalable sur tout dispositif de collecte d'informations (Code du travail, article L1222-4), dispositif proportionné au but recherché, consultation du CSE à partir de 50 salariés. Un outil déployé sur l'ensemble des postes, déclaré et connu, peut être consulté après un signalement ou un départ. Un dispositif installé en secret sur le poste d'une seule personne parce qu'elle a été approchée ne l'est pas. Les salariés savent que les sorties sont tracées ; ils ne connaissent pas la liste des mots-clés. Pour la rédaction de la charte et des clauses de non-concurrence, consultez un avocat : cette page décrit des faits publiés et des outils, pas une position juridique.
Questions fréquentes
Un ancien collègue me demande les noms des spécialistes de mon service : est-ce une approche ?
C'est le cas concret de menace humaine publié par la DRSD dans son panorama 2024 : un ancien collaborateur chinois demande à un salarié toujours en poste d'identifier puis de lui communiquer les noms de spécialistes, contre une proposition de poste en Chine. La chaîne sûreté de l'entreprise, alertée, a demandé au salarié de ne plus répondre. La demande d'un organigramme ou d'une liste de noms, même venue d'une relation connue, se signale.
À qui signaler une approche sur LinkedIn quand on travaille pour un sous-traitant de la défense ?
D'abord en interne, auprès du responsable sûreté, de l'officier de sécurité ou de la direction, qui pourront prévenir les collègues et repérer des cas similaires. Les entreprises de la sphère défense peuvent aussi saisir la DRSD, dont les adresses figurent en dernière page de ses lettres d'information économique ; les autres peuvent écrire à la DGSI (securite-economique@interieur.gouv.fr). La DGSI demande de signaler tout fait inhabituel, même anecdotique au premier abord.
Est-il interdit de chercher un emploi ou de répondre à un recruteur ?
Non. La recherche d'emploi, l'entretien avec un cabinet et le départ chez un concurrent sont légaux, sous réserve des clauses du contrat de travail. Ce qui pose problème est la remise d'informations de l'employeur, dans la conversation ou dans des fichiers emportés. La DGSI recommande aux entreprises des clauses de non-concurrence contre les débauchages ciblés ; leur rédaction et leur validité relèvent du droit du travail et d'un avocat.
Un logiciel DLP peut-il repérer une approche sur LinkedIn ?
Non. La conversation a lieu sur le téléphone ou dans un navigateur, hors de portée d'un DLP de poste, qui voit au mieux le titre de la page visitée. Un DLP de détection voit en revanche les fichiers copiés sur une clé USB ou envoyés depuis Outlook dans les semaines qui suivent, avec leur date et leur contenu. Dans les cas publiés par la DGSI et par la justice américaine, une grande partie des copies a eu lieu entre l'offre acceptée et le départ.
Un salarié peut-il être surveillé parce qu'il a été approché ?
La surveillance d'un salarié obéit au Code du travail : information préalable sur les dispositifs de collecte d'informations (article L1222-4), proportionnalité, consultation du CSE à partir de 50 salariés. Un outil de traçabilité déployé sur l'ensemble des postes, déclaré et connu, peut être consulté après un signalement ; un dispositif installé en secret sur le poste d'une seule personne ne l'est pas. Faites relire votre charte par un avocat.
Sources
- DRSD, Lettre d'information économique n° 22 : panorama des ingérences à l'encontre de la sphère défense en 2025, mai 2026 : vecteurs humain et physique, plus de 50 % des tentatives de captation, entretiens rémunérés sur LinkedIn, cabinets de recrutement spécialisés (page 4), cas de l'ancien directeur technique approché par un cabinet étranger (page 4).
- DRSD, Lettre d'information économique n° 20 : panorama des ingérences à l'encontre de la sphère de Défense en 2024, juillet 2025 : vecteur humain 36 % en 2024 et 45 % en 2023, débauchages ciblés, cas de la tentative de débauchage chinois (page 5).
- DRSD, Lettre d'information économique n° 16 : panorama des ingérences à l'encontre de la sphère défense en 2023, juillet 2024 : faux entretiens de recrutement multipliés avec les réseaux sociaux, campagne d'un cabinet de conseil chinois, plus de 650 approches en 2023 (page 2).
- DRSD, Lettre d'information économique Eurosatory 2026, mai 2026, et DRSD, Lettre d'information économique Euronaval 2026, octobre 2026 : modes opératoires constatés lors des salons, rencontre informelle hors salon.
- DGSI, Flash ingérence économique n° 116 : approches malveillantes sur les réseaux sociaux professionnels, novembre 2025, copie hébergée par l'université Clermont Auvergne : cas n° 3, commentaires et préconisations (pages 3 à 5).
- Ministère de l'Intérieur (DGSI), Flash ingérence économique n° 21 : les dangers des faux profils sur les réseaux sociaux professionnels, février 2016 ; n° 41 : les vulnérabilités induites par l'utilisation des réseaux sociaux, mars 2018 (premier exemple et préconisations).
- Ministère de l'Intérieur (DGSI), Flash ingérence économique n° 66 : les départs de collaborateurs, situation propice au vol de données stratégiques, juin 2020, copie hébergée par le Medef : troisième exemple et préconisations.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024 : cas n° 1 et préconisations, dont les clauses de non-concurrence (pages 3 et 5).
- DGSI, Flash ingérence économique n° 118 : les séjours à l'étranger, propices aux manœuvres de captation étrangères, février 2026 : préconisations pendant le séjour.
- Département de la Justice des États-Unis, communiqué du 21 juillet 2025 (Chenguang Gong : plus de 3 600 fichiers, dont plus de 1 800 après acceptation d'un poste chez un concurrent) ; Local News Matters, 21 novembre 2025 (peine de 46 mois).
- Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718, publié au Bulletin, tel que commenté par CMS Francis Lefebvre.
- Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées.