Guide
Menace interne : définition, profils, signaux
La plupart des pages françaises sur la menace interne traduisent un glossaire anglais. Ce guide part des deux textes de référence, ceux de la CISA et du CERT de Carnegie Mellon, et les applique à une PME française. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc, logiciel DLP (prévention des fuites de données).
En bref
La menace interne est le risque qu'une personne disposant d'un accès légitime nuise à l'organisation, volontairement ou non ; la CISA et le CERT y rangent l'erreur de bonne foi. Quatre profils reviennent : le négligent qui se trompe, le salarié qui contourne une règle par commodité, le malveillant qui emporte des fichiers, le compromis dont le compte sert à un attaquant. En France, les organismes qui notifient une violation à la CNIL déclarent un acte interne accidentel environ quatre fois plus souvent qu'un acte malveillant. Les moments à risque (préavis, fin de contrat, fin de mission, réorganisation) sont connus à l'avance, ce qui rend le risque gérable par une PME.
La définition, et ce qu'elle inclut
Le premier texte de référence est l'Insider Threat Mitigation Guide de la CISA, l'agence américaine de cybersécurité, publié en novembre 2020. La menace interne y est la possibilité qu'une personne de l'intérieur utilise son accès autorisé ou sa connaissance particulière d'une organisation pour lui nuire ; ce préjudice peut venir d'actes malveillants, complaisants ou non intentionnels (page 10). Anciens salariés et prestataires sont inclus.
Le second est le Common Sense Guide to Mitigating Insider Threats du CERT de Carnegie Mellon, septième édition, septembre 2022, tiré de plus de 3 000 cas jugés. Il vise l'usage d'un accès autorisé, « de façon malveillante ou non intentionnelle », qui pourrait nuire à l'organisation. Le CERT distingue la menace interne (le potentiel) du risque interne (sa probabilité et son impact).
L'intention n'est donc pas le critère : l'assistante qui envoie la paie au mauvais destinataire et le cadre qui copie un programme avant de partir relèvent de la même catégorie, sans appeler la même réponse. Le critère est l'accès légitime : la personne n'a rien à forcer, et les outils conçus contre l'intrusion voient peu de choses. Notre lexique donne la définition courte.
Quatre profils, et leurs chiffres
La CISA sépare les actes involontaires (accidents et négligences) des actes intentionnels, et y ajoute la collusion avec un acteur externe et les tiers. Proofpoint et DTEX comptent aussi le compte compromis. Nous retenons quatre profils, avec les chiffres sourcés dans Fuites de données internes : les chiffres 2026.
47 %
des responsables sécurité (RSSI) français touchés par une perte de données citent des employés négligents ; 39 % des malveillants ; 31 % des compromis (plusieurs réponses possibles).
Proofpoint, Voice of the CISO 2026 · 36 RSSI touchés sur 100 interrogés, organisations de 1 000 salariés et plus
13,8 sur 25,4
incidents internes annuels par organisation relèvent de la négligence ; 6,3 d'un initié malveillant ; 5,3 d'un vol d'identifiants.
DTEX et Ponemon Institute, Cost of Insider Risks 2026 · 354 organisations, données 2025
4 à 6 %
des violations notifiées à la CNIL sont déclarées comme un acte interne malveillant, contre environ 20 % pour un acte interne accidentel.
Calcul SSHack sur les données ouvertes de la CNIL · 24 530 notifications, 2019 à 2024
12 %
des violations analysées dans le monde impliquent un acteur interne ; 20 % en Europe, au Moyen-Orient et en Afrique.
Verizon, DBIR 2026 · plus de 22 000 violations, novembre 2024 à octobre 2025
1. Le négligent
Il se trompe sans le savoir : pièce jointe au mauvais destinataire, clé USB perdue, lien piégé ouvert. C'est l'« accident » de la CISA, qui cite l'exemple de l'e-mail sensible envoyé à un concurrent après une faute de frappe dans l'adresse. C'est le profil le plus fréquent dans les études citées plus haut (13,8 incidents sur 25,4 chez DTEX et Ponemon). En France, 13 % des 6 167 violations notifiées à la CNIL en 2025 viennent d'un envoi au mauvais destinataire. La réponse consiste à corriger vite et à régler les outils (voir E-mail envoyé au mauvais destinataire dans Outlook).
2. Le salarié de la commodité
Il connaît la règle et la contourne pour travailler : dossier envoyé sur sa messagerie personnelle, clé USB personnelle, service de transfert grand public, IA générative gratuite. La CISA le range dans la négligence et le décrit comme une personne qui connaît les politiques de sécurité mais choisit de les ignorer. Verizon mesure ce motif : parmi les salariés qui détournent délibérément leurs accès, 60 % le font par commodité (DBIR 2026). Quand dix salariés s'envoient des fichiers sur leur messagerie personnelle, c'est d'abord le signe qu'un outil de partage manque.
3. Le malveillant
Il emporte, vend ou détruit. Le CERT relève le licenciement et la démission comme premiers facteurs de stress, et le départ chez un concurrent comme premier comportement préoccupant. Il est minoritaire et passe longtemps inaperçu : la DGSI (Direction générale de la sécurité intérieure) note que ces vols « sont souvent découverts tardivement ».
4. Le compromis
Son compte ou son poste sert à un attaquant externe, après un hameçonnage ou un vol de mot de passe. Strictement, l'acteur est externe ; Proofpoint (31 %) et DTEX (5,3 incidents) l'incluent parce que, vu des journaux, tout part d'un compte légitime. Les mêmes traces aident à distinguer le salarié de l'attaquant, par exemple quand des envois partent pendant ses congés.
Les signaux faibles documentés
Les deux guides le répètent : un indicateur isolé ne désigne personne. Il dit quand regarder les journaux de plus près, dans le cadre annoncé aux salariés.
Les signaux humains. La CISA liste des facteurs de stress professionnels : rétrogradation ou promotion manquée, perte de statut dans une fusion, conflit avec des collègues, mauvaise évaluation, fin de contrat, licenciement (page 64). Ses indicateurs de comportement comprennent les discussions sur une démission, le ressentiment affiché et les contacts non autorisés avec des concurrents (page 66). Dans la base du CERT (1 314 incidents), le licenciement (375 incidents) et la démission (245) sont les deux premiers facteurs de stress relevés, et le départ chez un concurrent le premier comportement préoccupant (89).
Les signaux techniques. La CISA cite un support inconnu branché sur un poste (clé USB, disque externe), des e-mails aux pièces jointes anormalement lourdes et la copie d'un grand nombre de documents. Elle y ajoute l'accès à des ressources sans rapport avec le rôle, une activité hors des horaires habituels, le maintien d'un accès sensible après l'annonce d'un départ, et le déclenchement de mots-clés dans les e-mails (page 67). Le CERT signale le salarié qui télécharge des données sensibles « dans les 30 jours » précédant sa démission (page 66).
En PME, deux signaux suffisent souvent : le changement de volume (une semaine de copies qui vaut six mois) et le changement de périmètre (des fichiers sans rapport avec la fonction). Les deux se lisent dans un journal des sorties, à condition d'en tenir un.
Les moments à risque
Les sources convergent sur quatre moments, tous connus de l'entreprise à l'avance.
- Le préavis. Le CERT décrit une procédure où les RH préviennent l'équipe sécurité d'une démission ; celle-ci examine alors l'activité du salarié, en particulier les journaux des 30 jours avant et après (page 26). Le CERT note aussi que les malveillants agissent souvent dans les 90 jours autour de leur départ (page 84). Verizon recommande une revue de l'activité dès qu'une personne ayant accès aux données sensibles démissionne ou est licenciée. La checklist sécurité des 30 derniers jours détaille cette revue.
- La fin de contrat. Pour la DGSI, ces vols « sont souvent commis par des personnels travaillant au sein des sociétés victimes, notamment les salariés en fin de contrat, les stagiaires ou même les prestataires de services ».
- La fin de mission d'un prestataire. La CISA range les tiers parmi les menaces internes. Un prestataire a souvent des accès larges et personne pour organiser son départ ; voir les accès des prestataires et des stagiaires.
- La réorganisation. La CISA cite la perte de statut dans une fusion parmi les facteurs de stress, et une fusion récente parmi les indicateurs liés à l'organisation (page 68). Le CERT rapporte le cas d'une banque dont des salariés, mécontents de licenciements, ont copié la base clients avant de démissionner en masse (page 46).
Une PME n'a donc pas à surveiller tout le monde en permanence. Elle regarde de plus près un compte identifié, pendant une période bornée, avec des journaux qui existaient déjà.
Les cas publiés
Ces affaires ont été publiées par les services français et la justice.
DGSI, Flash ingérence économique n° 106, octobre 2024
Trois cas. Un cadre responsable d'un programme sensible, quinze ans d'ancienneté, copie peu avant son départ plusieurs dizaines de milliers de fichiers sur un disque externe ; « un dispositif de surveillance informatique mis en place par l'entreprise durant la période de préavis du salarié a permis de constater le vol de données ». Un ingénieur télécharge plusieurs milliers de documents depuis le cloud de son entreprise ; interpellation, puis contrôle judiciaire. L'ingénieur d'un prestataire, en poste depuis plus d'un an chez un industriel, copie sur une clé USB plus de 5 000 fichiers, dont 300 sans lien avec sa mission ; peine d'emprisonnement.
DRSD, panorama des ingérences 2025, mai 2026
Un ancien directeur technique d'une entreprise aéronautique de la défense annonce sur LinkedIn qu'il est à l'écoute d'opportunités. Un cabinet étranger lui propose un entretien payé « à plusieurs centaines d'euros de l'heure » et le questionne sur ses anciens programmes ; il coupe court et prévient la DRSD (Direction du renseignement et de la sécurité de la défense). La même lettre relève « la négligence de certains collaborateurs qui ne sont pas toujours conscients d'avoir accès à une partie du patrimoine immatériel de l'entreprise ».
Tribunal correctionnel de Paris, 23 février 2026 : l'ancien ingénieur de la DGSE
Il avait téléchargé en 2024 de nombreux fichiers classifiés, dont certains sans rapport avec son domaine, avant de rejoindre une start-up allemande. Condamné à dix-huit mois d'emprisonnement avec sursis et 4 000 euros d'amende pour soustraction et reproduction de documents protégés, il est relaxé de la livraison à une entreprise étrangère, faute de preuve de la transmission. La copie a été prouvée ; la remise ne l'a pas été.
Justice fédérale américaine, 2025 : Chenguang Gong
Ingénieur chez un sous-traitant de défense californien, il transfère du 30 mars au 26 avril 2023, jour de son licenciement, plus de 3 600 fichiers vers trois supports personnels, dont plus de 1 800 après avoir accepté un poste chez un concurrent. Les fichiers portaient les mentions « PROPRIETARY » et « EXPORT CONTROLLED ». Il plaide coupable en juillet 2025 et est condamné à 46 mois de prison en novembre 2025.
En novembre 2024, Jack Teixeira, 22 ans, technicien informatique de la Garde nationale aérienne américaine habilité très secret, est condamné à quinze ans de prison pour avoir conservé et transmis des informations classifiées à un groupe de joueurs sur Discord. Ce cas relève du besoin d'en connaître plus que d'un outil de poste. Dans les affaires de la DGSI, de la DGSE et de Chenguang Gong, les faits établis sont des copies ou des téléchargements de fichiers ; notre protocole des 48 premières heures dit comment la figer.
Un programme de gestion du risque interne pour une PME
Le CERT et la CISA décrivent des programmes pensés pour de grandes organisations. Une PME de 50 à 300 postes peut en tenir l'essentiel avec les personnes déjà en place (dirigeant, RH, informatique), en six éléments.
- Informer. Les salariés savent que les sorties de données sont journalisées, pourquoi et par qui elles sont consultées. Sans cette information, les traces sont inutilisables.
- Écrire la charte. Elle dit ce qui est fourni (outil de partage, clés d'entreprise) et ce qui ne l'est pas (messagerie personnelle pour les documents de travail, IA grand public avec des données clients). Elle est remise à l'embauche et rappelée au départ.
- Gérer les accès. La DGSI demande de « hiérarchiser les accès informatiques au sein de la société en fonction du profil et des fonctions des employés ». En PME, cela commence par sortir les prix, la R&D, la paie et les contrats du partage réseau unique.
- Revoir chaque départ. Signal des RH le jour de l'annonce, revue hebdomadaire des sorties du compte pendant le préavis, coupure de tous les accès le dernier jour, mots de passe des comptes partagés changés, revue des accès restants à J+7 et J+30. Une fin de CDD, de stage ou de mission suit la même procédure.
- Détecter sur les postes. Windows et Microsoft 365 disent quelle clé a été branchée et quel e-mail est parti, pas quels fichiers ont été copiés ni ce que contenait la pièce jointe. Un DLP de détection comble cet écart sans interrompre le travail ; le choix entre détection et blocage est traité dans Bloquer ou tracer les clés USB ?.
- Préparer la procédure des 48 heures. Quand un envoi suspect ou une clé inconnue apparaît : ne pas confronter la personne, ne pas toucher au poste, figer les traces, reconstituer la chronologie, passer la main à un avocat. La DGSI rappelle que la plainte est la voie pour sanctionner pénalement.
Le CERT ajoute une 22ᵉ bonne pratique, apprendre des incidents passés. En PME, une page par incident suffit (ce qui est sorti, par quel canal, ce qui a changé), et elle se termine le plus souvent par un réglage ou un outil fourni. Pour les alertes, nos mots-clés par secteur sont prêts à tester.
Le cadre légal minimal
Trois règles encadrent ce programme ; leur application à un cas concret relève d'un avocat.
- Information préalable. « Aucune information concernant personnellement un salarié ne peut être collectée par un dispositif qui n'a pas été porté préalablement à sa connaissance » (Code du travail, article L1222-4). La liste des mots-clés d'alerte, elle, n'a pas à être publiée.
- Proportionnalité. La CNIL exige un dispositif justifié et proportionné au but recherché ; les messages et fichiers identifiés comme personnels obéissent à des règles particulières.
- CSE. À partir de 50 salariés, le comité social et économique est informé et consulté avant la mise en place d'un dispositif de contrôle de l'activité.
Pour un prestataire, le support est le contrat et la charte qui y est annexée. Sur la preuve, la Cour de cassation a admis en 2024 des fichiers tirés de clés USB personnelles parce que leur production était indispensable et proportionnée (chambre sociale, 25 septembre 2024, n° 23-13.992) ; chaque cas s'apprécie séparément.
Vu par une équipe offensive
En test d'intrusion interne (pentest), SSHack joue l'initié. Le chemin le plus court pour sortir un fichier passe par un compte légitime, un partage trop large, puis le canal le moins surveillé : clé USB, messagerie personnelle dans le navigateur, impression. Nous cherchons d'abord des absences : aucun journal des copies sur support amovible, aucune revue des envois externes, des comptes de prestataires jamais fermés. Un blocage visible nous renseigne et nous déplace vers un autre canal ; une détection discrète nous laisse sur le chemin surveillé. C'est ce qui fonde notre position, détecter plutôt que bloquer. Le profil le plus crédible à imiter reste la commodité, car personne ne s'étonne d'un salarié qui s'envoie un fichier pour travailler chez lui.
Ce que VigiDoc voit, et ce qu'il ne voit pas
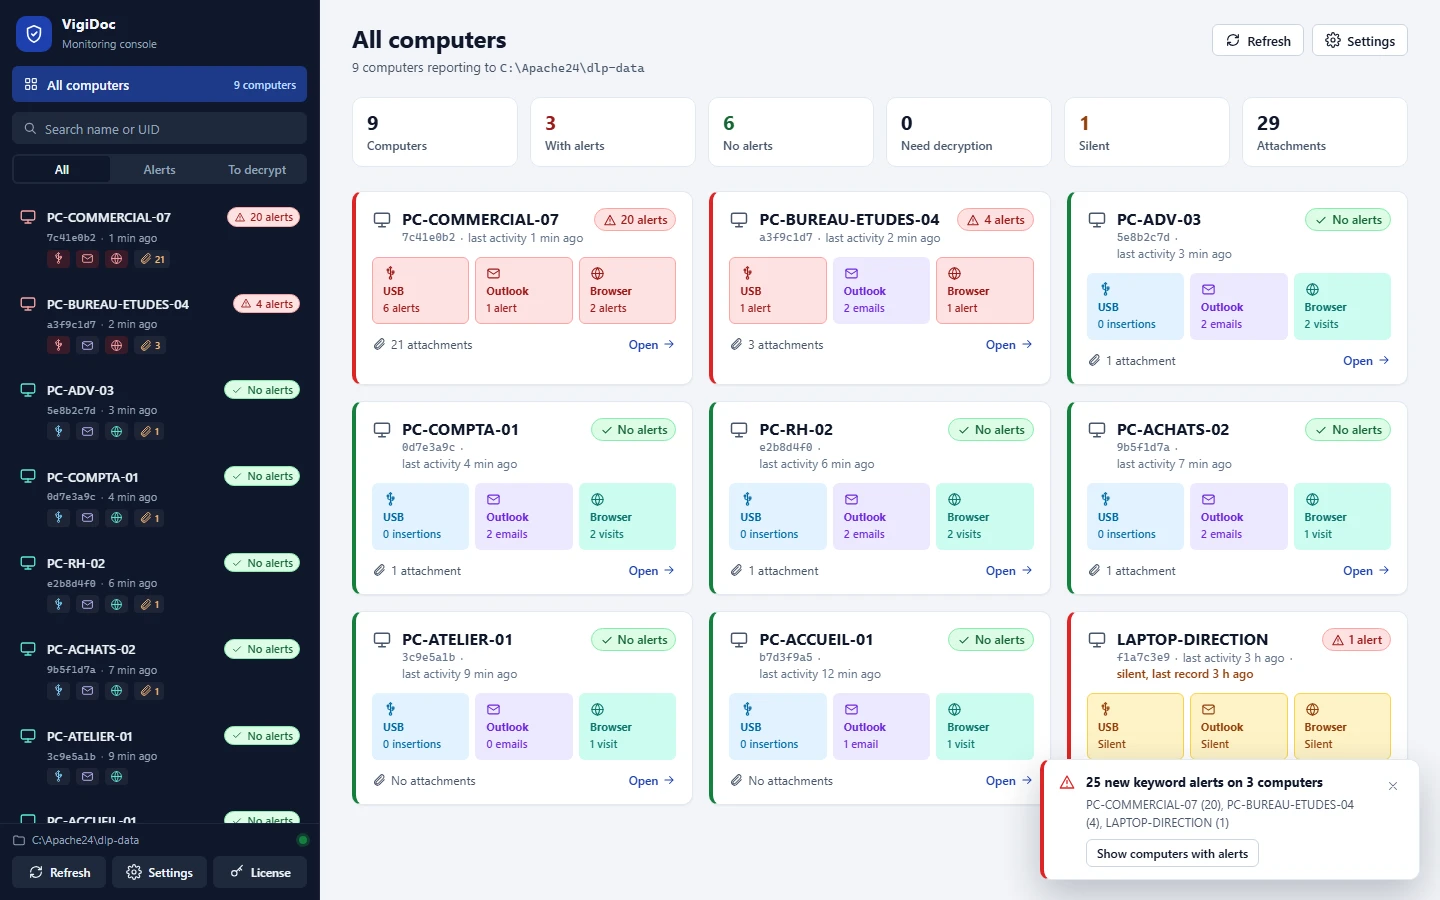
VigiDoc, le logiciel DLP de SSHack pour postes Windows, tient le cinquième élément du programme. Il journalise chaque fichier copié sur une clé USB ou un disque externe et en conserve une copie chiffrée, enregistre les e-mails envoyés depuis Outlook avec leurs pièces jointes et les pièces jointes ajoutées dans Gmail et Outlook Web, et relève l'historique de Chrome, Edge et Firefox. Une alerte s'affiche quand un mot-clé choisi par l'entreprise apparaît dans un fichier copié, un objet, une pièce jointe ou une page visitée. Il détecte et alerte sans rien bloquer : le salarié travaille normalement, et les quatre profils laissent la même trace.
Ses angles morts sont connus : l'impression, les captures d'écran, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA (seule la visite de la page est tracée) et le contenu des archives protégées par mot de passe. Il ne remonte pas le passé, hormis les 7 derniers jours d'e-mails Outlook : il s'installe avant le prochain départ, dans le cadre annoncé aux salariés. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Questions fréquentes
Qu'est-ce qu'une menace interne ?
C'est le risque qu'une personne disposant d'un accès légitime (salarié, ancien salarié, stagiaire, prestataire) utilise cet accès ou sa connaissance de l'organisation pour lui nuire, volontairement ou non. Les définitions de la CISA (2020) et du CERT de Carnegie Mellon (7e édition, 2022) couvrent les actes malveillants comme involontaires.
Une erreur ou une négligence relève-t-elle de la menace interne ?
Oui. La CISA classe les menaces internes en involontaires (accident, négligence) et intentionnelles, et donne comme exemple d'accident un e-mail sensible envoyé par erreur à un concurrent après une faute de frappe dans l'adresse. En France, les organismes qui notifient une violation à la CNIL déclarent un acte interne accidentel environ quatre fois plus souvent qu'un acte interne malveillant.
Les salariés malveillants sont-ils nombreux ?
Ils sont minoritaires. Les organismes qui notifient une violation à la CNIL cochent « acte interne malveillant » dans 4 à 6 % des cas selon les années (calcul SSHack sur les données ouvertes, 2019 à 2024). L'étude DTEX et Ponemon Institute 2026 compte 6,3 incidents malveillants sur 25,4 incidents internes par organisation et par an.
Quels sont les signaux faibles d'une menace interne ?
La CISA et le CERT en décrivent deux familles. Les signaux humains : départ annoncé, discussions sur de nouvelles opportunités, conflit, rétrogradation, fin de contrat, licenciement. Les signaux techniques : support inconnu branché sur un poste, pièces jointes anormalement lourdes, copie massive de documents, accès conservés après l'annonce d'un départ. Un signal isolé ne prouve rien.
Une PME a-t-elle le droit de tracer les sorties de données de ses salariés ?
Oui, dans un cadre connu des salariés. Le dispositif doit avoir été porté préalablement à leur connaissance (article L1222-4 du Code du travail), rester proportionné au but recherché selon la CNIL et, à partir de 50 salariés, être soumis au CSE. Pour l'usage des traces comme preuve, consultez un avocat.
Sources
- CISA, Insider Threat Mitigation Guide, novembre 2020 : définition (page 10), types de menaces (page 12), facteurs de stress et indicateurs (pages 64 à 68).
- Software Engineering Institute, Carnegie Mellon University, Common Sense Guide to Mitigating Insider Threats, Seventh Edition, septembre 2022 : définitions (page 3), base de cas (page 5), pages 26, 46, 66 et 84.
- CNIL, rapport annuel 2025, publié le 18 mai 2026 : 6 167 notifications, 13 % dues à un mauvais destinataire.
- CNIL, données ouvertes des notifications de violations, fichier du 6 octobre 2026. Calcul SSHack, 2019 à 2024 : 24 530 notifications ; « acte interne malveillant » dans 4,7 % (3,9 à 6,3 % selon l'année), « acte interne accidentel » dans 20,4 %.
- Proofpoint, Voice of the CISO 2026, communiqué France du 9 septembre 2026 (100 RSSI français).
- DTEX, communiqué du 24 février 2026 et Ponemon Institute : 2026 Cost of Insider Risks, 354 organisations.
- Verizon, 2026 Data Breach Investigations Report, incidents du 1er novembre 2024 au 31 octobre 2025.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024.
- DRSD, Lettre d'information économique n° 22, mai 2026 (pages 4 et 5).
- Armees.com, 24 février 2026, sur le jugement du tribunal correctionnel de Paris du 23 février 2026.
- Département de la Justice des États-Unis, 21 juillet 2025 ; Local News Matters, 21 novembre 2025.
- Associated Press, 12 novembre 2024, condamnation de Jack Teixeira.
- Cour de cassation, chambre sociale, 25 septembre 2024, n° 23-13.992 ; Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées.