Guide
Prestataires, stagiaires, apprentis : les accès qu'on oublie
Un consultant en mission pour six mois, un stagiaire de fin d'études, un apprenti présent trois jours par semaine. Ils travaillent sur vos fichiers, souvent avec des accès plus larges que nécessaire, et leur départ ne passe par aucune procédure de sortie. Ce guide réunit les cas publiés par la DGSI, la DRSD et l'ANSSI, les textes qui encadrent ces trois populations, une checklist d'accueil et de fin de mission, et ce qu'un logiciel DLP (prévention des fuites de données) de détection voit sur le poste que vous leur prêtez. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
La DGSI écrit que les vols de données « sont souvent commis par des personnels travaillant au sein des sociétés victimes, notamment les salariés en fin de contrat, les stagiaires ou même les prestataires de services ». Ses flashs publiés en donnent des exemples : un ingénieur de prestataire qui copie plus de 5 000 fichiers de son client sur une clé USB, un ancien sous-traitant qui garde un compte administrateur après la fin de son contrat, un apprenti qui part avec le plan de sécurisation d'un site industriel. Ces populations échappent aux procédures d'arrivée et de départ écrites pour les salariés. Un compte nominatif, des droits limités, une charte signée, une fin de mission datée et un DLP de détection sur le poste prêté, comme sur tout poste Windows du parc, couvrent l'essentiel.
Trois populations, un même angle mort
Les procédures de sécurité d'une PME sont écrites pour ses salariés : un contrat, une fiche de paie, un entretien de départ. Trois populations passent à côté. Le prestataire est salarié d'une autre entreprise et travaille sur vos données, dans vos locaux ou à distance, pendant des semaines ou des années. Le stagiaire est lié par une convention tripartite, pas par un contrat de travail, et reste six mois au plus chez le même organisme. L'apprenti est bien un salarié, mais il alterne entre l'entreprise et son école et change d'équipe au fil de sa formation. La DGSI les nomme ensemble dans son flash d'octobre 2024 sur les vols de données par des collaborateurs internes.
5 000
fichiers copiés sur une clé USB par l'ingénieur d'un prestataire chez un industriel français, dont 300 sans lien avec sa mission.
DGSI, Flash ingérence économique n° 106, octobre 2024
4 mois
pour qu'un ancien apprenti restitue le fichier du plan de sécurisation du site industriel où il travaillait, emporté à son départ.
DGSI, Flash ingérence économique n° 32, avril 2017
12 %
des violations de données confirmées dans le monde impliquent un acteur interne, catégorie où Verizon range salariés, prestataires et stagiaires.
Verizon, Data Breach Investigations Report 2026 · plus de 22 000 violations, 145 pays, novembre 2024 à octobre 2025
36 %
des atteintes recensées contre la sphère défense en 2024 relèvent du vecteur humain, où la DRSD cite « l'envoi d'étudiants dans des laboratoires et programmes de recherche sensibles ».
DRSD, panorama des ingérences 2024, juillet 2025
Aucune statistique publique française ne compte à part les fuites dues aux prestataires ou aux stagiaires. Les chiffres ci-dessus donnent l'ordre de grandeur de la menace interne dans son ensemble ; les cas publiés donnent le détail. Un second risque vient de l'entreprise du prestataire elle-même. Si elle est compromise, ses accès servent à atteindre ses clients. Il se traite avec les mêmes mesures, parce qu'il emprunte les mêmes comptes. Les chiffres généraux sont réunis dans Fuites de données internes : les chiffres 2026.
Les cas publiés
La DGSI publie des « flashs ingérence économique » qui relatent des faits réels, anonymisés. Trois d'entre eux visent directement les prestataires, les stagiaires et les apprentis. Les faits sont repris tels que la DGSI les décrit, avec la date de chaque flash.
Flash n° 106, octobre 2024 : l'ingénieur du prestataire
Un industriel français confie sa transformation numérique à une société de services. Un ingénieur du prestataire, « en poste depuis plus d'un an », copie sur une clé USB « plus de 5 000 fichiers, dont 300 sans lien avec sa mission ». Ces fichiers portaient sur les règles d'administration du réseau et sur la politique de sécurité des systèmes d'information ; détournés, ils « pourraient permettre à un acteur malveillant de s'introduire dans le système d'information de l'industriel ». Plainte, perquisition, comparution sur reconnaissance préalable de culpabilité, peine d'emprisonnement. Le flash recommande aussi « le changement systématique des mots de passe des comptes partagés à chaque départ de collaborateurs ».
Flash n° 33, mai 2017 : le sous-traitant qui garde ses accès
Une entreprise subit des attaques qui rendent son système d'information indisponible et détruisent des sauvegardes. L'enquête remonte à « un compte administrateur mis à disposition de prestataires ». « Il est apparu que l'ancien sous-traitant, dont le contrat était arrivé à terme et n'avait pas été renouvelé, disposait toujours des droits d'accès au réseau du client et au compte administrateur. » Par vengeance, il a exfiltré des données sensibles puis supprimé des données. Le même flash décrit l'employé d'un sous-traitant, accueilli par une administration, qui « ne respectait pas la charte informatique et utilisait du matériel informatique personnel non déclaré » pour exfiltrer de l'information sensible, et une entreprise compromise par l'intermédiaire du réseau interconnecté d'un prestataire d'ingénierie.
Flash n° 32, avril 2017 : l'apprenti et le plan de sécurisation
« Un élève ingénieur étranger, employé en tant qu'apprenti sur un site industriel de matières premières sur le territoire national, a quitté son lieu d'emploi en omettant de restituer le fichier informatique contenant le "plan de sécurisation" de l'unité pour laquelle il travaillait. » Le document décrivait les équipements, leurs défaillances et leurs points de vulnérabilité. Injoignable, l'ancien apprenti « n'a restitué les documents que 4 mois après son départ, prétextant penser les avoir rendus en partant ». Le même flash cite un employé qui a copié les données d'un serveur chiffré avec les identifiants d'un stagiaire, parce qu'il « était d'usage que les stagiaires les laissent à disposition des autres employés ». Il rapporte aussi le cas d'un stagiaire du service sécurité d'une administration qui a envoyé l'architecture du réseau à son professeur pour lui demander de l'aide.
Deux publications récentes élargissent le tableau. La DRSD écrit dans son panorama 2024 que certains compétiteurs étatiques acquièrent du savoir-faire « via des débauchages ciblés ou l'envoi d'étudiants dans des laboratoires et programmes de recherche sensibles ». L'ANSSI, dans son panorama de la cybermenace 2025, a été « témoin de plusieurs compromissions par rançongiciel de prestataires causant des impacts forts sur les clients ». Elle décrit aussi un attaquant qui, « en tirant parti des interconnexions existantes avec les systèmes d'information des clients et grâce à des authentifiants volés », s'est déplacé chez plusieurs clients d'un même prestataire. Dans tous ces cas, le point d'entrée est un compte, un poste ou une interconnexion ouverts pour un tiers.
Pourquoi ces accès sont oubliés
Dans ces cas, la faille tient à l'organisation plus qu'à la technique, et elle se répète d'une PME à l'autre.
- Personne ne porte la date de fin. Le départ d'un salarié déclenche un signal des ressources humaines vers l'informatique. Le prestataire dépend d'un bon de commande suivi par les achats ; le stagiaire, d'une convention rangée par son tuteur ; l'apprenti, d'un contrat de deux ou trois ans. Aucun de ces documents n'arrive à l'informatique le jour où l'accès devrait tomber.
- Le compte est créé dans l'urgence. Le consultant commence lundi, le stagiaire est déjà là. On réutilise le compte du précédent, on crée « stagiaire2 », on prête l'identifiant du tuteur. La DGSI a décrit où cela mène : des identifiants de stagiaire à la disposition de tous, un compte administrateur de prestataire qui survit au contrat.
- Les droits suivent la commodité. Pour éviter dix demandes d'accès, le prestataire reçoit le partage entier. L'ingénieur du flash n° 106 a copié 300 fichiers « sans lien avec sa mission » : ils lui étaient accessibles.
- Le poste n'est pas le vôtre. Le consultant vient avec son portable. Sur une machine que vous ne gérez pas, vous ne voyez rien, comme le matériel « personnel non déclaré » du flash n° 33.
- Personne ne clôt la fin de mission. Un pot, un rapport de stage à relire, et le compte VPN reste actif, le badge n'est pas rendu, les fichiers « pour le rapport » partent sur une clé. La DGSI note que ces vols « sont souvent découverts tardivement par les entreprises, ce qui limite les actions de remédiation ».
L'ANSSI le dit dans la mesure 6 de son guide d'hygiène informatique : « il est notamment essentiel que l'ensemble des droits affectés à une personne soient révoqués lors de son départ ou en cas de changement de fonction ». Les procédures d'arrivée et de départ « doivent donc être définies, en lien avec la fonction ressources humaines ». Pour un prestataire ou un stagiaire, il faut décider qui joue ce rôle.
Ce que prévoient les textes
Le cadre change avec chaque population, et c'est une des raisons de l'oubli. Cette section cite les textes et renvoie à un avocat pour leur application ; elle ne constitue pas un conseil juridique.
Le stagiaire : la convention de stage
Un stage fait l'objet d'une convention entre le stagiaire, l'organisme d'accueil et l'établissement d'enseignement (Code de l'éducation, article L124-1). Parmi les mentions obligatoires de cette convention figurent « les clauses du règlement intérieur de l'organisme d'accueil qui sont applicables au stagiaire, le cas échéant » (article D124-4, 14°). Si votre charte informatique est annexée au règlement intérieur, la convention peut y renvoyer. La DGSI recommande en plus de faire signer au stagiaire la charte « (non partage des codes d'accès, identifiants, etc.) » et un engagement de confidentialité, en l'avertissant des sanctions. Le stagiaire n'est pas un salarié : une information écrite et signée dès le premier jour compte d'autant plus.
L'apprenti : un salarié
« Le contrat d'apprentissage est un contrat de travail de type particulier » (Code du travail, article L6221-1). La charte informatique, l'information préalable sur les dispositifs de contrôle (article L1222-4) et la procédure de départ s'appliquent donc à l'apprenti sans aménagement. Seul le rythme change : des allers-retours avec l'école, et une fin de contrat connue dès la signature, que personne ne reporte dans l'annuaire.
Le prestataire : le contrat
Le consultant est salarié de son entreprise ; vous n'avez avec lui aucun lien de subordination, et tout passe par le contrat de prestation. Dans son flash de mai 2017, la DGSI recommande de « prévoir contractuellement et de manière précise les missions et obligations des prestataires » et d'inclure « une clause de confidentialité dans les contrats de prestation, couvrant toutes les informations et données relatives à l'entreprise ». Elle conseille aussi de « procéder à toute vérification qui paraîtrait utile pour vérifier le respect de la clause de confidentialité ». Ajoutez une clause de restitution et de suppression des données en fin de mission, et l'engagement du prestataire à faire respecter votre charte par ses intervenants et à les informer de la traçabilité en place sur vos postes. Pour l'infogérance, l'ANSSI demande d'imposer au prestataire « une liste d'exigences précises », dont la « sauvegarde et restitution des données » (mesure 3 du guide d'hygiène).
Pour tous : comptes nominatifs et secret des affaires
La mesure 8 du guide d'hygiène vaut pour tous : « les comptes d'accès doivent être nominatifs » et « l'utilisation de comptes génériques (ex : admin, user) doit être marginale ». Un compte « stagiaire » partagé entre trois promotions rend toute attribution impossible. Le secret des affaires, enfin, ne protège une information que si elle « fait l'objet de la part de son détenteur légitime de mesures de protection raisonnables, compte tenu des circonstances, pour en conserver le caractère secret » (Code de commerce, article L151-1). Des dossiers ouverts à tout stagiaire ou à tout prestataire affaiblissent cet argument ; votre avocat vous dira comment votre organisation serait lue.
Checklist d'accueil
À faire avant le premier jour. Celui qui a signé le bon de commande ou la convention transmet à l'informatique une fiche d'une page : nom, entreprise ou école, dates de début et de fin, référent, ressources nécessaires.
- Un compte nominatif est créé, avec une date d'expiration égale à la fin de la mission ou de la convention. Aucun compte « stagiaire » ou « externe », aucun prêt du compte du tuteur.
- Les droits sont limités au besoin d'en connaître : le dossier du projet, pas le partage du service. Les données sensibles (R&D, prix, RH, santé) sont fermées par défaut et ouvertes sur demande motivée du référent.
- Le poste est fourni par vous et géré comme les autres, avec les mêmes agents. Le matériel personnel reste sur le Wi-Fi invité. Un prestataire qui garde sa machine passe par un poste de rebond (une machine intermédiaire que vous administrez) ou par un bureau virtuel que vous gérez.
- La charte informatique est signée le premier jour, par le stagiaire, l'apprenti et chaque intervenant du prestataire. Elle mentionne la traçabilité en place sur les postes et interdit le partage d'identifiants.
- Un engagement de confidentialité est signé par le stagiaire et l'apprenti ; pour le prestataire, la clause du contrat est relue avec le référent.
- Le référent sait quoi signaler : connexions hors des heures habituelles, demandes d'accès sans lien avec la mission, matériel personnel branché.
- Les accès à distance (VPN, bureau à distance) sont nominatifs, limités au projet, et expirent avec le compte.
- Le matériel prêté est listé et la liste signée : poste, badge, jeton, clé USB d'entreprise avec son numéro de série.
- La date de fin est inscrite à trois endroits : l'annuaire, l'agenda du référent (revue à J-7) et le dossier du contrat ou de la convention.
Checklist de fin de mission
La dernière semaine est celle où les fichiers « pour le rapport » ou « pour archive » quittent l'entreprise. Elle se traite comme un préavis court ; la checklist sécurité des 30 derniers jours donne les commandes et les écrans canal par canal.
- J-7 : le référent confirme la date de fin à l'informatique, ou décide par écrit d'une prolongation.
- Dernière semaine : les sorties de données du compte sont revues, dans le cadre annoncé à l'arrivée : clés USB branchées sur le poste prêté, e-mails envoyés vers l'extérieur avec pièces jointes, téléchargements massifs, visites de services de transfert.
- Dernier jour : le matériel est rendu contre la liste signée à l'arrivée, numéros de série vérifiés. Le poste n'est pas réinstallé avant la fin des vérifications.
- Dernier jour : le compte est désactivé à l'heure convenue, les sessions révoquées, le VPN fermé, les interconnexions avec le prestataire coupées. La suppression du compte attend la revue.
- Dernier jour : les mots de passe des comptes partagés que la personne connaissait sont changés, codes des locaux compris.
- Pour un stagiaire : le rapport de stage est relu avant de partir à l'école. Il ne contient ni schéma de réseau, ni liste de clients, ni prix.
- Pour un prestataire : la restitution ou la suppression des données qu'il détient est demandée par écrit, et l'attestation conservée.
- J+7 : les accès résiduels sont revus (comptes de service créés pendant la mission, liens de partage anonymes, règles de transfert de messagerie) et le dossier est clos par écrit.
Si un doute apparaît pendant la revue, préservez les traces avant toute autre action : notre protocole des 48 premières heures s'applique de la même façon.
Les mauvaises pratiques, et ce qu'elles exposent
Le tableau sert de base à une discussion entre la direction, les achats, les ressources humaines et l'informatique. La dernière colonne dit ce qu'un DLP de détection montre quand la pratique a lieu sur un poste Windows que vous gérez, et rien de plus.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Compte « stagiaire » réutilisé d'une promotion à l'autre | Gagner le temps d'une création de compte | Aucune attribution possible ; identifiants connus de personnes parties (flash n° 32) | Les sorties du poste, sous un nom qui ne désigne personne : le compte nominatif reste le préalable |
| Compte administrateur partagé avec le prestataire d'infogérance | Le prestataire intervient à toute heure | Un accès qui survit au contrat (flash n° 33) | Rien sur les serveurs : VigiDoc trace les postes Windows, pas les sessions d'administration à distance |
| Clé USB du consultant branchée sur le poste prêté | Apporter ses outils, repartir avec ses livrables | Copie de fichiers sans lien avec la mission (flash n° 106) | L'insertion de la clé (nom, taille, numéro de série), chaque fichier copié dessus et une copie chiffrée de ce fichier |
| Fichier envoyé à son professeur ou à son employeur « pour avis » | Demander de l'aide, montrer son travail | Architecture réseau ou données chez un tiers (flash n° 32) | L'e-mail envoyé depuis Outlook (destinataire, objet, date) et une copie de la pièce jointe |
| Fichiers « pour le rapport de stage » copiés la dernière semaine | Illustrer le rapport, garder une trace de son travail | Documents internes à l'école, parfois en ligne | Les copies sur clé et les envois Outlook, datés ; la visite d'un service de transfert, pas le fichier déposé |
| Portable personnel du prestataire sur le réseau interne | Ses outils, ses licences, ses habitudes | Aucune visibilité ; matériel « non déclaré » du flash n° 33 | Rien : l'agent n'y est pas installé. La réponse est le poste fourni ou le réseau invité |
Pour choisir entre interdire les clés USB, les passer en lecture seule ou tracer les copies sur les postes prêtés, voyez Bloquer ou tracer les clés USB ?. Le cas inverse, l'arrivant qui apporte les fichiers de son ancien employeur, a son propre guide : ce que vous risquez, et comment le voir.
Vu par une équipe offensive
En test d'intrusion interne (pentest), SSHack commence presque toujours par l'annuaire, et dans l'annuaire par les comptes qui ne correspondent à aucune personne présente : « stagiaire », « consultant », « externe », le compte d'un prestataire parti, un compte générique dont le mot de passe n'expire jamais. Personne ne remarque leur activité, parce que personne ne les porte. Le second réflexe consiste à chercher les postes différents des autres : un portable hors du domaine, une machine prêtée sans les agents du parc, un poste de rebond partagé. Un blocage visible sur ces comptes nous renseigne sur ce qui est surveillé et nous déplace vers un autre canal ; une détection discrète nous laisse sur le chemin que l'entreprise regarde. D'où notre recommandation de détecter d'abord, puis de bloquer seulement les cas critiques. Ici, le cas critique est l'accès d'un tiers à des données dont aucune sortie n'est acceptable, et il se règle par les droits d'accès.
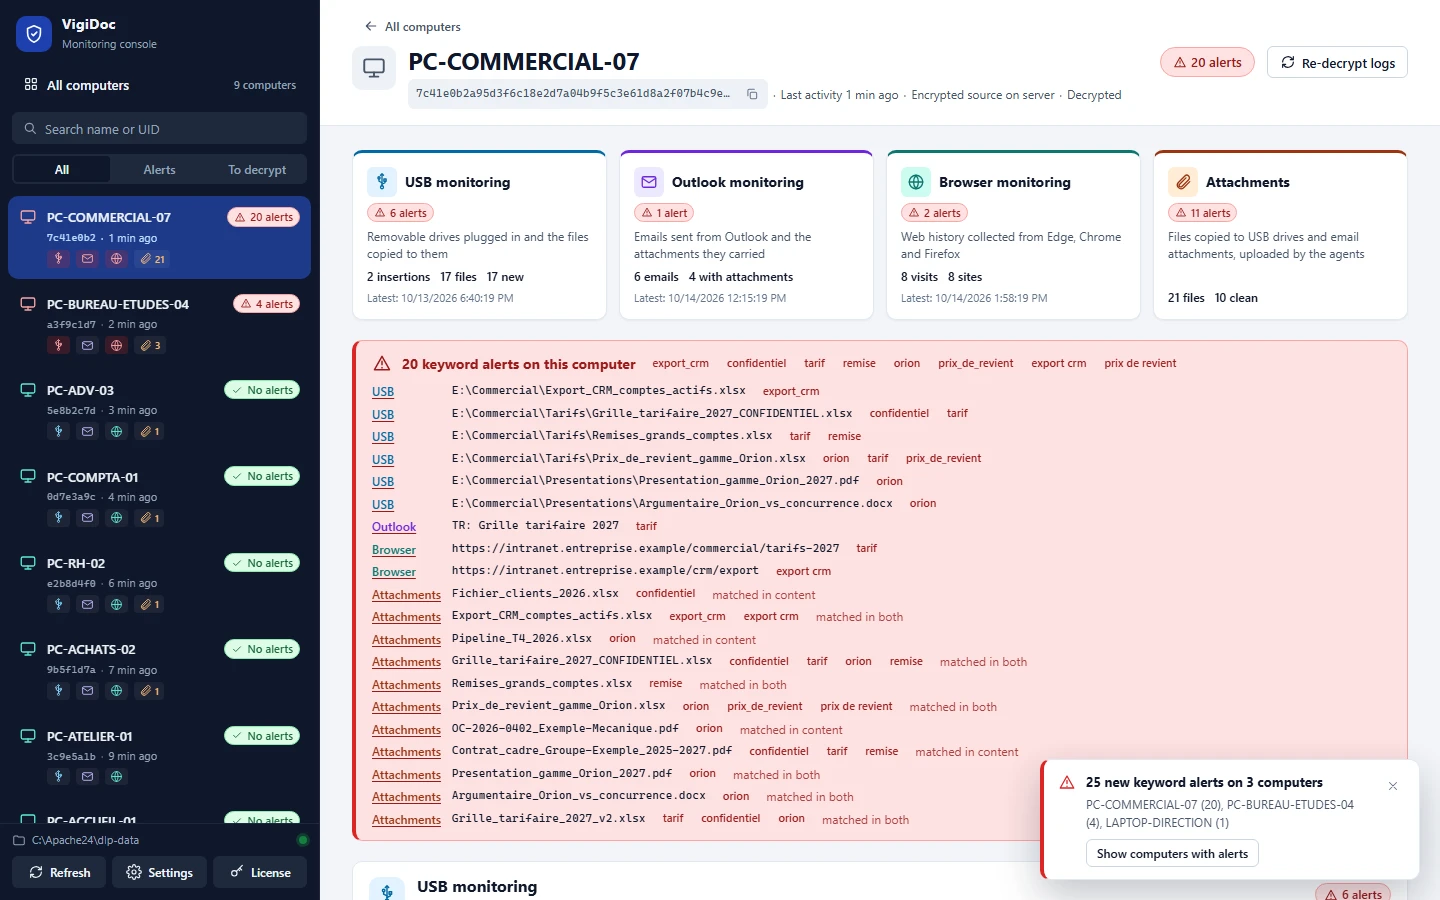
Ce que VigiDoc voit sur un poste prêté, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de détection de SSHack pour postes Windows, ne distingue pas le poste d'un salarié de celui prêté à un prestataire, un stagiaire ou un apprenti. Les mêmes agents, déployés par le même script, remontent au même serveur installé chez vous, et tous les comptes utilisateurs du poste sont couverts. Il trace les copies sur clé USB ou disque externe avec une copie chiffrée de chaque fichier, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom ou un contenu de fichier, un objet d'e-mail, une pièce jointe, l'adresse ou le titre d'une page : le nom d'un projet, « plan de sécurisation », « architecture réseau », « grille tarifaire ». Nos listes de mots-clés pour la direction et les ressources humaines sont prêtes à tester. Il ne bloque rien : la personne travaille normalement.
Il ne voit rien d'une machine qu'il n'équipe pas : le portable du consultant, son téléphone, les accès faits depuis les postes du prestataire. Sur le poste prêté, l'impression, les captures d'écran, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA (seule la visite de la page est tracée) et le contenu des archives protégées par mot de passe lui échappent aussi. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander, de quoi couvrir une mission courte.
Informer, rester proportionné
Un dispositif de traçabilité s'annonce avant de servir, et la façon de l'annoncer dépend de la population. Pour l'apprenti, qui est salarié, l'article L1222-4 du Code du travail interdit de collecter une information le concernant personnellement par un dispositif qui n'a pas été porté préalablement à sa connaissance. La CNIL demande en outre un dispositif proportionné au but recherché et, dans les entreprises de 50 salariés et plus, la consultation du comité social et économique (CSE). Pour le stagiaire, la charte signée le premier jour sert de support à l'information. Pour le prestataire, c'est le contrat et la charte remise à chaque intervenant ; son employeur reste chargé d'informer ses propres salariés. Dans les trois cas, la personne sait que les sorties de données des postes sont tracées, sans connaître la liste des mots-clés.
La proportionnalité joue aussi dans l'autre sens : un stagiaire n'est pas un suspect. Le même dispositif sur tous les postes, annoncé à tous et revu à chaque fin de mission, se défend mieux qu'une surveillance décidée le jour d'un doute. Si un doute apparaît, les traces se préservent avant toute confrontation ; la suite, constat, plainte, action en concurrence déloyale ou au titre du secret des affaires, relève de votre avocat. La DGSI invite à lui signaler les incidents à l'adresse indiquée dans ses flashs.
Questions fréquentes
Un stagiaire doit-il signer la charte informatique de l'entreprise ?
C'est recommandé. La convention de stage mentionne les clauses du règlement intérieur de l'organisme d'accueil applicables au stagiaire (Code de l'éducation, article D124-4), et la DGSI recommande de lui faire signer la charte informatique ainsi qu'un engagement de confidentialité, en l'avertissant des sanctions. L'apprenti est un salarié : la charte s'applique à lui comme aux autres salariés.
Faut-il créer un compte nominatif pour un prestataire présent quelques jours ?
Oui. L'ANSSI demande que les comptes d'accès soient nominatifs et que les comptes génériques restent marginaux, pour pouvoir attribuer une action à une personne. La DGSI recommande des comptes temporaires pour les prestataires, avec les seuls droits nécessaires à la mission. La date d'expiration se fixe à la création du compte.
Que faire des accès d'un prestataire à la fin de sa mission ?
Couper les flux réseau et les interconnexions avec le prestataire, suspendre puis supprimer ses comptes, récupérer le matériel prêté et changer les mots de passe des comptes partagés qu'il connaissait : ce sont les préconisations de la DGSI dans ses flashs de 2017 et de 2024. Ajoutez une revue des sorties de données de la dernière semaine, dans le cadre annoncé, et un contrôle des accès résiduels une semaine plus tard.
Peut-on installer un DLP sur le poste prêté à un stagiaire ou à un prestataire ?
Oui, à condition de l'annoncer. Le poste prêté reçoit le même agent que les autres postes Windows du parc. Pour un apprenti, salarié, l'article L1222-4 du Code du travail impose une information préalable ; pour un stagiaire, la charte signée à l'arrivée sert de support ; pour un prestataire, le contrat et la charte remise à ses intervenants. La proportionnalité et la consultation du CSE à partir de 50 salariés s'appliquent comme pour le reste du parc. Pour un cas précis, consultez un avocat.
Qu'est-ce qu'un DLP de détection ne voit pas chez un prestataire ?
Tout ce qui ne passe pas par un poste Windows que vous gérez : le portable que le prestataire apporte, son téléphone, les accès à distance depuis ses propres machines. Sur un poste prêté, VigiDoc ne voit pas non plus l'impression, les captures d'écran, le téléphone en transfert de fichiers, le texte collé dans un webmail ou une IA, ni le contenu des archives protégées par mot de passe. Pour ces canaux, la réponse tient au poste fourni, au cloisonnement du réseau et au contrat.
Sources
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024, document de la DGSI relayé par France Invest : introduction (« salariés en fin de contrat, stagiaires ou même prestataires de services », page 3), cas de l'ingénieur d'un prestataire (page 4), commentaires et préconisations (pages 4 et 5).
- Ministère de l'Intérieur (DGSI), Flash ingérence économique n° 33 : les risques cyber liés aux prestataires et aux sous-traitants, mai 2017, relayé par la préfecture de la région Île-de-France : trois exemples (sous-traitant au matériel personnel non déclaré, ancien sous-traitant disposant toujours du compte administrateur, prestataire compromis), préconisations avant, pendant et après la prestation (pages 2 à 5).
- Ministère de l'Intérieur (DGSI), Flash ingérence économique n° 32 : risques générés par le manque d'encadrement des stagiaires au sein des structures publiques et privées, avril 2017, relayé par la préfecture de la région Île-de-France : 1ᵉʳ, 2ᵉ et 5ᵉ exemples, commentaires et préconisations (pages 2 à 5).
- DRSD, Lettre d'information économique n° 20 : panorama des ingérences à l'encontre de la sphère de Défense en 2024, juillet 2025 : vecteur humain, 36 % des atteintes en 2024, envoi d'étudiants (page 5).
- ANSSI, Panorama de la cybermenace 2025 (CERTFR-2026-CTI-002), mars 2026 : section « Le ciblage des sous-traitants comme vecteur de compromission », compromissions de prestataires et latéralisation vers leurs clients (pages 48 et 49).
- Verizon, 2026 Data Breach Investigations Report : acteur interne dans 12 % des violations confirmées, incidents du 1ᵉʳ novembre 2024 au 31 octobre 2025 ; détail sur notre page de chiffres.
- ANSSI, Guide d'hygiène informatique, version 2.0, septembre 2017 : mesures 3 (infogérance), 6 (arrivée, départ et changement de fonction) et 8 (identifier nommément chaque personne accédant au système).
- Code de l'éducation, article L124-1 (convention de stage) et article D124-4, 14° (clauses du règlement intérieur applicables au stagiaire).
- Code du travail, article L6221-1 (contrat d'apprentissage) ; article L1222-4 (information préalable).
- Code de commerce, article L151-1 (définition du secret des affaires), issu de la loi n° 2018-670 du 30 juillet 2018.
- CNIL, le contrôle de l'activité des personnes employées, page du 9 juillet 2026 : proportionnalité, information préalable, consultation du CSE.