Secteur
ESN et prestataires informatiques : détecter les fuites des données de vos clients
Une ESN, un intégrateur, un infogérant ou un éditeur de 20 à 500 personnes détient ce que ses clients ont de plus sensible : des accès d'administration, des exports de bases, du code, des schémas d'architecture, parfois la politique de sécurité elle-même. Il est à la fois une cible, parce qu'il ouvre la porte de plusieurs clients, et un vecteur, parce que ses consultants emportent ces données sur leurs postes. Ce guide rassemble ce qu'en disent l'ANSSI, la CNIL et la DGSI, les gestes de fin de mission et ce qu'un DLP de détection voit sur les postes de l'ESN. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
L'ANSSI décrit dans son panorama 2025 des attaquants qui compromettent un prestataire pour atteindre ses clients, et la CNIL a reçu en 2025, de la part des clients de deux éditeurs attaqués, 11 635 notifications de violations. La DGSI a publié le cas d'un ingénieur de prestataire qui avait copié sur une clé USB plus de 5 000 fichiers d'un client industriel, dont sa politique de sécurité. Elle a aussi publié celui d'un ancien sous-traitant qui avait gardé un compte administrateur après la fin de son contrat. Le reste du risque tient à des gestes ordinaires : un export de base client sur le poste du consultant, des identifiants dans un fichier texte, du code poussé vers un dépôt personnel, une clé USB pour livrer sur site. Un DLP de détection installé sur les postes de l'ESN trace les copies sur clé USB et les envois Outlook, et relève les sites visités, dont les dépôts de code. Les journaux restent chez l'ESN, sans cloud tiers.
Les chiffres : le prestataire, cible et vecteur
Aucune statistique publique ne compte les fuites de données de clients causées par les salariés d'une ESN. Trois sources permettent pourtant de cerner le risque : le panorama de l'ANSSI, le rapport annuel de la CNIL et les données ouvertes de ses notifications.
11 635
notifications de violations reçues par la CNIL en 2025 à la suite de deux attaques contre des éditeurs, l'un pour le conseil patrimonial, l'autre pour les professionnels de santé libéraux.
CNIL, rapport annuel 2025 · 17 802 notifications au total, France
1 662
violations notifiées à la CNIL de 2019 à 2024 par des organismes du secteur « Information et communication », qui inclut les ESN et les éditeurs.
Calcul SSHack sur les données ouvertes de la CNIL, fichier du 6 octobre 2026
22,1 %
de ces notifications mentionnent un acte interne accidentel, contre 20,4 % tous secteurs.
Même calcul, 368 notifications
5,2 %
mentionnent un acte interne malveillant, contre 4,7 % tous secteurs ; 9,5 % en 2023.
Même calcul, 86 notifications
12,2 %
viennent d'une publication non volontaire d'informations, contre 8,6 % tous secteurs ; 9,9 % d'un envoi au mauvais destinataire.
Même calcul, 202 et 165 notifications
196
incidents d'exfiltration de données connus de l'ANSSI en 2025, contre 130 en 2024, tous secteurs.
ANSSI, Panorama de la cybermenace 2025, mars 2026, page 13
Le prestataire comme cible. L'ANSSI consacre une section de son panorama 2025 au « ciblage des sous-traitants comme vecteur de compromission ». Ces attaques consistent à « compromettre un tiers, comme un fournisseur de services logiciels ou un prestataire, afin de cibler la victime finale », et peuvent toucher un secteur entier lorsqu'elles visent « une entreprise de service numérique (ESN) locale ou spécialisée dans un secteur d'activité particulier ». En 2025, l'agence a vu un attaquant compromettre un prestataire « de nombreuses entités françaises », en exfiltrer des ressources clientes puis, « grâce à des authentifiants volés », se latéraliser sur le système d'information de plusieurs clients. Elle note aussi que la généralisation du cloud permet d'« obtenir des données de multiples entités en compromettant un unique prestataire ».
Le prestataire comme source des notifications. La CNIL a reçu 17 802 notifications en 2025, contre 5 630 en 2024. Deux attaques contre des éditeurs de solutions en expliquent 11 635 à elles seules : chaque client, responsable de traitement, a dû notifier le même incident. La CNIL les a retirées de son bilan, qui retient 6 167 notifications. Elle relève aussi une série de vols de données visant les entreprises clientes d'un éditeur de CRM.
| Année | Notifications | Acte interne accidentel | Acte interne malveillant | Mauvais destinataire | Publication non volontaire | Piratage |
|---|---|---|---|---|---|---|
| 2019 | 202 | 47 (23,3 %) | 12 (5,9 %) | 26 (12,9 %) | 33 (16,3 %) | 81 (40,1 %) |
| 2020 | 214 | 58 (27,1 %) | 7 (3,3 %) | 20 (9,3 %) | 33 (15,4 %) | 100 (46,7 %) |
| 2021 | 321 | 57 (17,8 %) | 13 (4,0 %) | 21 (6,5 %) | 24 (7,5 %) | 182 (56,7 %) |
| 2022 | 231 | 54 (23,4 %) | 10 (4,3 %) | 23 (10,0 %) | 30 (13,0 %) | 118 (51,1 %) |
| 2023 | 346 | 72 (20,8 %) | 33 (9,5 %) | 31 (9,0 %) | 38 (11,0 %) | 182 (52,6 %) |
| 2024 | 348 | 80 (23,0 %) | 11 (3,2 %) | 44 (12,6 %) | 44 (12,6 %) | 176 (50,6 %) |
| 2019 à 2024 | 1 662 | 368 (22,1 %) | 86 (5,2 %) | 165 (9,9 %) | 202 (12,2 %) | 839 (50,5 %) |
Trois précautions de lecture. Le secteur « Information et communication » de la nomenclature regroupe les ESN, les éditeurs et l'hébergement avec les télécoms, la presse et l'audiovisuel : il ne dit rien des seules ESN. Une ESN qui perd les données d'un client n'apparaît souvent pas sous son propre secteur, car c'est le client, responsable de traitement, qui notifie. Et seules les données personnelles sont comptées : un dépôt de code, un schéma d'architecture ou une politique de sécurité qui sortent n'entrent dans aucune statistique. Dans ce secteur, la part des actes internes accidentels et des publications non volontaires (un fichier exposé par erreur, un partage laissé ouvert) reste plus forte que la moyenne. L'année 2025 (531 notifications pour le secteur) est laissée hors de la période de référence à cause des deux incidents de masse. Pour les chiffres généraux, voyez Fuites de données internes : les chiffres 2026.
Les cas publiés par la DGSI, une décision par analogie
La DGSI publie des « flashs » d'ingérence économique, anonymisés. Trois d'entre eux mettent en scène des prestataires et des consultants, en 2024, 2019 et 2017.
DGSI, Flash ingérence économique n° 106, octobre 2024 : l'ingénieur du prestataire
Un industriel français engage une société spécialisée dans la transformation numérique. L'un des ingénieurs du prestataire, en poste depuis plus d'un an, copie sur une clé USB « plus de 5 000 fichiers, dont 300 sans lien avec sa mission ». Ces données portent sur le fonctionnement du système d'information du client, « notamment sur les règles d'administration du réseau, et sur la politique de sécurité des systèmes d'information de l'entreprise ». Détournées, elles « pourraient permettre à un acteur malveillant de s'introduire dans le système d'information de l'industriel français ». Plainte de l'industriel, interpellation, perquisition ; jugé en comparution sur reconnaissance préalable de culpabilité, l'ingénieur est condamné à une peine d'emprisonnement.
Le flash ne dit ni quel poste a servi, ni comment les faits ont été découverts. Pour une ESN, la question est de savoir si quelqu'un, sur les postes de ses ingénieurs, verrait une clé USB recevoir 5 000 fichiers d'un client.
DGSI, Flash ingérence économique n° 50, février 2019 : le consultant et sa propre société
Une entreprise de transport de matières premières porte plainte contre un ingénieur consultant, prestataire pour le compte d'une société de conseil, accusé d'avoir transféré « plus d'une soixantaine de courriels contenant des informations stratégiques, de son poste de travail vers sa messagerie privée et celle de sa supérieure hiérarchique au sein de la société prestataire de services ». Les données du client se sont donc retrouvées aussi chez le prestataire. La DGSI relève une négligence de l'entreprise d'accueil dans l'encadrement des consultants extérieurs, et recommande une clause précisant que le consultant est soumis aux règles de l'entreprise hébergeante (règlement intérieur, charte informatique, politique de sécurité).
DGSI, Flash ingérence économique n° 33, mai 2017 : les risques cyber liés aux prestataires
Pendant la mission. Une administration accueille les employés d'un sous-traitant pour la refonte de son système d'information. L'équipe de sécurité découvre que l'un d'eux « utilisait du matériel informatique personnel non déclaré » ; il exfiltrait de l'information sensible et cherchait à augmenter ses privilèges.
Après la mission. Une entreprise subit des attaques qui rendent son système d'information indisponible et lui font perdre des données sauvegardées. L'origine est un compte administrateur mis à disposition des prestataires : l'ancien sous-traitant, dont le contrat n'avait pas été renouvelé, « disposait toujours des droits d'accès au réseau du client et au compte administrateur ». Animé par un esprit de vengeance, il a exfiltré des données sensibles et supprimé des données.
Par rebond. Une entreprise interconnecte son réseau avec celui d'un prestataire d'ingénierie. Quelques mois plus tard, elle est compromise : le prestataire avait lui-même été attaqué pour atteindre son client.
Cour de cassation, chambre commerciale, 2 septembre 2026 (n° 25-12.718), par analogie
L'affaire ne concerne pas une ESN. Un commercial démissionne et rejoint un concurrent trois jours plus tard. Par la suite, un constat sur l'ordinateur fourni par le nouvel employeur révèle un fichier de contacts clients et des modèles d'offres de prix de l'ancienne société. La Cour juge que s'approprier les informations confidentielles d'un concurrent apportées par un ancien salarié est un acte de concurrence déloyale, même sans clause de non-concurrence, et que la seule présence des fichiers sur l'ordinateur professionnel du nouvel employeur suffit à établir l'appropriation. Transposée à une ESN, la situation est celle du consultant qui arrive sur une nouvelle mission, ou chez un nouvel employeur, avec les livrables et le code de la précédente sur son portable. Nous n'avons trouvé aucune décision publiée sur ce cas précis ; la transposition est la nôtre, pas celle de la Cour.
Confidentialité, restitution, comptes de fin de mission
Les contrats d'une ESN règlent déjà l'essentiel. Quand elle traite des données personnelles pour le compte d'un client, l'article 28 du RGPD fait d'elle un sous-traitant. Il impose au contrat deux clauses qui touchent directement les fuites internes. La première exige que le sous-traitant « veille à ce que les personnes autorisées à traiter les données à caractère personnel s'engagent à respecter la confidentialité » (paragraphe 3, b). La seconde prévoit qu'au terme de la prestation, il « supprime toutes les données à caractère personnel ou les renvoie » selon le choix du responsable du traitement, et détruit les copies existantes (paragraphe 3, g). Pour le code, les livrables et la documentation, ce sont les clauses de confidentialité et de propriété intellectuelle du contrat qui s'appliquent. Leur rédaction et leur portée relèvent d'un avocat ; cette page décrit les gestes qui permettent de les tenir.
Côté client, la DGSI recommande dans son flash de 2017 de créer des comptes temporaires pour les prestataires avec « les droits strictement nécessaires » et d'inclure une clause de confidentialité couvrant toutes les informations dont le prestataire pourrait prendre connaissance. Elle conseille aussi de « surveiller l'ensemble des activités du prestataire (accès, changement de personnels, journaux d'évènements réseau) » et, après la prestation, de « suspendre l'ensemble des accès et comptes utilisateurs utilisés par les sous-traitants avant de les supprimer ». Son flash de 2024 ajoute le « changement systématique des mots de passe des comptes partagés à chaque départ de collaborateurs ». Une ESN qui applique ces règles à ses propres consultants n'attend pas que le client les lui impose.
Concrètement, la fin de mission d'un consultant tient en cinq gestes.
- Inventorier les copies locales. Exports de bases, extractions de journaux, livrables intermédiaires, dumps de recette : tout ce qui est sorti du système du client vers le poste du consultant.
- Restituer ou supprimer, selon le contrat. Et le consigner, pour pouvoir répondre au client qui demande où sont passées ses données.
- Faire fermer les comptes. Comptes nominatifs, accès VPN, jetons d'accès, clés SSH déposées chez le client : la liste est envoyée au client, qui les désactive. Les mots de passe des comptes partagés sont changés.
- Vider les coffres. Les secrets du client sortent du gestionnaire de mots de passe du consultant et de tout fichier où ils auraient été notés.
- Relire les sorties des dernières semaines. Copies sur USB, e-mails envoyés, sites de stockage visités depuis le poste du consultant : c'est le moment où un départ chez un concurrent ou chez le client lui-même se prépare.
Pour un consultant qui quitte l'ESN, les mêmes gestes s'ajoutent à la checklist sécurité des 30 derniers jours, et le protocole des 48 premières heures s'applique si le doute est déjà là.
Les mauvaises pratiques du métier
Dans une ESN, la plupart des sorties de données de clients ne sont pas des vols. Elles naissent de délais serrés, de recettes à préparer, de livraisons sur site et d'outils personnels plus pratiques que ceux du client. Le tableau peut servir de base à une charte ou à une revue avec les chefs de projet.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Export d'une base client sur le poste du consultant | Préparer une recette, analyser un incident, travailler hors connexion | Des données de production hors du système du client, souvent oubliées après la mission | Rien tant que le fichier reste sur le disque ; sa copie sur clé USB ou son envoi par Outlook, avec une copie du fichier et une alerte si le nom contient un mot-clé (« dump », « .sql ») |
| Identifiants du client dans un fichier texte ou un tableur | Plusieurs clients, dizaines de comptes, pas de coffre partagé | Le fichier que cherche un infostealer ou un attaquant ; la porte de tous les clients à la fois | L'alerte quand ce fichier (.txt, .docx, .xlsx) est copié sur USB ou joint à un e-mail et contient « mot de passe » ou un mot-clé équivalent |
| Code du client poussé vers un dépôt personnel | Garder un exemple, travailler depuis chez soi, montrer son travail | Code et secrets embarqués sur une forge publique, parfois en accès ouvert | La visite du dépôt dans le navigateur (adresse, titre, heure) ; pas un envoi en ligne de commande avec git |
| Clé USB pour livrer sur site | Réseau du client fermé, livraison d'un paquet ou d'une mise à jour | La clé contient la livraison, et souvent d'autres fichiers d'autres clients | L'insertion de la clé (nom, taille, numéro de série) et chaque fichier copié depuis le poste de l'ESN, avec sa copie chiffrée |
| Livrables envoyés vers une messagerie personnelle | Travailler le soir, contourner une limite de taille | Documents du client chez un fournisseur grand public, conservés après le départ du consultant | L'e-mail envoyé depuis Outlook, le destinataire et la pièce jointe ; depuis Gmail ou Outlook Web, la pièce jointe et le compte utilisé ; depuis un autre webmail, seulement la visite |
| Journaux ou extraits de code collés dans une IA grand public | Diagnostiquer vite une erreur | Données du client transmises à un tiers, selon les conditions du service | La visite de la page, signalée si le nom du service est un mot-clé ; pas le texte collé |
| Consultant qui emporte livrables et code vers sa mission suivante | Réutiliser son travail, gagner du temps | Confidentialité et propriété du premier client ; appropriation au sens de la décision de 2026, par analogie | Les copies sur support externe et les envois Outlook, avec la date, pendant et après la mission |
Les mots-clés d'une ESN
Une ESN a deux familles de données à surveiller. Les siennes d'abord : fichiers clients, propositions commerciales et grilles de salaires des consultants, que couvrent nos listes direction, finance interne et commercial et ressources humaines. Celles de ses clients ensuite, pour lesquelles nous proposons les mots-clés ci-dessous, à tester. VigiDoc lit le contenu des .txt, .pdf, .docx, .xlsx et .zip, et repère les autres fichiers par leur nom.
| Mot-clé | Ce qu'il repère | Risque de fausse alerte |
|---|---|---|
| id_rsa, id_ed25519 | Clés SSH privées, par le nom du fichier | Moyen : les clés publiques (id_rsa.pub) sont repérées aussi |
| .ovpn | Profils VPN, qui contiennent souvent certificat et clé | Faible |
| .sql, dump | Exports et sauvegardes de bases, par le nom du fichier | Moyen : scripts de migration livrés normalement |
| .bak | Sauvegardes de bases SQL Server et copies de fichiers de configuration | Moyen : sauvegardes faites par l'équipe d'exploitation |
| mot de passe, mots de passe, password | Fichiers texte ou tableurs qui listent des identifiants | Élevé : procédures, cahiers de recette, documentation ; à garder si l'on trie les alertes à l'aperçu |
| pssi, politique de sécurité, politique de securite | Politiques de sécurité des clients, la cible du cas DGSI de 2024 | Moyen : vos propres réponses aux appels d'offres |
| plan d'adressage, plan d’adressage, plan_adressage | Schémas réseau et plans d'adressage IP (les deux apostrophes) | Faible |
| pastebin | Visites d'un service de partage de texte, par l'adresse | Faible |
Ajoutez le nom de code ou le nom complet de chaque client sensible : ce sont eux qui donnent les alertes les plus précises. À éviter : « github » ou « gitlab » (usage quotidien d'une ESN), « prod » (produit, production), « admin » (administration), « secret » (secrétariat), « client » seul. Mesurez le bruit pendant deux semaines avant de figer la liste ; la méthode est dans notre guide des mots-clés d'alerte.
Vu par une équipe offensive
En pentest interne, SSHack cherche d'abord ce qu'un attaquant trouverait chez un prestataire. Sur les partages réseau et les postes, ce sont des fichiers d'identifiants, des exports de bases et des profils VPN de clients. Viennent ensuite les comptes de prestataires restés actifs après la fin d'une mission, chez le client comme chez l'ESN, et les mêmes mots de passe réutilisés d'un client à l'autre. Un blocage visible sur un canal pousse l'attaquant, ou le consultant pressé, vers le suivant ; une détection discrète montre les flux réels. C'est pourquoi nous recommandons de détecter d'abord, puis de ne bloquer que les cas critiques, comme la sortie des secrets d'un client.
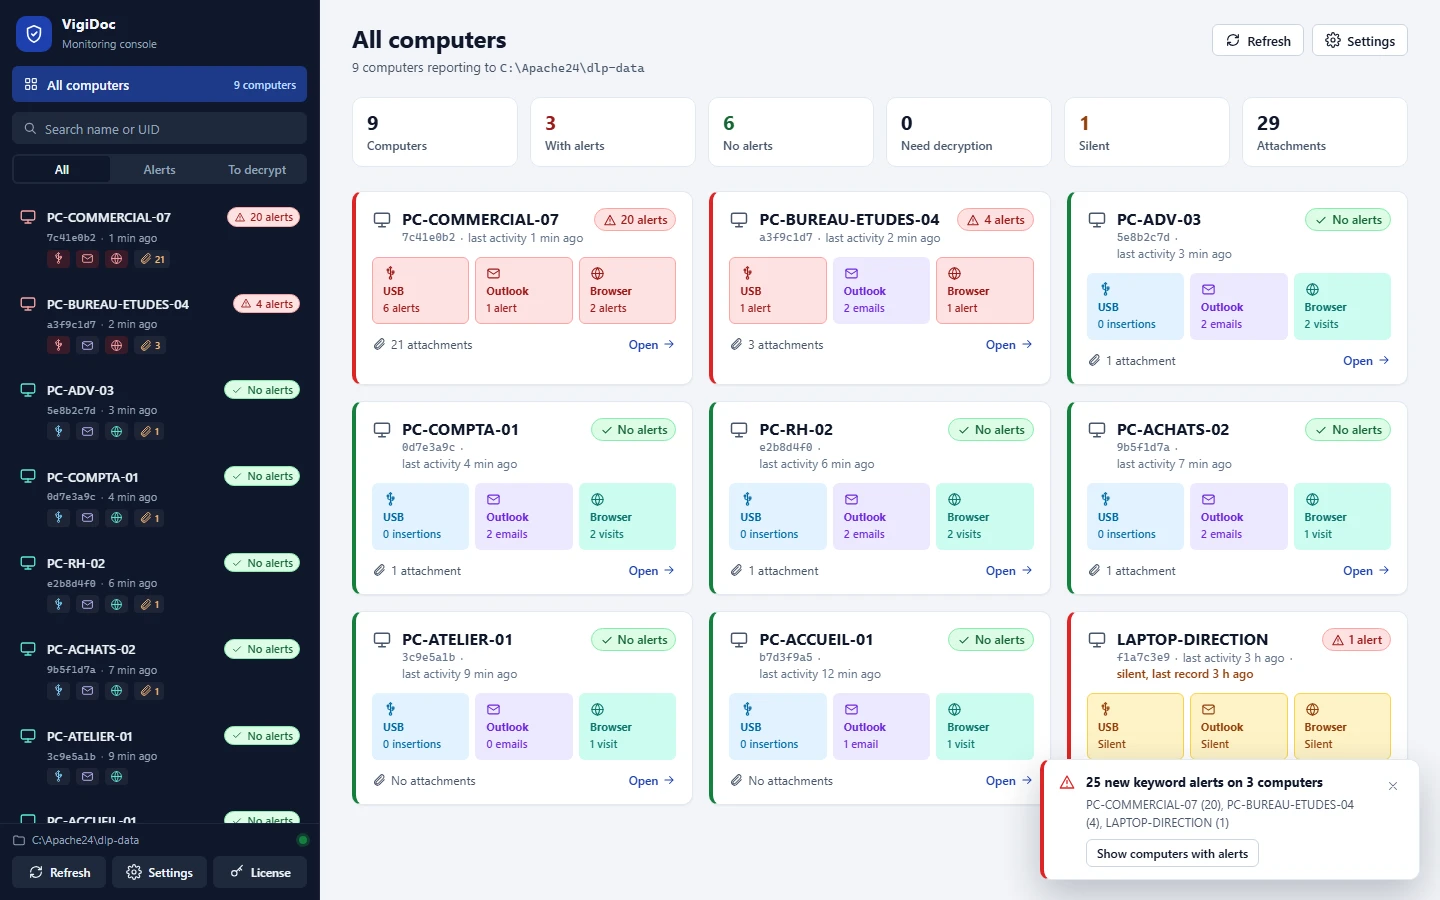
Ce que VigiDoc apporte à une ESN, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, s'installe sur les postes de l'ESN elle-même : portables des consultants, postes des administrateurs, des développeurs et de l'équipe commerciale. Il trace quatre canaux de sortie : les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom de fichier, un objet d'e-mail, le contenu d'une pièce jointe ou l'adresse d'une page. Il conserve une copie chiffrée de chaque fichier capturé sur un serveur installé chez l'ESN, sans cloud tiers. Le jour où un client demande ce qui est sorti de ses données pendant la mission, l'ESN a une réponse datée, poste par poste, pour les copies sur clé USB et les envois Outlook. Il ne bloque aucun transfert : les consultants livrent comme avant.
Ses angles morts sont connus : l'impression, les captures d'écran, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA (seule la visite de la page est tracée), le contenu des archives protégées par mot de passe, les envois en ligne de commande (git, scp, sftp), les postes qui ne sont pas sous Windows et les postes fournis par le client. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Informer les consultants
Un dispositif de traçabilité doit être annoncé. L'article L1222-4 du Code du travail interdit de collecter une information concernant personnellement un salarié par un dispositif qui n'a pas été porté préalablement à sa connaissance. La CNIL exige un dispositif proportionné au but recherché, sans surveillance permanente, et le comité social et économique est consulté à partir de 50 salariés. La charte informatique de l'ESN est le bon support. Elle indique que les copies sur support amovible, les e-mails envoyés depuis Outlook et la navigation web des postes de l'ESN sont journalisés sur un serveur de l'entreprise. Les consultants le savent ; ils ne connaissent pas la liste des mots-clés.
Le consultant en régie travaille aussi sous les règles de son client. La DGSI recommande d'ailleurs aux clients une clause qui soumet le consultant aux règles de l'entreprise d'accueil, charte informatique comprise. Si le client trace ses propres postes, ses règles s'appliquent sur ces postes ; ceux de l'ESN restent sous la charte de l'ESN. Le choix de l'analyste qui ouvre le Dashboard compte, car les fichiers capturés peuvent contenir des données de clients. L'accès doit être réservé à une personne désignée, tenue à la confidentialité. Pour toute question de droit, consultez un avocat : cette page décrit des faits et des outils.
Questions fréquentes
Pourquoi une ESN est-elle une cible de choix pour les attaquants ?
Parce qu'elle détient à la fois les accès et les données de plusieurs clients. L'ANSSI décrit dans son panorama 2025 des attaques qui compromettent « un fournisseur de services logiciels ou un prestataire, afin de cibler la victime finale ». Elle cite un cas où l'attaquant a exfiltré des ressources clientes chez un prestataire, puis s'est latéralisé chez plusieurs clients grâce à des authentifiants volés. En 2025, deux attaques contre des éditeurs ont entraîné à elles seules 11 635 notifications de violations à la CNIL de la part de leurs clients.
Que doivent devenir les données d'un client à la fin d'une mission ?
Le contrat le prévoit. Quand l'ESN traite des données personnelles pour le compte du client, l'article 28 du RGPD impose que le contrat prévoie, au choix du client, leur suppression ou leur restitution au terme de la prestation, ainsi que la destruction des copies existantes, sauf obligation légale de conservation. Pour le code, les livrables et la documentation, ce sont les clauses de confidentialité et de propriété du contrat qui s'appliquent ; leur rédaction et leur lecture relèvent d'un avocat.
Un consultant peut-il réutiliser chez un autre client le code ou les livrables d'une mission ?
Pas ce que le contrat attribue au client ou couvre par la confidentialité. Nous n'avons trouvé aucune décision publiée sur ce cas précis dans une ESN. Par analogie, la Cour de cassation a jugé le 2 septembre 2026 que la seule présence de fichiers confidentiels d'un ancien employeur sur l'ordinateur professionnel du nouvel employeur suffit à établir leur appropriation, constitutive de concurrence déloyale. Pour un cas concret, consultez un avocat.
VigiDoc peut-il être installé sur les postes de nos clients ?
VigiDoc s'installe sur les postes Windows de l'organisation qui l'utilise, avec un serveur hébergé sur son propre réseau. Une ESN l'emploie pour ses propres postes : ceux des consultants, des administrateurs et des développeurs. Sur un poste fourni par un client, le choix des outils appartient au client. Cette page ne décrit aucune offre de revente ou d'exploitation pour le compte de tiers ; pour un tel projet, posez la question à SSHack.
Que voit VigiDoc quand un développeur envoie du code vers un dépôt personnel ?
Il journalise les pages visitées dans Chrome, Edge et Firefox, par exemple l'adresse d'un dépôt personnel sur une forge publique, et les signale si un mot-clé figure dans l'adresse ou le titre. Il ne voit pas un envoi fait en ligne de commande avec git, ni le contenu déposé par le navigateur. Une copie du dépôt sur clé USB ou une archive jointe à un e-mail Outlook est en revanche journalisée, avec une copie du fichier.
Sources
- ANSSI, Panorama de la cybermenace 2025 (CERTFR-2026-CTI-002), mars 2026 : 196 incidents d'exfiltration contre 130 en 2024 (page 13) ; « Le ciblage des sous-traitants comme vecteur de compromission » (pages 48 et 49), dont la définition des attaques par la chaîne d'approvisionnement, la mention des ESN et le cas du prestataire « de nombreuses entités françaises » ; compromission des environnements cloud (page 50).
- CNIL, rapport annuel 2025, publié le 18 mai 2026 (PDF), France : 17 802 notifications en 2025 contre 5 630 en 2024 ; 11 635 liées à deux attaques contre des éditeurs de solutions (conseil patrimonial, professionnels de santé libéraux), retirées du bilan, qui retient 6 167 notifications ; série de vols de données visant les entreprises clientes d'un éditeur de solution de CRM.
- CNIL, données ouvertes des notifications de violations de données à caractère personnel, fichier du 6 octobre 2026 (notifications reçues jusqu'au 30 juin 2026). Calcul SSHack sur la colonne « Secteur d'activité de l'organisme concerné » = « Information et communication », notifications reçues de 2019 à 2024 : 1 662 notifications ; « acte interne accidentel » coché dans 368 (22,1 %), « acte interne malveillant » dans 86 (5,2 %), « mauvais destinataire » dans 165 (9,9 %), « publication non volontaire d'informations » dans 202 (12,2 %), « équipement perdu ou volé » dans 68 (4,1 %), « piratage » dans 839 (50,5 %). Tous secteurs sur la même période : 24 530 notifications, 20,4 %, 4,7 %, 11,4 %, 8,6 %, 7,7 % et 52,6 %. 2025 : 531 notifications pour le secteur.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024 : cas n° 3 (page 4), préconisations (page 5). Également disponible sur le site de la DGSI.
- DGSI, Flash ingérence économique n° 50 : les risques générés par le manque d'encadrement des consultants extérieurs, février 2019, diffusé par la préfecture de la région Île-de-France : premier exemple (page 2), préconisations (pages 3 et 4).
- DGSI, Flash ingérence économique n° 33 : les risques cyber liés aux prestataires et aux sous-traitants, mai 2017, diffusé par la préfecture de la région Île-de-France : trois exemples (pages 2 et 3), préconisations avant, pendant et après la prestation (pages 4 et 5).
- Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718, publié au Bulletin, tel que commenté par CMS Francis Lefebvre et Le Monde du Droit. Affaire relative à un commercial ; la transposition aux ESN est la nôtre.
- Règlement (UE) 2016/679 (RGPD), article 28, paragraphe 3, points b et g.
- Code du travail, article L1222-4 ; CNIL, « Le contrôle de l'activité des personnes employées » (proportionnalité, information, consultation du CSE).