Secteur
PME industrielle : détecter les fuites de plans, de procédés et de prix de revient
Dans une PME de mécanique, de chimie, d'agroalimentaire, de plasturgie ou d'électronique, la valeur tient dans quelques fichiers : plans, procédés, formules, nomenclatures, prix de revient. Beaucoup sortent sans aucune attaque, sur la clé USB de l'atelier, dans un e-mail au sous-traitant ou dans les dossiers d'un technicien qui part chez le concurrent. Ce guide rassemble les chiffres de la CNIL pour l'industrie, deux décisions de la Cour de cassation, deux cas de la DGSI, le cadre du secret des affaires et ce qu'un DLP de détection permet de voir. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
Sur 1 145 violations de données notifiées à la CNIL par l'industrie manufacturière de 2019 à 2024, 14,1 % mentionnent un acte interne accidentel, 3,5 % un acte interne malveillant et 7,0 % un envoi au mauvais destinataire (calcul SSHack sur les données ouvertes de la CNIL). Ces chiffres ne comptent que les données personnelles : une fuite de plans ou de procédés n'est notifiée à personne. La Cour de cassation a confirmé en 2024 la faute grave d'une assistante commerciale qui avait copié sur ses clés USB personnelles des fichiers liés au processus de fabrication, sans qu'aucune divulgation soit établie. Le secret des affaires ne protège une information que si l'entreprise prend des « mesures de protection raisonnables » (Code de commerce, article L151-1). Tracer les sorties par USB, e-mail et navigateur peut compter parmi ces mesures, que le juge apprécie ; un DLP de détection le fait sans bloquer le travail ni envoyer un fichier hors de l'entreprise.
Les chiffres de la CNIL pour l'industrie
Aucune autorité ne compte les fuites de plans ou de procédés. La seule statistique publique par secteur est celle des violations de données personnelles notifiées à la CNIL, dont les données ouvertes indiquent le secteur de l'organisme, l'origine et la cause déclarées. Nous avons refait le calcul sur le fichier du 6 octobre 2026, secteur « Industrie manufacturière », années 2019 à 2024. La méthode et les autres secteurs sont détaillés dans notre page Violations de données notifiées à la CNIL : les chiffres par secteur : un organisme peut cocher plusieurs cases, et il déclare ce qu'il croit savoir au moment de la notification.
1 145
violations de données personnelles notifiées à la CNIL par l'industrie manufacturière de 2019 à 2024.
Calcul SSHack sur les données ouvertes de la CNIL, fichier du 6 octobre 2026
14,1 %
mentionnent un acte interne accidentel ; la part passe de 28,8 % en 2019 à 9,0 % en 2024.
Même calcul, 162 notifications sur 1 145
3,5 %
mentionnent un acte interne malveillant, soit 40 notifications en six ans.
Même calcul
7,0 %
viennent de données envoyées à un mauvais destinataire ; 4,5 % d'un équipement perdu ou volé.
Même calcul, 80 et 51 notifications
65,2 %
sont rattachées à un piratage, contre 52,6 % tous secteurs sur la même période.
Même calcul, 747 notifications
196
incidents d'exfiltration de données connus de l'ANSSI en 2025, contre 130 en 2024, tous secteurs.
ANSSI, Panorama de la cybermenace 2025, mars 2026, page 13
| Année | Notifications | Acte interne accidentel | Acte interne malveillant | Mauvais destinataire | Piratage |
|---|---|---|---|---|---|
| 2019 | 125 | 36 (28,8 %) | 8 (6,4 %) | 11 (8,8 %) | 52 (41,6 %) |
| 2020 | 173 | 34 (19,7 %) | 5 (2,9 %) | 12 (6,9 %) | 108 (62,4 %) |
| 2021 | 221 | 29 (13,1 %) | 5 (2,3 %) | 19 (8,6 %) | 151 (68,3 %) |
| 2022 | 145 | 17 (11,7 %) | 3 (2,1 %) | 6 (4,1 %) | 99 (68,3 %) |
| 2023 | 213 | 22 (10,3 %) | 11 (5,2 %) | 12 (5,6 %) | 148 (69,5 %) |
| 2024 | 268 | 24 (9,0 %) | 8 (3,0 %) | 20 (7,5 %) | 189 (70,5 %) |
| 2019 à 2024 | 1 145 | 162 (14,1 %) | 40 (3,5 %) | 80 (7,0 %) | 747 (65,2 %) |
Trois précautions de lecture. L'industrie déclare plus de piratages et moins d'erreurs internes que la moyenne (20,4 % d'actes internes accidentels et 11,4 % de mauvais destinataires tous secteurs, 2019 à 2024). Une usine détient moins de données personnelles qu'une clinique, et notifie le plus souvent après un rançongiciel qui a touché la paie ou le fichier clients. La baisse des erreurs internes d'une année sur l'autre tient en partie à la montée des rançongiciels dans le total. Surtout, un plan, une gamme ou un prix de revient ne contiennent pas de données personnelles : leur fuite n'entre dans aucune statistique et se découvre quand un concurrent sort le même produit. L'année 2025 (244 notifications pour le secteur) est laissée hors de la période de référence, car deux incidents de masse ont gonflé les chiffres nationaux cette année-là (11 635 notifications).
L'ANSSI apporte un éclairage voisin. Son panorama 2025 décrit « un recours récurrent aux infostealers dans les attaques ayant conduit à des fuites de données ». Il cite, en février 2025, « plusieurs entreprises du secteur de l'agroalimentaire » qui ont trouvé l'infostealer EpiBrowser « sur de nombreux postes de travail de leurs employés », installé avec « un logiciel gratuit se présentant comme un navigateur Chromium ». Le programme collectait les identifiants saisis. L'agence note qu'il est difficile de réagir « notamment en l'absence de cloisonnement des usages professionnels et personnels ». Dans un atelier où le même PC charge les programmes des machines, ouvre le webmail et télécharge des utilitaires, ce cloisonnement n'existe pas.
Ce qui vaut cher, et ce que dit le secret des affaires
Cinq familles de fichiers concentrent l'essentiel de la valeur d'une PME industrielle, et elles tiennent sur une clé USB.
- Les plans et modèles 3D du bureau d'études (.dwg, .step, .sldprt, .catpart) et leurs exports PDF pour l'atelier et les sous-traitants.
- Les procédés et gammes de fabrication : ordre des opérations, paramètres machine, programmes de commande numérique, temps de cycle.
- Les formules et recettes en chimie, en agroalimentaire et en plasturgie, avec leurs dosages et leurs fournisseurs de matières.
- Les nomenclatures, qui donnent la carte complète des composants et de la chaîne d'approvisionnement.
- Les prix de revient et les devis, qui permettent à un concurrent de se placer juste en dessous à chaque appel d'offres.
La DGSI résume la cible dans son flash d'octobre 2024 : les acteurs malveillants visent « des données relatives à la stratégie commerciale des entreprises, à leur savoir-faire et leurs développements technologiques », et ces vols « sont souvent commis par des personnels travaillant au sein des sociétés victimes, notamment les salariés en fin de contrat, les stagiaires ou même les prestataires de services ».
Le droit protège ces informations au titre du secret des affaires depuis la loi du 30 juillet 2018, qui transpose la directive européenne 2016/943. L'article L151-1 du Code de commerce pose trois conditions cumulatives : l'information n'est pas « généralement connue ou aisément accessible » pour les professionnels du secteur, elle « revêt une valeur commerciale, effective ou potentielle, du fait de son caractère secret », et elle fait l'objet de « mesures de protection raisonnables, compte tenu des circonstances ». L'article L151-2 définit le détenteur légitime, et l'article L151-3 admet comme licites l'observation, l'étude, le démontage ou le test d'un produit mis à la disposition du public, « sauf stipulation contractuelle » contraire.
Pour un industriel, la conséquence est pratique. Ce qui se devine en démontant le produit n'est protégé que par le contrat. Le procédé, la formule et le prix de revient ne le sont que par le secret, et le secret ne tient que par les mesures prises pour le garder : classer les documents, restreindre les accès, faire signer des clauses de confidentialité, journaliser les sorties. Savoir si vos plans remplissent les trois conditions, et quelles mesures sont « raisonnables » pour votre taille, relève d'un avocat.
Deux décisions de justice, deux cas de la DGSI
Dans chacune de ces affaires, la copie a été faite de l'intérieur, vers un support ou un ordinateur que l'entreprise ne contrôlait pas. La question décisive a été la même : qu'est-ce qui permet d'établir ce qui a été copié, et quand.
Cour de cassation, chambre sociale, 25 septembre 2024 (n° 23-13.992) : des fichiers de fabrication sur des clés USB personnelles
Une salariée, embauchée en 1980 comme assistante technique puis devenue assistante commerciale, est vue par deux collègues en juin et juillet 2017 en train d'imprimer ou de copier de nombreux documents. Cinq clés USB sont trouvées dans son bureau. Le 11 septembre 2017, un expert mandaté par l'employeur trie leur contenu en présence d'un commissaire de justice : les fichiers personnels ne sont pas ouverts, seuls les fichiers professionnels sont produits. Elle est licenciée pour faute grave le 27 septembre 2017 ; la cour d'appel de Lyon confirme le 25 janvier 2023.
La Cour de cassation juge que « l'accès par l'employeur, hors la présence du salarié, aux fichiers contenus dans des clés USB personnelles, qui ne sont pas connectées à l'ordinateur professionnel, constitue une atteinte à la vie privée du salarié ». Elle admet pourtant la preuve, indispensable et proportionnée : l'employeur avait des raisons concrètes de contrôler, et n'a produit que les données professionnelles. Sur le fond, la salariée avait copié de sa propre initiative de nombreux fichiers « en lien avec le processus de fabrication », alors qu'elle n'en était pas chargée ; ces faits, « nonobstant l'ancienneté de la salariée, constituaient une faute grave rendant impossible son maintien dans l'entreprise ». Aucune divulgation à un concurrent n'a eu à être démontrée.
Sans les deux collègues, personne n'aurait rien vu. Un journal tenu sur le poste de l'entreprise, qui liste les fichiers copiés vers une clé avec la date et le numéro de série, peut fournir ces « raisons concrètes » sans que personne n'ait à ouvrir la clé. Leur poids reste apprécié par le juge.
DGSI, Flash ingérence économique n° 106, octobre 2024 : deux cas chez des industriels
Le cadre démissionnaire. Responsable d'un programme sensible, quinze ans d'ancienneté, il démissionne après avoir été recruté ailleurs. Peu avant son départ, il copie sur un disque dur externe « plusieurs dizaines de milliers de fichiers » depuis son ordinateur professionnel, pour la plupart confidentiels. « Un dispositif de surveillance informatique mis en place par l'entreprise durant la période de préavis du salarié a permis de constater le vol de données. » Plainte, garde à vue, comparution sur reconnaissance préalable de culpabilité.
L'ingénieur du prestataire. Un industriel confie sa transformation numérique à une société de services. Un ingénieur du prestataire, en poste depuis plus d'un an, copie sur une clé USB « plus de 5 000 fichiers, dont 300 sans lien avec sa mission », sur le fonctionnement du système d'information, les règles d'administration du réseau et la politique de sécurité. Plainte, interpellation, perquisition, peine d'emprisonnement. La DGSI conclut que ces vols « sont souvent découverts tardivement par les entreprises, ce qui limite les actions de remédiation ».
Cour de cassation, chambre commerciale, 2 septembre 2026 (n° 25-12.718) : le concurrent qui embauche
Un commercial démissionne et rejoint un concurrent trois jours plus tard. Un constat réalisé ensuite sur l'ordinateur fourni par le nouvel employeur révèle un fichier de contacts clients et des modèles d'offres de prix de l'ancienne société. La Cour de cassation juge que s'approprier les informations confidentielles d'un concurrent apportées par un ancien salarié est un acte de concurrence déloyale, même sans clause de non-concurrence. Elle ajoute que la seule présence des fichiers sur l'ordinateur professionnel du nouvel employeur suffit à établir l'appropriation. Le dessinateur, le régleur ou le technicien méthodes qui passe chez le concurrent de la zone industrielle relève de la même logique : l'entreprise qui le voit partir a intérêt à savoir ce qu'il a copié, celle qui l'accueille à vérifier qu'il n'apporte rien.
Les mauvaises pratiques, du bureau d'études à l'atelier
La plupart des sorties de plans viennent d'habitudes, plus que de vols. Elles naissent d'un réseau qui ne va pas jusqu'aux machines, de pièces jointes trop lourdes et de journées qui finissent à la maison. Le tableau peut servir de base à une charte informatique ou à une revue avec le responsable du bureau d'études.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Clé USB entre le bureau d'études et les machines (fichiers de commande numérique, plans PDF pour le pupitre) | Les machines ne sont pas sur le réseau ; la clé « de l'atelier » est connue de tous | La clé contient les plans et programmes récents, rentre à la maison dans une poche, et peut infecter les machines | Sur le poste du bureau d'études : l'insertion de la clé (nom, taille, numéro de série), chaque fichier copié et sa copie chiffrée. Pas le pupitre de la machine, s'il n'est pas un poste Windows géré |
| Plans envoyés au sous-traitant depuis une messagerie personnelle | Pièce jointe trop lourde pour Outlook, travail du soir | Le plan reste chez un fournisseur grand public, après le départ du salarié et hors de toute clause de restitution | Dans Gmail ou Outlook Web, la pièce jointe, avec le compte et les destinataires ; dans un autre webmail, la visite seulement (adresse, titre, heure) |
| Plans envoyés depuis Outlook vers sa propre adresse | Commodité, ordinateur personnel plus rapide | Mêmes données hors de contrôle, depuis la messagerie de l'entreprise | L'e-mail, le destinataire, la pièce jointe capturée, l'alerte si un mot-clé figure dans le nom ou le contenu |
| Photo d'un plan, d'un écran ou d'une pièce avec le téléphone | Plus rapide qu'un export | Aucune trace | Rien : angle mort de tout DLP de poste, à traiter par les règles d'accès aux zones et la sensibilisation |
| Utilitaire ou navigateur gratuit installé sur un PC d'atelier | Un seul PC pour les machines, le webmail et les téléchargements | Le cas agroalimentaire de l'ANSSI : un faux navigateur qui collecte les identifiants | Les pages visitées sous Chrome, Edge et Firefox, dont le site de téléchargement ; rien dans un navigateur inconnu |
| Dossier complet copié par un technicien avant de rejoindre un concurrent local | Sentiment de propriété sur son travail | Faute grave (2024), concurrence déloyale pour l'employeur d'arrivée (2026) | Les fichiers copiés sur support externe et les e-mails envoyés pendant le préavis, avec date et heure |
| Clé du prestataire de maintenance branchée sur un poste | Mise à jour, diagnostic | Le cas de l'ingénieur du prestataire : des fichiers sans lien avec la mission | Sur un poste du parc, la clé et les fichiers copiés ; sur l'ordinateur du prestataire, rien |
| Classeur des prix de revient ouvert à tous, exporté avant un départ | Le classeur sert à tous | La grille qui permet de se placer juste en dessous | L'alerte sur « prix de revient » dans le nom ou le contenu du fichier copié ou joint (.xlsx lus) |
Pour la clé USB, l'arbre de décision entre interdire, passer en lecture seule ou tracer est dans Bloquer ou tracer les clés USB ?. Dans un atelier, l'interdiction est rarement tenable tant que les machines se chargent par clé ; savoir ce que la clé a transporté est souvent le compromis réaliste. Ce que Windows garde seul d'une clé branchée est détaillé dans Comment savoir si un salarié a copié des fichiers sur une clé USB.
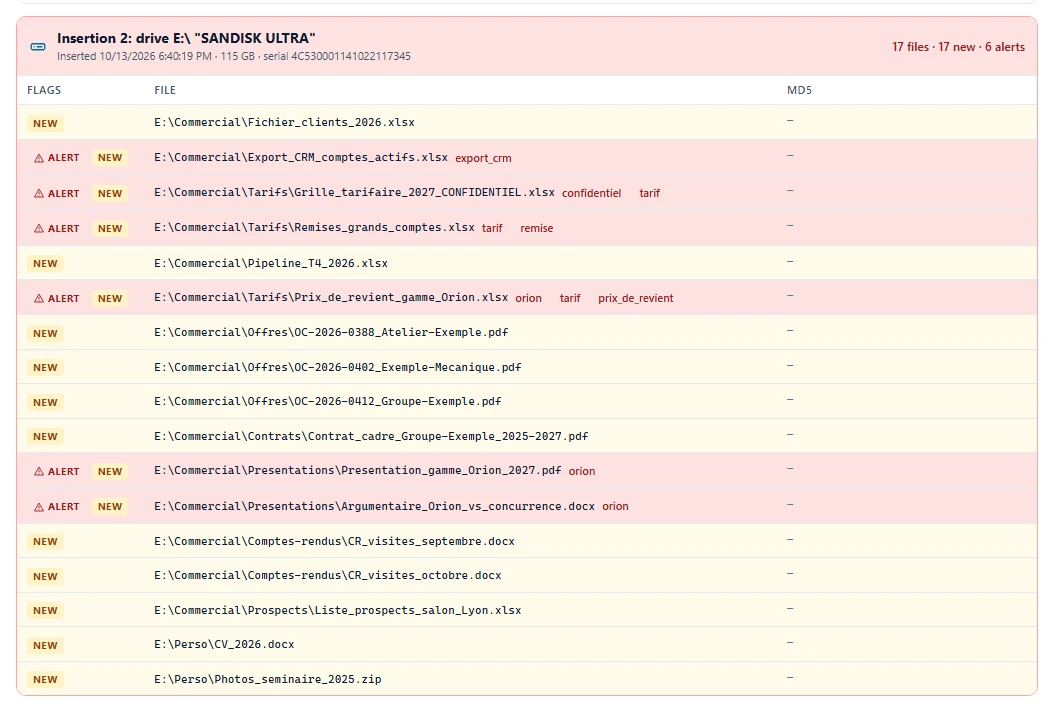
Les mots-clés d'un industriel
Un DLP par mots-clés travaille bien quand les documents sensibles portent des termes qui leur sont propres. Dans l'industrie, ce sont les noms de code des projets, « prix de revient », « gamme de fabrication », « nomenclature », « brevet », et les extensions des fichiers de CAO (.dwg, .step, .sldprt, .catpart), repérées par le nom du fichier puisque leur contenu n'est pas lu. La liste industrie et R&D de notre guide des mots-clés d'alerte donne chaque terme et son risque de fausse alerte, et signale les pièges : « plan » seul (planning, planche), « recette » (recette informatique), « formule » seule. Deux ajouts méritent un essai chez un industriel : les extensions des fichiers de commande numérique de vos machines (souvent .nc ou .mpf, selon la commande), et le nom de vos matières ou fournisseurs stratégiques, qui n'apparaissent que dans les nomenclatures. Mesurez le bruit pendant deux semaines avant de les garder.
Préconisations de la DGSI, information des salariés
Les préconisations du flash de la DGSI forment un programme raisonnable pour une PME industrielle. Classer les données « en fonction de leur niveau de sensibilité » ; hiérarchiser les accès « en fonction du profil et des fonctions des employés », l'assistante commerciale de 2024 n'ayant aucune raison d'accéder au processus de fabrication ; adopter une politique qui peut interdire « d'envoyer des informations sensibles à des comptes de messagerie personnels ou d'utiliser des dispositifs de stockage comme les clés USB » ; contrôler qui accède à quelles données ; au départ d'un salarié, lister le matériel à restituer et désactiver ses accès ; en cas de vol, déposer plainte et rassembler les preuves avec date et heure. Ces mesures sont aussi celles que l'article L151-1 appelle « raisonnables ». Notre checklist des 30 derniers jours avant un départ les reprend canal par canal, et le protocole des 48 premières heures décrit comment figer les traces quand le doute est là.
Un dispositif de traçabilité doit être annoncé. L'article L1222-4 du Code du travail interdit de collecter une information concernant personnellement un salarié par un dispositif qui n'a pas été porté préalablement à sa connaissance. La CNIL exige un dispositif proportionné, et le comité social et économique est consulté à partir de 50 salariés. Dans une PME industrielle, la charte informatique annexée au règlement intérieur est le bon support : les copies sur support amovible, les e-mails envoyés depuis Outlook et la navigation web sont journalisés sur un serveur de l'entreprise. Les salariés le savent ; ils ne connaissent pas la liste des mots-clés. Pour les intérimaires et les prestataires sur site, le contrat et la charte remise à l'arrivée jouent le même rôle. Pour toute question de droit, consultez un avocat : cette page décrit des faits et des outils.
Vu par une équipe offensive
En pentest interne chez un industriel, SSHack joue le salarié ou le prestataire qui veut sortir un plan. Nous ne commençons pas par le serveur de CAO. Nous cherchons la clé de l'atelier posée à côté du pupitre, le PC d'atelier qui accède aussi au partage du bureau d'études, le classeur des prix de revient ouvert à tous sur le serveur de fichiers, et la messagerie personnelle accessible depuis le poste. Un blocage visible sur l'un de ces canaux nous renseigne sur la règle et nous déplace vers le suivant, le téléphone en dernier recours ; une détection discrète nous laisse sur le chemin que l'entreprise surveille. C'est pourquoi nous recommandons de détecter d'abord, puis de bloquer seulement les cas critiques. Quelques semaines de détection montrent les flux réels, y compris ceux que la direction ignore : la clé qui fait la navette, le sous-traitant qui reçoit les plans sur une adresse personnelle, le stagiaire qui emporte « son » projet.
Ce que VigiDoc voit dans une PME industrielle, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace quatre canaux de sortie : les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom de fichier, un objet d'e-mail, le contenu d'une pièce jointe ou l'adresse d'une page : un nom de projet, « prix de revient », « gamme de fabrication », une extension de CAO. Chaque fichier copié ou envoyé est conservé en copie chiffrée sur un serveur installé chez vous, sans cloud tiers, y compris sur un réseau sans accès Internet. Il ne bloque aucun transfert : le bureau d'études et l'atelier travaillent comme avant.
Ses angles morts sont connus : l'impression, la photo d'un plan ou d'un écran, les captures d'écran, le téléphone branché en transfert de fichiers, le texte saisi dans un webmail, les pièces jointes des webmails autres que Gmail et Outlook Web, le texte ou le fichier déposé dans une IA grand public (seule la visite de la page est tracée), le contenu des archives protégées par mot de passe, et les pupitres de machines qui ne sont pas des postes Windows gérés. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Questions fréquentes
Une fuite de plans ou de procédés doit-elle être déclarée à la CNIL ?
Pas en tant que telle. La notification sous 72 heures prévue par le RGPD ne concerne que les violations de données personnelles. Un plan, une gamme de fabrication ou un prix de revient n'en contiennent généralement pas, et c'est pourquoi aucune statistique publique ne compte ces fuites. Elles relèvent du secret des affaires, du droit du travail et, selon les faits, du droit pénal. Figez les traces, puis consultez un avocat avant toute démarche ; si le fichier copié contenait aussi des données de clients ou de salariés, la question de la notification se pose en plus.
Peut-on examiner la clé USB personnelle d'un salarié que l'on soupçonne ?
Avec précaution, et de préférence avec un avocat. Dans son arrêt du 25 septembre 2024, la Cour de cassation juge que l'accès par l'employeur, hors la présence du salarié, aux fichiers de clés USB personnelles non connectées à l'ordinateur professionnel porte atteinte à sa vie privée. La preuve a pourtant été admise, parce que l'employeur avait des raisons concrètes (témoignages de collègues) et n'a produit que les fichiers professionnels, triés par un expert en présence d'un commissaire de justice. Un journal des copies USB tenu sur le poste de l'entreprise évite d'avoir à ouvrir la clé.
VigiDoc peut-il surveiller les machines à commande numérique de l'atelier ?
Non. L'agent VigiDoc s'installe sur des postes Windows : ceux du bureau d'études, des méthodes, du commercial, et les PC d'atelier sous Windows. Le pupitre d'une machine à commande numérique, quand il tourne sur un système propriétaire ou un Windows non géré, n'a pas d'agent. La clé USB qui transporte les programmes est en revanche vue au départ, sur le poste où les fichiers ont été copiés, avec son numéro de série et la liste des fichiers.
Un logiciel DLP suffit-il pour que nos plans soient protégés au titre du secret des affaires ?
Non, à lui seul. L'article L151-1 du Code de commerce exige des « mesures de protection raisonnables, compte tenu des circonstances », et c'est le juge qui apprécie si elles l'étaient. Identifier les informations à protéger, restreindre les accès, prévoir des clauses de confidentialité et tracer les sorties sont des mesures qui se complètent. Un journal daté des copies et des envois montre que l'entreprise a pris le sujet au sérieux ; sa portée juridique relève de votre avocat.
Faut-il informer les salariés du bureau d'études que les copies USB sont tracées ?
Oui. L'article L1222-4 du Code du travail interdit de collecter une information concernant personnellement un salarié par un dispositif qui n'a pas été porté préalablement à sa connaissance. La CNIL exige un dispositif proportionné au but recherché, et le comité social et économique est consulté à partir de 50 salariés. Les salariés savent que les sorties par USB, e-mail et navigateur sont journalisées ; la liste des mots-clés d'alerte, elle, reste confidentielle.
Sources
- CNIL, données ouvertes des notifications de violations de données à caractère personnel, fichier du 6 octobre 2026 (notifications reçues jusqu'au 30 juin 2026). Calcul SSHack sur la colonne « Secteur d'activité de l'organisme concerné » = « Industrie manufacturière », notifications reçues de 2019 à 2024 : 1 145 notifications ; « acte interne accidentel » coché dans 162 (14,1 %), « acte interne malveillant » dans 40 (3,5 %), « données personnelles envoyées à un mauvais destinataire » dans 80 (7,0 %), « équipement perdu ou volé » dans 51 (4,5 %), « piratage » dans 747 (65,2 %). Tous secteurs sur la même période : 24 530 notifications, 20,4 %, 4,7 %, 11,4 % et 52,6 %. Détail par année dans le tableau ci-dessus ; 2025 : 244 notifications ; premier semestre 2026 : 213.
- CNIL, rapport annuel 2025, publié le 18 mai 2026 (PDF) : 17 802 notifications en 2025, dont 11 635 liées à deux attaques contre des éditeurs de solutions, écartées du bilan, soit 6 167 notifications retenues.
- ANSSI, Panorama de la cybermenace 2025 (CERTFR-2026-CTI-002), mars 2026 : 196 incidents d'exfiltration contre 130 en 2024 (page 13) ; infostealer EpiBrowser dans plusieurs entreprises agroalimentaires en février 2025, absence de cloisonnement des usages professionnels et personnels (page 14).
- Cour de cassation, chambre sociale, 25 septembre 2024, pourvoi n° 23-13.992, publié au Bulletin, rejet du pourvoi contre l'arrêt de la cour d'appel de Lyon du 25 janvier 2023 : faits, moyens et motifs cités dans le texte.
- Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718, publié au Bulletin, tel que commenté par CMS Francis Lefebvre et Le Monde du Droit.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024 : introduction (page 3), cas n° 1 et n° 3, commentaires et préconisations (pages 3 à 5). Également disponible sur le site de la DGSI.
- Code de commerce, article L151-1, article L151-2 et article L151-3 (secret des affaires), créés par la loi n° 2018-670 du 30 juillet 2018, en vigueur depuis le 1er août 2018 ; directive (UE) 2016/943 du 8 juin 2016 sur la protection des savoir-faire et des informations commerciales non divulgués.
- Code du travail, article L1222-4 ; CNIL, « Le contrôle de l'activité des personnes employées » (proportionnalité, information, consultation du CSE).