Guide
Un nouvel arrivant apporte les fichiers de son ancien employeur : ce que vous risquez, ce qu'il faut vérifier
Vous recrutez un commercial, un ingénieur ou un chef de projet chez un concurrent. Il arrive avec son expérience, et parfois avec une clé USB « pour archive », un fichier de contacts ou des modèles d'offres. Depuis l'arrêt de la Cour de cassation du 2 septembre 2026, la présence de ces fichiers sur l'ordinateur que vous lui avez fourni suffit à établir que votre entreprise se les est appropriés. Ce guide décrit le risque pour l'entreprise d'accueil, les gestes qui le créent, la procédure d'arrivée qui le réduit et ce qu'un logiciel DLP (prévention des fuites de données) de détection montre pendant les premières semaines. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc, et ne constitue pas un conseil juridique.
En bref
Le 2 septembre 2026, la chambre commerciale de la Cour de cassation a jugé que la seule détention, sur l'ordinateur professionnel d'un salarié, d'informations confidentielles de son ancien employeur caractérise leur appropriation par le nouvel employeur. Pour la Cour, cette appropriation est un acte de concurrence déloyale, avec ou sans clause de non-concurrence. L'entreprise d'accueil répond donc de fichiers qu'elle n'a pas demandés : une clé USB « pour archive », des pièces jointes envoyées sur une messagerie personnelle avant le départ, des modèles d'offres réutilisés. Une clause écrite, une question posée et signée le premier jour, une information préalable sur la traçabilité des postes et un regard attentif sur les premières semaines réduisent ce risque. Un DLP de détection comme VigiDoc relève l'insertion de chaque clé USB et trace les fichiers qui ressortent par clé USB ou par Outlook ; il ne voit pas les fichiers copiés depuis la clé vers le poste.
L'arrêt du 2 septembre 2026
Les faits ressemblent à ceux de nombreux recrutements. Les éléments ci-dessous viennent des commentaires publiés par des cabinets d'avocats et des revues juridiques dans les semaines qui ont suivi l'arrêt, publié au Bulletin ; le texte intégral est à lire sur le site de la Cour de cassation.
Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718
Un salarié de la société Fluides service distribution démissionne avec effet au 28 septembre 2018. Le 1ᵉʳ octobre, trois jours plus tard, il est embauché par une société concurrente ; son contrat est transféré en 2019 à une filiale de celle-ci. En 2021, l'ancien employeur assigne les deux sociétés en concurrence déloyale. La preuve repose sur un constat réalisé sur l'ordinateur portable que le nouvel employeur avait fourni au salarié : un fichier Excel intitulé « enquête satisfaction clients », daté de 2017, avec les coordonnées des clients, et plusieurs modèles d'offres de prix de l'ancienne société. Le 10 décembre 2024, la cour d'appel de Toulouse reconnaît que le salarié détenait ces informations, mais juge leur appropriation par les sociétés non démontrée et n'alloue que 283 euros.
La Cour de cassation casse, sur le fondement de l'article 1240 du Code civil. L'appropriation d'informations confidentielles d'une société concurrente, apportées par un ancien salarié, est un acte de concurrence déloyale, que le salarié soit ou non tenu par une clause de non-concurrence. Et la seule détention, sur l'ordinateur professionnel du salarié, d'informations confidentielles de son ancien employeur caractérise l'appropriation de ces informations par le nouvel employeur. L'affaire est renvoyée devant la cour d'appel de Bordeaux.
Trois points retiennent l'attention. D'abord, ce que savait la direction ne semble plus compter. CMS Francis Lefebvre lit dans la formulation « particulièrement générale » de l'arrêt que l'appropriation est caractérisée « quand bien même l'employeur ignorerait l'existence des documents litigieux », et note que la Cour traite désormais la faute « de manière largement objective ». Ensuite, l'usage effectif des fichiers n'est pas exigé pour caractériser la faute ; il pèsera sur le montant du préjudice, que la cour de renvoi réévaluera. Enfin, la clause de non-concurrence est sans effet sur la question : recruter chez un concurrent reste licite, s'approprier ses informations ne l'est pas.
Une jurisprudence constante depuis 2022
L'arrêt prolonge deux décisions de la même chambre. Le 7 décembre 2022 (n° 21-19.860), elle jugeait déjà que la détention d'informations confidentielles d'un concurrent constituait un acte de concurrence déloyale. La société fautive avait été créée avec la participation d'un ancien salarié de ce concurrent. Le 24 septembre 2025 (n° 24-13.078), elle appliquait la même règle à un ancien vice-président d'association qui avait transmis la balance des comptes à son futur associé, avant de lancer avec lui un festival concurrent. La cour d'appel de Rennes avait jugé le document trop succinct pour être stratégique. En 2022 et en 2025, la société fautive avait été créée par l'ancien salarié ou l'ancien dirigeant. En 2026, elle l'a simplement embauché : selon les commentateurs, la règle vaut désormais pour tout employeur.
Du côté du salarié qui part, la chambre sociale a statué le 25 septembre 2024 (n° 23-13.992) : une assistante commerciale qui copie sur des clés USB personnelles des fichiers de l'entreprise, notamment sur un processus de fabrication dont elle n'avait pas la charge, commet une faute grave, même sans divulgation à un tiers. Le même geste est donc jugé des deux côtés : copier en partant est une faute du salarié, détenir à l'arrivée engage le nouvel employeur. La face « départ » est traitée dans notre checklist sécurité des 30 derniers jours.
Hors de France, l'affaire la plus connue côté employeur d'arrivée reste celle d'Uber. Selon le ministère américain de la Justice, Anthony Levandowski, ingénieur de Google, avait téléchargé en 2016 des milliers de fichiers du programme de voiture autonome sur son ordinateur personnel en préparant son départ ; il a été condamné en août 2020 à 18 mois de prison. Son nouvel employeur, Uber, avait réglé en février 2018 la procédure civile engagée par Waymo, la filiale de Google, en lui cédant 0,34 % de son capital, soit environ 250 millions de dollars, tout en affirmant qu'aucun secret n'était entré chez lui.
Ce que risque l'entreprise d'accueil
Selon la lecture qu'en font les commentateurs, le risque ne dépend pas de ce que vous saviez. Il prend quatre formes.
- Des dommages-intérêts. L'action en concurrence déloyale repose sur l'article 1240 du Code civil : toute faute qui cause un dommage oblige à le réparer. Les 283 euros de la cour d'appel de Toulouse ont été cassés parce que le raisonnement était erroné ; la cour de renvoi réévaluera le préjudice. L'ancien employeur peut aussi invoquer le secret des affaires, protégé par le Code de commerce depuis la loi du 30 juillet 2018.
- Un constat sur vos postes. Dans l'affaire de 2026, la preuve vient d'un constat réalisé sur le portable fourni par le nouvel employeur. Pour l'obtenir, l'ancien employeur peut demander au juge une mesure d'instruction avant tout procès (article 145 du Code de procédure civile) : constat du contenu du poste, séquestre des fichiers. Vos propres données passent alors sous les yeux d'un tiers.
- L'atteinte à l'image. Les clients dont les coordonnées figuraient dans le fichier apprennent que deux fournisseurs se disputent leur fiche. Le marché est souvent petit.
- Le temps. Ici, une procédure ouverte en 2021 et toujours pendante en 2026, pour un fichier Excel que personne n'avait demandé. Le salarié, de son côté, s'expose aux poursuites de son ancien employeur.
La DGSI range d'ailleurs la « réutilisation pour le compte d'un nouvel employeur » parmi les motifs habituels des vols de données par des collaborateurs, dans son flash d'octobre 2024 consacré à ces vols. Pour une PME, la conséquence pratique est simple : il vaut mieux s'assurer que les fichiers d'un concurrent n'arrivent jamais sur vos postes que d'avoir à démontrer, plus tard, que vous ne les avez pas utilisés.
Les gestes qui font entrer les fichiers
Dans la plupart des cas, le nouvel arrivant ne pense pas voler. Il pense emporter son travail : ses présentations, ses contacts, ses modèles. Aucun des gestes ci-dessous ne demande de compétence technique. La dernière colonne dit ce qu'un DLP de détection installé sur le poste fourni en montre.
| Geste | Pourquoi il existe | Ce qu'il expose | Ce que VigiDoc montre |
|---|---|---|---|
| La clé USB « pour archive » branchée sur le nouveau poste | Retrouver ses anciens dossiers, présentations et contacts | Les fichiers de l'ancien employeur sur votre poste dès la première semaine : la situation exacte de l'arrêt de 2026 | L'insertion de la clé (lettre, nom, taille, numéro de série) et chaque fichier copié vers la clé ; pas les fichiers copiés depuis la clé vers le poste |
| Les pièces jointes envoyées sur sa messagerie personnelle avant le départ, puis téléchargées | « Garder une trace », travailler le soir | Les mêmes fichiers, arrivés par le navigateur ; souvent une liste de clients ou de prix | La visite du webmail (adresse, titre, heure), signalée si son nom est un mot-clé ; pas le fichier téléchargé |
| Le stockage en ligne personnel synchronisé sur le nouveau poste | Habitude, continuité des outils | Un dossier complet de l'ancien employeur qui apparaît sur le disque sans aucune copie visible | La visite du service si elle passe par le navigateur ; pas la synchronisation |
| Les « modèles » réutilisés : offres de prix, contrats, présentations | Gagner du temps sur les premiers dossiers | Le cas des modèles d'offres de 2026 ; parfois le logo ou le nom de l'ancien employeur encore dans le fichier | Chaque envoi depuis Outlook avec une copie de la pièce jointe, en alerte si le nom de l'ancien employeur figure dans le nom du fichier ou dans son contenu (formats .txt, .pdf, .docx, .xlsx et .zip) |
| Les accès à l'ancien employeur restés ouverts | Compte non désactivé, mot de passe enregistré dans le navigateur | Une consultation du CRM ou de l'intranet de l'ancien employeur depuis votre poste | La visite de la page, avec son adresse et son titre ; un mot-clé sur le nom de domaine de l'ancien employeur la signale |
| Le téléphone personnel, avec les contacts et les photos de documents | Le carnet d'adresses suit la personne | Des informations confidentielles réutilisées sans jamais passer par un poste | Rien : le téléphone n'est pas un poste équipé |
La lecture du tableau est inconfortable pour un éditeur de DLP, et elle est exacte : le moment où les fichiers entrent est le moins visible. Un outil de détection voit mieux ce qui sort que ce qui entre. C'est pourquoi la procédure d'arrivée compte davantage que l'outil, et pourquoi l'outil sert surtout à repérer ce qui ressort.
La procédure d'arrivée, en six étapes
CMS Francis Lefebvre conclut son commentaire en invitant les entreprises à renforcer leurs procédures de contrôle à l'arrivée de salariés venant de concurrents, et à vérifier ce que contiennent les outils informatiques professionnels. Voici ce que cela donne pour une PME, du recrutement à la fin de la période d'essai. Les clauses elles-mêmes se rédigent avec votre avocat.
- Avant l'arrivée, l'écrit. Le contrat de travail, ou une annexe, rappelle que le salarié ne doit apporter, utiliser ni transmettre aucune information confidentielle d'un ancien employeur. La charte informatique interdit d'importer sur les postes des fichiers sans lien avec les missions confiées.
- Le premier jour, la question. Le responsable qui accueille pose la question franchement : avez-vous des fichiers de votre ancien employeur, sur une clé, un disque, une messagerie personnelle, un stockage en ligne ? Le salarié confirme par écrit qu'il n'en apporte pas. Dite simplement, la question protège aussi le salarié, qui n'a souvent pas mesuré le risque.
- Un poste neuf, remis propre. Un ordinateur réinstallé, sans données d'un précédent utilisateur, et un inventaire de ce qu'il contient à la remise. Si des fichiers apparaissent plus tard, vous savez qu'ils ne venaient pas de chez vous.
- L'information préalable. Avant la remise du poste, le salarié reçoit l'information sur la traçabilité des postes : clés USB, e-mails envoyés, pièces jointes ajoutées dans Gmail ou Outlook Web, navigation. C'est une obligation légale (voir plus bas), et c'est aussi un message clair sur ce qui est attendu.
- Les premières semaines, un regard ciblé. Pendant la période d'essai, ajoutez le nom de l'ancien employeur, ses marques et son nom de domaine aux mots-clés d'alerte, puis retirez-les à la fin de la période. Regardez les insertions de clés personnelles, les visites de messageries et de stockages personnels, les envois de pièces jointes vers des clients.
- Au premier signal, la conversation. Une clé personnelle branchée le premier jour n'est pas une faute. Elle justifie de reposer la question, et de rappeler la consigne. Si des fichiers sont trouvés, suivez la procédure ci-dessous.
Ces étapes coûtent peu. Elles ont un effet de bord utile : le salarié qui arrive voit que l'entreprise prend au sérieux les informations confidentielles, y compris celles des autres. Il en déduit comment elle traitera les siennes.
Si vous trouvez des fichiers
La découverte se fait souvent par hasard : un collègue reçoit une offre au logo d'un concurrent, l'informaticien voit passer un dossier au nom d'une autre société, une alerte remonte sur un mot-clé. Les réflexes suivants limitent le risque, sans remplacer l'avis d'un avocat.
- Ne pas exploiter les fichiers, ne pas les transmettre, ne pas les ouvrir plus que nécessaire pour les identifier.
- Ne rien effacer dans la précipitation : une suppression non documentée peut se retourner contre vous.
- Noter ce qui a été trouvé, sur quel poste, à quel emplacement, à quelle date, et par qui.
- Isoler les fichiers et, si le poste est équipé d'un DLP, relever la chronologie du poste depuis l'arrivée.
- Consulter un avocat avant toute démarche vers l'ancien employeur, et pour décider comment supprimer les fichiers en gardant la trace de votre bonne foi.
- Demander au salarié d'où viennent ces fichiers, s'il en existe d'autres copies, et lui rappeler la consigne par écrit.
Pour figer les traces d'un poste quand le doute est sérieux, notre protocole des 48 premières heures s'applique aussi à ce cas, en inversant les rôles.
Vu par une équipe offensive
En test d'intrusion interne (pentest), SSHack cherche d'abord ce que les postes contiennent et que personne ne surveille : les partages réseau ouverts à tous, les dossiers de téléchargement, les clés et disques externes tolérés, les mots de passe enregistrés dans les navigateurs. Sur un poste récemment attribué, ce dernier point est parlant. Les identifiants enregistrés suivent parfois la personne d'un ordinateur à l'autre, par la synchronisation du navigateur ou d'un compte personnel, et avec eux des accès à des outils qui n'appartiennent pas à l'entreprise. Un accès resté ouvert chez l'ancien employeur est un risque pour lui, et une source d'ennuis pour vous si la consultation part de votre réseau.
Notre second constat est plus général. Une entreprise qui ne trace pas ses propres sorties de données ne sait pas davantage ce qui entre : les deux reposent sur les mêmes canaux. Celle qui a mis en place une traçabilité pour ses départs dispose de la même chronologie pour ses arrivées. C'est l'une des raisons pour lesquelles nous recommandons de détecter d'abord, puis de bloquer seulement les cas critiques.
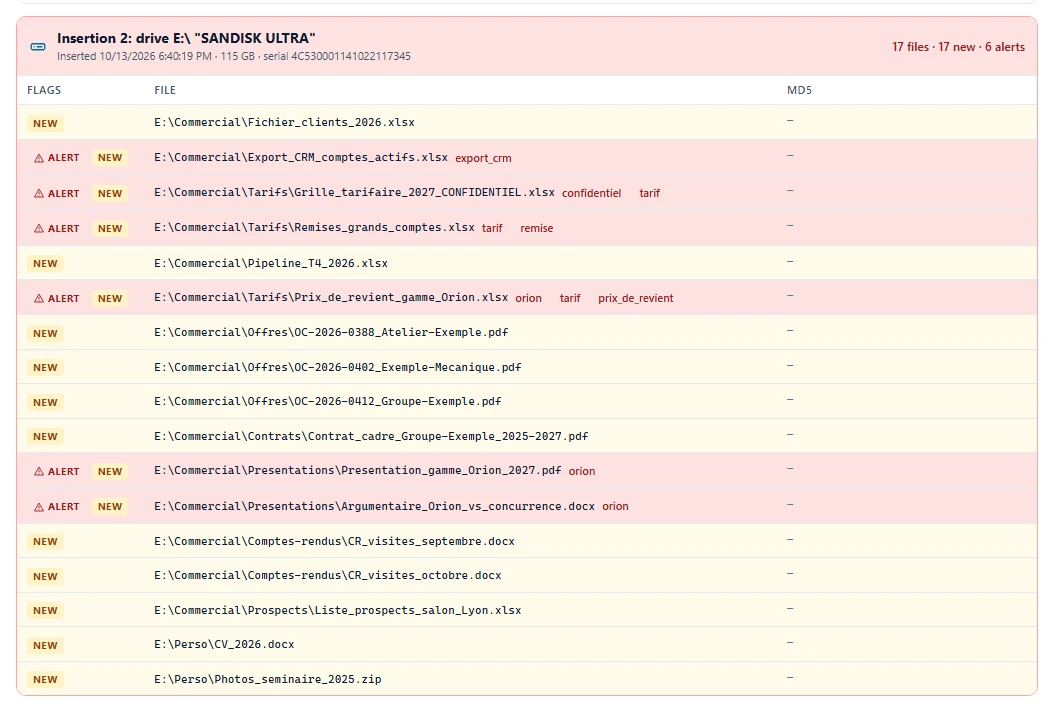
Ce que VigiDoc voit à l'arrivée, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de détection de SSHack pour postes Windows, trace quatre canaux de sortie. Sur une clé USB ou un disque externe, il relève chaque insertion (lettre, nom, taille, numéro de série) et chaque fichier copié vers le support, avec une copie chiffrée. Dans Outlook, il relève les e-mails envoyés et capture leurs pièces jointes ; dans Gmail et Outlook Web, il capture chaque pièce jointe au moment où elle est ajoutée. Dans Chrome, Edge et Firefox, il relève l'adresse, le titre et l'heure des pages visitées. Ajoutez le nom de l'ancien employeur, ses marques et son nom de domaine à vos mots-clés d'alerte pendant la période d'essai : un fichier qui ressort avec ce nom, ou une visite de ses outils, est signalé dans le Dashboard.
Il ne voit pas les fichiers copiés depuis une clé vers le poste, ni ceux téléchargés depuis un webmail ou synchronisés par un stockage en ligne, ni les e-mails reçus. Le téléphone, l'impression, les captures d'écran et le contenu des archives protégées par mot de passe lui échappent aussi. Il ne bloque rien. Les journaux et les fichiers restent sur un serveur installé chez vous. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander : de quoi couvrir les premières semaines de votre prochaine arrivée.
Vérifier sans surveiller abusivement
Regarder ce qui se passe sur le poste d'un nouvel arrivant, c'est collecter des informations sur un salarié. L'article L1222-4 du Code du travail impose de l'informer au préalable de tout dispositif qui collecte des informations le concernant. La CNIL exige un dispositif proportionné au but recherché et, dans les entreprises de 50 salariés et plus, la consultation du comité social et économique (CSE). Concrètement, la charte informatique dit que les insertions de clés, les e-mails envoyés et la navigation sont tracés et que des alertes existent ; elle ne donne pas la liste des mots-clés.
Les fichiers présents sur un ordinateur professionnel sont présumés professionnels, sauf s'ils sont identifiés comme personnels ; CMS Francis Lefebvre rappelle, à propos de l'arrêt de 2026, que les outils professionnels peuvent être consultés même en l'absence du salarié. Un dossier nommé « personnel » appelle d'autres précautions, à voir avec votre avocat. La proportionnalité se joue aussi dans la durée : un regard renforcé pendant la période d'essai se justifie par un risque précis, celui que l'arrêt de 2026 a rendu concret. Il n'a pas vocation à devenir une surveillance permanente d'un salarié en particulier. Cette page décrit des faits et des outils, pas une position juridique.
Questions fréquentes
L'entreprise qui embauche peut-elle être condamnée pour des fichiers dont elle ignorait l'existence ?
C'est le risque que crée l'arrêt de la chambre commerciale de la Cour de cassation du 2 septembre 2026 (n° 25-12.718). La Cour juge que la seule détention, sur l'ordinateur professionnel du salarié, d'informations confidentielles de son ancien employeur caractérise leur appropriation par le nouvel employeur, et que cette appropriation est un acte de concurrence déloyale, avec ou sans clause de non-concurrence. Les commentateurs en déduisent que l'ignorance de l'employeur ne suffit pas à l'exonérer. Pour un cas précis, consultez un avocat.
Que faire si l'on découvre des fichiers de l'ancien employeur sur le poste d'un nouvel arrivant ?
Ne pas les exploiter, ne pas les diffuser, et ne rien effacer dans la précipitation. Notez ce qui a été trouvé, où et quand, isolez les fichiers et consultez un avocat avant toute démarche, y compris vers l'ancien employeur : la manière de supprimer les fichiers tout en gardant la trace de votre bonne foi se décide avec lui. Demandez ensuite au salarié d'où viennent ces fichiers et s'il en existe d'autres copies.
Que demander à un nouvel arrivant le jour de son arrivée ?
De confirmer par écrit qu'il n'apporte aucun document de son ancien employeur, sur aucun support, et qu'il n'en importera pas. Le contrat de travail ou une annexe peut le prévoir, la charte informatique le rappelle, et le responsable qui l'accueille le lui dit de vive voix. Remettez-lui aussi, avant son ordinateur, l'information sur la traçabilité des postes prévue par l'article L1222-4 du Code du travail.
Un DLP voit-il les fichiers qu'un nouvel arrivant copie depuis sa clé USB vers son poste ?
VigiDoc, non. Il trace l'insertion de la clé (lettre, nom, taille, numéro de série) et chaque fichier copié vers la clé, avec une copie chiffrée ; il ne liste pas les fichiers copiés depuis la clé vers le poste. L'insertion d'une clé personnelle le premier jour reste un signal utile pour poser la question. Si des fichiers de l'ancien employeur ressortent ensuite par Outlook ou sur une clé, l'envoi et la copie sont tracés, et le nom de l'ancien employeur peut servir de mot-clé d'alerte.
Peut-on contrôler le poste d'un nouvel arrivant ?
Oui, dans le cadre du droit du travail. Le salarié doit avoir été informé au préalable des dispositifs de contrôle (article L1222-4 du Code du travail), le contrôle doit être proportionné au but recherché selon la CNIL, et le CSE est consulté dans les entreprises de 50 salariés et plus. Les fichiers identifiés comme personnels obéissent à des règles particulières. Faites valider la démarche par un avocat avant de l'engager.
Sources
- Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718, publié au Bulletin, tel que commenté par CMS Francis Lefebvre (8 septembre 2026), Le Monde du Droit et le cabinet Kohen Avocats (15 septembre 2026 et 17 septembre 2026) : faits, arrêt de la cour d'appel de Toulouse du 10 décembre 2024, renvoi devant la cour d'appel de Bordeaux, mesure d'instruction de l'article 145 du Code de procédure civile.
- Cour de cassation, chambre commerciale, 24 septembre 2025, pourvoi n° 24-13.078, et 7 décembre 2022, pourvoi n° 21-19.860, tels que commentés par La GBD, « La Cour de cassation célèbre les noces de la concurrence déloyale et du secret des affaires ».
- Cour de cassation, chambre sociale, 25 septembre 2024, pourvoi n° 23-13.992, publié au Bulletin.
- Code civil, article 1240.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024, commentaires (page 4).
- U.S. Department of Justice, Former Uber Executive Sentenced To 18 Months In Jail For Trade Secret Theft From Google, 4 août 2020.
- MIT Technology Review, Waymo and Uber have reached a settlement in their trade secrets trial, 9 février 2018.
- Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées, page du 9 juillet 2026.