Secteur
Cabinets de recrutement, RH externalisées et paie : détecter les fuites de CV, de salaires et de viviers
Un cabinet de recrutement, un prestataire RH ou un cabinet de paie travaille sur les données personnelles des autres : des CV, des prétentions salariales, des bulletins de paie, des arrêts maladie, les grilles de salaires de ses clients. Ces fichiers sortent d'abord par erreur, un bulletin envoyé au mauvais salarié ou un CV au mauvais client, puis par commodité. Ils partent enfin avec le consultant qui fonde son cabinet ou rejoint un concurrent avec son vivier. Ce guide rassemble les chiffres de la CNIL, les durées de conservation, des décisions publiées et ce qu'un logiciel DLP de détection voit, et ce qu'il ne voit pas. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
Dans les activités de services administratifs et de soutien, qui incluent le recrutement et l'intérim, 17,8 % des violations notifiées à la CNIL entre 2019 et 2024 déclarent un acte interne accidentel et 9,6 % un envoi au mauvais destinataire (calcul SSHack sur les données ouvertes de la CNIL, 944 notifications). L'acte interne malveillant n'en représente que 3,4 %. L'erreur domine donc, mais le départ d'un consultant avec son vivier peut coûter un portefeuille. Dans une affaire entre entreprises, la Cour de cassation a jugé en septembre 2026 que la seule présence des fichiers confidentiels d'un ancien employeur sur l'ordinateur du nouveau suffit à établir leur appropriation. Un cabinet de paie, sous-traitant de ses clients au sens du RGPD, doit en outre leur signaler une violation dans les meilleurs délais, ce qui suppose de savoir ce qui est parti. Un DLP de détection hébergé dans le cabinet donne cette liste pour les sorties par clé USB et par Outlook, sans confier les CV ni les bulletins à un cloud tiers.
Les chiffres
Aucune statistique publique n'isole les cabinets de recrutement ou de paie. Les chiffres ci-dessous viennent des données ouvertes de la CNIL pour le secteur qui les contient, du rapport annuel de la CNIL et du rapport DBIR de Verizon. Chacun est donné avec sa source, son édition et son périmètre.
17,8 %
des violations notifiées à la CNIL par le secteur « activités de services administratifs et de soutien » déclarent un acte interne accidentel ; 3,4 % un acte interne malveillant.
Calcul SSHack sur les données ouvertes de la CNIL · 944 notifications, 2019 à 2024
9,6 %
des notifications du même secteur viennent de données envoyées au mauvais destinataire ; 7,0 % d'un équipement perdu ou volé.
Même calcul, 91 et 66 notifications
13 %
des violations notifiées à la CNIL en 2025 viennent d'un envoi de données personnelles au mauvais destinataire, tous secteurs.
CNIL, rapport annuel 2025 · 6 167 notifications, France
98 %
des violations dues à une erreur touchent des données personnelles ; l'envoi au mauvais destinataire est en tête de ces erreurs.
Verizon, DBIR 2026 · monde, novembre 2024 à octobre 2025
60 %
des détournements délibérés par des salariés sont motivés par la commodité ; 33 % par l'intérêt financier, souvent au profit d'un futur employeur ou d'une entreprise concurrente.
Verizon, DBIR 2026 · violations par abus de privilèges
5 M€
d'amende pour France Travail en janvier 2026, après une intrusion par des comptes de conseillers usurpés et une journalisation jugée insuffisante.
CNIL, formation restreinte, délibération du 22 janvier 2026
Trois précautions de lecture. Le secteur de la CNIL regroupe le recrutement et l'intérim avec la location, la sécurité privée, le nettoyage et les centres d'appels ; les cabinets de paie rattachés à l'expertise comptable figurent dans un autre secteur. Ensuite, le piratage reste la première origine déclarée (57,9 % sur la même période), et Verizon attribue 99 % des violations du secteur des services administratifs et de soutien à des acteurs externes. L'erreur et la malveillance internes sont donc minoritaires, mais ce sont celles qu'un cabinet peut mesurer sur ses propres postes. Enfin, le premier semestre 2026 montre 28 envois au mauvais destinataire sur 165 notifications, soit 17,0 %, une hausse à confirmer sur une année complète. Pour les chiffres généraux, voyez Fuites de données internes : les chiffres 2026, et pour la comparaison entre secteurs, les violations notifiées à la CNIL par secteur.
Ce que détient un cabinet RH, et combien de temps
Trois caractéristiques rendent ces métiers plus exposés.
- Les données sont personnelles et souvent sensibles. Un dossier de candidat contient l'identité, le parcours, les évaluations, parfois la rémunération actuelle et les prétentions. Un dossier de paie contient le numéro de sécurité sociale, les coordonnées bancaires, les arrêts maladie, parfois une reconnaissance de handicap : des données de santé au sens de l'article 9 du RGPD.
- Les données appartiennent à d'autres. Le candidat confie son CV, souvent à l'insu de son employeur actuel ; le client confie ses grilles de salaires, son organigramme, parfois le remplacement confidentiel d'un dirigeant encore en poste. Une fuite touche à la fois une personne et un client.
- Le vivier est l'actif du cabinet. Il tient dans un export de l'outil de suivi des candidatures, et c'est ce qu'un consultant qui part a le plus envie d'emporter.
La CNIL a publié le 2 avril 2026 un référentiel des durées de conservation en gestion des ressources humaines. Il recommande de garder les données d'un candidat non retenu le temps du recrutement, et celles d'une CV-thèque, y compris celle d'un cabinet de recrutement, jusqu'à deux ans après le dernier contact, sauf opposition du candidat. À des fins de preuve en cas d'action en discrimination, l'archivage intermédiaire peut durer cinq ans après que le poste a été pourvu, « tant pour les intermédiaires que les employeurs ». Les bulletins de paie mis à disposition sont conservés cinq ans, et la version électronique doit rester disponible pour le salarié pendant cinquante ans ou jusqu'à l'âge de la retraite augmenté de six ans. Tout ce qu'un cabinet garde au-delà, en particulier les vieux exports de vivier sur les postes, est une surface de fuite sans justification. La règle vaut aussi à l'entrée : en avril 2024, la CNIL a mis en demeure une société qui exigeait des candidats leur lieu de naissance, leur nationalité, leur situation familiale et leur rémunération dans leurs emplois précédents. Ce qui n'est pas collecté ne peut pas fuir.
Le statut juridique change aussi l'obligation en cas d'incident. Un cabinet de recrutement est responsable du traitement de sa propre CV-thèque ; il notifie la CNIL dans les 72 heures quand une violation présente un risque. Un cabinet de paie ou un prestataire RH qui traite les données des salariés pour le compte d'un client est en principe son sous-traitant. L'article 33 du RGPD l'oblige à notifier la violation à ce client « dans les meilleurs délais après en avoir pris connaissance », et c'est au client d'apprécier s'il doit notifier la CNIL.
Les quatre situations qui reviennent
1. Le CV ou le bulletin envoyé au mauvais destinataire
Outlook complète l'adresse d'un autre client ; la présentation d'un candidat part avec son CV complet là où une version anonymisée était prévue ; un cabinet de paie qui gère plusieurs clients joint le fichier de variables du mauvais dossier. Le cas le plus grave est propre au recrutement, quand le CV d'un candidat en poste arrive chez son propre employeur, client du cabinet. Avant toute notification, il faut savoir ce qui était joint, et à qui ; notre guide E-mail envoyé au mauvais destinataire dans Outlook : que faire détaille les premières heures.
2. La sortie par commodité
Un consultant exporte le vivier de l'outil de suivi des candidatures vers Excel pour travailler le soir, puis s'envoie le fichier sur sa messagerie personnelle. Une chargée de recrutement colle un CV dans une IA générative grand public pour en tirer une synthèse ou le rendre anonyme. Un gestionnaire de paie copie les bulletins du mois sur une clé USB pour finir chez lui. Aucun de ces gestes n'est malveillant, et le juge en tient compte (voir l'arrêt d'avril 2025 plus bas). La réponse utile à la commodité est une règle claire, et un outil validé qui rend le détour inutile.
3. Le consultant qui part avec son vivier
Un consultant qui part garde ses relations, et il est tenté de les emporter aussi sous forme de fichier : l'export des candidats qu'il a rencontrés, les mandats en cours, les grilles d'honoraires, les contacts chez les clients. Verizon le décrit en termes généraux. Les salariés motivés par l'argent prennent les données pour un autre employeur ou pour lancer une activité concurrente, et le rapport juge ces vols particulièrement difficiles à détecter. Le moment à risque est connu. Ce sont les semaines qui précèdent la démission, puis le préavis (voir la section consacrée aux départs dans nos chiffres 2026).
4. Un compte qui voit tout le vivier
Dans beaucoup de cabinets, chaque consultant accède à l'ensemble de la base de candidats et à tous les dossiers clients. C'est pratique, et c'est ce qui a aggravé l'incident de France Travail : des attaquants ont usurpé des comptes de conseillers Cap emploi, qui donnaient accès à des personnes que ces conseillers ne suivaient pas. Un compte de consultant compromis, ou un consultant sur le départ, voit alors tout ce que voit le cabinet.
Deux décisions, une sanction, un signal de la DRSD
Aucune de ces affaires ne concerne un cabinet de recrutement ; nous n'avons pas trouvé de décision publiée en ce sens. Elles se transposent sans effort.
Cour de cassation, chambre commerciale, 2 septembre 2026 (n° 25-12.718)
Un commercial démissionne et rejoint un concurrent trois jours plus tard. Plus tard, un constat de commissaire de justice sur l'ordinateur fourni par le nouvel employeur révèle un fichier de contacts clients et des modèles d'offres de prix de l'ancienne société. La cour d'appel n'avait accordé que 283 euros. La Cour de cassation casse : s'approprier les informations confidentielles d'un concurrent apportées par un ancien salarié est un acte de concurrence déloyale, même sans clause de non-concurrence. Elle ajoute que la seule présence des fichiers sur l'ordinateur du nouvel employeur suffit à établir l'appropriation. Remplacez « fichier de contacts clients » par « export du vivier » : la décision vaut pour le cabinet qui voit partir un consultant, et pour celui qui l'accueille (voir Un nouvel arrivant apporte les fichiers de son ancien employeur).
Cour de cassation, chambre sociale, 9 avril 2025 (n° 24-12.055)
Une chargée d'affaires transfère un courriel et ses pièces jointes, confidentiels, de sa messagerie professionnelle vers son adresse personnelle, pour pouvoir travailler chez elle. Licenciée pour faute grave, elle obtient de la cour d'appel de Colmar un licenciement sans cause réelle et sérieuse. La Cour de cassation rejette le pourvoi : aucune transmission à des tiers n'était établie, et son ancienneté comme l'absence de rappel antérieur rendaient son maintien possible. À l'inverse, le 25 septembre 2024, la même chambre avait confirmé la faute grave d'une salariée qui avait copié sur ses clés USB des fichiers liés au processus de fabrication, dont elle n'avait pas la charge, pour les emporter. Ce qui sépare les deux affaires tient aux faits : quels fichiers, vers où, dans quel but. Un journal des sorties établit les deux premiers.
CNIL, sanction de France Travail, 22 janvier 2026
Au premier trimestre 2024, des attaquants obtiennent par ingénierie sociale les identifiants de conseillers Cap emploi et s'en servent pour consulter les données des personnes inscrites à France Travail sur les vingt dernières années. La formation restreinte de la CNIL prononce une amende de 5 millions d'euros. Elle relève une authentification insuffisante, des accès plus larges que nécessaire et une journalisation qui ne permettait pas de détecter les comportements anormaux.
DRSD, panorama des ingérences 2025, mai 2026
La DRSD observe que des entités étrangères recourent à « des cabinets de recrutement spécialisés afin d'identifier, voire de recruter, des collaborateurs ou anciens collaborateurs » des entreprises de la défense. Pour un cabinet qui recrute des ingénieurs dans ce secteur, le vivier et les mandats sont eux-mêmes des informations recherchées. Notre page Sous-traitants de la défense décrit ce que la DRSD attend de cette filière.
Les mauvaises pratiques, et ce qu'elles exposent
La plupart des sorties de données d'un cabinet RH appellent une correction d'usage. Le tableau peut servir de base à une charte informatique.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Export du vivier vers Excel, envoyé sur la messagerie personnelle | Travailler le soir, outil de suivi lent | Des centaines de candidats chez un fournisseur grand public, conservés après le départ | L'e-mail envoyé depuis Outlook, le destinataire et le fichier joint, lu et signalé si un mot-clé y figure ; depuis Gmail ou Outlook Web, le fichier joint aussi |
| CV complet envoyé au client au lieu de la version anonymisée | Deux versions du même fichier, saisie automatique | Identité du candidat dévoilée, parfois à son employeur actuel | L'envoi, le destinataire et la pièce jointe, pour savoir exactement ce qui est parti |
| CV ou compte rendu d'entretien collé dans une IA grand public | Synthèse, anonymisation, traduction rapides | Données personnelles transmises à un tiers, hors de tout contrat de sous-traitance | La visite de la page, signalée si le nom du service est un mot-clé ; pas le texte collé |
| Bulletins du mois sur une clé USB personnelle | Finir la paie à la maison | Numéros de sécurité sociale et arrêts maladie sur un support perdable | La clé (nom, taille, numéro de série), chaque fichier copié et sa copie chiffrée |
| Vieux exports de candidats gardés « au cas où » sur le poste | Personne ne fait le ménage | Données conservées au-delà des durées recommandées, prêtes à partir avec le consultant | Rien tant qu'ils restent sur le poste ; leur copie sur clé ou leur envoi, avec la date |
| Consultant qui copie ses candidats et ses mandats avant de partir | Sentiment que le réseau lui appartient | Appropriation au sens de la Cour de cassation, pour lui et pour son nouveau cabinet | La liste des fichiers copiés sur support externe ou envoyés par Outlook pendant le préavis, avec date et heure |
| Tous les consultants accèdent à toute la base | Petite équipe, un seul outil | Un départ ou un compte compromis expose tout le vivier, comme chez France Travail | Rien directement : VigiDoc trace les sorties des postes, pas les droits d'accès |
Pour la clé USB, le choix entre interdire, passer en lecture seule ou tracer est détaillé dans Bloquer ou tracer les clés USB ? ; la liste de ce qui est à vérifier pendant un préavis, canal par canal, dans la checklist sécurité des 30 derniers jours.
Les mots-clés d'un cabinet RH
Dans un cabinet de recrutement, envoyer un CV est le métier : une alerte sur « CV » se déclencherait cent fois par jour et ne servirait à rien. Les mots-clés utiles visent ce qui ne devrait pas sortir, ou pas vers n'importe qui. La liste ressources humaines de notre guide des mots-clés d'alerte donne la base : grille de salaire, masse salariale, bulletin de paie, rupture conventionnelle, arrêt maladie. Testez en plus les termes de vos exports (« vivier », « export candidats », le nom de votre outil de suivi des candidatures), ceux des données les plus sensibles (« prétentions », « salaire actuel », « numéro de sécurité sociale », « variables de paie ») et le nom de code des recherches confidentielles. Évitez « paie » seul, qui se retrouve dans « paiement », et « chasse » seul. Mesurez le bruit pendant deux semaines avant de garder un terme, puis lisez d'abord les alertes dont le destinataire est une adresse personnelle.
Vu par une équipe offensive
En pentest interne, SSHack joue le consultant qui veut partir avec son réseau. Le chemin le plus court passe presque toujours par les mêmes portes : la fonction d'export de l'outil de suivi des candidatures, ouverte à tous les comptes ; la messagerie personnelle accessible depuis le poste ; la clé USB ; et l'IA grand public pour « nettoyer » un fichier avant de l'emporter. Un blocage visible sur l'un de ces canaux nous renseigne et nous déplace vers le suivant ; une détection discrète nous laisse sur le chemin que le cabinet surveille. C'est pourquoi nous recommandons de détecter d'abord, puis de ne bloquer que les cas critiques. Dans un cabinet RH, le cas critique se règle souvent dans l'outil métier lui-même : limiter les exports massifs aux associés coûte moins cher que de bloquer tous les envois.
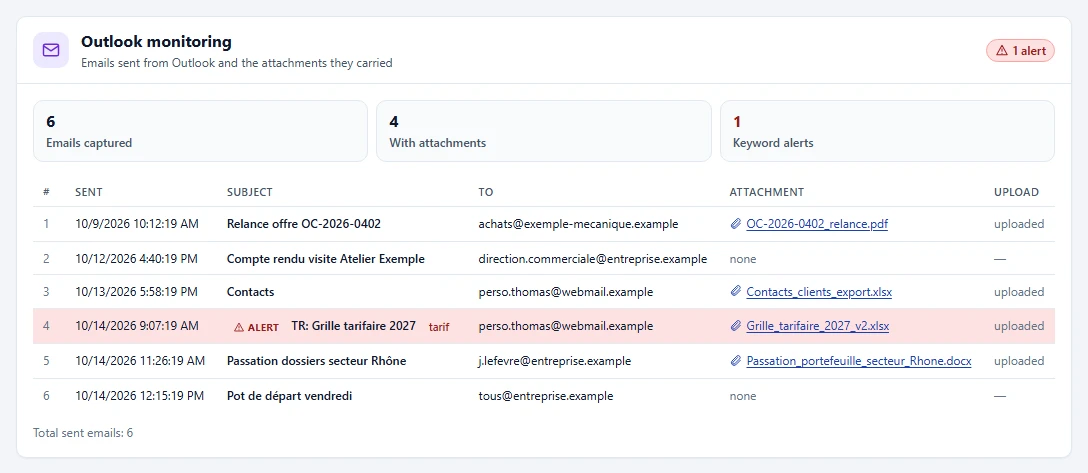
Ce que VigiDoc voit dans un cabinet RH, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace quatre canaux de sortie : les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom de fichier, un objet d'e-mail, le contenu d'une pièce jointe ou l'adresse d'une page : « bulletin de paie », « grille de salaire », « vivier », le nom d'un service d'IA ou de transfert grand public. Les CV et les bulletins capturés restent sur un serveur installé dans le cabinet, chiffrés dès le poste, sans cloud tiers, et seuls les comptes désignés peuvent les lire et les déchiffrer. Il ne bloque rien : les consultants et les gestionnaires de paie travaillent normalement.
Ses angles morts sont connus : l'impression, les captures d'écran, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA (seule la visite de la page est tracée), le contenu des archives protégées par mot de passe, et ce qui part directement d'un outil en ligne, comme un export de l'outil de suivi des candidatures partagé par lien sans passer par le poste. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Informer les consultants, encadrer l'outil
Un dispositif de traçabilité doit être annoncé. L'article L1222-4 du Code du travail interdit de collecter une information concernant personnellement un salarié ou un candidat par un dispositif qui n'a pas été porté préalablement à sa connaissance. La CNIL exige un dispositif proportionné au but recherché, et le comité social et économique est consulté à partir de 50 salariés. La charte informatique est le bon support. Elle indique que les copies sur support amovible, les e-mails envoyés depuis Outlook et la navigation web sont journalisés sur un serveur du cabinet. Les consultants le savent ; ils ne connaissent pas la liste des mots-clés.
Un cabinet RH a une raison de plus d'encadrer l'outil. Les fichiers que capture un DLP sont eux-mêmes des CV, des bulletins et des arrêts maladie. Inscrivez ce traitement au registre, fixez la durée de conservation des copies en cohérence avec celles que recommande la CNIL pour les données d'origine, et réservez l'ouverture du Dashboard à une ou deux personnes tenues à la confidentialité. Pour toute question de droit, consultez votre délégué à la protection des données ou un avocat : cette page décrit des faits et des outils, pas une position juridique.
Questions fréquentes
Quelle est la première cause de fuite de données dans un cabinet de recrutement ou de paie ?
L'erreur, avant la malveillance. Dans le secteur des services administratifs et de soutien, qui inclut le recrutement et l'intérim, 17,8 % des 944 violations notifiées à la CNIL entre 2019 et 2024 déclarent un acte interne accidentel et 9,6 % un envoi au mauvais destinataire. L'acte interne malveillant n'en représente que 3,4 % (calcul SSHack sur les données ouvertes de la CNIL).
Un consultant qui quitte le cabinet peut-il emporter son vivier de candidats ?
Les candidats sont libres de le suivre ; les fichiers du cabinet, eux, ne lui appartiennent pas, et le cabinet est responsable du traitement de sa CV-thèque. La Cour de cassation a jugé le 2 septembre 2026 que la seule présence de fichiers confidentiels d'un ancien employeur sur l'ordinateur du nouveau suffit à établir leur appropriation, acte de concurrence déloyale. Pour un cas concret, consultez un avocat.
Un cabinet de paie doit-il prévenir son client après un envoi au mauvais destinataire ?
Quand il traite les données des salariés pour le compte du client, il est en principe son sous-traitant, et l'article 33 du RGPD l'oblige à lui notifier la violation dans les meilleurs délais après en avoir pris connaissance. C'est ensuite le client qui apprécie s'il doit notifier la CNIL dans les 72 heures. Pour le faire utilement, il faut pouvoir dire quel fichier est parti, à qui et quelles personnes il concerne.
Combien de temps un cabinet de recrutement peut-il garder les CV ?
Le référentiel de la CNIL sur les durées de conservation en gestion des ressources humaines, publié le 2 avril 2026, recommande de garder les données d'une CV-thèque jusqu'à deux ans après le dernier contact avec le candidat, sauf opposition de sa part. Un archivage intermédiaire de cinq ans après que le poste a été pourvu est possible à des fins de preuve en cas d'action en discrimination. Les exports plus anciens qui traînent sur les postes n'ont pas de justification.
Que voit un DLP de détection quand un consultant colle un CV dans une IA générative ?
VigiDoc journalise la visite de la page (adresse, titre, heure) et la signale si un mot-clé figure dans l'adresse ou le titre, par exemple le nom du service. Il ne lit pas le texte collé dans la fenêtre de conversation. Cette trace suffit à savoir quels postes utilisent une IA grand public et à proposer un outil encadré par un contrat, pas à prouver le contenu transmis.
Sources
- CNIL, données ouvertes des notifications de violations de données, fichier du 6 octobre 2026. Calcul SSHack sur le secteur « Activités de services administratifs et de soutien », notifications reçues de 2019 à 2024 : 944 notifications ; acte interne accidentel 168 (17,8 %), acte interne malveillant 32 (3,4 %), mauvais destinataire 91 (9,6 %), équipement perdu ou volé 66 (7,0 %), piratage 547 (57,9 %). Premier semestre 2026 : 165 notifications, dont 28 (17,0 %) pour un mauvais destinataire.
- CNIL, rapport annuel 2025, publié le 18 mai 2026 : 6 167 violations notifiées, 13 % dues à un mauvais destinataire.
- Verizon, 2026 Data Breach Investigations Report, incidents du 1er novembre 2024 au 31 octobre 2025 : erreurs (données personnelles dans 98 % des cas, envoi au mauvais destinataire en tête, pages 56 et 57) ; abus de privilèges (commodité 60 %, intérêt financier 33 %, page 58) ; secteur des services administratifs et de soutien (acteurs externes 99 %, page 80).
- CNIL, référentiel « Les durées de conservation des données à caractère personnel, gestion des ressources humaines », publié le 2 avril 2026, mis à jour le 20 mai 2026 : recrutement et CV-thèque (page 2), bulletins de paie.
- CNIL, « Recrutement : la CNIL met en demeure une société de minimiser la collecte de données personnelles de candidats », 25 avril 2024 ; procédure close après mise en conformité, selon LégiSocial.
- CNIL, « Violation de données : sanction de 5 millions d'euros à l'encontre de France Travail », délibération du 22 janvier 2026, telle que résumée par IT-Connect le 30 janvier 2026.
- Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718, publié au Bulletin, tel que commenté par CMS Francis Lefebvre et Le Monde du Droit.
- Cour de cassation, chambre sociale, 9 avril 2025, pourvoi n° 24-12.055, rejet du pourvoi contre un arrêt de la cour d'appel de Colmar, tel que commenté par LégiSocial et Le Monde du Droit.
- Cour de cassation, chambre sociale, 25 septembre 2024, pourvoi n° 23-13.992, publié au Bulletin.
- DRSD, Lettre d'information économique n° 22, panorama des ingérences à l'encontre de la sphère défense en 2025, mai 2026 (page 4).
- RGPD, articles 28 et 33 (sous-traitant, notification des violations) ; Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées.