Guide
ChatGPT et les IA grand public au travail : ce qu'un DLP voit, et ce qu'il ne voit pas
Un commercial colle un projet de contrat dans ChatGPT pour en tirer un résumé. Un développeur y soumet une fonction qui plante. Une assistante y dépose un tableau de clients pour le dédoublonner. Aucun ne pense faire sortir des données. Ce guide rassemble les chiffres publiés, les conditions d'OpenAI sur la réutilisation des conversations, ce qu'un logiciel DLP (prévention des fuites de données) de détection voit de ces usages et ce qu'il ne voit pas, puis une méthode en cinq étapes pour une PME. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
Selon le rapport DBIR 2026 de Verizon, qui s'appuie sur les outils DLP de ses contributeurs, 45 % des salariés utilisent désormais l'IA régulièrement sur leur poste de travail, contre 15 % un an plus tôt, et 67 % des utilisateurs passent par un compte non professionnel. En France, 91 % des responsables de la sécurité des systèmes d'information (RSSI) interrogés par Proofpoint craignent une perte de données clients par les outils publics d'IA générative. Un DLP de poste qui lit l'historique des navigateurs voit la visite de chatgpt.com ou de claude.ai, avec l'heure et le poste, et peut lever une alerte sur le nom du service ; il ne voit pas le texte collé, ni le fichier déposé, ni la réponse. Cette trace sert à mesurer l'usage réel, à choisir l'outil à fournir et à écrire une règle que les salariés peuvent suivre.
Les chiffres
Trois sources, trois angles : des événements détectés par des outils DLP (Verizon), des déclarations de RSSI (Proofpoint), celles d'une profession réglementée (CNB). Chacune est donnée avec son édition et son périmètre.
45 %
des salariés utilisent l'IA régulièrement sur leur poste de travail, autorisée ou non ; ils étaient 15 % un an plus tôt.
Verizon, Data Breach Investigations Report 2026 · données DLP des contributeurs, 2025, monde
67 %
des utilisateurs accèdent aux services d'IA avec un compte non professionnel depuis leur poste d'entreprise ; 72 % l'année précédente.
Verizon, DBIR 2026 · idem
91 %
des RSSI français interrogés s'inquiètent d'une perte de données clients par les outils publics d'IA générative ; 92 % pensent que les salariés risquent d'utiliser l'IA d'une manière qui expose des données sensibles.
Proofpoint, Voice of the CISO 2026 · 100 RSSI français, organisations de 1 000 salariés et plus, mai 2026
1 sur 10
avocats seulement fait confiance à l'IA générative pour garantir la protection des données ; parmi les cabinets qui l'utilisent, 23 % n'emploient que des outils généralistes.
CNB, Les cahiers de l'Observatoire, L'intelligence artificielle, 2025 · 4 457 avocats interrogés
Le chiffre de Verizon se lit avec sa définition : est un utilisateur régulier celui qui ouvre une plateforme d'IA au moins une fois tous les quinze jours, et les mesures viennent des outils DLP des contributeurs, donc d'entreprises déjà équipées. L'échantillon ne représente pas les PME françaises. Le même rapport place l'usage d'IA non autorisée au troisième rang des actions internes non malveillantes détectées en 2025, avec une part quatre fois plus élevée qu'un an plus tôt. Il compte aussi plus de 15 % d'utilisateurs équipés d'une extension d'IA non autorisée dans l'entreprise moyenne.
Le chiffre de Proofpoint est un sondage d'éditeur : il mesure une inquiétude déclarée, pas des fuites constatées. Dans la même enquête, 95 % des RSSI français déclarent bloquer ou limiter l'usage des outils d'IA générative, et 90 % jugent leurs contrôles efficaces. Ces réponses cohabitent avec les 67 % de comptes personnels mesurés par Verizon. Pour les chiffres généraux, voyez notre page de chiffres 2026, section IA générative.
Les usages qui font sortir des données
D'après les événements DLP analysés par Verizon, le code source est, de loin, le premier type de données envoyé aux IA externes, devant les images et d'autres données structurées. Dans 3,2 % de ces événements, il s'agissait de documentation technique et de recherche. Traduit en gestes de bureau, cela donne une liste familière.
- Le code source collé pour corriger une erreur. La fonction, le message d'erreur, parfois le fichier de configuration avec ses chaînes de connexion. Il ne porte ni mention « confidentiel » ni nom de client, ce qui le rend difficile à repérer après coup.
- Le contrat ou le courrier à résumer. Le texte part en entier, avec les noms des parties, les montants et les clauses. Un associé interrogé par le CNB situe le plus gros risque de la profession dans le fait de « déverser par exemple dans ChatGPT ».
- Le tableau à nettoyer. Un export commercial, une liste de salaires, un fichier de patients, à dédoublonner ou à trier. Ce sont les « données structurées » de Verizon, et souvent des données personnelles.
- La capture d'écran. Un logiciel métier, un tableau de bord ou un plan, déposé pour obtenir une explication. L'image contient tout ce qui était affiché.
- Le document technique à traduire. Une spécification, un rapport d'essai, une note de R&D : la catégorie qui touche au savoir-faire. Notre page industrie et bureaux d'études détaille les documents concernés.
Aucun de ces gestes n'est malveillant, et c'est pour cela qu'ils sont fréquents. Le salarié utilise l'outil le plus pratique à sa disposition, souvent parce que l'entreprise ne lui en propose aucun. L'ANSSI, dans son panorama de la cybermenace 2025, note que l'intégration des services d'IA générative dans les flux de travail est susceptible d'augmenter la surface d'attaque « en l'absence de cloisonnement, sur le plan physique ou des usages ».
Samsung, 2023 : un cas rapporté par la presse
En mai 2023, Samsung a interdit à ses salariés les IA génératives sur les ordinateurs, tablettes et téléphones de l'entreprise et sur ses réseaux internes, après avoir découvert que des membres de son personnel avaient « divulgué du code source interne en le téléchargeant sur ChatGPT ». L'information vient d'une note interne rapportée par Bloomberg et reprise par la presse française. La nature exacte du code n'a pas été rendue publique. Le cas illustre le premier usage mesuré par Verizon, et une réaction courante des grandes entreprises, qui consiste à interdire d'abord.
Où va le texte : compte personnel ou compte professionnel
Une fois collé, le texte est traité sur les serveurs de l'éditeur du service. La suite dépend du type de compte, et c'est là que les 67 % de comptes non professionnels prennent leur sens. Nous avons lu les pages d'OpenAI, l'éditeur de ChatGPT, le 21 octobre 2026 ; les autres services ont leurs propres conditions, à lire de la même façon.
| Type de compte | Entraînement des modèles | Ce que l'entreprise maîtrise |
|---|---|---|
| Offre pour particuliers (Free, Go, Plus, Pro) | Possible : la politique de confidentialité européenne indique qu'OpenAI peut utiliser le contenu fourni pour entraîner ses modèles, sauf si l'utilisateur désactive le réglage « Improve the model for everyone » | Rien : le compte appartient au salarié, qui le garde après son départ avec tout son historique |
| Conversation temporaire, sur une offre pour particuliers | Non, selon OpenAI ; la conversation peut être conservée jusqu'à 30 jours pour des raisons de sécurité | Rien : c'est un choix de l'utilisateur, conversation par conversation |
| Utilisation sans compte | Possible ; selon OpenAI, le réglage se désactive dans les paramètres et le choix est enregistré dans ce navigateur | Rien |
| ChatGPT Business, Enterprise ou Edu | Non par défaut : OpenAI écrit ne pas utiliser le contenu de ces espaces de travail pour entraîner ses modèles | Le contrat, l'espace de travail, les comptes des utilisateurs, et selon l'offre la durée de conservation |
Deux conséquences pratiques. Interdire « ChatGPT » sans distinguer les comptes a peu de sens, car le risque principal tient au compte personnel ; fournir un compte professionnel encadré par un contrat change davantage la situation. Et le réglage d'entraînement d'un compte personnel dépend de chaque salarié, dont l'historique le suit quand il quitte l'entreprise : un contrat résumé un mardi reste lisible dans son compte des mois plus tard.
Les autorités françaises donnent la même consigne. La fiche pratique n° 4 sur l'IA générative, diffusée par France Num et la CNIL pour les TPE et PME (novembre 2024), écrit que tout ce qui est entré dans les outils en ligne grand public « pourra être utilisé comme données d'entraînement ». Elle demande de ne pas y introduire « de données confidentielles, personnelles ou stratégiques ». La CNIL, dans ses premières réponses sur le déploiement des IA génératives (18 juillet 2024), recommande de « privilégier le recours à des systèmes locaux, sécurisés et spécialisés » et, à défaut, de vérifier si le fournisseur peut réutiliser les données confiées. Savoir si un texte collé constitue une violation de données au sens du RGPD se décide au cas par cas, avec votre délégué à la protection des données. Pour le secret professionnel, voyez notre page cabinets d'avocats.
Ce que voient les outils natifs
Sans outil dédié, une PME ne voit à peu près rien de cet usage. Windows ne tient aucun journal exploitable du texte collé dans une page web, et ses journaux d'événements ne notent pas les visites de sites. L'historique du navigateur reste sur chaque poste, personne ne le consulte, et l'utilisateur peut l'effacer. La DLP incluse dans Microsoft 365 Business Premium couvre Exchange, SharePoint et OneDrive, pas les postes de travail (voir DLP et Microsoft 365 Business Premium). Un pare-feu ou un proxy peut enregistrer les domaines contactés, si quelqu'un lit ces journaux. Dans tous les cas, le texte collé reste invisible.
Ce qu'un DLP de poste voit
Un logiciel DLP de détection comme VigiDoc relève l'historique des navigateurs Chrome, Edge et Firefox sur chaque poste Windows, sans extension à installer : pour chaque page visitée, l'adresse, le titre et l'heure, rattachés au poste. Appliqué aux IA grand public, cela donne une information modeste et fiable.
- Qui utilise quoi. La visite de chatgpt.com, claude.ai, gemini.google.com, chat.mistral.ai, copilot.microsoft.com ou perplexity.ai apparaît poste par poste, avec l'heure. Après un mois, vous savez quels services sont utilisés, et par combien de postes.
- À quelle fréquence, et à quel moment. Une visite par semaine ou quarante par jour, en journée ou à 23 heures : le rythme se lit dans la chronologie du poste.
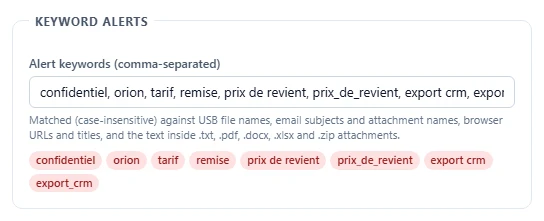
- Une alerte sur le nom du service. Si « chatgpt » ou « claude » figure dans votre liste de mots-clés, chaque visite est signalée dans le Dashboard. Selon le service, le titre de la page reprend parfois celui de la conversation, où un mot-clé métier peut apparaître ; cet effet dépend du service et peut disparaître sans préavis.
- Les autres sorties du même poste. Les autres agents tracent les copies sur clé USB, les e-mails envoyés depuis Outlook et les pièces jointes ajoutées dans Gmail et Outlook Web, avec une copie chiffrée des fichiers. Si le résultat produit par l'IA à partir d'un fichier clients repart ensuite en pièce jointe vers une adresse personnelle, l'envoi et la pièce jointe sont capturés.
Ce qu'il ne voit pas
La liste est plus longue que la précédente. Mieux vaut la connaître avant d'acheter un outil.
- Le texte collé et la réponse. Un outil qui lit l'historique du navigateur connaît la page, pas ce qui a été tapé ou collé dedans, ni ce que l'IA a répondu.
- Le fichier téléversé. Un document déposé dans la fenêtre de conversation part par le navigateur, comme un fichier envoyé par un service de transfert ou un webmail ; seule la visite de la page est tracée.
- Les applications de bureau et les assistants intégrés. L'application ChatGPT pour Windows, un assistant intégré à un traitement de texte ou à un environnement de développement, une extension d'IA installée dans le navigateur : rien de cela ne passe par l'historique des pages visitées.
- La navigation privée. Une page ouverte en navigation privée n'est pas inscrite dans l'historique.
- Le téléphone. La photo d'un écran déposée dans une application d'IA depuis un téléphone personnel échappe à tout outil installé sur les postes, comme l'impression.
- Les navigateurs non pris en charge et les postes non équipés. Un navigateur autre que Chrome, Edge ou Firefox, un ordinateur personnel, un poste hors du parc : aucune trace.
Deux erreurs sont à éviter. La trace de visite établit qu'un service a été ouvert ; elle ne dit rien de ce qui lui a été confié. Et un outil d'inspection du contenu ne couvre pas tout : les DLP qui analysent le texte saisi dans le navigateur demandent une extension ou un proxy qui déchiffre le trafic, et ne voient pas davantage le téléphone. Le choix entre ces approches est discuté dans notre guide Logiciel DLP : définition, fonctionnement et critères de choix.
Encadrer sans interdire à l'aveugle : cinq étapes
La CNIL donne la trame dans ses réponses de juillet 2024 : encadrer les usages par « une liste d'utilisations autorisées et interdites », former les utilisateurs, associer dès le départ le délégué à la protection des données, l'informatique, le RSSI et les métiers. La méthode ci-dessous l'applique à une PME.
- Mesurer pendant un mois. Après information des salariés (voir plus bas), ajoutez les noms des services d'IA à vos mots-clés et laissez tourner. Vous obtenez les services utilisés, le nombre de postes et les équipes concernées. L'objectif est de repérer un besoin, sans chercher de coupable.
- Classer les données. Écrivez en une page ce qui ne doit jamais sortir vers un service externe : code source, données de santé, données RH, fichiers clients, prix de revient, documents classés, pièces couvertes par un secret professionnel. La DGSI recommande, plus largement, de « classer les données en fonction de leur niveau de sensibilité » ; c'est le préalable à toute règle sur l'IA.
- Fournir un outil. Un usage massif révèle un besoin réel. Compte professionnel dont le contrat exclut l'entraînement, service hébergé en Europe ou modèle installé sur vos serveurs : le choix dépend de vos données. Un salarié qui dispose d'un outil autorisé a moins de raisons d'ouvrir son compte personnel.
- Écrire la règle et former. Une page annexée à la charte informatique : les outils autorisés, les données interdites quel que soit l'outil, la consigne de pseudonymiser avant de coller, la conduite à tenir après une erreur. La fiche de France Num demande un document qui décrit « ce qu'ils peuvent faire avec le système », avec des exemples de requêtes types. Une heure de formation par équipe, avec des exemples de leur métier, vaut mieux qu'une note de service.
- Revoir chaque mois, puis restreindre ce qui reste. Les visites de services non autorisés diminuent-elles après la mise à disposition de l'outil ? Qui continue, et pourquoi ? Pour les services qui restent problématiques, un filtrage par le proxy ou le pare-feu est une mesure à part entière ; elle se décide une fois l'usage mesuré, sur un périmètre précis. Notre point de vue sur l'arbitrage entre ces deux approches est dans Détecter plutôt que bloquer.
L'ordre compte. Une interdiction publiée avant la mesure frappe souvent le mauvais service et déplace l'usage vers le téléphone personnel, où plus rien n'est visible.
Les mauvaises pratiques, et ce qu'elles exposent
Le tableau ci-dessous sert de base à la page de charte de l'étape 4. La dernière colonne dit ce qu'un DLP de détection montre quand la pratique a lieu sur un poste Windows équipé.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Code source collé dans un compte personnel pour corriger une erreur | Gain de temps réel, aucun assistant fourni | Code, clés et chaînes de connexion chez un tiers, dans un historique que le développeur garde en partant | La visite du service (adresse, titre, heure), signalée si son nom est un mot-clé ; pas le code collé |
| Contrat ou courrier client résumé par une IA gratuite | Documents longs, délais courts | Noms, montants, clauses ; réutilisation possible pour l'entraînement selon les conditions du compte | La visite du service ; pas le texte |
| Export clients ou fichier RH déposé pour être nettoyé | Tableur mal maîtrisé, demande urgente | Données personnelles chez un tiers sans contrat ; question de violation de données à trancher avec le DPO | La visite du service ; pas le fichier téléversé. Si le fichier a d'abord été copié sur clé ou envoyé par Outlook, ces sorties sont tracées |
| Interdiction générale sans outil fourni | Réaction à un article ou à un incident | Usage déplacé vers le téléphone ou la navigation privée, donc invisible | Moins de visites dans l'historique, ce qui ne prouve pas moins d'usage |
Vu par une équipe offensive
En test d'intrusion interne (pentest), une fois qu'elle a pris la main sur un poste, l'équipe SSHack regarde d'abord ce que le navigateur garde ouvert : les sessions de messagerie, de stockage en ligne, d'outils de gestion, et désormais de services d'IA. Une session d'IA restée connectée donne accès à l'historique complet des conversations du compte, c'est-à-dire à tout ce que son titulaire y a collé depuis des mois : extraits de contrats, morceaux de code, exports de tableurs, captures d'écran. Pour un attaquant, c'est un résumé de l'entreprise rédigé par ses propres salariés, classé par date. Sur un compte personnel, l'entreprise n'a aucun moyen de fermer l'accès au départ du salarié, de purger l'historique ou d'imposer une authentification à deux facteurs.
Le second réflexe est de chercher ce que l'entreprise surveille. Un service d'IA bloqué au proxy nous indique que la règle existe et nous oriente vers le service voisin, que personne n'a pensé à bloquer. Une détection discrète, elle, nous laisse sur le chemin que l'entreprise regarde. C'est la raison pour laquelle nous recommandons de détecter d'abord, puis de bloquer seulement les cas critiques. Ici, les cas critiques sont le code source et les documents de recherche. Ils appellent un outil fourni et une règle écrite ; une liste de sites à bloquer aura toujours un service de retard.
Ce que VigiDoc voit, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de détection de SSHack pour postes Windows, relève l'historique de Chrome, Edge et Firefox sur chaque poste, sans extension à installer : l'adresse, le titre et l'heure de chaque page visitée, pour tous les comptes utilisateurs du poste. Ajoutez les noms des services d'IA à vos mots-clés, et chaque visite de chatgpt.com, claude.ai ou gemini.google.com est signalée dans le Dashboard, poste par poste. Le même agent trace les copies sur clé USB et les e-mails envoyés depuis Outlook, avec une copie chiffrée des fichiers sur un serveur installé chez vous. Notre socle commun de mots-clés sert de point de départ. Il ne bloque rien : vous mesurez l'usage réel avant de décider.
Ses limites sont précises. Il ne voit pas le texte collé dans une IA ou un webmail, ni le fichier téléversé dans une IA, ni la réponse : seule la visite de la page est tracée. L'application de bureau, les extensions du navigateur, la navigation privée, le téléphone, l'impression, la capture d'écran et le contenu des archives protégées par mot de passe restent aussi hors de sa vue. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander, et couvre le mois de mesure de l'étape 1.
Informer, rester proportionné
Relever les visites de services d'IA revient à collecter des informations sur l'activité des salariés. L'article L1222-4 du Code du travail impose d'informer préalablement le salarié de tout dispositif qui collecte des informations le concernant. La CNIL exige en outre un dispositif proportionné au but recherché et, dans les entreprises de 50 salariés et plus, la consultation du comité social et économique (CSE). Concrètement, la charte informatique dit que l'historique de navigation des postes est relevé et que des alertes portent sur certains services ; elle ne donne pas la liste des mots-clés.
La proportionnalité se joue aussi dans l'usage de la trace. Une visite isolée ne justifie aucune convocation ; un usage intensif d'un compte personnel par une équipe qui manipule du code source ou des données de santé justifie une discussion, puis un outil. Pour une situation individuelle qui tourne au conflit, consultez un avocat : cette page décrit des faits et des outils, pas une position juridique.
Questions fréquentes
Coller un texte dans ChatGPT, est-ce une fuite de données ?
C'est au moins une sortie de données : le texte quitte le poste et l'entreprise pour être traité, et parfois conservé, sur les serveurs d'un tiers, selon les conditions du service. La fiche pratique sur l'IA générative diffusée par France Num et la CNIL pour les TPE et PME indique que ce qui est entré dans les outils en ligne grand public pourra servir à l'entraînement. Il ne faut donc pas y introduire de données confidentielles, personnelles ou stratégiques. Si le texte contient des données personnelles, la qualification au regard du RGPD se décide avec votre délégué à la protection des données.
Les conversations d'un compte ChatGPT personnel servent-elles à entraîner les modèles ?
Selon l'aide en ligne d'OpenAI consultée le 21 octobre 2026, les conversations des offres pour particuliers (Free, Go, Plus et Pro) peuvent servir à entraîner les modèles tant que l'utilisateur n'a pas désactivé le réglage « Improve the model for everyone ». Les conversations temporaires n'y servent pas, mais peuvent être conservées jusqu'à 30 jours pour des raisons de sécurité. Pour les espaces ChatGPT Business, Enterprise et Edu, OpenAI écrit ne pas utiliser leur contenu pour entraîner ses modèles, par défaut. Ces conditions changent : relisez-les à la date où vous écrivez votre charte.
Que voit un logiciel DLP quand un salarié utilise ChatGPT ?
Un DLP de poste qui lit l'historique des navigateurs, comme VigiDoc, relève chaque visite d'un service d'IA dans Chrome, Edge ou Firefox : l'adresse, le titre de la page et l'heure, poste par poste. Il lève une alerte si un mot-clé figure dans l'adresse ou le titre, par exemple le nom du service. Il ne lit ni le texte collé dans la conversation, ni le fichier téléversé, ni la réponse. La trace dit quels postes utilisent quelle IA et à quelle fréquence ; elle ne prouve pas ce qui a été transmis.
Faut-il interdire ChatGPT dans l'entreprise ?
Pas avant d'avoir mesuré l'usage réel. Une interdiction décidée sans mesure vise souvent le mauvais outil et déplace l'usage vers le téléphone personnel, où l'entreprise ne voit plus rien. La CNIL recommande de définir une liste d'utilisations autorisées et interdites, de former les utilisateurs et de privilégier des systèmes locaux, sécurisés et spécialisés. Une PME peut mesurer pendant un mois, fournir un outil encadré par un contrat, écrire ses règles, puis ne restreindre que ce qui reste problématique.
Quels mots-clés ajouter pour repérer l'usage des IA grand public ?
Les noms des services, qui figurent dans l'adresse ou le titre des pages : chatgpt, openai, claude, gemini, copilot, mistral, perplexity, deepseek. Ces mots apparaissent rarement ailleurs, mais trois cas produisent des alertes sans intérêt : « copilot » remonte aussi Microsoft 365 Copilot, souvent fourni par l'entreprise, « claude » est aussi un prénom, et « mistral » le nom d'un vent. Ajoutez les services repérés pendant la phase de mesure, et retirez ceux que vous fournissez vous-même.
Sources
- Verizon, 2026 Data Breach Investigations Report, monde : synthèse (pages 12 et 13) et section sur l'IA générative (pages 59 et 60, figures 64 et 65, 858 440 événements DLP visant des outils d'IA générative). Utilisateur régulier : accès à une plateforme d'IA au moins une fois tous les 15 jours. Comptes non professionnels : 67 % (72 % l'année précédente).
- Proofpoint, Voice of the CISO 2026, communiqué France du 9 septembre 2026 : 100 RSSI français d'organisations de 1 000 salariés et plus, enquête Censuswide de mai 2026 (91 %, 92 %, 95 % et 90 %).
- Conseil national des barreaux, Les cahiers de l'Observatoire : l'intelligence artificielle, 2025, enquête Viavoice et Les Temps Nouveaux, 4 457 avocats interrogés en ligne : outils utilisés (page 11), confiance dans l'IA pour la protection des données et citation d'un associé (page 17).
- OpenAI, Data controls in ChatGPT, aide en ligne mise à jour le 20 octobre 2026, consultée le 21 octobre 2026 : réglage Improve the model for everyone, utilisation sans compte, conversations temporaires, espaces de travail gérés.
- OpenAI, Europe privacy policy, version du 24 août 2026 : utilisation du contenu fourni pour entraîner les modèles, suppression automatique des conversations temporaires.
- France Num et CNIL, fiche pratique IA n° 4, Prendre les précautions indispensables à un usage responsable et sécurisé, novembre 2024.
- CNIL, « Comment déployer une IA générative ? La CNIL apporte de premières précisions », 18 juillet 2024.
- ANSSI, Panorama de la cybermenace 2025, mars 2026, section sur l'intelligence artificielle.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024, préconisations (page 5).
- Siècle Digital, « Samsung interdit l'usage d'IA comme ChatGPT à ses employés », 3 mai 2023, d'après Bloomberg.
- Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées, page du 9 juillet 2026.