Guide
Exfiltration de données : les techniques et les traces qu'elles laissent
Une donnée qui quitte l'entreprise passe par un canal : une clé, un e-mail, un site web, un écran. Ce guide relie chaque canal de sortie d'un poste de travail Windows à la technique correspondante de MITRE ATT&CK, la base publique de référence des techniques d'attaque, dans sa version 20. Pour chacun, il indique la trace que Windows et Exchange gardent sans outil dédié, ce qu'un logiciel DLP (prévention des fuites de données) de détection y ajoute, et ce qui reste invisible. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur du logiciel VigiDoc, à partir des fiches ATT&CK, de la documentation Microsoft et de vérifications sur un poste Windows 11.
En bref
L'exfiltration de données est le transfert non autorisé de données hors d'une organisation. MITRE ATT&CK en décrit dix techniques dans sa version 20, dont quatre visent directement le poste de travail : le support physique (T1052), l'autre protocole (T1048), le découpage en petits envois (T1030) et le service web (T1567, dont le stockage cloud T1567.002). Sous Windows, chaque canal laisse une trace différente sans outil dédié, mais presque jamais la liste des fichiers sortis ni leur contenu. Le registre date la clé USB, le suivi des messages Exchange donne l'expéditeur, le destinataire et l'objet d'un e-mail, l'historique du navigateur la visite d'un site de stockage. Un DLP de détection comme VigiDoc ajoute le nom et une copie des fichiers copiés sur clé USB ou joints à un e-mail Outlook. L'impression, la capture d'écran, le téléphone branché en transfert de fichiers (MTP), le texte collé dans un webmail ou une IA et le contenu des archives protégées par mot de passe restent des angles morts.
Ce que MITRE ATT&CK range sous « exfiltration »
Notre lexique définit l'exfiltration comme le transfert non autorisé de données hors d'un système ou d'une organisation. MITRE ATT&CK en fait une tactique à part entière, TA0010. Sa version 20, publiée le 13 octobre 2026, y range dix techniques. Quatre décrivent des gestes possibles depuis un poste de travail : le support physique (T1052), l'autre protocole (T1048), le service web (T1567) et le découpage des transferts (T1030). L'exfiltration automatisée (T1020) s'y ajoute dès qu'un script ou une règle fait le travail. Les autres visent les réseaux, le cloud ou les logiciels malveillants, comme le canal de commande d'un attaquant (T1041) ou, nouveauté de cette version, l'agent d'IA d'entreprise détourné par injection d'instructions (T1700). Deux techniques de la tactique Collecte préparent souvent la sortie : l'archivage (T1560) et la capture d'écran (T1113).
ATT&CK décrit des attaquants. Ses fiches ne parlent pas de salariés, et la correspondance entre un geste du quotidien et une technique est notre lecture. Elle tient pourtant. Le Center for Threat-Informed Defense de MITRE a appliqué la grille ATT&CK à des cas réels de menace interne transmis par des organisations de plusieurs secteurs, dont des établissements financiers (Insider Threat TTP Knowledge Base, version 2). Il en tire un schéma type : des fichiers téléchargés depuis OneDrive ou SharePoint, souvent par lots de plus de 500, rangés sur le poste ou dans une archive, puis sortis. La clé USB (T1052.001) y apparaît plus souvent que toute autre technique d'exfiltration.
Le même canal sert l'erreur, la commodité et la malveillance. Dans le DBIR 2026 de Verizon, les violations par abus délibéré des accès (Privilege Misuse) représentent un peu moins de 4 % du total ; dans 60 % d'entre elles, le motif est la commodité, dans 33 % l'intérêt financier. L'exemple que donne le rapport est celui du salarié qui envoie des données de l'entreprise sur sa messagerie personnelle pour travailler chez lui. Côté attaquants externes, l'ANSSI a eu connaissance de 196 incidents d'exfiltration de données en 2025, contre 130 en 2024, et relève dans ses incidents les mêmes services de stockage que ceux des salariés : Google Drive, Dropbox, MEGA. Pour la place de la menace interne dans l'ensemble des fuites, voyez nos chiffres 2026 et notre page Menace interne : définition, profils, signaux.
10
techniques dans la tactique Exfiltration de MITRE ATT&CK ; quatre décrivent des gestes possibles depuis un poste de travail.
MITRE ATT&CK, version 20 · 13 octobre 2026
196
incidents d'exfiltration de données connus de l'ANSSI en 2025, contre 130 en 2024 ; 80 revendications seulement ont pu être confirmées.
ANSSI, Panorama de la cybermenace 2025, mars 2026, page 13
60 %
des violations par abus délibéré des accès ont pour motif la commodité ; 33 % l'intérêt financier.
Verizon, DBIR 2026 · 766 violations confirmées du schéma Privilege Misuse, monde, novembre 2024 à octobre 2025
500+
fichiers téléchargés depuis OneDrive ou SharePoint avant la sortie, dans les cas typiques de menace interne ; la clé USB est la technique d'exfiltration la plus fréquente.
MITRE Center for Threat-Informed Defense, Insider Threat TTP Knowledge Base v2, 2024
Le tableau : canal, technique, trace
Le tableau suit l'ordre des canaux, du plus courant au plus discret. La colonne « Trace native » décrit ce que Windows ou Exchange conservent dans leur configuration par défaut, ou après un réglage gratuit quand c'est précisé. Les sections suivantes détaillent chaque ligne.
| Canal | Technique ATT&CK (v20) | Trace native, sans outil | Trace VigiDoc | Angle mort |
|---|---|---|---|---|
| Clé USB, disque ou SSD externe | T1052.001 | La clé et ses branchements (registre USBSTOR, setupapi.dev.log, événement 1006). Les fichiers seulement si l'audit 4663 était actif avant. | Insertion et retrait (nom, taille, numéro de série), chaque fichier copié ou écrasé, copie chiffrée du fichier | Le contenu d'une archive chiffrée |
| Téléphone en transfert de fichiers (MTP) | T1052 (la fiche cite le téléphone) | Le nom de l'appareil (registre Windows Portable Devices) ; un 6416 de classe WPD si l'audit PNP est actif. Aucun fichier. | Rien | Tout le canal |
| E-mail Outlook vers une adresse personnelle ou externe | Pas de technique dédiée ; SMTP figure parmi les protocoles de T1048 | Suivi des messages Exchange : date, expéditeur, destinataires, objet, taille. Aucun contenu. | L'envoi (date, objet, destinataires) et une copie de chaque pièce jointe ; alerte sur l'objet, le nom ou le contenu de la pièce jointe | Le contenu d'une pièce jointe chiffrée |
| Webmail personnel | T1567 | Historique du navigateur : adresse, titre, heure (90 jours sous Chrome), hors navigation privée | Gmail et Outlook Web : chaque pièce jointe ajoutée, avec le compte, l'objet, les destinataires et une copie chiffrée ; autres webmails : la visite (adresse, titre, heure), signalée si un mot-clé y figure | Le texte saisi ; les pièces jointes des autres webmails ; le transfert d'un message qui contient déjà une pièce jointe |
| Stockage cloud, service de transfert grand public | T1567.002 | Historique du navigateur ; journaux propres au client de synchronisation s'il est installé | La visite du site | Le fichier déposé ; tout envoi par un client de synchronisation |
| IA générative grand public | T1567 (notre lecture) | Historique du navigateur | La visite, signalée si le nom du service est un mot-clé | Le texte collé, le fichier déposé |
| FTP, SFTP, curl | T1048 | Événement 4688 avec la ligne de commande, si deux réglages désactivés par défaut sont activés | Rien | Tout le canal |
| Archive avant la sortie | T1560.001 | Événement 4688 si activé ; nom de l'archive dans un 4663 si elle part sur clé | L'archive copiée sur clé ou jointe, avec sa copie ; contenu d'un .zip lu s'il n'est pas chiffré | Le contenu d'une archive chiffrée, ou d'un format que l'outil ne lit pas |
| Découpage en morceaux | T1030 | Chaque morceau a sa trace : plusieurs envois, plusieurs fichiers | Chaque morceau journalisé, avec sa copie | Le contenu des volumes d'une archive découpée |
| Capture d'écran | T1113 (collecte) | L'image enregistrée dans Images\Captures d'écran par l'Outil Capture de Windows 11, tant que le dossier n'est pas vidé | Rien sur la capture ; l'image si elle sort ensuite par clé ou par Outlook | La capture elle-même |
| Photo de l'écran au téléphone | Aucune | Aucune | Rien | Tout |
| Impression | Aucune | Événement 307 du journal PrintService, désactivé par défaut | Rien | Tout |
| Script, tâche planifiée, règle de transfert | T1020 ; T1114.003 pour la règle de transfert | Événement 4698 si l'audit est actif ; suivi des messages pour la règle de transfert | Les copies sur clé faites par un script, comme les autres | Un transfert exécuté par le serveur de messagerie, hors du poste |
Deux enseignements se lisent en colonne. La trace native identifie presque toujours le canal, rarement le fichier, jamais son contenu ; et elle n'existe, pour la moitié des lignes, que si un réglage a été activé avant les faits. La colonne des angles morts rappelle qu'un outil installé sur le poste ne voit que ce qu'il suit : un geste qui ne passe ni par un fichier copié ni par une application surveillée lui échappe.
Support physique : clé, disque, téléphone (T1052)
La fiche T1052 vise toute exfiltration par un support que l'on emporte : disque dur externe, clé USB, téléphone, baladeur. Elle mentionne le cas du réseau isolé, où le support physique est la seule sortie possible. La clé USB est le canal le plus documenté de ce site, et nous n'en reprenons pas le détail. Sans outil, Windows retient la clé, pas les fichiers. Notre guide Comment savoir si un salarié a copié des fichiers sur une clé USB passe les traces en revue une par une, et notre script PowerShell gratuit liste les clés branchées sur un poste. Notre tutoriel sur l'audit des supports amovibles explique comment obtenir la liste des fichiers écrits (événement 4663), à condition de l'activer avant.
Le téléphone mérite une ligne à part. Branché en transfert de fichiers (MTP, Media Transfer Protocol), il n'a pas de lettre de lecteur : Windows le range parmi les appareils portables (classe WPD), pas parmi les disques. Le registre garde son nom, et l'audit de l'activité PNP produit un événement 6416 de classe WPD s'il est actif. Rien ne journalise en revanche les fichiers déposés dessus, puisque l'audit du stockage amovible porte sur des systèmes de fichiers que le téléphone n'expose pas à Windows. Pour une enquête, le téléphone prouve sa présence, jamais son chargement. La stratégie de groupe d'accès au stockage amovible traite d'ailleurs cette classe à part (WPD Devices) : un parc qui interdit l'écriture sur les clés sans régler les téléphones déplace la fuite au lieu de la réduire. Notre guide Bloquer ou tracer les clés USB ? aide à choisir.
La messagerie de l'entreprise
L'e-mail envoyé depuis la messagerie de l'entreprise est le canal où la trace native est la plus riche, parce qu'elle est tenue par le serveur et non par le poste. Dans Exchange Online, le suivi des messages du centre d'administration remonte jusqu'à 90 jours : 10 jours à la fois pour un résultat immédiat, au-delà sous forme de rapport téléchargeable préparé en quelques heures. Le rapport de synthèse donne la date, l'expéditeur, chaque destinataire, les 256 premiers caractères de l'objet et le statut ; le détail d'un message ajoute sa taille, pièces jointes comprises. Sur un serveur Exchange installé dans l'entreprise, le journal de suivi des messages contient les mêmes champs, et Microsoft précise qu'aucun contenu de message n'y est stocké.
Le suivi ne donne donc ni le nom ni le contenu des pièces jointes. Un message de plusieurs mégaoctets envoyé à une adresse personnelle un soir de préavis est un indice. La nature du fichier joint reste à établir, dans le dossier Éléments envoyés s'il n'a pas été vidé, ou par une recherche dans la boîte aux lettres si la licence et les droits le permettent. ATT&CK, de son côté, n'a pas de technique pour le salarié qui envoie un fichier depuis sa propre messagerie : la fiche T1048 cite SMTP parmi les protocoles alternatifs, mais pense à un attaquant qui évite son canal de commande. La question pratique est ailleurs, dans l'envoi au mauvais destinataire, première erreur recensée par Verizon (voir nos chiffres), et dans l'envoi de commodité vers une adresse personnelle.
Sur ce canal, un DLP de poste répond à la question que le suivi des messages laisse ouverte. VigiDoc capte chaque envoi fait depuis Outlook sur les postes équipés, avec une copie de chaque pièce jointe, et alerte quand un mot-clé apparaît dans l'objet, le nom ou le contenu de la pièce jointe.
Webmail, stockage cloud et IA : le service web (T1567)
La fiche T1567 explique pourquoi les attaquants aiment les services web : les postes du réseau communiquent déjà avec eux, les règles de pare-feu les laissent souvent passer, et le chiffrement TLS protège l'échange. La sous-technique T1567.002 cite Dropbox et Google Docs. Les salariés utilisent les mêmes services pour des raisons ordinaires, un fichier trop lourd pour la messagerie ou un dossier à relire chez soi. L'ANSSI range Google Drive, Dropbox et MEGA parmi les services de stockage légitimes observés lors d'incidents, et note que leur détournement rend difficile la distinction entre communications légitimes et malveillantes.
Sur le poste, la trace native est l'historique du navigateur. Chrome conserve les pages visitées pendant 90 jours, sauf celles de la navigation privée et celles que l'utilisateur a supprimées ; Edge tient un historique du même type, Firefox aussi. L'historique dit qu'une page de dépôt a été ouverte à telle heure ; il ne dit pas quel fichier a été déposé, ni même s'il y en a eu un. MITRE propose de repérer l'envoi en rapprochant la lecture de fichiers sensibles et des requêtes HTTPS sortantes vers les domaines de stockage, ce qui suppose un proxy ou un outil de détection capable de voir les deux. Un client de synchronisation installé (Dropbox, Google Drive pour ordinateur, OneDrive personnel) envoie les fichiers sans passer par le navigateur : seuls sa présence, ses propres journaux ou un proxy en témoignent. Pour deux webmails, VigiDoc va plus loin que l'historique : dans Gmail et Outlook Web, une extension pour Chrome, Edge et Firefox capte chaque pièce jointe au moment où elle est ajoutée, avec le compte, l'objet et les destinataires, et en envoie une copie chiffrée au serveur. Le texte du message n'est pas lu.
Coller un contrat dans un assistant d'IA grand public est le même geste vu d'ATT&CK : un service web externe reçoit des données. La nouvelle technique T1700 vise autre chose, l'agent d'IA de l'entreprise qu'un attaquant manipule pour lui faire sortir des données. Pour le poste, la trace native se limite à la visite de la page ; le texte collé n'apparaît dans aucun journal du poste. Le DBIR 2026 fait de l'usage d'IA non autorisée la troisième action non malveillante la plus détectée par les outils DLP de ses contributeurs en 2025, quatre fois plus qu'un an plus tôt.
FTP, SFTP, curl : l'autre protocole (T1048)
T1048 couvre les transferts par un protocole que l'entreprise n'a pas prévu pour cet usage : FTP, SFTP, SMB vers un partage extérieur, voire DNS. Sur notre poste de test Windows 11 (version 26H2), l'outil en ligne de commande curl est présent par défaut dans C:\Windows\System32 ; un client comme WinSCP s'installe en quelques minutes si rien ne l'interdit. Windows peut journaliser le lancement de chaque programme avec sa ligne de commande (événement 4688), à condition d'activer deux réglages qui ne le sont pas par défaut : l'audit de la création de processus et l'inclusion de la ligne de commande dans ces événements. Le pare-feu de Windows sait aussi tenir un journal des connexions autorisées, désactivé sur les trois profils de notre poste de test.
Sans ces réglages, et sans proxy ni pare-feu périmétrique qui journalise, un transfert FTP ne laisse sur le poste que des traces d'exécution qu'un expert en investigation numérique (forensique) pourra peut-être retrouver. Ce canal concerne surtout les profils techniques. Le DBIR 2026 relève que les développeurs et les administrateurs systèmes figurent parmi les auteurs d'abus d'accès, avec des droits plus larges que la moyenne. VigiDoc ne suit pas ce canal.
Archiver et découper avant de sortir (T1560, T1030)
Avant de sortir, les fichiers sont rassemblés. La base de cas de MITRE décrit des centaines de fichiers téléchargés depuis les espaces partagés, regroupés sur le poste (T1074) ou dans une archive (T1560). La fiche T1560.001 cite 7-Zip, WinRAR et WinZip, et rappelle que Windows sait aussi compresser seul. Une archive protégée par mot de passe chiffre son contenu : aucun outil qui lit les fichiers ne peut plus en lire le texte, et seuls le nom de l'archive, sa taille et son trajet restent visibles. Côté Windows, l'archivage laisse au mieux un événement 4688 si l'audit des processus est actif, et le nom de l'archive dans un 4663 si elle part sur une clé surveillée.
Le découpage (T1030) répond à un autre contrôle, les seuils de volume. Un envoi de 200 Mo devient dix envois de 20 Mo ; une archive devient dix volumes numérotés. Chaque morceau garde sa propre trace : dix lignes dans le suivi des messages, dix fichiers copiés sur la clé. La technique trompe une règle qui compte des octets, beaucoup moins une règle qui compte des événements ou un analyste qui lit la liste.
VigiDoc journalise chaque fichier copié et chaque pièce jointe, quelle que soit sa taille, et cherche ses mots-clés dans le contenu des fichiers .txt, .pdf, .docx et .xlsx et des archives .zip. Une archive chiffrée, un autre format d'archive ou les volumes d'une archive découpée sortent donc avec leur nom, leur heure et leur copie, sans alerte sur leur contenu. Un mot-clé dans leur nom suffit à les signaler, et une archive protégée qui part sur une clé la veille d'un départ se remarque dans la liste.
Capture, photo, impression : ce qui ne laisse pas de fichier
La capture d'écran (T1113) appartient à la tactique Collecte : elle transforme un document en image, qui sortira ensuite par un autre canal. MITRE la juge difficile à contrer par des mesures préventives, parce qu'elle repose sur une fonction normale du système. Sous Windows 11, l'Outil Capture enregistre par défaut chaque capture dans le dossier Images\Captures d'écran, selon l'aide de Microsoft ; la touche Impr. écran place l'image dans le presse-papiers. Le dossier se vide en un geste, et l'historique du presse-papiers, désactivé par défaut, l'était sur notre poste de test.
La photo de l'écran prise avec un téléphone personnel ne laisse aucune trace sur le poste. Aucun outil installé sur l'ordinateur ne la verra : seules l'organisation des bureaux et la sensibilisation y répondent.
L'impression ne figure pas dans ATT&CK, mais c'est une sortie à part entière, que plusieurs DLP traitent comme une activité séparée. Windows peut consigner chaque impression dans le journal Microsoft-Windows-PrintService/Operational (événement 307) ; ce journal était désactivé sur notre poste de test, ce qui est la configuration par défaut. Un serveur d'impression ou un copieur avec comptabilité des travaux garde parfois sa propre trace. Ces trois chemins sont aussi ceux vers lesquels un blocage visible pousse l'auteur décidé, comme nous l'expliquons dans Détecter plutôt que bloquer.
L'exfiltration automatisée (T1020)
T1020 décrit une sortie qui se déclenche seule une fois mise en place. Pour un salarié, elle prend deux formes simples. La première est un script ou une tâche planifiée qui copie chaque soir un dossier vers une clé ou un partage. Windows peut journaliser la création de la tâche (événement 4698, qui contient son nom et sa définition complète) si l'audit des autres événements d'accès à l'objet est actif ; le journal du Planificateur de tâches, qui retrace ses exécutions, était désactivé sur notre poste de test. Pour VigiDoc, une copie sur clé faite par un script est une copie comme une autre : elle apparaît dans la section USB du poste.
La seconde est une règle de boîte de réception qui transfère les messages reçus vers une adresse personnelle, que MITRE range sous T1114.003. Dans Exchange Online, le transfert automatique vers l'extérieur est désactivé depuis 2021 pour les nouvelles organisations et pour celles qui n'utilisaient pas activement le réglage par défaut ; Microsoft conseille de fixer explicitement ce réglage plutôt que de s'en remettre au mode automatique. Le rapport des messages transférés automatiquement et le suivi des messages montrent les comptes concernés. Une règle exécutée par le serveur ne passe pas par Outlook sur le poste : c'est côté messagerie qu'il faut la chercher.
Les traces natives à activer avant d'en avoir besoin
Toutes ces traces ont un point commun. Elles ne valent que pour les faits postérieurs à leur activation, et rien ne se rattrape. Les réglages ci-dessous sont gratuits ; ils couvrent ensemble une bonne partie du tableau, à condition que quelqu'un collecte et lise les journaux.
- Audit du stockage amovible et de l'activité PNP (événements 4663 et 6416) : la liste des fichiers écrits sur une clé et l'historique des périphériques reconnus. Mode d'emploi dans notre tutoriel sur l'audit des supports amovibles.
- Audit de la création de processus, avec la ligne de commande (événement 4688) : curl, 7-Zip, WinSCP et les scripts apparaissent avec leurs arguments. Les lignes de commande peuvent contenir des informations sensibles : réservez la lecture du journal aux personnes habilitées.
- Audit des autres événements d'accès à l'objet (événement 4698) : la création des tâches planifiées.
- Journal Microsoft-Windows-PrintService/Operational : les impressions, poste par poste ou sur le serveur d'impression.
- Taille et collecte des journaux : le journal Sécurité est limité à 20 Mo par défaut et écrase les événements anciens ; une collecte centralisée garde la trace d'un préavis entier.
- Transfert automatique externe dans Exchange Online : réglé explicitement, et le rapport des messages transférés consulté de temps en temps.
- Stratégie sur les appareils portables (WPD) : décidée en même temps que celle des clés USB, pour ne pas laisser le téléphone comme sortie évidente.
Ces réglages ne disent toujours pas ce que contenaient les fichiers. C'est la limite commune de la trace native, et la raison d'être d'un DLP qui garde une copie.
Vu par une équipe offensive
En test d'intrusion interne (pentest), SSHack part d'un poste et d'un compte ordinaires, et cherche par où un fichier peut sortir. L'ordre des essais est presque toujours le même : la clé USB, la messagerie personnelle ouverte dans le navigateur, un service de stockage ou de transfert grand public, puis l'archive chiffrée qui rend le contenu illisible pour les outils. Si ces chemins sont fermés ou trop visibles, viennent le téléphone en MTP, l'impression et la capture. À chaque étape, nous notons moins la réussite du transfert que la trace qu'il laisse, et le temps qu'il faudrait à l'équipe du client pour la trouver. Dans la plupart des parcs, la réponse dépend de réglages décidés des mois plus tôt : un audit actif ou non, des journaux collectés ou écrasés, quelqu'un pour les lire. C'est aussi pourquoi nous recommandons de détecter d'abord : un canal surveillé en silence garde l'auteur sur un chemin visible.
Ce que VigiDoc ajoute, et ce qu'il ne voit pas
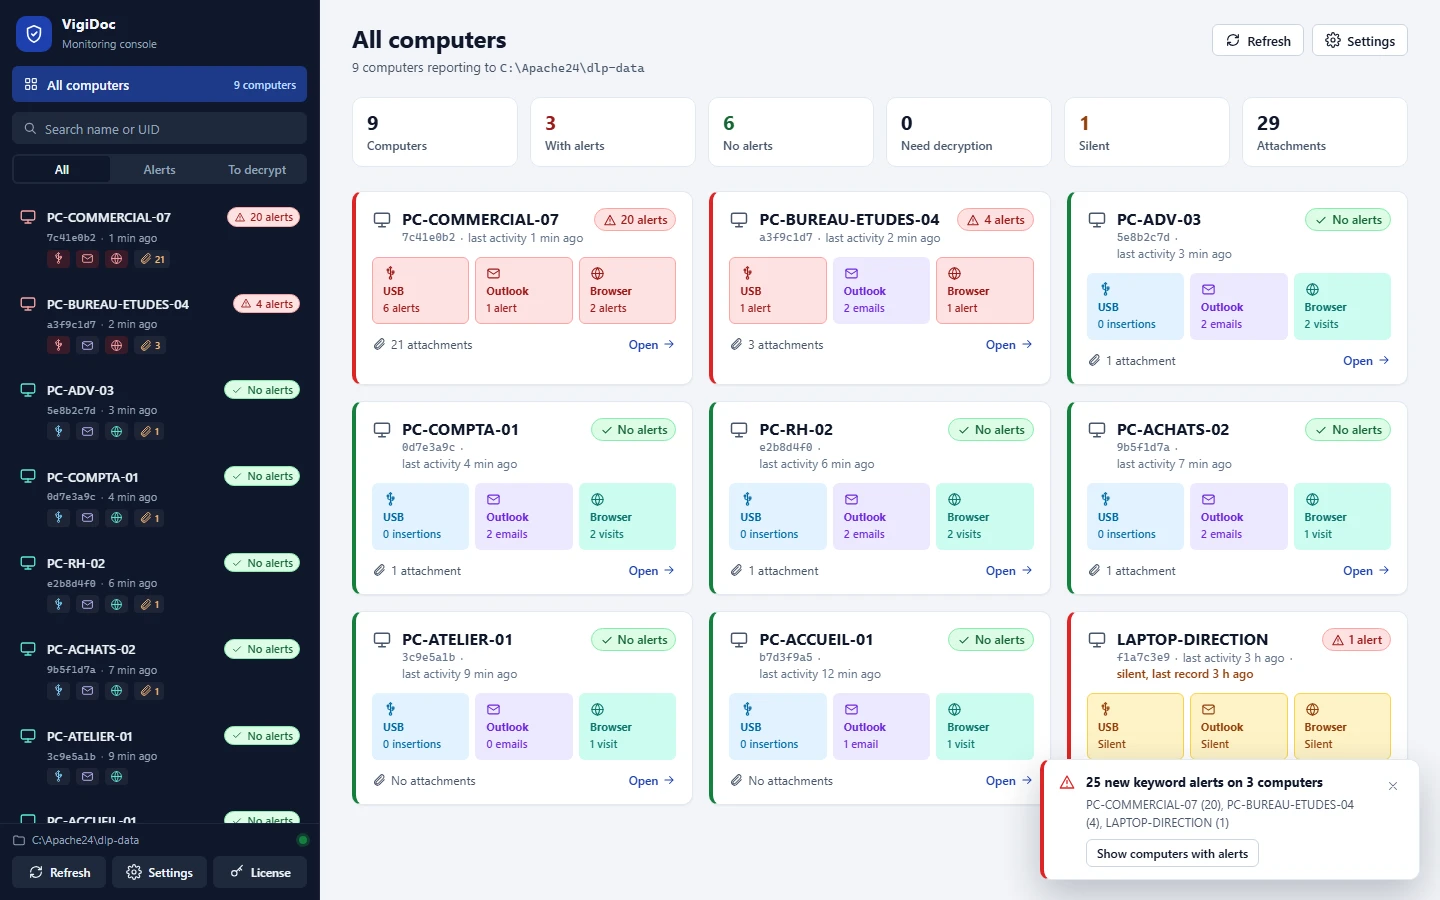
VigiDoc, le logiciel DLP de SSHack pour postes Windows, couvre plusieurs canaux du tableau avec plus de détail que Windows. Sur clé USB ou disque externe, il journalise l'insertion et le retrait, chaque fichier copié ou écrasé, et garde une copie chiffrée du fichier. Dans Outlook, il capte chaque envoi avec une copie des pièces jointes. Dans Gmail et Outlook Web, une extension capte chaque pièce jointe au moment où elle est ajoutée, avec le compte, l'objet et les destinataires. Dans Chrome, Edge et Firefox, il relève l'adresse, le titre et l'heure des pages visitées, sans extension à installer. Il alerte quand un mot-clé que vous avez défini apparaît dans un nom ou un contenu de fichier, un objet d'e-mail, l'adresse ou le titre d'une page ; nos listes de mots-clés par secteur sont prêtes à tester. Les copies et les journaux restent chiffrés sur un serveur installé chez vous. L'utilisateur travaille normalement : rien n'est interrompu.
Ses angles morts sont ceux du tableau : l'impression, la capture d'écran et la photo, le téléphone en MTP, les transferts FTP ou par un client de synchronisation. S'y ajoutent le texte saisi dans un webmail, les pièces jointes des webmails autres que Gmail et Outlook Web, le fichier déposé ou le texte collé dans un stockage en ligne ou une IA (seule la visite apparaît), la navigation privée, et le contenu des archives protégées par mot de passe (seule leur sortie est tracée). VigiDoc n'est pas rétroactif : pour savoir, au prochain doute, quels fichiers sont sortis par clé ou par e-mail, il doit être installé avant. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Le cadre
Chaque trace de ce guide porte sur l'activité de personnes. Avant d'activer un audit ou d'installer un DLP, l'article L1222-4 du Code du travail impose d'informer les salariés, la CNIL exige un dispositif proportionné au but poursuivi, et le comité social et économique (CSE) est consulté à partir de 50 salariés. La charte informatique est le bon support : elle annonce que les sorties de données sont tracées, sans détailler les mots-clés d'alerte. Pour un cas précis, une enquête interne ou une procédure, consultez un avocat ; cette page décrit des techniques, pas une position juridique. Si le doute existe déjà, notre protocole des 48 premières heures explique comment figer les traces avant qu'elles ne soient écrasées.
Questions fréquentes
Qu'est-ce que l'exfiltration de données ?
C'est le transfert non autorisé de données hors d'un système ou d'une organisation, par un attaquant externe ou par une personne de l'intérieur. MITRE ATT&CK en fait une tactique (TA0010) qui compte dix techniques dans sa version 20 d'octobre 2026, dont la sortie par support physique comme une clé USB (T1052), par un autre protocole comme FTP (T1048) et par un service web comme un stockage cloud (T1567).
Quelles techniques MITRE ATT&CK concernent le poste de travail d'un salarié ?
Quatre techniques d'exfiltration décrivent des gestes possibles depuis un poste : le support physique (T1052, dont T1052.001 pour l'USB), l'autre protocole (T1048), le service web (T1567, dont T1567.002 pour le stockage cloud) et le découpage des transferts (T1030). S'y ajoutent l'exfiltration automatisée (T1020) et deux techniques de collecte qui préparent la sortie, l'archivage (T1560) et la capture d'écran (T1113).
Windows garde-t-il une trace des fichiers envoyés vers Dropbox, Google Drive ou un webmail ?
Pas des fichiers. L'historique du navigateur conserve l'adresse, le titre et l'heure des pages visitées, pendant 90 jours sous Chrome, hors navigation privée et pages supprimées. Il montre qu'une page de dépôt a été ouverte, pas ce qui a été déposé. Un client de synchronisation installé envoie les fichiers sans passer par le navigateur ; seuls ses propres journaux, ou un proxy, en gardent la trace.
Une capture d'écran ou une photo de l'écran laisse-t-elle une trace ?
Une capture faite avec l'Outil Capture de Windows 11 est enregistrée par défaut dans le dossier Images\Captures d'écran, que l'utilisateur peut vider. Une photo de l'écran prise avec un téléphone ne laisse aucune trace sur le poste. MITRE juge la capture d'écran difficile à contrer par des mesures préventives, et aucun outil installé sur le poste ne voit la photo.
Que voit un DLP de détection comme VigiDoc, et que ne voit-il pas ?
VigiDoc trace les fichiers copiés sur clé USB ou disque externe, avec une copie chiffrée, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox, et alerte sur des mots-clés. Il ne voit pas l'impression, la capture d'écran, le téléphone branché en MTP, le texte collé dans un webmail ou une IA, ni le contenu des archives protégées par mot de passe, dont seule la sortie est tracée.
Sources
- MITRE ATT&CK, tactique Exfiltration (TA0010), version 20 publiée le 13 octobre 2026 : dix techniques, dont T1700 AI-Enabled Exfiltration, consultées en octobre 2026.
- MITRE ATT&CK, version 20, techniques d'exfiltration : T1052 Exfiltration Over Physical Medium (qui cite le téléphone) et T1052.001 ; T1048 Exfiltration Over Alternative Protocol ; T1567 Exfiltration Over Web Service et T1567.002 (stratégie de détection DET0570) ; T1030 Data Transfer Size Limits ; T1020 Automated Exfiltration.
- MITRE ATT&CK, version 20, techniques de collecte : T1560.001 Archive via Utility ; T1113 Screen Capture (« ne peut pas être facilement contrée par des mesures préventives ») ; T1114.003 Email Forwarding Rule.
- MITRE Center for Threat-Informed Defense, Insider Threat TTP Knowledge Base, version 2.0.0, analyse des cas, 2024 : section « Exfiltration » (lots de plus de 500 fichiers, archivage, fréquence de T1052.001).
- ANSSI, Panorama de la cybermenace 2025 (CERTFR-2026-CTI-002), mars 2026 : 196 incidents d'exfiltration contre 130 en 2024, 80 revendications confirmées (page 13) ; outils et services légitimes observés lors d'incidents, dont Google Drive, Dropbox et MEGA (pages 25 à 27).
- Verizon, 2026 Data Breach Investigations Report, incidents du 1er novembre 2024 au 31 octobre 2025, schéma Privilege Misuse (pages 57 à 60) : 1 141 incidents dont 766 avec divulgation confirmée, motifs, exemple de l'envoi vers une messagerie personnelle, IA non autorisée.
- Microsoft Learn, Message trace in the new EAC in Exchange Online, mise à jour du 16 septembre 2026 ; Message tracking (Exchange Server 2016, 2019 et Subscription Edition).
- Microsoft Learn, Control external email forwarding, mise à jour du 18 août 2026.
- Microsoft Learn, Command line process auditing (événement 4688) ; 4698(S) A scheduled task was created.
- Microsoft Support, Use Snipping Tool to capture screenshots, consulté en octobre 2026.
- Google, Aide Chrome, consulter et supprimer l'historique de navigation : pages visitées des 90 derniers jours, hors navigation privée et pages supprimées.
- Vérifications SSHack sur un poste Windows 11 Professionnel 26H2 (build 26300), compte sans droits d'administrateur, octobre 2026 : journaux PrintService/Operational et TaskScheduler/Operational désactivés, journal du pare-feu désactivé sur les trois profils, curl.exe présent dans System32, historique du presse-papiers non activé.
- Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées.