Guide
Activer l'audit des supports amovibles (événements 4663 et 6416) : tutoriel et limites
Windows sait journaliser les accès aux fichiers d'une clé USB et la reconnaissance de chaque périphérique externe, mais rien de tout cela n'est actif par défaut. Ce guide explique comment activer les deux sous-catégories d'audit concernées, comment lire un événement 4663 et un événement 6416, ce qu'ils prouvent et ce qu'ils ne prouvent pas. Il montre aussi comment dimensionner et collecter le journal Sécurité, avec des requêtes PowerShell prêtes à copier. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc, logiciel DLP (prévention des fuites de données), à partir de la documentation Microsoft et de vérifications sur un poste Windows 11.
En bref
Deux réglages de la stratégie d'audit avancée font entrer les supports amovibles dans le journal Sécurité de Windows. « Auditer le stockage amovible » (Audit Removable Storage) écrit un événement 4663 à chaque accès à un fichier d'une clé ou d'un disque externe ; « Auditer l'activité PNP » (Audit PNP Activity) écrit un événement 6416 à chaque périphérique reconnu. Ils s'activent par stratégie de groupe ou avec auditpol et ne valent que pour les faits postérieurs. Un 4663 donne le nom du fichier, le compte, le programme et le droit exercé, jamais le contenu ni l'empreinte du fichier. Le journal Sécurité, limité à 20 Mo par défaut, écrase ses plus anciens événements.
Conditions de nos vérifications
Windows 11 Professionnel 26H2 (build 26300), Windows PowerShell 5.1, session sans élévation, octobre 2026. Sans droits d'administrateur, ce poste nous a laissé lire la liste des sous-catégories d'audit et leurs identifiants, les modèles des événements 4663 et 6416, les propriétés du journal Sécurité et les textes d'aide des stratégies. Il nous a refusé la stratégie d'audit effective et le contenu du journal Sécurité. Nous n'avons rien activé : les volumes d'événements ne sont pas mesurés ici, et le guide donne la méthode pour les mesurer chez vous.
Les deux sous-catégories utiles
La stratégie d'audit avancée de Windows range une cinquantaine de sous-catégories par familles : ouverture de session, accès à l'objet, suivi détaillé... Deux concernent les supports amovibles. Toutes deux écrivent dans le journal Sécurité, que seuls les administrateurs et le groupe « Lecteurs des journaux d'événements » peuvent lire.
Audit Removable Storage, famille Accès à l'objet
Selon Microsoft, elle permet d'auditer les tentatives d'accès des utilisateurs aux objets du système de fichiers d'un support amovible, et l'événement est produit pour tous les objets et tous les types d'accès, « sans dépendre de la SACL de l'objet ». C'est sa différence avec l'audit du système de fichiers classique, qui exige une liste d'audit (SACL) posée sur chaque dossier surveillé : ici, tout fichier d'une clé ou d'un disque externe est concerné. Elle produit trois événements : 4656 (un descripteur d'objet a été demandé), 4658 (le descripteur a été fermé) et 4663 (une tentative d'accès à un objet a eu lieu). Le 4663 est celui qui compte, parce qu'il signale un droit réellement exercé. Microsoft recommande réussites et échecs sur les postes, les serveurs et les contrôleurs de domaine.
Audit PNP Activity, famille Suivi détaillé
Elle « détermine quand Plug-and-Play détecte un périphérique externe ». Son volume est qualifié de « généralement faible ». Elle produit le 6416 (un nouveau périphérique externe a été reconnu) et les événements 6419 à 6424, qui tracent la désactivation, l'activation et le blocage d'un périphérique par une stratégie d'installation. Elle n'a pas d'événement d'échec : Microsoft la recommande en réussite seulement, en citant l'exemple d'une clé branchée sur un poste d'administration.
Rien de tout cela par défaut
Dans le tableau des recommandations d'audit publié par Microsoft (juin 2025), la ligne Audit Removable Storage n'a aucune coche, ni dans la colonne des valeurs par défaut de Windows, ni dans celle de la recommandation de base ; Audit PNP Activity n'y figure pas. Seule la stratégie minimale que Microsoft propose pour le transfert d'événements Windows demande le stockage amovible en réussite. Un poste laissé tel quel n'écrit donc ni 4663 ni 6416. Ce qu'il garde malgré tout d'une clé (registre USBSTOR, journal setupapi, événement 1006) est détaillé dans notre guide Comment savoir si un salarié a copié des fichiers sur une clé USB, qui rapporte aussi le cas publié où l'audit a fait toute la différence.
Avant d'activer quoi que ce soit, trois décisions. Informer les salariés : l'article L1222-4 du Code du travail impose une information préalable, la CNIL exige un dispositif proportionné, et le comité social et économique (CSE) est consulté à partir de 50 salariés ; pour un cas particulier, consultez un avocat. Choisir le périmètre : tous les postes, ou ceux qui manipulent fichiers clients, plans ou données de santé, en commençant par quelques postes pilotes. Décider où iront les journaux : sans collecte, l'audit ne servira qu'à une enquête lancée dans les jours qui suivent les faits.
Activer par stratégie de groupe ou avec auditpol
Sur un domaine Active Directory, la stratégie de groupe (GPO) est la méthode qui tient dans le temps : un réglage local est remplacé par la GPO d'audit avancé au rafraîchissement suivant. Les libellés français ci-dessous sont ceux de la console traduite ; notre poste étant en anglais, les identifiants (GUID) donnés plus bas lèvent toute ambiguïté.
- Créez une GPO dédiée, par exemple « Audit supports amovibles », liée à l'unité d'organisation des postes concernés. Une GPO à part s'étend ou se désactive sans toucher au reste.
- Ouvrez Configuration ordinateur > Stratégies > Paramètres Windows > Paramètres de sécurité > Configuration avancée de la stratégie d'audit > Stratégies d'audit.
- Dans Accès à l'objet, ouvrez Auditer le stockage amovible, cochez « Configurer les événements d'audit suivants », puis Réussite, et Échec si vous voulez voir les tentatives refusées, par exemple sur une clé passée en lecture seule. Dans ce cas, la procédure de Microsoft demande aussi d'activer Auditer la manipulation de handle en échec, et en échec seulement : Microsoft qualifie son volume d'« élevé » et ne la recommande pas en temps normal.
- Dans Suivi détaillé, ouvrez Auditer l'activité PNP et cochez Réussite.
- Laissez activée l'option de sécurité « Audit : forcer les paramètres de sous-catégorie de stratégie d'audit à se substituer aux paramètres de catégorie ». C'est sa valeur par défaut sur les postes clients, et Microsoft recommande de la conserver : sans elle, une ancienne stratégie d'audit par catégories peut reprendre le dessus.
- Réglez dans la même GPO la taille du journal Sécurité (voir plus bas) : les deux se décident ensemble.
- Sur un poste pilote, lancez
gpupdate /force, contrôlez la stratégie dans une console administrateur, puis débranchez et rebranchez une clé avant de copier un fichier dessus.
auditpol /get /subcategory:"{0CCE9245-69AE-11D9-BED3-505054503030}","{0CCE9248-69AE-11D9-BED3-505054503030}"Ces deux GUID sont ceux que auditpol /list /subcategory:* /v attribue sur notre poste à Removable Storage et à Plug and Play Events (« Stockage amovible » et « Événements Plug-and-Play » sur un Windows en français). Le rebranchement compte : Microsoft précise que le support doit recevoir un nouveau descripteur de sécurité portant les réglages d'audit, ce qui peut exiger de redémarrer le périphérique. Microsoft signale aussi que certaines versions de Windows 10 n'écrivent les événements qu'avec la valeur de registre HotPlugSecureOpen à 1 sous HKLM\SYSTEM\CurrentControlSet\Control\Storage. Sur notre Windows 11, la clé existait sans cette valeur ; si votre poste pilote reste muet, c'est le premier point à contrôler.
Pour un poste hors domaine ou un test, auditpol fait la même chose dans une console lancée en administrateur ; sans élévation, notre poste a répondu « A required privilege is not held by the client ». Sauvegardez d'abord l'état courant :
auditpol /backup /file:C:\Temp\audit-avant.csv
auditpol /set /subcategory:"{0CCE9245-69AE-11D9-BED3-505054503030}" /success:enable /failure:enable
auditpol /set /subcategory:"{0CCE9248-69AE-11D9-BED3-505054503030}" /success:enable
auditpol /restore /file:C:\Temp\audit-avant.csv   # pour revenir en arrière
Toute modification de la stratégie d'audit laisse elle-même un événement 4719 (la stratégie d'audit système a été modifiée), avec le compte, la sous-catégorie et son GUID : on saura plus tard qui a activé ou désactivé l'audit, et quand.
Lire un événement 4663
Nous avons lu le modèle de l'événement 4663 (version 1) dans le fournisseur Microsoft-Windows-Security-Auditing de notre poste. Ses champs, avec leur nom dans le XML :
| Bloc | Champs (nom XML) | Ce qu'ils contiennent |
|---|---|---|
| Sujet | SubjectUserSid, SubjectUserName, SubjectDomainName, SubjectLogonId | Le compte Windows de la session, pas la personne physique. L'identifiant de session relie l'accès à l'ouverture de session (4624). |
| Objet | ObjectServer, ObjectType, ObjectName, HandleId, ResourceAttributes | « File » pour un fichier ou un dossier, puis son chemin sur le support. Le numéro de descripteur relie le 4663 à son 4656. |
| Processus | ProcessId, ProcessName | Le programme qui a fait l'accès : explorer.exe pour un glisser-déposer, robocopy.exe, 7z.exe, winword.exe... |
| Demande d'accès | AccessList, AccessMask | Les droits exercés, en codes %%NNNN et en hexadécimal (0x6 pour WriteData et AppendData). |
Le chemin du fichier est souvent exprimé par le volume interne (\Device\HarddiskVolumeN\...) plutôt que par la lettre de lecteur : vérifiez-le sur votre poste pilote. Le champ « Accès » fait la différence entre une lecture et une écriture. Microsoft publie la table complète ; les codes utiles ici :
| Code | Droit | Lecture |
|---|---|---|
| %%4416 | ReadData (ou ListDirectory) | Lecture d'un fichier ou listage d'un dossier : parcourir la clé en produit beaucoup. |
| %%4417 | WriteData (ou AddFile) | Écriture dans un fichier, ou création d'un fichier dans un dossier : la copie vers la clé. |
| %%4418 | AppendData (ou AddSubdirectory) | Ajout de données, ou création d'un sous-dossier. L'exemple de Microsoft associe %%4417 et %%4418. |
| %%4423 et %%4424 | ReadAttributes, WriteAttributes | Attributs du fichier (dates, lecture seule) : fréquent, peu utile. |
| %%1537 | DELETE | Suppression du fichier ou du dossier. |
Microsoft recommande de surveiller en priorité les droits d'écriture et de suppression (WriteData, AppendData, WriteAttributes, DELETE...). Le premier tri consiste donc à écarter les ReadData, comme le conseille le cabinet Compass Security dans l'enquête qu'il a publiée en 2019.
Lire un événement 6416
Le 6416 « est généré chaque fois qu'un nouveau périphérique externe est reconnu », par exemple quand il est connecté ou activé. Sa version 1 contient :
- Sujet : le compte au nom duquel le périphérique est enregistré, presque toujours SYSTEM. Microsoft recommande d'alerter quand ce n'est pas le cas.
- DeviceId : le chemin d'instance du Gestionnaire de périphériques. Pour une clé, il contient le fabricant, le modèle et le numéro de série (
USBSTOR\Disk&Ven_...&Prod_...\numéro&0). - DeviceDescription : le nom lisible du périphérique.
- ClassId et ClassName : la classe. Dans l'exemple de Microsoft, un disque externe apparaît en DiskDrive ({4D36E967-E325-11CE-BFC1-08002BE10318}) ; un téléphone en transfert de fichiers relève de la classe WPD (Windows Portable Devices).
- VendorIds, CompatibleIds, LocationInformation : identifiants matériels (VID, PID) et port.
Compass Security note que ces événements se répètent à chaque nouvelle connexion du même périphérique : le 6416 donne l'historique des branchements, là où le registre ne garde que les dates extrêmes. Une même clé passe par plusieurs couches de pilotes et peut produire plusieurs 6416 par branchement ; le DeviceId permet de les regrouper. Il n'y a pas d'événement de retrait dans cette sous-catégorie.
Ce que ces événements prouvent, et ce qu'ils ne prouvent pas
Un journal d'audit aligne des événements ; la reconstitution reste à faire. Le tableau résume ce qu'on peut en tirer après une copie sur clé, et ce qu'il faudra chercher ailleurs.
| Question | Ce que l'audit établit | Ce qu'il n'établit pas |
|---|---|---|
| Quelle clé ? | Modèle, numéro de série, classe et heure de chaque reconnaissance (6416). | Le retrait, que le journal Partition/Diagnostic (événement 1006) fournit. |
| Quel fichier ? | Son nom et son chemin sur le support (4663). | Son emplacement d'origine sur le poste ou le réseau : l'audit ne voit que la destination. |
| Lecture ou copie ? | Le droit exercé : WriteData ou AppendData pour une écriture, ReadData pour une lecture. | Le sens exact : un fichier ouvert depuis la clé puis enregistré produit aussi une écriture. |
| Quel contenu ? | Rien. | Ni le contenu, ni la taille, ni une empreinte (hachage). « Clients.xlsx » peut contenir 30 000 lignes ou aucune. |
| Qui ? | Le compte Windows et sa session. | La personne : un poste partagé ou un mot de passe prêté brouillent la piste. |
| Avec quoi ? | Le programme (explorer.exe, robocopy.exe, 7z.exe...). | Le contenu d'une archive protégée par mot de passe : seul son nom apparaît. |
| Un téléphone ? | Sa reconnaissance (6416, classe WPD). | Les fichiers copiés dessus : un téléphone en transfert de fichiers n'expose pas un système de fichiers Windows. À tester sur votre parc. |
| Quand ? | L'heure de chaque accès, en temps universel dans le XML. | Rien avant l'activation, rien après l'écrasement du journal. |
| Une alerte ? | Rien : l'événement est écrit, personne n'est prévenu. | Une alerte suppose un collecteur et une règle. |
La ligne du contenu est la plus coûteuse. Après un départ, l'employeur et son avocat veulent savoir quelles données exactement sont sorties ; apprendre qu'un fichier nommé Clients.xlsx a été écrit sur une clé ne leur suffit pas. L'audit répond par un nom ; la copie du fichier, elle, est sur la clé, chez la personne partie. Notre protocole des 48 premières heures explique comment figer ce qui existe et quand passer la main.
Dimensionner le journal Sécurité
Sur notre poste, wevtutil gl Security, qui fonctionne sans élévation, renvoie une taille maximale de 20 971 520 octets (20 Mo), sans rétention ni sauvegarde automatique : quand le journal est plein, les plus anciens événements sont écrasés. La documentation de la stratégie correspondante donne aussi 20 Mo par défaut ; le texte d'aide installé sur ce même poste parle, lui, de 40 Mo. Fiez-vous à la commande, pas au texte. Avec l'audit du stockage amovible, chaque parcours de dossier, chaque ouverture et chaque copie ajoutent des événements : 20 Mo peuvent couvrir des semaines sur un poste de bureau, ou quelques heures sur un poste qui synchronise un disque externe. Microsoft ne publie pas de volume type pour cette sous-catégorie. Il se mesure.
Mesurer, puis fixer
Activez l'audit sur deux ou trois postes représentatifs, laissez tourner une à deux semaines, puis lancez la requête de comptage de la section PowerShell. Elle donne le nombre de 4663 et de 6416 par jour et la taille moyenne d'un événement. La taille à prévoir en découle : événements par jour × taille moyenne × jours à conserver, avec une marge pour les autres événements de sécurité. Un préavis dure souvent d'un à trois mois : c'est l'horizon utile pour un départ.
Régler la taille
Par stratégie de groupe : Configuration ordinateur > Modèles d'administration > Composants Windows > Service Journal des événements > Sécurité > Spécifier la taille maximale du fichier journal (Ko), entre 20 480 Ko (20 Mo) et 2 147 483 647 Ko (2 To). Dans le même dossier, laissez désactivée la stratégie qui contrôle le comportement du journal plein : activée, elle arrête l'écriture et les nouveaux événements sont perdus. Sur un poste isolé, en administrateur, wevtutil sl Security /ms:1073741824 fixe 1 Go. Microsoft indique que, sur les postes récents, agrandir les journaux n'a pas produit de différence de performance notable ; l'espace disque est le seul coût.
Deux événements à surveiller
Le 1102 (le journal d'audit a été effacé) et le 4719 (la stratégie d'audit a été modifiée) signalent qu'on a touché au dispositif. Un salarié sans droits d'administrateur ne peut produire ni l'un ni l'autre : sur un parc, ils méritent une alerte immédiate.
Collecter les journaux d'un parc
Un journal local protège mal : il s'écrase, il disparaît avec le poste réinstallé, il n'alerte personne. Deux solutions sans licence supplémentaire existent ; nous les décrivons sans en recommander une.
Le transfert d'événements Windows
Inclus dans Windows, le Windows Event Forwarding (WEF) transfère les événements choisis vers un serveur collecteur. Le mode le plus simple est l'abonnement « à l'initiative de la source » : une GPO donne aux postes l'adresse du collecteur, et le compte Service réseau est ajouté au groupe « Lecteurs des journaux d'événements » pour lire le canal Sécurité. Dans un domaine, la connexion est chiffrée par Kerberos et authentifiée dans les deux sens. Microsoft compte environ 3 000 événements par seconde pour un collecteur sur matériel courant, toutes souscriptions confondues.
Trois limites documentées. WEF est passif : il ne peut ni agrandir un journal, ni modifier une stratégie d'audit, tout cela reste à faire par GPO. Le journal local du poste sert de tampon quand le collecteur est injoignable, et s'il s'écrase entre-temps, aucune notification n'est envoyée au collecteur. Enfin, le format par défaut (« texte rendu ») double ou triple la taille de chaque événement ; le format « Events » est plus compact. La souscription peut se limiter aux événements utiles :
<QueryList>
  <Query Id="0" Path="Security">
    <Select Path="Security">*[System[(EventID=4663 or EventID=6416 or EventID=1102 or EventID=4719)]]</Select>
  </Query>
</QueryList>
Un SIEM libre : l'exemple de Wazuh
Wazuh est une plateforme libre de détection et de gestion des journaux, de la famille des SIEM (outils qui centralisent et corrèlent les journaux de sécurité). Sa documentation indique que l'agent Windows surveille par défaut les canaux Système, Application et Sécurité, et qu'un bloc du fichier ossec.conf accepte une requête pour filtrer les événements remontés :
<localfile>
  <location>Security</location>
  <log_format>eventchannel</log_format>
  <query>Event/System[EventID=4663 or EventID=6416]</query>
</localfile>
Les événements du canal Sécurité passent ensuite par ses règles Windows (identifiants 60100 à 60599) et peuvent déclencher une alerte selon les règles en place ; isoler les écritures sur support amovible demande en général une règle à écrire soi-même. D'autres outils, libres ou commerciaux, lisent les mêmes journaux. Le principe ne change pas : les événements doivent quitter le poste avant d'être écrasés, et quelqu'un doit les regarder. Sur un parc de quelques dizaines à quelques centaines de postes sans équipe sécurité dédiée, c'est cette dernière condition qui manque le plus souvent.
Requêtes PowerShell prêtes à copier
Ces commandes se lancent dans une console Windows PowerShell ouverte en administrateur. Un piège relevé sur notre poste : sans élévation, Get-WinEvent -FilterHashtable sur le journal Sécurité répond « No events were found » au lieu d'un refus d'accès. Les champs sont lus dans le XML de l'événement par leur nom, ce qui évite de dépendre de leur position.
1. Les périphériques reconnus (6416)
Get-WinEvent -FilterHashtable @{ LogName='Security'; Id=6416 } |
  ForEach-Object {
    $d = @{}
    ([xml]$_.ToXml()).Event.EventData.Data | ForEach-Object { $d[$_.Name] = $_.'#text' }
    [pscustomobject]@{
      Heure    = $_.TimeCreated
      Classe   = $d.ClassName
      Nom      = $d.DeviceDescription
      Instance = $d.DeviceId
    }
  } | Where-Object { $_.Classe -in 'DiskDrive','WPD','USB' } | Format-Table -AutoSize
2. Les seules écritures sur le support (4663)
Get-WinEvent -FilterXPath "*[System[EventID=4663 and Task=12812]]" -LogName Security |
  ForEach-Object {
    $d = @{}
    ([xml]$_.ToXml()).Event.EventData.Data | ForEach-Object { $d[$_.Name] = $_.'#text' }
    if ($d.AccessList -match '%%4417|%%4418') {
      [pscustomobject]@{
        Heure     = $_.TimeCreated
        Compte    = $d.SubjectUserName
        Fichier   = $d.ObjectName
        Programme = Split-Path $d.ProcessName -Leaf
      }
    }
  } | Sort-Object Heure | Format-Table -AutoSize
Le filtre Task=12812 isole la sous-catégorie « Stockage amovible » : sur notre poste, c'est la valeur de tâche que le fournisseur d'audit associe à Removable Storage, contre 12800 pour le système de fichiers. Un même fichier copié produit souvent plusieurs 4663 ; ajoutez | Sort-Object Fichier -Unique pour une liste de fichiers distincts.
3. Compter pour dimensionner le journal
$log = Get-WinEvent -ListLog Security
"{0} événements, {1:N1} Mo, {2} octets en moyenne" -f $log.RecordCount, ($log.FileSize/1MB), [math]::Round($log.FileSize/$log.RecordCount)
Get-WinEvent -FilterHashtable @{ LogName='Security'; Id=4663,6416 } |
  Group-Object { $_.TimeCreated.ToString('yyyy-MM-dd') }, Id | Select-Object Name, Count
(Get-WinEvent -LogName Security -Oldest -MaxEvents 1).TimeCreated
La dernière ligne donne la date du plus ancien événement encore présent, donc le nombre de jours que le journal couvre réellement.
4. Exporter la période d'un départ
$debut = Get-Date '2026-09-01'; $fin = Get-Date '2026-09-30 23:59'
Get-WinEvent -FilterHashtable @{ LogName='Security'; Id=4663,6416; StartTime=$debut; EndTime=$fin } |
  Select-Object TimeCreated, Id, @{ n='XML'; e={ $_.ToXml() } } |
  Export-Csv -Path C:\Temp\audit-usb-septembre.csv -NoTypeInformation -Encoding UTF8
wevtutil epl Security C:\Temp\Security-copie.evtx
La seconde commande exporte le journal entier au format natif, plus simple à faire expertiser qu'un CSV. Si une procédure est envisagée, faites établir cette copie par un prestataire ou en présence d'un commissaire de justice, et travaillez sur la copie. La checklist sécurité des 30 derniers jours place ce geste dans la chronologie d'un départ.
Vu par une équipe offensive
En test d'intrusion interne (pentest), SSHack joue le salarié qui veut sortir des fichiers. Face à l'audit Windows, trois constats reviennent. L'audit est silencieux : rien ne change à l'écran pendant la copie, si bien qu'une personne décidée n'a aucune raison de changer de canal. Il ne résiste pas à un compte administrateur local : effacer le journal ou désactiver la sous-catégorie tient en une commande, même si chacune laisse un 1102 ou un 4719 qu'un collecteur verra passer. C'est une raison de plus pour ne pas distribuer ce droit. Enfin, il ne dit rien du contenu : un fichier renommé « photos-vacances.zip » avant la copie passe l'examen des noms.
Pour l'auteur d'une fuite, les chemins de rechange sont connus et décrits par MITRE ATT&CK, la base publique des techniques d'attaque : le téléphone en transfert de fichiers, l'archive protégée par mot de passe, la messagerie personnelle dans le navigateur, la capture d'écran. Notre guide Exfiltration de données : les techniques et les traces qu'elles laissent les passe en revue, avec la trace native de chacun. Pour le choix entre bloquer et tracer, voyez notre point de vue d'une équipe Red Team.
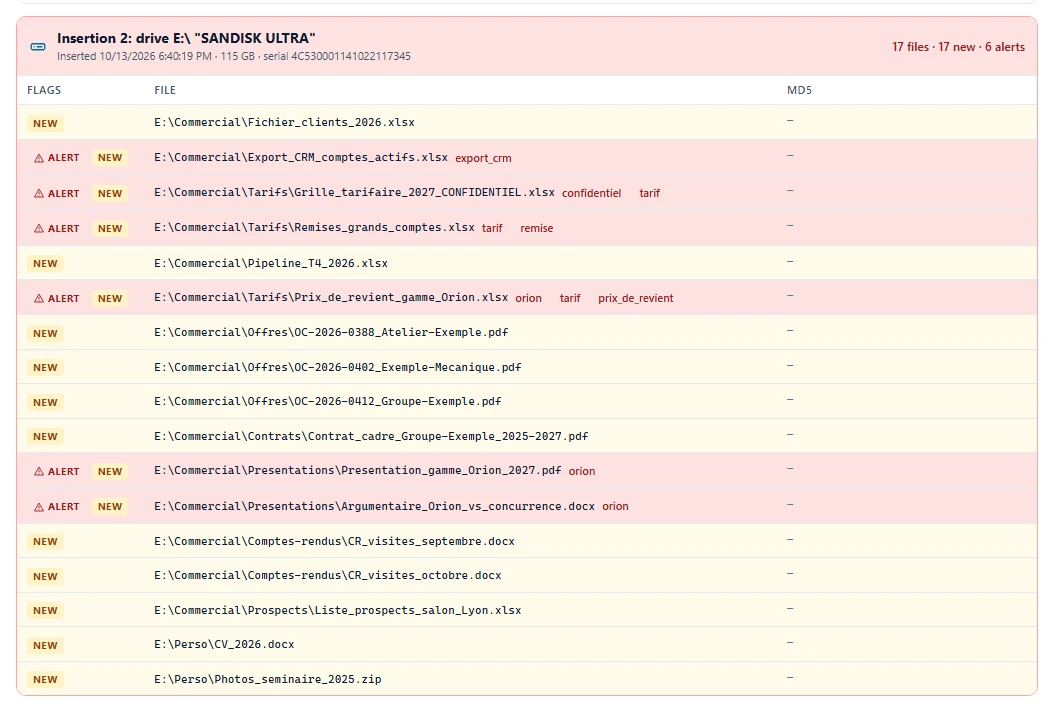
La place d'un DLP de détection
L'audit Windows est gratuit et mérite d'être activé sur tout parc qui manipule des données sensibles. Il laisse trois questions ouvertes : le contenu des fichiers, la lecture des journaux au quotidien et leur conservation au-delà du journal local. VigiDoc, le logiciel DLP de SSHack pour postes Windows, y répond sans rien bloquer. Son agent journalise chaque insertion et retrait de clé ou de disque USB (lettre, nom, taille, numéro de série), chaque fichier copié ou écrasé sur le support avec l'heure, et envoie une copie chiffrée de ce fichier à un serveur installé chez vous. Une alerte s'affiche dans le Dashboard quand un mot-clé que vous avez défini apparaît dans le nom ou le contenu du fichier (.txt, .pdf, .docx, .xlsx et archives .zip) ; notre guide des mots-clés par secteur donne des listes prêtes à tester. L'audit prouve l'accès, le DLP montre le fichier : les deux se complètent.
VigiDoc ne voit pas tout. L'impression, les captures d'écran, le téléphone branché en transfert de fichiers et le texte collé dans un webmail ou une IA lui échappent (seule la visite de la page est tracée). D'une archive protégée par mot de passe, il journalise la sortie sans en lire le contenu. Il n'est pas rétroactif. Pour avoir la liste et la copie des fichiers sortis avant le prochain départ, essayez-le : l'essai de 30 jours commence dès l'installation du serveur, sans licence à demander, et fonctionne sur un réseau isolé.
Questions fréquentes
L'audit des supports amovibles est-il activé par défaut sous Windows ?
Non. Les sous-catégories « Stockage amovible » et « Événements Plug-and-Play » ne sont pas activées dans la configuration par défaut de Windows 10 et 11, et la recommandation de base de Microsoft ne les inclut pas. Elles s'activent par stratégie de groupe ou avec auditpol, et rien n'est rétroactif : une copie faite avant l'activation ne laisse aucun événement 4663.
Un événement 4663 prouve-t-il qu'un fichier a été copié sur la clé ?
Il prouve qu'un compte, par un programme donné, a exercé un droit d'accès sur un fichier du support à une heure précise. Pour une copie vers la clé, cherchez les droits WriteData (%%4417) ou AppendData (%%4418) ; ReadData (%%4416) n'est qu'une lecture. L'événement ne contient ni le contenu du fichier, ni son empreinte, ni son emplacement d'origine sur le poste.
Quelle taille donner au journal Sécurité ?
Il est limité à 20 Mo par défaut et écrase ses plus anciens événements quand il est plein. Microsoft ne publie pas de volume type pour l'audit du stockage amovible : mesurez-le une ou deux semaines sur quelques postes pilotes, puis fixez la taille par stratégie de groupe, entre 20 Mo et 2 To, pour couvrir au moins la durée d'un préavis. Sans collecte centralisée, prévoyez large.
Faut-il un SIEM pour exploiter ces événements ?
Pas pour les lire sur un poste : Get-WinEvent suffit, dans une console lancée en administrateur. Pour les conserver et les surveiller sur un parc, il faut les faire sortir des postes : le transfert d'événements Windows vers un collecteur, inclus dans Windows, ou un SIEM libre comme Wazuh, dont l'agent lit le canal Sécurité par défaut. Il faut aussi quelqu'un pour lire les alertes.
Quelle différence entre l'audit Windows et un DLP de détection comme VigiDoc ?
L'audit Windows journalise les accès aux fichiers d'un support amovible : nom du fichier, compte, programme, heure et type d'accès. Un DLP de détection comme VigiDoc journalise chaque fichier copié ou écrasé sur la clé, en conserve une copie chiffrée sur un serveur installé chez vous et alerte quand un mot-clé apparaît dans le nom ou le contenu. L'audit est gratuit et natif ; le DLP répond à la question de ce qui est sorti, exactement.
Sources
- Microsoft Learn, Audit Removable Storage, documentation Windows 10 archivée, page du 6 septembre 2021, consultée le 21 octobre 2026 : définition, absence de dépendance à la SACL, événements 4656, 4658 et 4663, recommandations par type de poste.
- Microsoft Learn, Audit PNP Activity, page du 6 septembre 2021 : définition, volume « Typically Low », événements 6416 et 6419 à 6424, absence d'événement d'échec.
- Microsoft Learn, 4663(S): An attempt was made to access an object, page du 7 septembre 2021 : champs, table des droits d'accès, droits à surveiller.
- Microsoft Learn, 6416(S): A new external device was recognized by the System, page du 9 septembre 2021 : champs de la version 1, exemple en classe DiskDrive, alerte quand le sujet n'est pas SYSTEM.
- Microsoft Learn, Monitor the use of removable storage devices, page du 9 septembre 2021 : procédure par GPO, échec avec Audit Handle Manipulation, nouveau descripteur de sécurité, valeur HotPlugSecureOpen.
- Microsoft Learn, Audit Handle Manipulation, page du 6 septembre 2021 : volume « High », pas de recommandation d'activation ; Microsoft Learn, Advanced security audit policy settings, page du 6 septembre 2021.
- Microsoft Learn, Audit: Force audit policy subcategory settings to override audit policy category settings, page du 19 avril 2017 : valeur par défaut et recommandation.
- Microsoft Learn, Audit Policy Recommendations, page du 13 juin 2025 : valeurs par défaut de Windows et recommandations de base et renforcées.
- Microsoft Learn, Use Windows Event Forwarding to help with intrusion detection, page du 18 août 2025 : caractère passif, journal local comme tampon, formats, 3 000 événements par seconde, stratégie d'audit minimale avec Removable Storage, performances.
- Microsoft Learn, EventLogService Policy CSP, page du 12 mars 2025 : taille du journal Sécurité, 20 Mo par défaut, de 20 480 Ko à 2 147 483 647 Ko.
- Microsoft Learn, 1102(S): The audit log was cleared et Microsoft Learn, 4719(S): System audit policy was changed, pages du 7 septembre 2021.
- Compass Security, Investigating Data Leakage via External Storage Devices, Damian Pfammatter, 26 avril 2019 : enquête réelle fondée sur les événements 4663, conseil d'écarter ReadData, événements 6416 répétés à chaque connexion.
- Wazuh, Configuration (collecte des journaux) et référence localfile, consultées le 21 octobre 2026 : canaux surveillés par défaut, format eventchannel, requêtes, plages de règles Windows.
- Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées.
- Vérifications SSHack, octobre 2026, Windows 11 Professionnel 26H2 (build 26300), session sans élévation :
auditpol /list /subcategory:* /v(GUID des sous-catégories) ; modèles des événements 4663, 4656, 6416, 4719 et des tâches 12800, 12812 et 13316 dans le fournisseur Microsoft-Windows-Security-Auditing ;wevtutil gl Security(20 971 520 octets, rétention désactivée) ; texte d'aide de la stratégie de taille du journal Sécurité (EventLog.adml) ; absence de la valeur HotPlugSecureOpen ; refus d'accès àauditpol /getet au contenu du journal Sécurité.