Secteur
Expertise comptable : détecter les fuites de données, de la liasse mal adressée au collaborateur qui part
Un cabinet d'expertise comptable tient la comptabilité, la paie et la fiscalité de centaines d'entreprises à la fois. Chaque poste de collaborateur ouvre les écritures, les bilans, les salaires et les coordonnées bancaires de clients qui comptent sur la discrétion du cabinet. Ce guide s'adresse aux cabinets d'expertise comptable et de commissariat aux comptes de 5 à 200 personnes. Il rassemble les chiffres disponibles, les quatre situations qui reviennent, deux décisions de la Cour de cassation rendues à propos de cabinets comptables. Il montre aussi ce qu'un logiciel DLP de détection installé dans le cabinet voit, et ce qu'il ne voit pas. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
Dans un cabinet comptable, les données sortent d'abord par erreur et par commodité : une liasse envoyée au mauvais client en pleine période fiscale, des bulletins de paie transférés vers une messagerie personnelle pour finir le soir, la clé USB d'un client branchée sur un poste du cabinet. Dans le secteur de la CNIL qui regroupe les activités comptables et juridiques, l'erreur interne déclarée pèse cinq fois plus que la malveillance déclarée. Le départ d'un collaborateur avec son portefeuille est l'autre scénario. Dans une affaire entre entreprises, la Cour de cassation a jugé en septembre 2026 que la seule présence des fichiers confidentiels de l'ancien employeur sur l'ordinateur du nouveau suffit à caractériser l'appropriation. Un DLP de détection hébergé dans le cabinet liste ce qui est sorti par clé USB ou par Outlook, et quand, sans confier les dossiers à un tiers.
Les chiffres
Aucune statistique publique française n'isole les cabinets d'expertise comptable. Les chiffres ci-dessous viennent de la CNIL, du Livre des procédures fiscales et de notre propre calcul sur les données ouvertes de la CNIL. Chacun est donné avec sa source, son édition et son périmètre.
13 %
des violations notifiées à la CNIL en 2025 viennent d'un envoi de données personnelles au mauvais destinataire, tous secteurs.
CNIL, rapport annuel 2025 · 6 167 notifications, France
14 %
des notifications du secteur « activités spécialisées, scientifiques et techniques », qui inclut les activités comptables, déclarent un acte interne accidentel ; 2,6 % un acte interne malveillant.
Calcul SSHack sur les données ouvertes de la CNIL · 3 275 notifications, 2019 à 2024
8,1 %
de ces mêmes notifications cochent « mauvais destinataire », et 7,2 % « équipement perdu ou volé ».
Calcul SSHack sur les données ouvertes de la CNIL · même périmètre
18
informations par écriture, dans un ordre imposé, dans le fichier des écritures comptables (FEC) : journal, compte, libellé, débit, crédit, lettrage, dates.
Livre des procédures fiscales, article A47 A-1, version en vigueur depuis le 2 août 2013
1 sur 4
experts-comptables, soit plus de 5 000 professionnels, utilisent déjà les ressources de la CNIL pour accompagner leurs clients.
CNIL, convention avec le Conseil supérieur de l'Ordre, 27 juin 2024
Deux précautions de lecture. Le secteur de la nomenclature utilisé par la CNIL regroupe l'expertise comptable avec les activités juridiques, le conseil, l'architecture et la recherche. Il ne dit rien des seuls cabinets comptables, mais il montre qu'à l'intérieur de ces structures, l'erreur déclarée pèse cinq fois plus que la malveillance déclarée. Ensuite, seules les violations de données personnelles sont notifiées : un grand livre ou un prévisionnel qui sort sans données personnelles n'apparaît dans aucune statistique. Pour les chiffres généraux sur la menace interne, voyez Fuites de données internes : les chiffres 2026.
Ce qu'un cabinet comptable détient : FEC, liasses, paie
Trois familles de fichiers font la valeur d'un cabinet pour un concurrent, un fraudeur ou un ancien collaborateur. Chacune a une forme reconnaissable.
- Le fichier des écritures comptables. Toute entreprise qui tient sa comptabilité sur un logiciel doit pouvoir remettre un FEC à l'administration. L'article A47 A-1 du Livre des procédures fiscales en fixe le format : un fichier par exercice, nommé « SirenFECAAAAMMJJ », avec pour chaque écriture dix-huit informations dans un ordre imposé. Un FEC résume donc une entreprise entière : chiffre d'affaires, marges, fournisseurs, dettes. Son nom normalisé le rend facile à repérer : « fec20 » suffit pour les exercices 2020 à 2029.
- Les liasses, bilans et prévisionnels. La liasse fiscale et les comptes annuels circulent entre le cabinet, le client, la banque et l'administration. Les prévisionnels et plans de financement servent aux levées de fonds et aux cessions, et n'ont souvent aucune existence publique. Ce sont les fichiers que l'on envoie le plus, donc ceux que l'on envoie le plus souvent au mauvais destinataire.
- La paie des clients. Un cabinet qui fait la paie détient, pour chaque salarié de chaque client, le bulletin, le salaire, le relevé d'identité bancaire et le numéro de sécurité sociale. Ces personnes ne sont pas clientes du cabinet et ignorent souvent son existence. Une fuite de paie est presque toujours une violation de données personnelles à notifier à la CNIL, et souvent à annoncer aux salariés concernés.
Le cabinet traite ces données pour ses clients, sans en être propriétaire, sous le secret professionnel de l'article 21 de l'ordonnance du 19 septembre 1945. Ce texte vise les experts-comptables, leurs salariés et leurs stagiaires « sous les peines fixées par l'article 226-13 du code pénal ». Deux traits du métier aggravent le risque. La saisonnalité d'abord : entre mars et mai, un cabinet envoie des centaines de liasses et de bilans en quelques semaines, par des équipes fatiguées, avec la saisie automatique d'Outlook. La dispersion ensuite : les collaborateurs travaillent chez les clients et en télétravail, et transportent des dossiers sur des portables et des clés USB.
La profession s'est saisie du sujet par ses instances. Le Conseil supérieur de l'Ordre a signé en 2020 avec la CNIL une convention renouvelée en juin 2024, et le Conseil national de l'Ordre a rejoint en mars 2024 le dispositif Cybermalveillance.gouv.fr. Ces démarches visent d'abord la conformité et la sécurité des clients. Le cabinet en est pourtant le premier terrain d'application, et les fichiers décrits plus haut sortent de ses propres postes.
Les quatre situations qui reviennent
1. La liasse ou le bulletin envoyé au mauvais client
C'est la première cause interne en France, tous secteurs, et la période fiscale la concentre. Deux clients portent presque le même nom ; Outlook complète l'adresse du gérant de la SARL Martin à la place de celle de la SAS Martin ; les bulletins de paie d'une entreprise partent dans la boîte d'une autre ; une liasse est envoyée en copie à l'ancien dirigeant d'une société cédée. Les envois en masse aggravent l'effet : une liste de diffusion mal filtrée, un publipostage de lettres de mission ou de bulletins qui décale d'une ligne, et ce sont des dizaines de documents chez les mauvais destinataires. Il n'y a aucune malveillance, mais un bilan complet et des salaires nominatifs se retrouvent chez un tiers, parfois un concurrent direct du client.
Au-delà de la notification à la CNIL sous 72 heures quand des données personnelles sont concernées, il faut savoir ce qui était joint, exactement, et à qui. Sans journal des envois, la réponse repose sur la boîte « Éléments envoyés » du collaborateur, quand elle n'a pas été vidée.
2. La messagerie personnelle et les autres sorties de confort
Un chef de mission s'envoie le dossier de révision sur sa messagerie personnelle pour le finir chez lui. Une gestionnaire de paie copie les bulletins du mois sur sa clé USB pour travailler pendant un déplacement. Un collaborateur passe par un service de transfert grand public parce que la messagerie du cabinet refuse une liasse de 40 Mo. Aucun de ces gestes n'est malveillant ; chacun fait sortir des données couvertes par le secret vers un service que le cabinet ne maîtrise pas, et qui les conserve après le départ du collaborateur. La DGSI recommande d'ailleurs, dans son flash d'octobre 2024 sur les vols de données par des collaborateurs internes, d'interdire l'envoi d'informations sensibles vers des messageries personnelles. Ces gestes sont les mêmes dans toutes les professions du chiffre et du droit ; l'usage des IA grand public, en particulier, est détaillé dans notre page Cabinet d'avocats : détecter les fuites de données internes.
3. La clé USB du client
Le cabinet reçoit chaque semaine des clés USB et des disques de clients : exports de caisse, relevés, factures numérisées, sauvegardes d'un logiciel de gestion. La clé est branchée sur un poste du cabinet, lue, parfois complétée avec des documents du dossier pour rendre service, puis rendue. Dans l'autre sens, un collaborateur en mission chez un client copie sur une clé ce qu'il lui faut pour avancer. Ces échanges sont la vie normale d'un cabinet. Ils sont aussi le canal le moins tracé de son système d'information : Windows ne conserve pas la liste des fichiers copiés sur un support amovible, comme l'explique notre guide Comment savoir si un salarié a copié des fichiers sur une clé USB. Un fichier d'un autre client glissé par erreur sur la clé rendue est une violation de données comme une autre, et Windows n'en garde aucune trace.
4. Le départ d'un collaborateur avec son portefeuille
Chaque collaborateur confirmé suit un portefeuille de dossiers, connaît les dirigeants, tient les dossiers permanents. Quand il part s'installer ou rejoindre un confrère, une partie des clients le suit : la relation avec l'expert-comptable est marquée par un fort intuitu personae, et le client choisit librement. Ce qui ne devrait pas suivre, ce sont les fichiers du cabinet : dossiers de travail, lettres de mission, modèles, grilles d'honoraires, exports du logiciel de production. La section suivante montre où les juges placent la frontière.
Le moment à risque est connu. Ce sont les semaines qui précèdent le départ, souvent calées sur la fin d'une période fiscale pour « ne pas laisser les dossiers en plan ». Les mesures publiées sur les salariés en général montrent que les sorties de données augmentent fortement avant une démission (voir la section consacrée aux départs dans nos chiffres 2026). Un cabinet n'échappe pas à cette règle ; il a simplement rarement les moyens de la mesurer. Notre checklist sécurité des 30 derniers jours liste ce qui est à vérifier pendant un préavis.
Ce que disent les juges des départs en cabinet
Deux décisions de la Cour de cassation concernent directement des cabinets d'expertise comptable. À notre connaissance, aucune sanction publiée de la CNIL ne vise un cabinet comptable.
Cour de cassation, chambre commerciale, 2 décembre 2020 (n° 18-23.725)
Une associée minoritaire d'un cabinet de Nouvelle-Calédonie quitte la société fin 2012 pour créer son propre cabinet, et une partie des clients qu'elle suivait la rejoint. L'ancien cabinet l'assigne en concurrence déloyale : elle a conservé une clé USB « dont elle se servait pour travailler à domicile et contenant une partie de la comptabilité des clients qu'elle suivait ». La cour d'appel, approuvée par la Cour de cassation, écarte le détournement, « les fichiers relatifs aux données comptables des clients appartenant à ces derniers, qui étaient en droit de réclamer leurs dossiers », et rien n'établissait que ces fichiers avaient provoqué le départ des clients. Le dossier du client peut donc suivre le client qui le demande ; la clé USB du collaborateur reste la pièce que l'on examine.
Cour de cassation, chambre commerciale, 3 juin 2026 (n° 24-22.130)
Deux salariées d'un cabinet démissionnent et créent leur propre société d'expertise comptable, qui reprend une trentaine de clients de l'ancien employeur sans l'en informer, ce que la chambre régionale de discipline sanctionne. La cour d'appel de Montpellier en déduit une concurrence déloyale. La Cour de cassation casse : un manquement déontologique ne constitue un acte de concurrence déloyale par détournement de clientèle que s'il est établi qu'il est à l'origine du transfert de clientèle. La faute déontologique ne suffit donc pas ; il faut prouver le procédé et son effet. Un journal des fichiers copiés et envoyés avant le départ peut aider à établir le procédé ; le lien avec le départ des clients reste à démontrer.
Trois autres affaires, détaillées dans notre page sur les cabinets d'avocats, complètent le tableau. Le 2 septembre 2026 (n° 25-12.718), la chambre commerciale a jugé que la seule présence des fichiers confidentiels d'un ancien employeur sur l'ordinateur professionnel du nouveau suffit à établir l'appropriation, et donc la concurrence déloyale. Un cabinet a ainsi intérêt à savoir ce qu'un partant a copié, et s'assurer qu'un arrivant n'apporte rien de son ancien cabinet. Le 25 septembre 2024 (n° 23-13.992), la chambre sociale a validé le licenciement pour faute grave d'une salariée qui avait copié sur des clés USB personnelles des fichiers liés au processus de fabrication, dont elle n'avait pas la charge. Et la DGSI rapporte un vol de données découvert grâce à « un dispositif de surveillance informatique mis en place par l'entreprise durant la période de préavis du salarié ». Pour figer les traces quand le doute est déjà là, voyez notre protocole des 48 premières heures.
Les mauvaises pratiques, et ce qu'elles exposent
La plupart des sorties de données d'un cabinet relèvent d'une correction d'usage plutôt que d'une enquête. Le tableau ci-dessous sert de base à une charte informatique, ou à une réunion de début de période fiscale.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Saisie automatique des adresses dans Outlook, clients homonymes | Réglage par défaut, centaines d'envois par semaine en période fiscale | Liasse, FEC ou bulletins chez le mauvais client ; notification CNIL sous 72 h si risque pour les personnes | L'envoi et la pièce jointe, pour savoir exactement ce qui est parti et à qui |
| Dossier de révision envoyé vers une messagerie personnelle | Finir le bilan le soir sans VPN | Les comptes du client chez un fournisseur grand public, conservés après le départ du collaborateur | L'e-mail envoyé depuis Outlook (date, destinataire, objet) et une copie de chaque pièce jointe |
| Bulletins de paie copiés sur une clé USB personnelle | Travail en déplacement ou à domicile | Perte de la clé ; salaires et numéros de sécurité sociale de salariés de clients ; faute grave selon la Cour de cassation si la copie n'est pas justifiée | L'insertion de la clé (nom, taille, numéro de série), chaque fichier copié et une copie chiffrée de ce fichier |
| Clé USB d'un client branchée sur un poste du cabinet | Échange d'exports de caisse et de pièces numérisées | Documents d'autres clients copiés « pour rendre service » ; support dont le cabinet ignore le contenu | La liste de ce qui a été écrit sur la clé ; pas ce qui en a été lu |
| Export du portefeuille « pour archive » avant un départ | Habitude, sentiment de propriété sur ses dossiers | Appropriation au sens de la Cour de cassation ; concurrence déloyale pour le cabinet d'arrivée | La liste des fichiers copiés sur support externe ou envoyés par Outlook, avec la date |
| Accès de tous les collaborateurs à tous les dossiers | Petite structure, serveur de fichiers unique, remplacements pendant les congés | Un partant peut tout copier ; la DGSI recommande de limiter les accès aux besoins de chacun | Rien directement : VigiDoc trace les sorties, pas les droits d'accès |
Pour la clé USB en particulier, le choix entre interdire, passer en lecture seule ou tracer est détaillé dans Bloquer ou tracer les clés USB ?. Un cabinet qui reçoit des clés de clients chaque semaine peut rarement les interdire ; il peut en tenir le journal.
Vu par une équipe offensive
En pentest interne, SSHack joue le rôle du collaborateur qui veut sortir un portefeuille. Dans un cabinet comptable, le chemin le plus court passe presque toujours par les mêmes points : le serveur de fichiers où tous les dossiers sont lisibles, la messagerie personnelle ouverte dans le navigateur, la clé USB tolérée parce que les clients en apportent, et l'export en masse depuis le logiciel de production. Un blocage visible sur l'un de ces canaux nous renseigne et nous déplace vers le suivant ; une détection discrète nous laisse sur le chemin que le cabinet surveille. C'est pourquoi nous recommandons de détecter d'abord, puis de ne bloquer que les cas critiques. Dans un cabinet, le cas critique est rare : quelques dossiers de cession ou de contentieux, qui appellent une restriction d'accès plutôt qu'une règle de blocage qui gênerait toute la période fiscale.
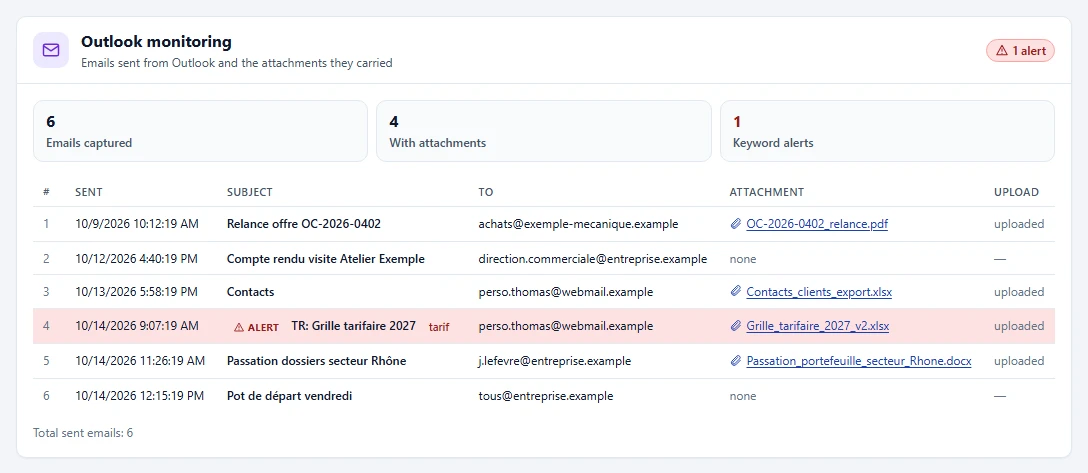
Ce que VigiDoc voit dans un cabinet comptable, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace quatre canaux de sortie : les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom de fichier, un objet d'e-mail, le contenu d'une pièce jointe (.txt, .pdf, .docx, .xlsx, .zip) ou l'adresse d'une page : « fec20 », « liasse fiscale », « grand livre », « bulletin de paie », le nom d'un client sensible, ou celui d'un service de transfert grand public. Notre liste de mots-clés pour les experts-comptables est prête à tester. Il ne bloque rien : le collaborateur envoie ses liasses normalement, et le cabinet en garde la trace.
Les journaux et les copies de fichiers restent sur un serveur installé dans le cabinet, chiffrés dès le poste, sans cloud tiers ; seuls les comptes désignés par le cabinet peuvent les lire et les déchiffrer. Ses angles morts sont connus : l'impression, les captures d'écran, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA (seule la visite de la page est tracée), le contenu des archives protégées par mot de passe, et ce qui est lu sur une clé de client sans être recopié. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander. Installé à la fin de l'hiver, le serveur couvre pendant l'essai le début de la période fiscale.
Informer le cabinet, respecter le secret
Un dispositif de traçabilité doit être annoncé aux personnes concernées. Pour les salariés du cabinet, l'article L1222-4 du Code du travail impose une information préalable, la CNIL exige un dispositif proportionné au but recherché, et le CSE est consulté à partir de 50 salariés. Les experts-comptables stagiaires et les collaborateurs non salariés relèvent de la charte informatique et de leur contrat. Les membres du cabinet savent que les sorties sont tracées ; ils ne connaissent pas la liste des mots-clés.
Le secret professionnel impose aussi de décider qui ouvre le Dashboard, puisque les pièces jointes capturées sont des pièces de dossiers clients. L'analyste doit être une personne du cabinet tenue au secret, le plus souvent un expert-comptable associé. Les autres questions communes aux professions réglementées, dont la place du prestataire informatique, sont traitées dans notre page sur les cabinets d'avocats. Pour le volet déontologique d'un départ, le conseil régional de l'Ordre est l'interlocuteur. Pour toute question de droit, consultez un avocat : cette page décrit des faits et des outils, pas une position juridique.
Questions fréquentes
Quelle est la première cause de fuite de données dans un cabinet d'expertise comptable ?
L'erreur, avant la malveillance. En France, 13 % des 6 167 violations notifiées à la CNIL en 2025 viennent d'un envoi au mauvais destinataire, tous secteurs confondus. Dans le secteur qui regroupe les activités comptables et juridiques, 14 % des notifications reçues par la CNIL de 2019 à 2024 déclarent un acte interne accidentel, contre 2,6 % un acte interne malveillant, selon notre calcul sur les données ouvertes de la CNIL. En cabinet, l'erreur type est la liasse ou le bulletin de paie envoyé au mauvais client pendant la période fiscale.
Un collaborateur qui quitte le cabinet peut-il emporter les dossiers des clients qu'il suivait ?
Le client choisit librement son expert-comptable et peut suivre un collaborateur qui part. En 2020, la Cour de cassation a admis qu'une associée sortante conserve une clé USB contenant une partie de la comptabilité de ses clients, parce que ces données appartiennent aux clients, qui peuvent réclamer leurs dossiers. Les fichiers propres au cabinet, eux, ne suivent pas : en 2026, la Cour a jugé que la seule présence des fichiers confidentiels d'un ancien employeur sur l'ordinateur du nouveau suffit à établir une appropriation fautive. Pour un cas concret, consultez le conseil régional de l'Ordre ou un avocat.
Un logiciel DLP sur les postes du cabinet est-il compatible avec le secret professionnel de l'expert-comptable ?
L'article 21 de l'ordonnance du 19 septembre 1945 soumet les experts-comptables, leurs salariés et leurs stagiaires au secret professionnel, sous les peines de l'article 226-13 du Code pénal. Un outil qui envoie les journaux ou les copies de pièces jointes chez un prestataire cloud ajoute un tiers à la chaîne. VigiDoc conserve ces données chiffrées sur un serveur installé dans le cabinet, sans cloud tiers, et seuls les comptes désignés par le cabinet peuvent les lire et les déchiffrer. Le choix de cet analyste, le plus souvent un expert-comptable associé, relève de votre organisation interne.
Que voit un DLP de détection quand un FEC ou une liasse part au mauvais destinataire ?
VigiDoc journalise chaque e-mail envoyé depuis Outlook avec sa date, ses destinataires, son objet et une copie de chaque pièce jointe. Si un mot-clé figure dans l'objet, le nom ou le contenu de la pièce jointe, par exemple « fec20 » ou « liasse fiscale », l'envoi apparaît en alerte dans le Dashboard. Le cabinet sait ainsi exactement ce qui est parti et à qui, ce qui conditionne la notification à la CNIL sous 72 heures et le message à adresser au client. L'e-mail, lui, part normalement : VigiDoc le trace sans le retenir ni le rappeler.
Comment limiter les fausses alertes en période fiscale, quand le cabinet envoie des liasses toute la journée ?
En choisissant des mots-clés qui visent les sorties anormales plutôt que les envois du quotidien. Un envoi de liasse au client est un flux habituel, qui se reconnaît d'un coup d'œil dans le journal. Une liasse copiée sur une clé USB personnelle ou envoyée vers une adresse de messagerie grand public ne l'est pas. Notre liste de mots-clés pour les experts-comptables écarte « fec » seul et « paie » seul, qui se cachent dans d'autres mots, au profit de « fec20 », « bulletin de paie » ou « grand livre ».
Sources
- CNIL, rapport annuel 2025, publié le 18 mai 2026 : 6 167 violations notifiées, 13 % dues à un mauvais destinataire.
- CNIL, données ouvertes des notifications de violations de données, fichier du 6 octobre 2026. Calcul SSHack sur le secteur « Activités spécialisées, scientifiques et techniques » (section M de la nomenclature, qui comprend les activités comptables et juridiques), notifications reçues de 2019 à 2024 : 3 275 notifications, « acte interne accidentel » coché dans 14,0 % d'entre elles, « acte interne malveillant » dans 2,6 %, « mauvais destinataire » dans 8,1 %, « équipement perdu ou volé » dans 7,2 % ; tous secteurs sur la même période : 24 530 notifications, mauvais destinataire 11,4 %.
- Livre des procédures fiscales, article A47 A-1, version en vigueur depuis le 2 août 2013 : VII (dix-huit informations par écriture) et IX (nom du fichier « SirenFECAAAAMMJJ »).
- Ordonnance n° 45-2138 du 19 septembre 1945, article 21 : les experts-comptables, leurs salariés et les experts-comptables stagiaires « sont tenus au secret professionnel dans les conditions et sous les peines fixées par l'article 226-13 du code pénal » ; Code pénal, article 226-13.
- CNIL, « Le Conseil supérieur de l'ordre des experts-comptables et la CNIL renouvellent leur convention de partenariat », 27 juin 2024 : « Plus de 5000 experts-comptables, soit le quart de la profession, utilisent d'ores et déjà les ressources » de la CNIL ; convention initiée par le communiqué du 29 septembre 2020.
- Cybermalveillance.gouv.fr, « Cybermalveillance.gouv.fr accueille 2 nouveaux membres », communiqué du 13 mars 2024 : adhésion du Conseil national de l'ordre des experts-comptables au GIP ACYMA, acceptée par l'assemblée générale du 7 mars 2024.
- CNIL, les sanctions prononcées par la CNIL, tableau consulté le 21 octobre 2026 : aucune sanction visant un expert-comptable, un cabinet comptable ou un commissaire aux comptes.
- Cour de cassation, chambre commerciale, 2 décembre 2020, pourvoi n° 18-23.725, non publié au Bulletin (texte intégral publié par Juridoc, Nouvelle-Calédonie) : rejet ; clé USB conservée par l'associée sortante, « les fichiers relatifs aux données comptables des clients appartenant à ces derniers ».
- Cour de cassation, chambre commerciale, 3 juin 2026, pourvoi n° 24-22.130, tel que commenté par Le Monde du Droit et Le Mag Juridique : cassation d'un arrêt de la cour d'appel de Montpellier, une trentaine de clients repris.
- Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718, publié au Bulletin, tel que commenté par CMS Francis Lefebvre et Le Monde du Droit.
- Cour de cassation, chambre sociale, 25 septembre 2024, pourvoi n° 23-13.992, publié au Bulletin.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024 : cas n° 1 (cadre démissionnaire, disque dur externe), commentaires et préconisations (pages 3 à 5).
- Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées, page du 9 juillet 2026.