Secteur
Notaires, commissaires de justice : détecter les fuites de données, du RIB envoyé par e-mail au clerc qui part
Un office notarial ou une étude de commissaire de justice conserve des actes, des états civils, des patrimoines, des successions et des coordonnées bancaires, et fait transiter les fonds de ses clients. Ce guide rassemble ce qui est publié sur les fuites de données dans ces professions, les situations qui reviennent, trois décisions et une enquête de presse. Il montre aussi ce qu'un logiciel DLP de détection installé dans l'office voit, et ce qu'il ne voit pas. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc. Les cabinets d'avocats et d'expertise comptable ont leur propre page.
En bref
Dans un office, les données sortent par des gestes ordinaires : un décompte et un RIB envoyés par e-mail, un projet d'acte adressé au mauvais destinataire, un dossier de succession transféré vers une messagerie personnelle, une clé USB emportée à un rendez-vous de signature. Le risque le plus coûteux documenté est la fraude au virement. Selon une enquête du Monde publiée le 3 septembre 2026, des pirates ont détourné au moins 35 millions d'euros au sein de centaines d'offices en deux ans. Le secret professionnel du notaire, « général et absolu », s'impose aussi à toute personne placée sous son autorité, ce qui pose la question du clerc qui part avec les dossiers. Un DLP de détection hébergé dans l'office liste ce qui est sorti par clé USB ou par Outlook, et quand, sans confier les pièces à un tiers.
Les chiffres
Aucune statistique publique n'isole les offices notariaux ni les études de commissaires de justice. Les chiffres ci-dessous viennent de la CNIL pour l'ensemble des secteurs et pour le secteur qui inclut les activités juridiques, de l'Autorité de la concurrence pour la taille de la profession, et du Monde pour la vague de fraudes. Chacun est donné avec sa source et son périmètre.
35 M€
au moins, détournés par des pirates au sein de centaines d'offices notariaux pendant deux ans ; les autorités ont craint l'émission de faux actes.
Le Monde, enquête publiée le 3 septembre 2026
13 %
des violations notifiées à la CNIL en 2025 viennent d'un envoi de données personnelles au mauvais destinataire, tous secteurs.
CNIL, rapport annuel 2025 · 6 167 notifications, France
9 %
de ces 6 167 violations viennent du secteur « activités spécialisées, scientifiques et techniques », qui inclut les activités juridiques : quatrième secteur notifiant.
CNIL, rapport annuel 2025, page 53
14 %
des notifications de ce même secteur déclarent un acte interne accidentel, 8,1 % un envoi au mauvais destinataire, 2,6 % un acte interne malveillant.
Calcul SSHack sur les données ouvertes de la CNIL · 3 275 notifications, 2019 à 2024
7 175
offices pour 12 361 notaires libéraux au 31 octobre 2025, soit moins de deux notaires par office en moyenne ; le nombre d'offices a augmenté de 64 % depuis 2016.
Autorité de la concurrence, avis n° 26-A-03 du 25 février 2026
Trois précautions de lecture. Le chiffre du Monde vient d'une enquête de presse ; aucune statistique officielle publiée ne mesure ces détournements. Le secteur de la CNIL réunit notaires, commissaires de justice, avocats, experts-comptables, architectes et bureaux d'études. Il ne dit rien des seuls offices, mais confirme qu'à l'intérieur de ces structures l'erreur déclarée pèse cinq fois plus que la malveillance déclarée. Enfin, seules les violations de données personnelles sont notifiées : un fichier de clients patrimoniaux qui part avec un collaborateur n'apparaît dans aucune statistique s'il n'est pas déclaré. Pour les chiffres généraux sur la menace interne, voyez Fuites de données internes : les chiffres 2026 et, pour la méthode du calcul par secteur, les chiffres CNIL par secteur.
Ce qu'un office détient, et pourquoi c'est sensible
Trois caractéristiques distinguent un office notarial ou une étude de commissaire de justice d'une autre petite structure.
- Le secret s'impose à tout l'office. Le code de déontologie des notaires (décret n° 2023-1297, article 8) qualifie le secret professionnel de « général et absolu » et l'impose au notaire comme à toute personne placée sous son autorité : clercs, formalistes, négociateurs, assistants. Celui des commissaires de justice (décret n° 2023-1296, article 5) couvre « tout ce qui a été porté à sa connaissance dans l'exercice de ses fonctions » et lui impose de s'assurer que ses collaborateurs le respectent. Il exige aussi des moyens de communication sécurisés. La violation du secret est une infraction pénale (article 226-13 du Code pénal).
- Les dossiers concentrent ce qu'un fraudeur cherche. Un dossier de vente ou de succession réunit pièces d'identité, état civil, régime matrimonial, composition du patrimoine, coordonnées bancaires et montants à virer. Une étude de commissaire de justice détient des constats, des actes de saisie et, en recouvrement, des informations sur la solvabilité des débiteurs.
- L'office fait circuler de l'argent. Les fonds des clients transitent par les comptes du notaire, tenus à la Caisse des dépôts et consignations. Chaque transaction donne lieu à un décompte et à des coordonnées bancaires échangées avec l'acquéreur, le vendeur, la banque ou un confrère. C'est ce flux que visent les fraudes au RIB.
S'y ajoute la taille. Avec moins de deux notaires libéraux par office en moyenne, la plupart des offices n'ont ni responsable de la sécurité ni informaticien en propre, et dépendent d'un prestataire et des outils fournis par la profession. Les installations sont nombreuses : le nombre d'offices a crû de 64 % depuis 2016 et l'Autorité de la concurrence recommande 261 installations libérales supplémentaires pour 2026-2031. Une installation suit souvent un départ d'un autre office, où le nouveau titulaire était notaire salarié ou clerc.
Les cinq situations qui reviennent
1. Le RIB et le décompte envoyés par e-mail
C'est le geste le plus banal de l'office, et le plus exposé. Un décompte de fonds et le RIB de l'office partent par courriel à l'acquéreur ; quelqu'un intercepte ou imite le message et envoie un autre RIB. Les Notaires de France rappellent que les comptes des notaires sont tenus à la Caisse des dépôts, qu'un RIB de notaire ne peut provenir d'une autre banque et que le BIC attendu est CDCGFRPPXXX. Une note d'une chambre des notaires du 11 mars 2022, citée dans le jugement présenté plus bas, conseillait de ne jamais transmettre son RIB par courriel. Quand la fraude est découverte, l'office doit d'abord établir ce qu'il a envoyé, à quelle adresse et quand.
2. Le projet d'acte au mauvais destinataire
La saisie automatique d'Outlook propose l'adresse d'un autre client au même nom, un projet de partage part à tous les héritiers au lieu d'un seul, une attestation est jointe au mauvais dossier. Tous secteurs, 13 % des violations notifiées à la CNIL en 2025 viennent de là. Pour l'office, l'erreur expose des informations patrimoniales et familiales couvertes par le secret, et impose de savoir exactement ce qui était joint. Notre guide E-mail envoyé au mauvais destinataire dans Outlook détaille la conduite à tenir.
3. La messagerie personnelle et le transfert grand public
Un clerc transfère un dossier de succession sur sa messagerie personnelle pour avancer le soir. Une assistante envoie un acte numérisé trop lourd par un service de transfert gratuit. Un collaborateur colle une clause dans une IA générative grand public pour la reformuler. Aucun de ces gestes n'est malveillant ; chacun place des pièces couvertes par le secret chez un tiers que l'office ne maîtrise pas, et y laisse une copie après le départ du salarié.
4. La clé USB du rendez-vous de signature
Signature hors de l'office, inventaire au domicile d'un défunt, constat sur place pour un commissaire de justice : les pièces voyagent, souvent sur une clé USB. Une clé perdue sans chiffrement est une violation à notifier si elle contient des données personnelles, et l'office doit alors dire ce qu'elle contenait.
5. Le clerc ou le notaire salarié qui part avec les dossiers
Un collaborateur rejoint un office voisin ou s'installe, et emporte la liste des clients patrimoniaux, ses trames d'actes, des dossiers en cours. Les actes et les dossiers appartiennent à l'office, et le secret suit le collaborateur après son départ. Nous n'avons trouvé aucune décision publiée propre au notariat. Dans une affaire entre entreprises, la Cour de cassation a jugé en septembre 2026 qu'il suffit que des fichiers confidentiels de l'ancien employeur se trouvent sur l'ordinateur du nouveau pour caractériser leur appropriation (décision détaillée dans notre page sur les cabinets d'avocats). Les semaines du préavis sont le moment à risque. La checklist des 30 derniers jours liste ce qu'il faut regarder, canal par canal.
Trois décisions et une enquête
Tribunal judiciaire de Paris, 25 mars 2026 (RG 23/11725) : le notaire responsable à 70 %
Fin octobre 2022, un notaire envoie par courriel le décompte et le RIB de son étude à une société acquéreuse. Le 28 octobre, celle-ci reçoit un courriel frauduleux avec un autre RIB ; le 7 novembre, elle vire 96 400 euros. Selon le commentaire publié par un avocat, le tribunal retient la responsabilité de l'étude à 70 %. Il relève notamment qu'une note de la chambre des notaires déconseillait de transmettre un RIB par courriel, et qu'un officier ministériel ne peut s'estimer non concerné par des précautions recommandées à ses clients. La victime garde 30 %, pour n'avoir pas relevé une adresse d'expéditeur différente ni un BIC étranger à la Caisse des dépôts. Le jugement est de première instance.
Le Monde, 3 septembre 2026 : une cyberattaque d'ampleur contre le notariat
L'enquête du Monde décrit des pirates qui ont détourné au moins 35 millions d'euros au sein de centaines d'offices notariaux pendant deux ans, au point que les autorités ont craint l'émission de faux actes. Les reprises de l'enquête par d'autres médias décrivent des messageries d'offices compromises, utilisées pour envoyer des documents piégés et remplacer des coordonnées bancaires en cours de transaction. Ces attaques viennent de l'extérieur ; elles passent par les boîtes de messagerie et les postes de l'office, et par ce que ses collaborateurs ouvrent et envoient.
Cour de cassation, chambre sociale, 9 avril 2025 (n° 24-12.055)
Une salariée transfère un courriel et ses pièces jointes confidentielles de sa messagerie professionnelle vers sa messagerie personnelle, et l'employeur lui reproche d'en avoir effacé la trace. Licenciée pour faute grave, elle obtient gain de cause : rien ne montrait une transmission à des tiers, et son ancienneté sans sanction rendait son maintien possible. Pour un office, la leçon est double. Le transfert vers une messagerie personnelle ne suffit pas, à lui seul, à caractériser une faute grave. Le connaître permet en revanche de corriger l'usage, de vérifier ce qui est parti et d'agir si les pièces circulent ensuite.
Cour de cassation, chambre commerciale, 2 septembre 2026 (n° 25-12.718)
Un fichier de contacts clients et des modèles d'offres de l'ancien employeur, retrouvés sur l'ordinateur fourni par le nouvel employeur, suffisent à caractériser l'appropriation et la concurrence déloyale, même sans clause de non-concurrence. Pour un office qui recrute un clerc venu d'un confrère, la décision vaut dans les deux sens. L'office doit savoir ce qu'un partant a copié, et s'assurer qu'un arrivant n'apporte rien de son ancien office (voir ce qu'il faut vérifier à l'arrivée).
Chaque affaire oblige à établir ce qui est sorti, par quel canal et quand. Notre protocole des 48 premières heures détaille comment figer les traces quand le doute est déjà là.
Les mauvaises pratiques, et ce qu'elles exposent
La plupart de ces sorties appellent une correction d'usage plutôt qu'une enquête. Ce tableau peut servir de base à la charte informatique de l'office.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| RIB et décompte envoyés par e-mail | Rapidité, habitude des clients | Interception, substitution de RIB ; responsabilité de l'office retenue en première instance | L'e-mail envoyé depuis Outlook (date, destinataire, objet), une copie de la pièce jointe, une alerte si « IBAN » ou « décompte » y figure |
| Saisie automatique des adresses dans Outlook | Réglage par défaut | Projet d'acte ou attestation au mauvais client ; notification CNIL sous 72 h si risque pour les personnes | L'envoi et la pièce jointe, pour savoir exactement ce qui est parti et à qui |
| Dossier transféré vers une messagerie personnelle | Travailler le soir sans accès à distance | Pièces couvertes par le secret chez un fournisseur grand public, conservées après le départ | L'e-mail envoyé depuis Outlook et ses pièces jointes ; depuis Gmail ou Outlook Web, la pièce jointe et le compte utilisé ; depuis un autre webmail, seulement la visite du site |
| Clé USB personnelle pour une signature à l'extérieur | Pas d'ordinateur portable de l'office | Perte de la clé ; copie conservée ; faute grave selon la Cour de cassation si la copie n'est pas justifiée | L'insertion de la clé (nom, taille, numéro de série), chaque fichier copié et une copie chiffrée |
| Service de transfert gratuit pour les actes numérisés | Limite de taille de la messagerie | Lien transférable, conservation chez le prestataire | La visite du site, signalée si son nom est un mot-clé ; pas le fichier envoyé |
| IA grand public pour reformuler une clause | Gain de temps, outil professionnel absent | Données couvertes par le secret transmises à un tiers | La visite de la page, signalée si le nom du service est un mot-clé ; pas le texte collé |
| Accès de chaque clerc à tous les dossiers | Petite structure, partage réseau unique | Un partant peut tout copier | Rien directement : VigiDoc trace les sorties, pas les droits d'accès |
Pour la clé USB, le choix entre interdire, passer en lecture seule ou tracer est détaillé dans Bloquer ou tracer les clés USB ?. Pour la fraude au RIB, aucun outil de détection ne remplace deux réflexes : n'indiquer que le RIB de la Caisse des dépôts, et faire confirmer par téléphone tout changement de coordonnées bancaires.
Vu par une équipe offensive
En pentest interne, SSHack joue le collaborateur qui veut sortir un dossier, ou l'attaquant qui a pris pied sur un poste. Dans une petite structure, nous cherchons d'abord les partages réseau ouverts à tous, où dorment les dossiers clients et les trames d'actes. Vient ensuite la messagerie : une boîte compromise donne l'historique des transactions, les décomptes et les RIB échangés, c'est-à-dire tout ce qu'il faut pour imiter l'office. Pour sortir les données, le chemin le plus court reste la messagerie personnelle ouverte dans le navigateur, la clé USB et l'imprimante. Un blocage visible nous renseigne et nous déplace vers le canal suivant ; une détection discrète nous laisse sur le chemin surveillé. C'est pourquoi nous recommandons de détecter d'abord, puis de ne bloquer que les cas critiques. Dans un office, le cas critique se traite par l'accès et la procédure : limiter les droits de chacun aux dossiers qu'il suit, et sortir la confirmation des coordonnées bancaires du seul canal e-mail.
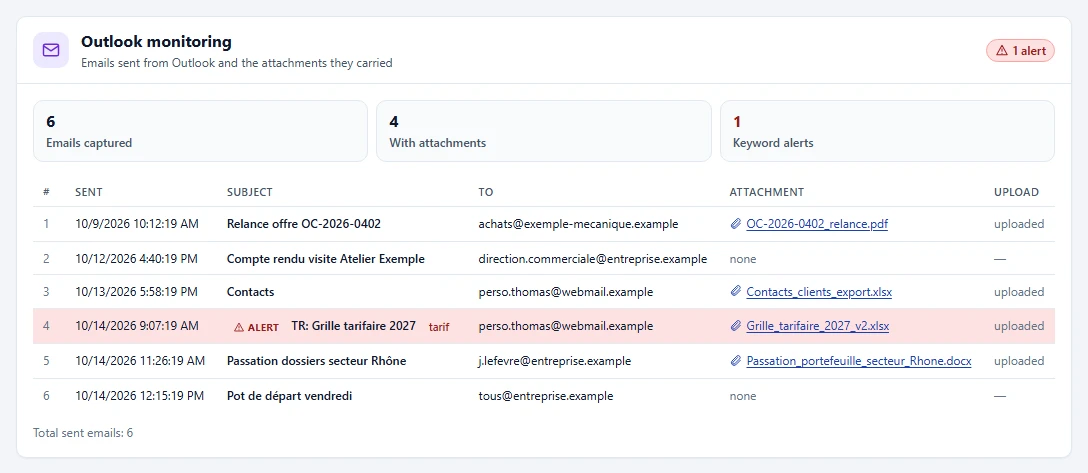
Ce que VigiDoc voit dans un office, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace quatre canaux de sortie : les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom de fichier, un objet d'e-mail, le contenu d'une pièce jointe ou l'adresse d'une page : « IBAN », « décompte », « succession », « attestation de propriété », le nom d'un client sensible ou d'un service de transfert. Évitez « RIB » seul, que l'outil trouve aussi dans « contribution » ou « attribution » ; notre guide des mots-clés d'alerte donne la méthode contre les fausses alertes. Il ne bloque rien : l'office travaille normalement.
Les journaux et les copies de fichiers restent sur un serveur installé dans l'office, chiffrés dès le poste, sans cloud tiers ; seuls les comptes désignés peuvent les lire et les déchiffrer. Ses angles morts sont connus : les e-mails reçus, dont les faux RIB ; les messages envoyés hors d'Outlook, depuis un webmail (hors pièces jointes ajoutées dans Gmail et Outlook Web) ou par un attaquant directement sur le serveur de messagerie ; l'impression, les captures d'écran, le téléphone en transfert de fichiers, le texte collé dans un webmail ou une IA, et le contenu des archives protégées par mot de passe. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Informer l'office, respecter le secret
Un dispositif de traçabilité doit être annoncé aux personnes concernées. Pour les salariés de l'office, clercs, notaires salariés et assistants, l'article L1222-4 du Code du travail impose une information préalable, la CNIL exige un dispositif proportionné au but recherché, et le CSE est consulté à partir de 50 salariés, seuil que peu d'offices atteignent. La charte informatique de l'office est le bon support ; elle peut rappeler l'obligation de secret qui pèse sur chaque collaborateur. Les membres de l'office savent que les sorties sont tracées ; ils ne connaissent pas la liste des mots-clés.
Le secret professionnel impose aussi de décider qui ouvre le Dashboard. Les fichiers capturés sont des pièces de dossiers. L'analyste doit être une personne de l'office tenue au secret, le plus souvent un notaire associé ou le titulaire. Sur le serveur, seuls les comptes désignés à l'installation peuvent lire les journaux et les fichiers capturés ; l'administrateur du serveur garde la main sur ces droits, et ce rôle doit donc revenir lui aussi à une personne de confiance, ou à un prestataire lié par un engagement de confidentialité. Pour le volet déontologique d'un départ, la chambre des notaires ou celle des commissaires de justice est l'interlocuteur ; pour toute question de droit, consultez un avocat. Cette page décrit des faits et des outils, pas une position juridique.
Questions fréquentes
Quelle est la première cause de fuite de données dans un office notarial ?
Aucune statistique publique n'isole les offices. Tous secteurs confondus, 13 % des 6 167 violations notifiées à la CNIL en 2025 viennent d'un envoi au mauvais destinataire. Dans le notariat, le risque le plus coûteux documenté est la fraude au virement. Selon une enquête du Monde de septembre 2026, des pirates ont détourné au moins 35 millions d'euros au sein de centaines d'offices en deux ans, en s'appuyant notamment sur des messageries compromises.
Un clerc qui quitte l'office peut-il emporter des dossiers ou le fichier clients ?
Non. Les actes, les dossiers et le fichier clients appartiennent à l'office, et le secret professionnel s'impose à toute personne placée sous l'autorité du notaire, y compris après son départ. La Cour de cassation a jugé en septembre 2026 que la seule présence de fichiers confidentiels de l'ancien employeur sur l'ordinateur du nouveau suffit à caractériser leur appropriation. Pour un cas concret, consultez votre chambre ou un avocat.
Un DLP peut-il détecter une fraude au RIB ?
En partie. VigiDoc trace les e-mails envoyés depuis Outlook avec leurs pièces jointes et peut alerter sur des mots-clés comme « IBAN » ou « décompte » : l'office sait quel RIB il a envoyé, à qui et quand. Il ne voit pas les e-mails frauduleux reçus, ni les messages qu'un attaquant enverrait depuis la messagerie en ligne ou le serveur. La parade reste la vérification par téléphone et le RIB de la Caisse des dépôts.
Un logiciel DLP est-il compatible avec le secret professionnel du notaire ?
Le secret couvre tout ce que l'office reçoit, et les copies de fichiers capturées par un DLP sont des pièces de dossiers. Un outil qui les envoie chez un prestataire cloud ajoute un tiers à la chaîne. VigiDoc les conserve chiffrées sur un serveur installé dans l'office, sans cloud tiers, et seuls les comptes désignés, en pratique celui d'un notaire, peuvent les lire et les déchiffrer.
Faut-il informer les collaborateurs de l'office ?
Oui. Pour les salariés, l'article L1222-4 du Code du travail impose une information préalable, et la CNIL exige un dispositif proportionné ; le Code du travail impose en outre la consultation du CSE à partir de 50 salariés. La charte informatique de l'office est le bon support. Les collaborateurs savent que les sorties de données sont tracées ; ils ne connaissent pas les mots-clés d'alerte.
Sources
- Le Monde, « Au cœur d'une cyberattaque sans précédent qui a ébranlé le notariat français », 3 septembre 2026 : au moins 35 millions d'euros détournés au sein de centaines d'offices pendant deux ans, crainte de faux actes. Les modes opératoires (messageries compromises, substitution de coordonnées bancaires) sont ceux décrits par les reprises de l'enquête.
- CNIL, rapport annuel 2025, publié le 18 mai 2026 : 6 167 violations notifiées, 13 % dues à un mauvais destinataire ; 9 % pour les activités spécialisées, scientifiques et techniques (page 53).
- CNIL, données ouvertes des notifications de violations de données, fichier du 6 octobre 2026. Calcul SSHack sur le secteur « Activités spécialisées, scientifiques et techniques », 2019 à 2024 : 3 275 notifications, « acte interne accidentel » coché dans 14,0 %, « mauvais destinataire » dans 8,1 %, « acte interne malveillant » dans 2,6 %. Méthode : notre page de chiffres par secteur.
- Autorité de la concurrence, avis n° 26-A-03 du 25 février 2026 relatif à la liberté d'installation des notaires et communiqué du même jour : 12 361 notaires libéraux dans 7 175 offices au 31 octobre 2025, hausse de 64 % des offices depuis 2016, 261 installations recommandées pour 2026-2031.
- Décret n° 2023-1297 du 28 décembre 2023 relatif au code de déontologie des notaires, article 8 ; décret n° 2023-1296 du 28 décembre 2023 relatif au code de déontologie des commissaires de justice, article 5 ; Code pénal, article 226-13.
- Notaires de France, « Fraude au virement ou au RIB : les Notaires de France appellent à la vigilance », mis à jour le 6 septembre 2024 : comptes à la Caisse des dépôts, BIC CDCGFRPPXXX ; « Face à la recrudescence de fraudes et cyberattaques : soyons vigilants ensemble », mis à jour le 26 mai 2026 : adresses en notaires.fr.
- Tribunal judiciaire de Paris, 11ᵉ chambre, 2ᵉ section, 25 mars 2026, RG 23/11725, tel que commenté par Le Bot Avocat : 96 400 euros virés, préjudice de 68 607,38 euros, partage 70 % / 30 %.
- Cour de cassation, chambre sociale, 9 avril 2025, pourvoi n° 24-12.055, tel que commenté par Le Monde du Droit.
- Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718, publié au Bulletin, tel que commenté par CMS Francis Lefebvre ; Cour de cassation, chambre sociale, 25 septembre 2024, pourvoi n° 23-13.992, publié au Bulletin.
- Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées, page du 9 juillet 2026.