Guide
E-mail envoyé au mauvais destinataire dans Outlook : que faire
Un bulletin de paie parti chez un client, un fichier clients adressé au confrère de la partie adverse, un devis envoyé au concurrent dont le nom commençait par les mêmes lettres. L'envoi au mauvais destinataire est l'erreur humaine la plus déclarée, en France comme dans le monde. Ce guide dit ce que le rappel d'Outlook peut et ne peut pas faire, comment retrouver ce qui était joint, la procédure jusqu'à la CNIL, et les réglages qui réduisent le risque. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc, logiciel DLP (prévention des fuites de données).
En bref
En 2025, 13 % des 6 167 violations de données notifiées à la CNIL venaient d'un envoi au mauvais destinataire ; dans la finance et l'assurance, c'est le cas d'un quart des notifications du secteur de 2019 à 2024. Le rappel d'un message Outlook ne fonctionne, en règle générale, qu'à l'intérieur de la même organisation Microsoft 365 : vers un client, un fournisseur ou une adresse Gmail, le message est parti, et il faut demander au destinataire de le supprimer. Si des données personnelles sont exposées avec un risque pour les personnes, la CNIL est notifiée dans les 72 heures, et l'incident est de toute façon inscrit au registre interne (RGPD, article 33). Ce qui était joint se retrouve dans les Éléments envoyés de l'expéditeur ou dans un journal des envois. Un délai avant l'envoi, l'avertissement sur les destinataires externes et une saisie semi-automatique maîtrisée réduisent la fréquence de l'erreur.
Les chiffres
Les organismes qui notifient une violation à la CNIL en déclarent l'origine : l'envoi au mauvais destinataire est donc l'un des rares incidents mesurés en France. Voici le chiffre officiel de 2025, notre calcul sur les données ouvertes de la CNIL et le chiffre mondial de Verizon. Les autres chiffres sont réunis dans Fuites de données internes : les chiffres 2026.
13 %
des violations notifiées à la CNIL en 2025 viennent d'un envoi de données personnelles au mauvais destinataire, deuxième cause après le piratage (50 %).
CNIL, rapport annuel 2025 · 6 167 notifications, France, hors deux incidents de masse
11,4 %
des notifications reçues par la CNIL de 2019 à 2024 cochent l'origine « données personnelles envoyées à un mauvais destinataire », entre 8,7 % et 14,5 % selon l'année.
Calcul SSHack sur les données ouvertes de la CNIL · 24 530 notifications, 2019 à 2024
25,1 %
des notifications du secteur « activités financières et d'assurance » ont cette origine sur la même période, la part la plus élevée des quinze secteurs qui notifient le plus.
Calcul SSHack sur les données ouvertes de la CNIL · 2 946 notifications, 2019 à 2024
61 %
des violations par erreur dans le monde sont des envois au mauvais destinataire ; 50 % en Europe, au Moyen-Orient et en Afrique.
Verizon, DBIR 2026 · plus de 22 000 violations, novembre 2024 à octobre 2025
| Année | Notifications | Mauvais destinataire | Part |
|---|---|---|---|
| 2019 | 2 284 | 332 | 14,5 % |
| 2020 | 2 821 | 365 | 12,9 % |
| 2021 | 5 038 | 438 | 8,7 % |
| 2022 | 4 088 | 421 | 10,3 % |
| 2023 | 4 669 | 579 | 12,4 % |
| 2024 | 5 630 | 668 | 11,9 % |
| 2019 à 2024 | 24 530 | 2 803 | 11,4 % |
Le nombre d'envois au mauvais destinataire notifiés double entre 2019 et 2024 (332, puis 668) alors que leur part reste proche de 12 % : les notifications augmentent dans leur ensemble, et l'erreur d'adressage suit. Le creux de 2021 coïncide avec un pic de piratages (59 % des notifications de l'année). L'année 2025 n'est pas présentée, car deux incidents de masse (11 635 notifications liées à deux attaques contre des éditeurs de logiciels, que la CNIL écarte de son bilan) faussent le calcul. Parmi les quatre secteurs qui notifient le plus, la finance et l'assurance (25,1 %), l'administration publique (11,6 %) et la santé (10,6 %) déclarent la plus forte part d'erreurs d'adressage. L'immobilier (16,7 %) et les transports (14,3 %) dépassent aussi la moyenne, sur des effectifs plus petits ; le détail figure dans nos chiffres CNIL par secteur.
Deux précautions de lecture. L'origine est déclarée par l'organisme au moment de la notification. Et seules les violations de données personnelles sont notifiées : un devis, un plan ou une grille tarifaire envoyés au concurrent n'apparaissent dans aucune statistique publique.
Ce que le rappel d'un message peut et ne peut pas faire
Le premier réflexe après un envoi raté est la commande « Rappeler ce message ». Il en existe deux versions, et dans le cas qui compte le plus, un destinataire extérieur à l'entreprise, aucune ne fonctionne en règle générale.
Le rappel classique d'Outlook
Dans Outlook classique pour Windows, on ouvre le message par un double clic dans Éléments envoyés, puis, dans l'onglet Message, « Autres actions de déplacement » et « Rappeler ce message », avec le choix entre supprimer les copies non lues ou les remplacer par un nouveau message. Selon l'aide de Microsoft, l'expéditeur et le destinataire doivent avoir « un compte de messagerie Microsoft 365 professionnel ou scolaire dans la même organisation », et le rappel ne vaut que si « le destinataire n'a pas encore ouvert le message ». Le rappel est indisponible pour les comptes personnels (Gmail, Outlook.com, Hotmail) et pour un message protégé par Azure Information Protection. Traité par les clients Outlook, ce rappel ne réussissait en moyenne qu'une fois sur deux, selon l'équipe Exchange de Microsoft.
Le rappel dans le cloud d'Exchange Online
Microsoft a déplacé le traitement du rappel dans le service. Un agent côté serveur supprime le message directement dans les boîtes des destinataires, que leur Outlook soit ouvert ou non, et l'expéditeur reçoit un rapport de rappel, destinataire par destinataire. Le système insiste pendant 24 heures. Le rappel se lance depuis Outlook classique, le nouvel Outlook, Outlook sur le web, Outlook pour Mac et les applications mobiles, et il peut retirer un message déjà lu. L'administrateur peut désactiver la fonction (MessageRecallEnabled), interdire le rappel des messages lus (RecallReadMessagesEnabled), prévenir les destinataires et limiter l'âge des messages rappelables (365 jours par défaut). Dans Outlook classique, le rappel ne fonctionne ni en mode En ligne ni avec plusieurs comptes Exchange dans le même profil.
Les limites figurent sur la même page de Microsoft Learn. On ne peut pas rappeler de messages « sur Internet ou entre organisations en dehors des limites d'Exchange Online », ni, en environnement hybride, vers une boîte Exchange sur site. Les messages transférés à la main, transférés automatiquement hors de l'organisation ou redirigés par une règle de boîte de réception ne sont pas rappelés. Le rappel entre deux organisations Exchange Online existe, mais seulement si l'administrateur de l'organisation destinataire a ajouté la vôtre à sa liste d'autorisation : c'est le destinataire qui décide. Enfin, le rappel n'apparaît pas dans les journaux d'audit de boîte aux lettres ; le suivi des messages, lui, peut afficher l'état « Rappelé » pour le message d'origine.
En pratique, le rappel sert quand le message est parti vers un collègue, un autre service ou une liste interne. Même là, il ne retire ni la pièce jointe déjà enregistrée sur un disque ni la copie transférée. Et quand il échoue, seul le rapport de rappel le dit : il faut le lire avant de clore l'incident.
| Situation | Rappel classique d'Outlook | Rappel dans le cloud d'Exchange Online |
|---|---|---|
| Collègue de la même organisation, message non lu | Oui | Oui |
| Collègue de la même organisation, message déjà lu | Non | Oui, sauf si l'administrateur l'a désactivé |
| Autre organisation hébergée sur Exchange Online | Non | Seulement si l'organisation destinataire a autorisé la vôtre |
| Gmail, Outlook.com, autre messagerie, adresse personnelle | Non | Non |
| Message transféré à la main ou par une règle du destinataire | Non | Non |
| Message chiffré (étiquettes de confidentialité) | Non | Possible avec l'offre Premium Encryption, depuis Outlook sur le web ou le nouvel Outlook |
Retrouver ce qui était joint
Pour décider de la suite, il faut savoir exactement ce qui est parti : quel fichier, dans quelle version, à qui, à quelle heure. La mémoire de l'expéditeur, sous le coup de l'émotion, ne suffit pas. Trois sources existent.
Le dossier Éléments envoyés
Le message et sa pièce jointe y restent tant que l'expéditeur ne les a pas supprimés. On enregistre la pièce jointe dans un dossier à accès restreint et l'on note les destinataires des champs À, Cc et Cci et l'heure d'envoi. Inutile de transférer le message à toute la direction pour avis : chaque transfert est une copie de plus des données exposées.
Le suivi des messages d'Exchange Online
Dans le centre d'administration Exchange (Flux de messagerie, Suivi des messages), l'administrateur retrouve chaque message sur 90 jours : date, expéditeur, chaque destinataire sur sa ligne, les 256 premiers caractères de l'objet et l'état de remise. Le détail donne la taille du message, pièces jointes comprises. Les résultats sont immédiats sur 10 jours ; au-delà, ils arrivent sous forme de rapport téléchargeable, préparé en quelques heures. Le suivi confirme qui a reçu le message ; il ne montre ni le corps du message ni le nom ou le contenu de la pièce jointe.
Le journal d'un DLP de poste
Un logiciel DLP installé sur les postes tient son propre journal, indépendant de l'expéditeur. Dans VigiDoc, chaque e-mail envoyé depuis Outlook sur un poste équipé apparaît avec sa date, ses destinataires et son objet, et une copie chiffrée de chaque pièce jointe est conservée sur le serveur installé chez vous. L'analyste ouvre le fichier exact qui est parti, même si les Éléments envoyés ont été vidés, et évalue le risque sur pièce : combien de personnes dans le fichier, quelles colonnes, des données de santé ou rien de personnel.
La procédure en six étapes
Les deux premières étapes se jouent dans l'heure, la cinquième dans les 72 heures. Elles décrivent des gestes pratiques ; pour l'appréciation juridique du risque, votre délégué à la protection des données (DPO) ou votre avocat reste l'interlocuteur.
- Noter et préserver. L'expéditeur signale l'erreur sans attendre au DPO, au responsable de la sécurité des systèmes d'information (RSSI) ou à la direction. On note l'heure de l'envoi et celle de la découverte : le délai de 72 heures court à partir du moment où l'organisme a connaissance de la violation. Le message reste dans les Éléments envoyés.
- Tenter le rappel, si le destinataire est interne. On lit ensuite le rapport de rappel, destinataire par destinataire. Pour une adresse extérieure, on passe à l'étape suivante.
- Contacter le destinataire. Par téléphone si possible, puis par écrit : supprimer le message et la pièce jointe, vider la corbeille, ne pas transférer, confirmer la suppression. S'il y avait plusieurs destinataires, le message d'excuse part en copie cachée (Cci). Le Comité européen de la protection des données (CEPD) recommande d'y préciser qu'ils n'ont pas le droit d'utiliser les adresses dont ils ont eu connaissance.
- Évaluer le risque. Quelles données, combien de personnes, quelle sensibilité, et qui les a reçues : un confrère tenu au secret n'est pas un concurrent. Données de santé, données bancaires, numéro de sécurité sociale ou données de mineurs aggravent le risque.
- Notifier et informer, si nécessaire. Si la violation présente un risque pour les droits et libertés des personnes, l'organisme la notifie à la CNIL dans les meilleurs délais et au plus tard 72 heures après en avoir pris connaissance (RGPD, article 33) ; une notification initiale peut être complétée ensuite. Si le risque est élevé, il informe aussi les personnes concernées (article 34). Même sans notification, l'incident est inscrit au registre interne des violations (article 33, paragraphe 5).
- Corriger la cause. Une suggestion erronée de la saisie semi-automatique, une liste de diffusion mal nommée, un modèle de courrier qui joint le mauvais fichier : sans correction, l'erreur revient.
Notifier ou non : deux exemples du CEPD
Les lignes directrices 01/2021 du CEPD sur les exemples de notification consacrent une partie aux erreurs d'envoi. Le CEPD y note qu'une fois l'erreur commise, le responsable du traitement peut faire peu de choses, et que la prévention compte donc plus qu'ailleurs. Deux exemples encadrent la décision.
Cas n° 15 : une liste de participants envoyée aux mauvaises personnes
La liste des participants à une formation (noms, adresses e-mail, préférences alimentaires, dont deux intolérances au lactose) part chez quinze anciens participants au lieu de l'hôtel. L'expéditeur s'en aperçoit aussitôt et demande la suppression. Le CEPD juge le risque faible et n'exige ni notification ni information des personnes, seulement une inscription au registre interne.
Cas n° 14 : un fichier de 60 000 personnes joint par erreur
Un service public de l'emploi écrit à tous les demandeurs d'emploi inscrits et joint par erreur un document contenant leurs noms, adresses et numéros de sécurité sociale. Plus de 60 000 personnes sont concernées ; le service demande la suppression sans pouvoir la vérifier. Le CEPD juge le risque élevé et retient le registre, la notification à l'autorité et l'information des personnes.
La plupart des cas réels se situent entre les deux : un bulletin de paie, un relevé ou un dossier de candidature envoyé à une seule mauvaise personne. La nature des données et la réaction du destinataire font pencher la décision.
Quand aucune donnée personnelle n'est concernée
Un devis parti chez un concurrent ou un plan envoyé au mauvais fournisseur ne se notifie pas à la CNIL, mais peut causer un préjudice. Ces informations peuvent relever du secret des affaires, dont la protection suppose que l'entreprise ait pris des mesures raisonnables pour les garder confidentielles (Code de commerce, article L151-1). Les premiers gestes restent de contacter le destinataire, de demander la suppression par écrit et de garder la trace de l'échange. Le contrat ou l'accord de confidentialité donnent souvent plus de prise qu'une règle générale ; votre avocat dira lequel invoquer.
La saisie semi-automatique des adresses
Quand on tape les premières lettres d'un nom dans le champ À, Outlook propose des adresses déjà utilisées. Il suffit de deux contacts au même prénom, d'un client et d'un concurrent dont les noms commencent pareil, de l'ancienne adresse d'un collègue parti ou de l'adresse personnelle d'un salarié à qui l'on a écrit une fois. Une flèche et la touche Entrée suffisent à choisir la mauvaise ligne. Aucune statistique publique n'isole cette cause. Avec le « Répondre à tous » et la liste de diffusion mal choisie, elle figure parmi les mécanismes d'erreur les plus souvent décrits.
- Supprimer une suggestion erronée. Dans un nouveau message, tapez le début de l'adresse, survolez la suggestion sans la sélectionner, puis cliquez sur la croix qui apparaît, ou appuyez sur Suppr. C'est le geste à faire juste après un incident.
- Vider la liste. Dans Outlook classique pour Windows : Fichier, Options, Courrier, section Envoi des messages, bouton « Vider la liste de saisie semi-automatique ». Outlook la reconstitue ensuite au fil des envois.
- Désactiver la suggestion. Même section : décocher l'option qui utilise la liste de saisie semi-automatique pour suggérer des noms. C'est contraignant, mais justifié sur les postes qui envoient beaucoup de documents nominatifs à l'extérieur : paie, ressources humaines, sinistres, recouvrement.
Le libellé exact des menus change selon la version d'Outlook ; dans le nouvel Outlook et Outlook sur le web, une suggestion se supprime aussi par la croix placée à côté.
Les réglages de prévention dans Outlook et Microsoft 365
Aucun réglage ne supprime l'erreur. Chacun ajoute un instant de relecture ou un signal au bon moment. Les trois premiers ne demandent aucune licence particulière.
| Réglage | Où | Ce qu'il fait | Sa limite |
|---|---|---|---|
| Envoi différé par une règle | Outlook classique : Gérer les règles et les alertes, règle appliquée aux messages envoyés, action « différer la remise de quelques minutes » | Chaque message attend dans la Boîte d'envoi, jusqu'à deux heures au maximum ; on peut le rouvrir et le corriger | La règle s'exécute dans Outlook sur le poste, qui doit rester ouvert et connecté ; un délai trop long gêne les échanges urgents |
| Annuler l'envoi | Nouvel Outlook, Outlook sur le web et Outlook.com : Paramètres, Courrier, Composition et réponse | Retient le message quelques secondes (jusqu'à 30 secondes dans Outlook.com, selon l'aide de Microsoft) avec un bouton d'annulation | Le délai est court : il rattrape la faute vue au moment de cliquer, pas celle découverte plus tard |
| Info-courrier « destinataires externes » | Exchange Online, par l'administrateur : Set-OrganizationConfig -MailTipsExternalRecipientsTipsEnabled $true | Avertit l'expéditeur, pendant la rédaction, que le message quitte l'organisation | Désactivée par défaut ; l'avertissement s'use si presque tous les messages partent à l'extérieur |
| Stratégie DLP de Microsoft Purview | Portail Microsoft Purview, selon votre licence | Affiche un conseil de stratégie, ou demande une justification, quand un message contenant des données sensibles part vers un domaine externe | Licence et paramétrage ; couvre la messagerie Microsoft 365, pas la clé USB ni le webmail personnel |
Pour les licences et ce que Purview couvre, voyez notre guide DLP et Microsoft 365 Business Premium. Deux habitudes complètent ces réglages sans rien coûter : la copie cachée (Cci) pour tout envoi à plusieurs personnes extérieures qui ne se connaissent pas, et la pièce jointe ajoutée en dernier, après la relecture des destinataires. Les secteurs qui envoient le plus de documents individuels sont traités dans nos pages sur la finance et l'assurance et sur les cabinets d'avocats.
Vu par une équipe offensive
En test d'intrusion interne (pentest), la messagerie est l'un des premiers endroits que SSHack examine : c'est le canal de sortie que tout le monde utilise et que peu d'entreprises relisent. Règles de boîte de réception qui transfèrent automatiquement vers l'extérieur, listes de diffusion ouvertes à tous, pièces jointes nominatives envoyées en clair, boîtes partagées accessibles à trop de monde : ces réglages servent autant l'erreur que la malveillance. Une organisation sans journal de ses envois découvre la plupart de ses erreurs par le destinataire lui-même, quand il a la bonne idée de prévenir. Avec un journal, elle sait combien de messages partent chaque semaine vers des adresses personnelles et quels postes envoient des fichiers nominatifs à l'extérieur. C'est pourquoi nous recommandons de détecter d'abord, puis de bloquer seulement les cas critiques.
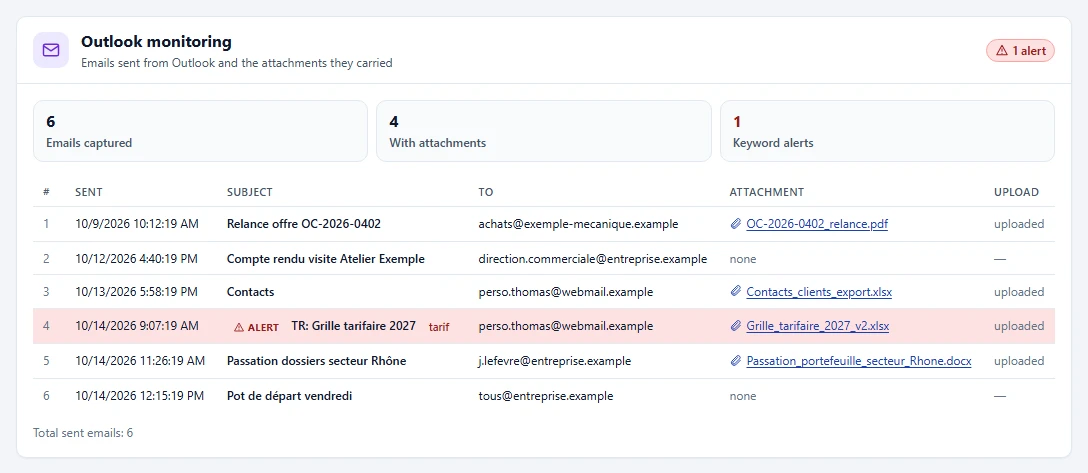
Ce qu'un journal des envois change
VigiDoc, le logiciel DLP de SSHack pour postes Windows, détecte chaque e-mail envoyé depuis Outlook sur les postes équipés de son agent : date, objet, destinataires, et une copie chiffrée de chaque pièce jointe, conservée sur un serveur installé chez vous, sans cloud tiers. La détection a lieu en temps réel, à chaque envoi, avec un rattrapage des sept derniers jours. Des alertes se déclenchent quand un mot-clé apparaît dans l'objet, le nom ou le contenu d'une pièce jointe : « bulletin de paie », « relevé d'identité bancaire », « arrêt de travail », le nom d'un client sensible. Nos listes de mots-clés par secteur sont prêtes à tester. Il ne bloque rien et ne remplace pas le rappel d'Exchange Online : il répond aux deux questions que le rappel laisse ouvertes, ce qui était joint et à qui c'est parti.
Il ne voit pas l'impression, les captures d'écran, le téléphone branché en transfert de fichiers ni le texte collé dans un webmail ou une IA générative (seule la visite de la page est tracée). Il ne lit pas non plus le contenu des archives protégées par mot de passe. Les fichiers déposés sur une clé USB, les pièces jointes ajoutées dans Gmail et Outlook Web et les pages visitées sous Chrome, Edge et Firefox sont les trois autres canaux qu'il trace. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Questions fréquentes
Peut-on rappeler un e-mail envoyé par erreur à une adresse extérieure ?
En règle générale, non. Le rappel d'Outlook et celui d'Exchange Online fonctionnent à l'intérieur d'une même organisation Microsoft 365. Vers Gmail, Outlook.com ou la messagerie d'un client, le message est parti. La seule exception est une autre organisation hébergée sur Exchange Online dont l'administrateur a explicitement autorisé la vôtre à rappeler des messages. Dans tous les autres cas, il faut contacter le destinataire et lui demander de supprimer le message.
Un e-mail envoyé au mauvais destinataire doit-il être notifié à la CNIL ?
Oui si le message ou sa pièce jointe contient des données personnelles et que l'envoi présente un risque pour les personnes concernées. La notification se fait dans les meilleurs délais et au plus tard 72 heures après la prise de connaissance ; elle peut être complétée ensuite. Si le risque est élevé, les personnes concernées sont aussi informées. Dans tous les cas, même sans notification, la violation est inscrite dans le registre interne. En 2025, 13 % des 6 167 violations notifiées à la CNIL venaient d'un envoi au mauvais destinataire.
Comment savoir quelle pièce jointe était attachée au message envoyé par erreur ?
Le dossier Éléments envoyés de l'expéditeur contient le message et sa pièce jointe, tant qu'il ne l'a pas supprimé. Le suivi des messages d'Exchange Online donne, sur 90 jours, la date, les destinataires, l'objet et la taille du message, mais ni son contenu ni le nom de la pièce jointe. Un journal DLP tenu sur le poste, comme celui de VigiDoc, conserve en plus une copie de la pièce jointe, ce qui permet d'évaluer le risque sans dépendre de la mémoire de l'expéditeur.
Que demander à la personne qui a reçu le message par erreur ?
De supprimer le message et sa pièce jointe, de vider sa corbeille, de ne pas le transférer et de confirmer la suppression par écrit. S'il y avait plusieurs destinataires, le message d'excuse part en copie cachée, et le Comité européen de la protection des données recommande de leur rappeler qu'ils n'ont pas le droit d'utiliser les adresses dont ils ont eu connaissance. Gardez la trace de ces échanges, qui documente l'incident.
Comment réduire le risque d'envoi au mauvais destinataire dans Outlook ?
Une règle d'envoi différé dans Outlook classique retient chaque message dans la Boîte d'envoi, jusqu'à deux heures. Annuler l'envoi, dans le nouvel Outlook et Outlook sur le web, laisse quelques secondes pour se raviser. L'Info-courrier sur les destinataires externes avertit l'expéditeur que le message quitte l'organisation. Enfin, une suggestion erronée de la saisie semi-automatique se supprime d'un clic sur la croix. Aucun de ces réglages ne dit après coup ce qui est parti : un journal des envois complète la prévention.
Sources
- CNIL, rapport annuel 2025, publié le 18 mai 2026 (PDF, page 52), France : 6 167 violations notifiées en 2025 hors deux incidents de masse, 50 % de piratages, 13 % d'envois au mauvais destinataire.
- CNIL, données ouvertes des notifications de violations de données, fichier du 6 octobre 2026. Calcul SSHack sur les notifications reçues de 2019 à 2024 (24 530 notifications) : origine « Données personnelles envoyées à un mauvais destinataire » cochée dans 2 803 notifications (11,4 %) ; par année, voir le tableau ci-dessus ; par secteur, voir notre page de chiffres CNIL par secteur. Plusieurs origines peuvent être cochées pour une même notification.
- Verizon, 2026 Data Breach Investigations Report, monde, incidents du 1er novembre 2024 au 31 octobre 2025 : l'envoi au mauvais destinataire représente 61 % des violations par erreur dans le monde et 50 % en Europe, au Moyen-Orient et en Afrique.
- Microsoft, « Comment rappeler un e-mail dans Outlook : exigences, limitations et étapes », aide en ligne consultée le 21 octobre 2026 : conditions du rappel (même organisation, message non ouvert), comptes personnels exclus, Azure Information Protection, Annuler l'envoi jusqu'à 30 secondes dans Outlook.com.
- Microsoft Learn, « Utiliser le rappel de messages basé sur le cloud », mise à jour du 25 septembre 2026 : fonctionnement, rapport de rappel, 24 heures, paramètres d'administration, âge maximal (365 jours par défaut, de 5 minutes à 10 ans), rappel entre clients sur liste d'autorisation, limites, messages transférés, messages chiffrés.
- Microsoft, blog de l'équipe Exchange, Cloud-based Message Recall in Exchange Online, 16 février 2023 : taux de réussite moyen du rappel classique « d'environ 50 % ».
- Microsoft Learn, « Suivi des messages dans le nouveau CAE dans Exchange Online », mise à jour du 16 septembre 2026 : 90 jours, résultats immédiats sur 10 jours, 256 premiers caractères de l'objet, état « Rappelé », taille du message pièces jointes comprises.
- Microsoft, « Retarder ou planifier l'envoi de courriers électroniques dans Outlook » : règle de remise différée de deux heures au maximum.
- Microsoft Learn, « Infos-courrier dans Exchange Online », mise à jour du 19 août 2026 : Info-courrier « Destinataires externes », désactivée par défaut.
- Comité européen de la protection des données, Guidelines 01/2021 on Examples regarding Personal Data Breach Notification, version 2.0 adoptée le 14 décembre 2021 : partie 6, cas n° 14 et n° 15, paragraphes 106 à 118.
- RGPD, article 33 et article 34 ; CNIL, Notifier une violation de données personnelles.
- Code de commerce, article L151-1 (définition du secret des affaires).