Secteur
Finance et assurance : détecter les fuites de données internes, du mauvais destinataire au conseiller qui part
Un courtier, une mutuelle, une société de gestion ou un établissement de crédit envoient chaque jour des centaines de documents nominatifs : relevés, avis d'échéance, attestations, contrats, tableaux de portefeuille. Dans les données de la CNIL, c'est le secteur où la part des envois au mauvais destinataire est la plus élevée. Ce guide rassemble ces chiffres, les cinq situations qui reviennent, des cas publiés en France et à l'étranger et les textes qui encadrent le secret dans la profession. Il montre aussi ce qu'un logiciel DLP de détection installé chez vous permet de voir, et ce qu'il ne voit pas. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
Dans la finance et l'assurance, un quart des violations de données notifiées à la CNIL de 2019 à 2024 vient d'un envoi au mauvais destinataire, et un tiers d'un acte interne accidentel (33,8 %, contre 20,4 % tous secteurs, selon un calcul SSHack sur 2 946 notifications). L'acte interne malveillant reste rare (5,1 %), mais il coûte cher quand il survient : un conseiller qui part avec son portefeuille, un salarié qui extrait des fichiers de clients. Un grand groupe bancaire dispose en général d'équipes et d'outils pour suivre ces sorties ; un cabinet de courtage de trente personnes ou une mutuelle régionale, rarement. Un DLP de détection hébergé chez vous liste ce qui est parti par clé USB ou par Outlook, à qui et quand, sans confier les données des clients à un tiers.
Les chiffres
Le rapport annuel de la CNIL ne détaille pas les causes des violations secteur par secteur. Ses données ouvertes le permettent. Nous avons refait le calcul sur le secteur « Activités financières et d'assurance » de la nomenclature, qui regroupe banques, assureurs, mutuelles, courtiers, sociétés de gestion et intermédiaires, pour les notifications reçues de 2019 à 2024. La méthode complète est décrite dans notre page Violations de données notifiées à la CNIL : les chiffres par secteur.
25,1 %
des notifications de la finance et de l'assurance viennent d'un envoi de données au mauvais destinataire, contre 11,4 % tous secteurs. C'est la part la plus élevée des quinze secteurs.
Calcul SSHack sur les données ouvertes de la CNIL · 2 946 notifications, 2019 à 2024
33,8 %
des notifications du secteur déclarent un acte interne accidentel, contre 20,4 % tous secteurs ; 5,1 % un acte interne malveillant.
Même calcul · 2 946 notifications, 2019 à 2024
6,0 %
des notifications du secteur viennent de données d'un client affichées dans l'espace en ligne d'un autre, plus du double de la moyenne (2,8 %).
Même calcul · 2 946 notifications, 2019 à 2024
1 sur 3
notifications du secteur concerne cinq personnes au plus (34,1 %, contre 25,4 % tous secteurs) : un relevé, un contrat, un courrier mal adressé.
Même calcul · 2 946 notifications, 2019 à 2024
12 %
des violations notifiées à la CNIL en 2025 viennent du secteur, le troisième après l'administration publique (19 %) et la santé (15 %).
CNIL, rapport annuel 2025, page 53 · 6 167 notifications, France
28,5 %
des incidents notifiés au régulateur britannique par la finance, l'assurance et le crédit en 2025 sont des erreurs de destinataire : e-mail, courrier ou fax mal adressé, destinataires laissés en copie visible. L'e-mail mal adressé est le premier type d'incident (18,7 %).
Calcul SSHack sur les données publiées par l'ICO · 1 069 incidents, Royaume-Uni, 2025
En 2024, le secteur a notifié 861 violations, contre 535 en 2023. La hausse vient presque entièrement de février : 307 notifications ce mois-là, dont 260 liées à un piratage, contre 27 à 63 les autres mois, ce qui signale un incident de masse. Sur les onze autres mois (554 notifications), l'acte interne accidentel est déclaré dans 37,7 % des cas et le mauvais destinataire dans 28,2 %, pour 34,3 % de piratage. Hors de ce pic, le profil du secteur reste le même.
Trois précautions de lecture. La cause et l'origine sont déclarées par l'organisme au moment de la notification, souvent dans les 72 heures, sans vérification de la CNIL. Un secteur très régulé, doté d'un délégué à la protection des données et d'une fonction conformité, déclare sans doute plus volontiers une erreur mineure qu'une PME du commerce. Une part d'erreurs élevée traduit donc aussi une culture de déclaration. Enfin, seules les violations de données personnelles sont notifiées. Une stratégie d'investissement, une grille de commissions ou la liste des apporteurs d'affaires qui sortent sans données personnelles n'apparaissent dans aucune statistique. L'année 2025 n'est pas retenue : selon la CNIL, deux attaques contre des éditeurs de logiciels, dont l'un équipe les professionnels du conseil patrimonial, ont produit 11 635 notifications de leurs clients. Le secteur en a notifié 1 378 en mars 2025, contre une soixantaine un mois ordinaire, et ces lignes ne peuvent pas être isolées dans le fichier. Pour les chiffres généraux sur la menace interne, voyez Fuites de données internes : les chiffres 2026.
Pourquoi la finance déclare autant d'erreurs
Quatre traits du métier expliquent ce profil, et changent la façon de régler un outil de détection.
- Le volume d'envois nominatifs. Relevés de compte, avis d'échéance, attestations d'assurance, tableaux d'amortissement, propositions de contrat, états de remboursement : une part importante de ces documents part encore en pièce jointe, depuis la messagerie d'un gestionnaire ou d'un conseiller. Chaque envoi est une occasion de se tromper d'adresse, de client homonyme ou de pièce jointe. Dans les notifications du secteur, les données financières (revenus, coordonnées bancaires, numéro de carte) sont en cause dans 47,7 % des cas, selon le même calcul.
- Des dossiers clients complets. Les obligations de connaissance du client imposent de collecter pièce d'identité, justificatif de domicile, avis d'imposition, parfois l'origine des fonds. Un dossier mal adressé expose donc beaucoup plus qu'un nom et une adresse. Une mutuelle ou un courtier en santé y ajoute des données de santé, qui relèvent du régime des données sensibles.
- Le secret, inscrit dans la loi. Les salariés d'un établissement de crédit sont tenus au secret professionnel par le Code monétaire et financier, comme ceux des entreprises d'investissement et des sociétés de gestion. L'envoi au mauvais destinataire est donc à la fois une violation de données personnelles, à notifier à la CNIL sous 72 heures si elle présente un risque, et une atteinte au secret.
- Une relation personnelle avec le client. Le conseiller, le gérant ou le courtier connaît ses clients, et ses clients le connaissent. Quand il part, certains le suivent, ce qui est leur droit. La tentation d'emporter le fichier qui va avec est forte, et c'est l'un des rares cas où la malveillance interne pèse plus lourd que l'erreur.
S'y ajoute une question de taille. À côté des grands groupes, le secteur compte de nombreux cabinets de courtage, conseillers en gestion de patrimoine et sociétés de gestion entrepreneuriales de quelques dizaines de postes, souvent sans responsable de la sécurité à plein temps. Ils traitent les mêmes données que les grands groupes, avec moins d'outils pour savoir ce qui sort.
Les cinq situations qui reviennent
1. Le relevé, l'attestation ou le contrat envoyé au mauvais client
C'est la première cause d'origine interne du secteur, et de loin. Outlook propose l'adresse d'un client homonyme, le gestionnaire joint le relevé du dossier ouvert juste avant, une réponse part à tous les destinataires d'un échange avec un partenaire. Une notification sur quatre du secteur relève de ce cas, et un tiers des notifications concerne cinq personnes au plus, le plus souvent un seul document et un seul destinataire. Quand elle est découverte, souvent parce que le destinataire signale qu'il a reçu le document d'un autre, il faut répondre vite à trois questions. Quel document est parti, exactement ? À quelle adresse ? D'autres envois du même jour sont-ils concernés ? Sans journal des envois et sans copie des pièces jointes, la réponse repose sur la mémoire de l'expéditeur, et le délai de 72 heures pour notifier la CNIL court déjà.
2. L'envoi groupé et l'espace client
Une campagne d'avis d'échéance fusionne le mauvais fichier, une extraction destinée au prestataire de routage contient des colonnes de trop, un espace client affiche le contrat d'un autre assuré après une mise à jour. Ces erreurs touchent plus de personnes à la fois. La dernière, propre aux services en ligne, représente 6,0 % des notifications du secteur. Un DLP sur les postes n'y voit rien : elle se traite par la recette des mises à jour et le contrôle des accès à l'espace client. Il voit en revanche l'extraction envoyée depuis Outlook ou copiée sur une clé, avec son contenu.
3. La sortie par commodité
Un conseiller s'envoie le tableau de son portefeuille sur sa messagerie personnelle pour préparer ses rendez-vous du lendemain. Un courtier copie les dossiers de ses clients sur une clé USB pour les recevoir à domicile. Une assistante transmet un dossier de prêt au notaire par un service de transfert grand public parce que la messagerie refuse la pièce jointe. Un gestionnaire colle la situation d'un client dans une IA générative gratuite pour rédiger un courrier. Aucun de ces gestes n'est malveillant. Chacun fait sortir des données couvertes par le secret vers un service que l'entreprise ne maîtrise pas, et le fichier y reste, y compris après le départ du salarié. Notre guide sur la copie de fichiers sur clé USB explique ce que Windows garde de ces copies, et ce qu'il ne garde pas.
4. Le prestataire et le délégataire de gestion
Le secteur délègue beaucoup : gestion de contrats confiée à un courtier gestionnaire, tiers payant, éditeur du logiciel de gestion qui intervient à distance, cabinet comptable, prestataire informatique. Chacun reçoit des accès, souvent larges et rarement revus. L'attaque d'un éditeur de logiciels pour les conseillers en patrimoine, en 2025, a d'ailleurs touché d'un coup ses entreprises clientes. La CNIL l'a retirée, avec un autre incident du même type, de son bilan chiffré pour ne pas fausser la tendance. Ce cas relève du piratage, mais il rappelle que les données des clients se trouvent aussi chez ceux à qui on les confie. Le Flash n° 106 de la DGSI décrit un ingénieur de prestataire qui, en poste depuis plus d'un an chez un industriel, a copié sur une clé USB plus de 5 000 fichiers, dont 300 sans lien avec sa mission. Le cas ne vient pas de la finance, mais le mécanisme est le même partout où un prestataire travaille sur un poste du client. Notre guide sur les accès des prestataires et des stagiaires donne les checklists d'arrivée et de fin de mission.
5. Le conseiller ou le gérant qui part avec son portefeuille
C'est le scénario que redoutent les dirigeants, et celui qui a donné lieu aux affaires les plus connues. Les semaines qui précèdent un départ, l'export de la base clients du logiciel de gestion, l'envoi de fichiers vers une adresse personnelle ou la copie sur clé se multiplient. Le client reste libre de suivre son conseiller ; le fichier, lui, appartient à l'entreprise. Les mesures publiées sur les salariés en général montrent que les sorties de données augmentent avant une démission (voir la section sur les départs dans nos chiffres 2026). La checklist des 30 derniers jours liste ce qu'il faut regarder pendant le préavis, canal par canal.
Des cas publiés
Aucune sanction publiée de la CNIL, de l'ACPR ou de l'AMF ne porte, à notre connaissance, sur un envoi au mauvais destinataire ou sur l'exfiltration de fichiers par un salarié dans le secteur. Les affaires ci-dessous viennent de la justice française et de régulateurs étrangers. Elles décrivent toutes une sortie par un salarié habilité.
Cour de cassation, chambre sociale, 28 septembre 2016 (n° 15-16.698)
Une salariée d'une société de gestion de patrimoine transmet à un ancien salarié de l'entreprise la situation actualisée du portefeuille d'une cliente. Elle est licenciée pour faute grave, au motif de « la transmission à un tiers de données confidentielles relevant du secret bancaire ». La Cour de cassation rejette son pourvoi ; l'arrêt porte surtout sur la preuve et la procédure, mais les faits retenus par la cour d'appel illustrent le scénario typique du secteur, où le fichier suit l'ancien collègue parti.
Cour de cassation, chambre commerciale, 2 septembre 2026 (n° 25-12.718)
Un commercial démissionne et rejoint un concurrent trois jours plus tard. Un constat de commissaire de justice sur l'ordinateur fourni par le nouvel employeur révèle un fichier de contacts clients et des modèles d'offres de prix de l'ancienne société. La Cour de cassation juge que s'approprier les informations confidentielles d'un concurrent apportées par un ancien salarié est un acte de concurrence déloyale, même sans clause de non-concurrence. Elle ajoute que la seule présence de ces fichiers sur l'ordinateur professionnel du nouvel employeur suffit à établir l'appropriation. Pour un cabinet de courtage ou de gestion de patrimoine qui recrute un conseiller, l'arrêt joue dans les deux sens. Il faut savoir ce qu'un partant a copié, et vérifier qu'un arrivant n'apporte rien de son ancien employeur.
SEC, Morgan Stanley Smith Barney, 8 juin 2016
Entre 2011 et 2014, un conseiller financier accède aux données d'environ 730 000 comptes clients, soit quelque 330 000 foyers, et les transfère vers son serveur personnel. Le régulateur américain inflige à la banque une amende d'un million de dollars, en lui reprochant notamment l'absence de surveillance et d'analyse des accès des employés aux portails internes. Le conseiller avait été condamné l'année précédente à 36 mois de probation et 600 000 dollars de restitution.
Commissariat à la protection de la vie privée du Canada, Desjardins, 14 décembre 2020
Un employé du groupe coopératif copie pendant au moins 26 mois, de mars 2017 à mai 2019, des renseignements personnels d'un lecteur partagé vers son ordinateur de travail, puis vers des clés USB. L'atteinte touche près de 9,7 millions de personnes. Le Commissariat conclut que « l'absence d'une culture de vigilance contre les menaces internes a facilité d'une façon conséquente l'atteinte ».
Dans ces affaires, la sortie a été découverte après coup, par un constat, une enquête ou une fuite publique. Le cas Desjardins est le plus parlant pour une PME : un lecteur partagé, un poste de travail, des clés USB, pendant plus de deux ans. Un journal des copies sur support externe rend ce type de flux visible dès qu'il commence. Notre protocole des 48 premières heures détaille comment figer les traces quand le doute est déjà là.
Les mauvaises pratiques, et ce qu'elles exposent
La plupart des sorties de données d'un courtier ou d'une mutuelle relèvent d'une correction d'usage plutôt que d'une enquête. Le tableau ci-dessous peut servir de base à une charte, ou à une discussion avec le responsable de la conformité.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Portefeuille envoyé vers une messagerie personnelle | Préparer les rendez-vous, travailler le soir sans VPN | Données couvertes par le secret chez un fournisseur grand public, conservées après le départ | L'e-mail envoyé depuis Outlook (date, destinataire, objet) et une copie de chaque pièce jointe |
| Clé USB pour les rendez-vous à domicile | Pas d'accès à distance jugé pratique | Perte de la clé ; copie conservée après le départ ; faute grave selon la Cour de cassation si la copie n'est pas justifiée | L'insertion de la clé (nom, taille, numéro de série), chaque fichier copié et une copie chiffrée de ce fichier |
| Export complet de la base clients dans un tableur | Logiciel de gestion lent, besoin d'un tri rapide | Tout le portefeuille dans un seul fichier, facile à emporter | Rien tant que le fichier reste sur le poste ; sa copie sur clé ou son envoi par Outlook, avec une alerte si son nom ou son contenu porte un mot-clé |
| Service de transfert grand public pour un dossier de prêt | Limite de taille de la messagerie | Lien de téléchargement transférable, durée de conservation chez le prestataire | La visite du site (adresse, titre, heure), signalée si son nom figure dans vos mots-clés ; pas le fichier envoyé |
| IA générative gratuite pour rédiger un courrier client | Gain de temps, outil interne absent | Situation patrimoniale ou médicale d'un client transmise à un tiers | La visite de la page, signalée si le nom du service est un mot-clé ; pas le texte collé |
| Saisie automatique des adresses dans Outlook | Réglage par défaut | Document au mauvais client ; notification CNIL sous 72 h si risque pour les personnes | L'envoi et la pièce jointe, pour savoir exactement ce qui est parti et à qui |
| Compte générique partagé chez un délégataire ou à l'accueil | Simplicité, rotation des équipes | Impossible d'attribuer un geste à une personne | Les sorties du poste et du compte Windows utilisé ; un compte partagé reste partagé |
Pour la clé USB en particulier, le choix entre interdire, passer en lecture seule ou tracer est détaillé dans Bloquer ou tracer les clés USB ?. Les mots-clés qui fonctionnent dans le secteur, et ceux qui déclenchent des fausses alertes en série, sont dans notre liste pour la finance et l'assurance.
Ce que disent les textes du secteur
Quatre séries de textes encadrent la sortie de données dans la finance. Nous les citons pour situer l'enjeu, sans prétendre en donner l'interprétation : pour votre situation, consultez un avocat ou votre fonction conformité.
- Le secret professionnel. L'article L511-33 du Code monétaire et financier soumet au secret professionnel toute personne qui participe à la direction ou à la gestion d'un établissement de crédit ou d'une société de financement, « ou qui est employée par l'un de ceux-ci ». L'article L531-12 pose la même règle pour les entreprises d'investissement et les sociétés de gestion de portefeuille.
- La confidentialité des déclarations de soupçon. L'article L561-18 dispose que la déclaration de soupçon adressée à Tracfin « est confidentielle » et interdit d'en révéler l'existence ou le contenu au client ou à des tiers ; l'article L574-1 punit la violation de cette interdiction d'une amende de 22 500 euros. Un dossier de lutte contre le blanchiment envoyé par erreur relève donc d'une catégorie à part.
- Le règlement DORA. Le règlement (UE) 2022/2554 sur la résilience opérationnelle numérique s'applique depuis le 17 janvier 2025 aux établissements de crédit, entreprises d'investissement, sociétés de gestion, assureurs et intermédiaires d'assurance. Son article 10 demande aux entités financières des mécanismes « permettant de détecter rapidement les activités anormales » et des ressources pour « surveiller l'activité des utilisateurs » ; son article 9 demande de limiter les accès à ce qui est nécessaire et de protéger les données contre « l'erreur humaine ». Attention au champ : l'article 2 exclut notamment les intermédiaires d'assurance qui sont des microentreprises ou des petites ou moyennes entreprises, ce qui concerne la plupart des cabinets de courtage.
- Le RGPD. Une violation de données personnelles est notifiée à la CNIL dans les 72 heures quand elle présente un risque pour les personnes (article 33), et les personnes sont informées quand le risque est élevé (article 34). Pour un relevé envoyé au mauvais client, le délai compte d'abord, d'où l'intérêt de savoir vite ce qui est parti.
Un DLP de détection ne rend conforme à aucun de ces textes. Il apporte un élément concret là où ils demandent de détecter des activités anormales et de pouvoir reconstituer un incident : la liste datée des fichiers copiés sur clé USB ou envoyés depuis Outlook, avec leur copie, et l'historique des pages visitées.
Vu par une équipe offensive
En pentest interne chez un acteur financier, SSHack joue le salarié ou le prestataire qui veut sortir un fichier de clients. Nous cherchons d'abord les exports : les partages réseau où dorment des extractions du logiciel de gestion, des scans de pièces d'identité collectés pour la connaissance du client, des tableaux de commissions. Puis le chemin de sortie le plus court, presque toujours le même : la messagerie personnelle ouverte dans le navigateur, la clé USB tolérée pour les rendez-vous, le compte générique d'un délégataire, et l'imprimante. Un blocage visible sur l'un de ces canaux nous renseigne sur la règle et nous déplace vers le suivant ; une détection discrète nous laisse sur le chemin que l'entreprise surveille. C'est pourquoi nous recommandons de détecter d'abord, puis de ne bloquer que les cas critiques. Dans la finance, les cas critiques existent : les informations privilégiées d'une société de gestion, les dossiers de lutte contre le blanchiment. Ils appellent d'abord une restriction des accès, et ensuite seulement une règle de blocage ciblée.
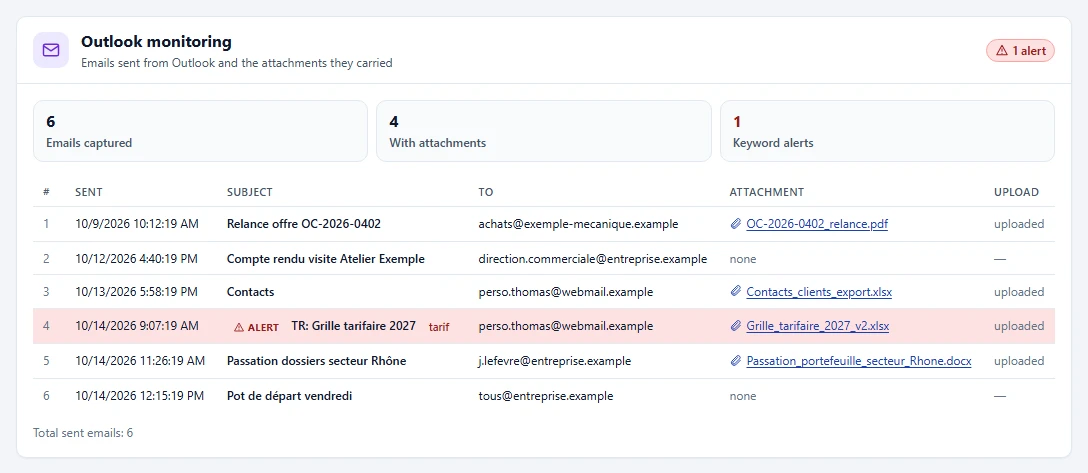
Ce que VigiDoc voit chez un courtier ou une mutuelle, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace quatre canaux de sortie : les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom de fichier, un objet d'e-mail, le contenu d'une pièce jointe ou l'adresse d'une page : « relevé de compte », « portefeuille client », « liste des assurés », « politiquement exposé », le début d'un IBAN français, le nom d'un service de transfert ou d'IA grand public. Notre liste de mots-clés pour la finance et l'assurance est prête à tester. Il ne bloque rien : conseillers et gestionnaires travaillent normalement, et chaque envoi Outlook est analysé au moment où il part.
Les journaux et les copies de fichiers restent sur un serveur installé chez vous, chiffrés dès le poste, sans cloud tiers ; seuls les comptes que vous désignez peuvent les lire et les déchiffrer, et la licence s'active hors ligne. Ses angles morts sont connus : l'impression, les captures d'écran, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA (seule la visite de la page est tracée), le contenu des archives protégées par mot de passe, et ce qui se passe dans le logiciel de gestion lui-même ou dans l'espace client en ligne. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Informer les salariés
Un dispositif de traçabilité doit être annoncé aux personnes concernées. Pour les salariés, l'article L1222-4 du Code du travail impose une information préalable : aucune information les concernant ne peut être collectée par un dispositif qui n'a pas été porté à leur connaissance. La CNIL demande un dispositif proportionné au but recherché, et le comité social et économique est consulté dans les entreprises de 50 salariés et plus. Pour les mandataires, apporteurs d'affaires et prestataires qui travaillent sur vos postes sans être vos salariés, la charte informatique et le contrat sont les bons supports. Les équipes savent que les sorties de données sont tracées ; elles ne connaissent pas la liste des mots-clés.
Reste à décider qui ouvre le Dashboard. Les fichiers capturés sont des relevés, des contrats, parfois des données de santé chez une mutuelle. Ce sont des données couvertes par le secret. L'analyste doit être une personne habilitée et tenue au secret, en pratique le responsable de la conformité, le délégué à la protection des données ou le responsable de la sécurité. Le nombre de personnes qui consultent les alertes doit rester réduit. Un prestataire informatique peut administrer le serveur sans avoir à lire les fichiers. Cette page décrit des faits et des outils ; pour toute question de droit, du travail ou bancaire, consultez un avocat.
Questions fréquentes
Quelle est la première cause de fuite de données dans la finance et l'assurance ?
L'erreur interne, loin devant la malveillance. Sur les 2 946 violations notifiées à la CNIL par le secteur « Activités financières et d'assurance » de 2019 à 2024, 33,8 % déclarent un acte interne accidentel et 25,1 % un envoi de données au mauvais destinataire, contre 5,1 % pour un acte interne malveillant. Tous secteurs confondus, ces parts sont de 20,4 % et 11,4 %. Ce calcul est celui de SSHack sur les données ouvertes de la CNIL.
Un conseiller qui quitte l'entreprise peut-il emporter son portefeuille de clients ?
Le client reste libre de suivre son conseiller. Le fichier, lui, appartient au cabinet, à la mutuelle ou à l'établissement. La Cour de cassation a jugé le 2 septembre 2026 que la seule présence de fichiers confidentiels de l'ancien employeur sur l'ordinateur professionnel fourni par le nouveau suffit à établir leur appropriation, constitutive de concurrence déloyale, même sans clause de non-concurrence. Pour un cas concret, consultez un avocat.
Un logiciel DLP sur les postes est-il compatible avec le secret bancaire ?
Le secret pèse sur l'entreprise et sur chacun de ses salariés. Un outil qui envoie les journaux et les copies de fichiers chez un prestataire cloud ajoute un tiers à la chaîne. VigiDoc conserve ces données chiffrées sur un serveur installé chez vous, sans cloud tiers, et seuls les comptes que vous désignez peuvent les lire et les déchiffrer, en pratique le responsable de la conformité, de la sécurité ou de la protection des données.
Le règlement DORA s'applique-t-il à un cabinet de courtage ?
Le plus souvent, non. Le règlement (UE) 2022/2554, dit DORA, s'applique depuis le 17 janvier 2025 aux établissements de crédit, entreprises d'investissement, sociétés de gestion, assureurs et intermédiaires d'assurance, mais son article 2 exclut les intermédiaires d'assurance qui sont des microentreprises ou des PME. Pour les entités couvertes, l'article 10 demande des mécanismes permettant de détecter rapidement les activités anormales. Un DLP de détection y contribue sans suffire à la conformité ; votre fonction conformité ou un avocat confirmera votre situation.
Que voit un DLP de détection quand un relevé part au mauvais client ?
VigiDoc enregistre chaque e-mail envoyé depuis Outlook avec sa date, son objet, ses destinataires et une copie des pièces jointes, et lève une alerte si un mot-clé figure dans l'objet, le nom ou le contenu d'une pièce jointe. Il ne rappelle pas le message et n'empêche pas l'envoi. Il permet de savoir en quelques minutes ce qui est parti, à qui, et si d'autres envois du même poste sont concernés, ce qu'il faut savoir pour notifier la CNIL sous 72 heures.
Sources
- CNIL, rapport annuel 2025, publié le 18 mai 2026 (PDF) : 17 802 notifications brutes, dont 11 635 dues à deux attaques contre des éditeurs, « l'un pour les professionnels du conseil patrimonial, l'autre pour les professionnels de santé libéraux », retirées du bilan ; 6 167 violations retenues, piratage 50 %, mauvais destinataire 13 % (page 52) ; cinq secteurs les plus concernés, dont activités financières et d'assurance 12 % (page 53).
- CNIL, données ouvertes des notifications de violations de données, fichier du 6 octobre 2026. Calcul SSHack sur le secteur « Activités financières et d'assurance » (5 961 notifications dans le fichier), notifications reçues de 2019 à 2024 : 2 946 notifications ; « acte interne accidentel » coché dans 997 (33,8 %), « acte interne malveillant » dans 150 (5,1 %), « mauvais destinataire » dans 739 (25,1 %), « données de la mauvaise personne affichées sur le portail du client » dans 176 (6,0 %), « équipement perdu ou volé » dans 131 (4,4 %), « piratage » dans 1 162 (39,4 %) ; données financières en cause dans 1 405 (47,7 %) ; 1 005 notifications (34,1 %) concernent entre 0 et 5 personnes. Tous secteurs sur la même période : 24 530 notifications, 20,4 % d'actes internes accidentels, 11,4 % de mauvais destinataires, 2,8 % de données affichées sur le portail d'un autre client, 25,4 % de notifications concernant 5 personnes au plus. Par année : 535 notifications en 2023, 861 en 2024 ; 1 378 en mars 2025.
- Information Commissioner's Office, Data security incident trends, fichier des incidents du 1ᵉʳ trimestre 2019 au 4ᵉ trimestre 2025. Calcul SSHack sur le secteur « Finance, insurance and credit », année 2025, incidents dédoublonnés par référence : 1 069 incidents ; « Data emailed to incorrect recipient » 200 (18,7 %) ; courrier ou fax au mauvais destinataire 87 ; défaut de copie cachée 18 ; soit 305 erreurs de destinataire (28,5 %).
- Cour de cassation, chambre sociale, 28 septembre 2016, pourvoi n° 15-16.698 : faute grave d'une salariée d'une société de gestion de patrimoine pour « la transmission à un tiers de données confidentielles relevant du secret bancaire » (motifs de la cour d'appel reproduits dans le moyen annexé).
- Cour de cassation, chambre commerciale, 2 septembre 2026, pourvoi n° 25-12.718, publié au Bulletin, tel que commenté par CMS Francis Lefebvre et Le Monde du Droit.
- Cour de cassation, chambre sociale, 25 septembre 2024, pourvoi n° 23-13.992, publié au Bulletin : copie de fichiers de l'entreprise sur des clés USB personnelles, faute grave.
- U.S. Securities and Exchange Commission, ordonnance In the Matter of Morgan Stanley Smith Barney LLC, Release n° 34-78021, 8 juin 2016 (environ 730 000 comptes, 330 000 foyers, 2011 à 2014, amende d'un million de dollars), et communiqué 2016-112 (36 mois de probation, 600 000 dollars de restitution).
- Commissariat à la protection de la vie privée du Canada, conclusions n° 2020-005 concernant Desjardins, 14 décembre 2020.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024, cas n° 3 (page 4).
- Code monétaire et financier, article L511-33, article L531-12, article L561-18 et article L574-1.
- Règlement (UE) 2022/2554 du 14 décembre 2022 sur la résilience opérationnelle numérique du secteur financier (DORA) : articles 2 (champ d'application et exclusions), 9 (protection et prévention), 10 (détection) et 64 (application au 17 janvier 2025).
- Règlement (UE) 2016/679 (RGPD), articles 33 et 34 ; Code du travail, article L1222-4 ; CNIL, le contrôle de l'activité des personnes employées, page du 9 juillet 2026.