Secteur
Sous-traitants de l'aéronautique et du spatial : détecter les fuites de données techniques
Un atelier d'usinage, un fabricant de pièces composites, un équipementier de rang 2 ou 3, un bureau d'études aéronautique ou un centre de maintenance détient des plans, des gammes et des dossiers de certification qui appartiennent à ses donneurs d'ordre. La DRSD observe un ciblage accru de l'aéronautique et du spatial, et les attaques révélées en 2019 contre Airbus sont passées par ses sous-traitants. Ce guide rassemble les chiffres de la filière, des cas publiés, les exigences des donneurs d'ordre, les mauvaises pratiques du quotidien et ce qu'un logiciel DLP de détection permet de voir. Il porte sur les activités civiles et les données non classifiées ; pour les contrats de défense, la Diffusion Restreinte et les réseaux isolés, voyez notre page sur les sous-traitants de la défense. Rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
La filière aéronautique et spatiale française a réalisé 85,6 milliards d'euros de chiffre d'affaires en 2025, à 74 % dans le civil, et les 232 PME du Comité Aéro-PME du GIFAS en portent 8 % (GIFAS, juillet 2026). La DRSD observe depuis 2024 un ciblage accru de l'aéronautique et du spatial, et les attaques révélées en 2019 contre Airbus sont passées par ses sous-traitants. Dans les cas publiés par la DGSI et la justice américaine, les fichiers sont partis sur un disque externe ou une clé USB, le plus souvent avant un départ, parfois marqués « export controlled ». Un DLP de détection hébergé chez le sous-traitant donne la liste datée des fichiers copiés sur clé USB et des e-mails envoyés depuis Outlook, sans confier les plans du donneur d'ordre à un tiers.
Les chiffres
Aucune statistique publique ne compte les fuites internes des sous-traitants aéronautiques. Les chiffres ci-dessous viennent du GIFAS pour le poids de la filière et de ses PME, de la DRSD pour le ciblage du secteur, de la CNIL pour les violations déclarées par l'industrie manufacturière, et de l'AFP pour l'affaire Airbus. Chacun est donné avec sa source, son édition et son périmètre.
85,6 Md€
de chiffre d'affaires en 2025 pour les membres du GIFAS, en hausse de 12 % ; 74 % dans le civil, 26 % dans la défense ; 230 500 emplois directs.
GIFAS, communiqué du 16 juillet 2026
232 PME
au Comité Aéro-PME du GIFAS, soit 8 % du chiffre d'affaires de la filière et 11 % des effectifs ; 174 équipementiers, qui interviennent majoritairement en rang 2.
Même communiqué
36 %
des atteintes à la BITD relevaient du vecteur humain en 2024 (45 % en 2023), avec « un ciblage accru des secteurs aéronautique et spatial ».
DRSD, panorama des ingérences 2024, juillet 2025
4
attaques informatiques majeures contre des sous-traitants d'Airbus en douze mois, dont Expleo et Rolls-Royce, à la recherche de documents de certification.
AFP, dépêche du 26 septembre 2019
14,1 %
des violations notifiées à la CNIL par l'industrie manufacturière entre 2019 et 2024 déclarent un acte interne accidentel ; 3,5 % un acte interne malveillant ; 7,0 % un mauvais destinataire.
Calcul SSHack sur les données ouvertes de la CNIL · 1 145 notifications, 2019 à 2024
Plus de 430
entreprises ont atteint un niveau Bronze, Argent ou Or du référentiel AirCyber depuis 2019 ; le GIFAS veut en accompagner 200 de plus, PME et ETI, d'ici fin 2027.
BoostAeroSpace, page AirCyber ; GIFAS, communiqué du 27 juillet 2026
Trois précautions de lecture. La DRSD compte les atteintes contre la base industrielle et technologique de défense (BITD), dont beaucoup d'entreprises aéronautiques font partie parce que leur activité est duale. Le secteur « industrie manufacturière » de la CNIL regroupe toute l'industrie et ne compte que les violations de données personnelles : un lot de plans qui sort n'apparaît dans aucune statistique publique. Enfin, le GIFAS ne publie pas la part de la sous-traitance en tant que telle. Pour les chiffres généraux, voyez Fuites de données internes : les chiffres 2026, et pour le détail par secteur, les violations notifiées à la CNIL par secteur.
Pourquoi un sous-traitant de rang 2 ou 3 est visé
Un sous-traitant ne possède pas la plupart des données qu'il manipule. Les plans de définition, les gammes, les spécifications et les dossiers de premier article viennent du donneur d'ordre, sous accord de confidentialité, et doivent lui revenir. Ses propres procédés, programmes de commande numérique et prix de revient intéressent tout autant un concurrent, et l'équipe sécurité se réduit souvent au responsable informatique. En septembre 2019, après les attaques contre Airbus, Le Monde Informatique notait que les grands groupes avaient renforcé leur sécurité, mais que « les sous-traitants, souvent des PME-PMI, n'ont pas les moyens » d'atteindre le même niveau. Il rappelait la phrase prononcée quelques mois plus tôt par la ministre des Armées, Florence Parly, à propos de ces sous-traitants : « Nous ne pouvons pas les laisser devenir les chevaux de Troie de nos adversaires. »
La DRSD, service de renseignement du ministère des Armées chargé de la protection de la sphère défense, décrit dans ses deux derniers panoramas la manière dont l'information sort par les personnes, avec des cas qui concernent précisément l'aéronautique.
- L'ancien directeur technique approché sur LinkedIn. Début 2025, l'ex-directeur technique d'une entreprise aéronautique annonce sur LinkedIn qu'il est « à l'écoute de nouvelles opportunités professionnelles », lui qui commentait régulièrement les grands projets de son ancien employeur. Un cabinet étranger de renseignement d'affaires lui propose un entretien rémunéré « à plusieurs centaines d'euros de l'heure » et le questionne sur les programmes auxquels il a travaillé. Il coupe court et signale l'approche à la DRSD (panorama 2025).
- L'ancien collègue qui demande la liste des spécialistes. Début 2024, un collaborateur chinois qui a quitté une entreprise aéronautique demande à un ancien collègue de lui communiquer « les noms de spécialistes au sein de cette structure », contre un poste en Chine. La chaîne sûreté de l'entreprise, déjà sensibilisée par la DRSD, lui demande de ne plus répondre (panorama 2024).
- Le débauchage ciblé. La DRSD relève des « stratégies de débauchage ciblé de collaborateurs experts, particulièrement dans les secteurs de l'aéronautique, du spatial et des véhicules terrestres », parfois « adossées à des plans de recrutements de talents ». Un ingénieur recruté par un concurrent peut partir avec plus que ses compétences, comme le montrent les cas de la section suivante.
Le premier cas part de ce qu'un ancien cadre disait de ses programmes sur un réseau professionnel. La DGSI consacre à ces approches son flash de novembre 2025 : elles « sont souvent élaborées à partir des informations partagées et publiées par les cibles elles-mêmes ». Ce qu'un ancien cadre emporte dans sa tête n'est pas traçable ; ce qu'il a copié sur un disque avant de partir l'est, à condition que quelqu'un l'ait noté.
L'affaire Airbus de 2019 : attaquer la chaîne par ses maillons
Le 26 septembre 2019, l'AFP révèle, de sources sécuritaires, que quatre attaques informatiques majeures ont visé Airbus au cours des douze mois précédents en passant par ses sous-traitants : le groupe de conseil en technologies Expleo (ex-Assystem), le motoriste britannique Rolls-Royce et deux sous-traitants français que l'agence n'identifie pas. L'attaque contre Expleo « ciblait le VPN qui connectait l'entreprise à Airbus ». Les intrus cherchaient des « documents techniques de certification » et des informations sur la motorisation de l'A400M, peut-être aussi de l'A350. Les sources de l'AFP n'attribuaient pas formellement les attaques, mais les soupçons portaient sur des groupes chinois. Interrogé, Expleo « ne confirme ni n'infirme ».
Cette affaire relève de l'attaque externe, et un DLP de poste n'y aurait rien changé. Elle désigne pourtant les documents qui intéressent un attaquant, dossiers de certification et données moteur, ceux-là mêmes qu'un ingénieur ou un prestataire peut emporter sur un disque. Depuis, la sécurité des fournisseurs est devenue un critère de qualification. Les accès d'un sous-traitant vers les plateformes du donneur d'ordre sont surveillés par le donneur d'ordre ; ce qui sort du poste du sous-traitant par USB, par e-mail ou par un service web ne l'est par personne, sauf lui.
Des cas publiés, en France et aux États-Unis
Les services français publient leurs cas sans nom ; la justice américaine publie les siens. Dans chacun, une personne qui avait un accès légitime a copié les fichiers sur un support personnel.
DGSI, Flash ingérence économique n° 106, octobre 2024
Un cadre responsable d'un programme sensible, recruté par une autre entreprise, copie sur un disque dur externe « plusieurs dizaines de milliers de fichiers » peu avant son départ. « Un dispositif de surveillance informatique mis en place par l'entreprise durant la période de préavis du salarié a permis de constater le vol de données. » Dans le même flash, l'ingénieur d'un prestataire copie sur une clé USB plus de 5 000 fichiers d'un industriel, dont 300 sans lien avec sa mission. La DGSI conclut que ces vols « sont souvent découverts tardivement par les entreprises, ce qui limite les actions de remédiation ».
Justice fédérale américaine, 2025 : Chenguang Gong
Responsable de conception de circuits intégrés, il est embauché en janvier 2023 par une entreprise de recherche et développement de la région de Los Angeles qui travaille pour la défense. Entre le 30 mars et son licenciement le 26 avril 2023, il transfère plus de 3 600 fichiers vers trois supports de stockage personnels, dont plus de 1 800 après avoir accepté un poste chez un concurrent. Les fichiers, relatifs à des capteurs infrarouges, portaient les mentions « PROPRIETARY », « EXPORT CONTROLLED » et « FOR OFFICIAL USE ONLY ». Il plaide coupable de vol de secrets commerciaux en juillet 2025 et est condamné en novembre 2025 à 46 mois de prison. Les documents étaient marqués ; pour les fichiers dans un format que l'outil lit (texte, PDF, Word, Excel), un DLP qui cherche ces mentions signale la première copie, pas la trois mille six centième.
En France, la Cour de cassation a validé le 25 septembre 2024 (n° 23-13.992) le licenciement pour faute grave d'une assistante commerciale d'un industriel qui avait copié des procédés de fabrication sur des clés USB personnelles. Mais l'employeur avait dû ouvrir ces clés, ce que la Cour juge attentatoire à la vie privée, et la preuve n'a été admise que parce qu'un expert, en présence d'un commissaire de justice, avait trié les seuls fichiers professionnels. Notre page PME industrielle détaille cette décision. Dans tous ces cas, la preuve est venue soit d'un dispositif en place pendant le préavis, soit d'un support récupéré après coup. Notre protocole des 48 premières heures décrit comment figer les traces quand le doute est déjà là. Notre guide sur la copie de fichiers sur clé USB explique ce que Windows garde, et ne garde pas, d'une clé branchée.
Données soumises au contrôle des exportations
Une partie des données techniques qui circulent chez un sous-traitant aéronautique est soumise au contrôle des exportations, français, européen ou américain. La réglementation américaine ITAR range dans les « technical data » les informations nécessaires à la conception, la fabrication, la réparation ou la modification d'articles de défense, y compris sous forme de « blueprints, drawings, photographs, plans, instructions, or documentation » (22 CFR 120.33). La réglementation EAR couvre de la même façon la « technology » des biens à double usage, et le règlement (UE) 2021/821 soumet à autorisation l'exportation des biens à double usage et de la technologie associée. Transmettre une telle donnée à une personne non autorisée, par e-mail ou vers un serveur situé hors du pays, peut constituer une exportation au sens de ces textes. La DRSD relate, dans son panorama 2024, l'audit d'une société aéronautique française par l'administration américaine sur sa conformité à ces règles, qu'elle a accompagné « en vue de limiter le risque de fuite ou de captation d'informations sensibles ».
Pour un DLP par mots-clés, ces règles ont un avantage pratique : les documents concernés sont le plus souvent marqués. « Export controlled », « ITAR », « EAR » suivi d'un numéro de classification, « double usage », « licence d'exportation » figurent dans l'en-tête ou le pied de page des fichiers, comme dans les 3 600 fichiers de l'affaire Gong. Un fichier ainsi marqué copié sur une clé USB ou envoyé vers une adresse personnelle est au minimum une anomalie à expliquer. Sa qualification juridique relève du responsable du contrôle des exportations ou d'un avocat spécialisé.
Ce que les donneurs d'ordre exigent
Trois dispositifs structurent aujourd'hui les attentes des grands comptes envers leurs fournisseurs. À notre connaissance, aucun n'impose un logiciel DLP ; tous demandent de protéger les données du client et de savoir réagir à un incident.
- L'annexe sécurité d'Airbus pour ses fournisseurs. Airbus joint à chaque commande sa directive A1015, qui fixe ses exigences minimales de sécurité envers les fournisseurs, et publie une annexe qui les détaille sous forme d'engagements à la première personne, par exemple « I encrypt data stored on mobile devices ». Le document est organisé par thèmes (politique de sécurité, contrôle des accès, cryptographie, sécurité des communications) et demande de répercuter ces exigences aux fournisseurs du fournisseur, c'est-à-dire au rang 3. Prévenir le donneur d'ordre d'un incident suppose de savoir ce qui est sorti.
- AirCyber, le référentiel de la filière. Opéré par BoostAeroSpace, groupement créé par Airbus, Dassault Aviation, Safran et Thales, AirCyber se présente comme « the cybersecurity maturity standard for the aerospace, defense and aviation sector », avec trois niveaux, Bronze, Argent et Or, alignés sur NIS 2 et l'ISO 27001. Plus de 430 entreprises ont atteint un niveau depuis 2019. Le GIFAS a lancé en juillet 2026 « GIFAS Cyber Boost » pour accompagner 200 PME et ETI d'ici fin 2027 dans un parcours AirCyber, au coût moyen de 21 000 euros, pris en charge jusqu'à 100 % à condition d'une « progression effective ».
- La certification EN 9100. La norme qualité de la filière reprend l'ISO 9001, dont le chapitre 8.5.3 demande de préserver la propriété des clients, propriété intellectuelle comprise, et de les informer en cas de perte. Les plans du donneur d'ordre en font partie.
Le point commun de ces dispositifs est l'incident : chacun suppose que le fournisseur sache dire au client ce qui est parti, quand et par où. Sans traçabilité des postes, cette réponse repose sur la mémoire des personnes concernées, et sur leur bonne volonté.
Les mauvaises pratiques, et ce qu'elles exposent
La plupart des sorties de données d'un sous-traitant viennent d'habitudes prises pour livrer à l'heure, reproduites sur des documents qui ne les tolèrent pas. Le tableau peut servir de base à une charte informatique ou à une revue avec le responsable qualité.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Plans envoyés au donneur d'ordre par un service de transfert grand public | La pièce jointe dépasse la limite de la messagerie ; le portail client est jugé lent | Lien de téléchargement transférable, fichier conservé chez un prestataire tiers, aucune trace de ce qui a été déposé ; clause de confidentialité et contrôle des exportations ignorés | La visite du site (adresse, titre, heure), signalée si son nom est un mot-clé ; pas le fichier déposé |
| Clé USB entre le poste de CAO et la machine à commande numérique | La machine n'est pas sur le réseau, ou le réseau d'atelier est séparé | La clé contient le programme et le plan ; elle traîne dans l'atelier, part dans une poche, rentre à la maison | L'insertion de la clé (nom, taille, numéro de série), chaque fichier copié et sa copie chiffrée |
| Profil LinkedIn qui détaille les programmes et les clients | Recherche d'emploi, fierté du travail accompli | Ciblage par un cabinet étranger, comme l'ancien directeur technique du cas DRSD ; repérage des spécialistes à débaucher | Rien : c'est un sujet de sensibilisation, pas de poste de travail |
| Plans envoyés sur une messagerie personnelle pour travailler le soir | Pas de VPN, ou un VPN jugé trop lent | Données du donneur d'ordre, parfois soumises au contrôle des exportations, sur les serveurs d'un fournisseur grand public ; conservées après le départ | L'e-mail envoyé depuis Outlook (date, destinataire, objet) et une copie de chaque pièce jointe ; depuis Gmail ou Outlook Web, la pièce jointe et le compte utilisé |
| Fichiers de CAO transmis à un sous-traitant de rang 3 sans accord de confidentialité | Urgence de la commande, sous-traitant historique | Diffusion en cascade de données que le contrat de rang 2 interdit de retransmettre | L'envoi et la pièce jointe, et l'alerte si l'extension (.step, .catpart) ou le nom du programme est un mot-clé |
| Spécification collée dans une IA générative pour la résumer ou la traduire | Document long, en anglais, délai court | Données du client transmises à un tiers, parfois réutilisées selon les conditions du service | La visite de la page, signalée si le nom du service est un mot-clé ; pas le texte collé |
| Dossier complet copié « pour archive » avant un départ | Sentiment de propriété sur son travail, projet de reconversion ou de concurrence | Le cas du cadre démissionnaire de la DGSI ; faute grave selon la Cour de cassation | La liste des fichiers copiés sur support externe pendant le préavis, avec la date et l'heure |
| Prestataire de maintenance ou d'intégration avec un accès large et durable | Mission longue, droits jamais revus | Le cas de la DGSI : l'ingénieur d'un prestataire copie plus de 5 000 fichiers sur une clé, dont la politique de sécurité du client | Les sorties depuis le poste du prestataire, comme pour tout poste Windows du parc |
Pour la clé USB en particulier, l'arbre de décision entre interdire, passer en lecture seule, n'autoriser que des clés d'entreprise ou tracer est dans Bloquer ou tracer les clés USB ?. Dans un atelier, la clé qui alimente la machine est souvent indispensable ; c'est une raison de la tracer plutôt que de l'interdire, et de réserver des clés identifiées à cet usage.
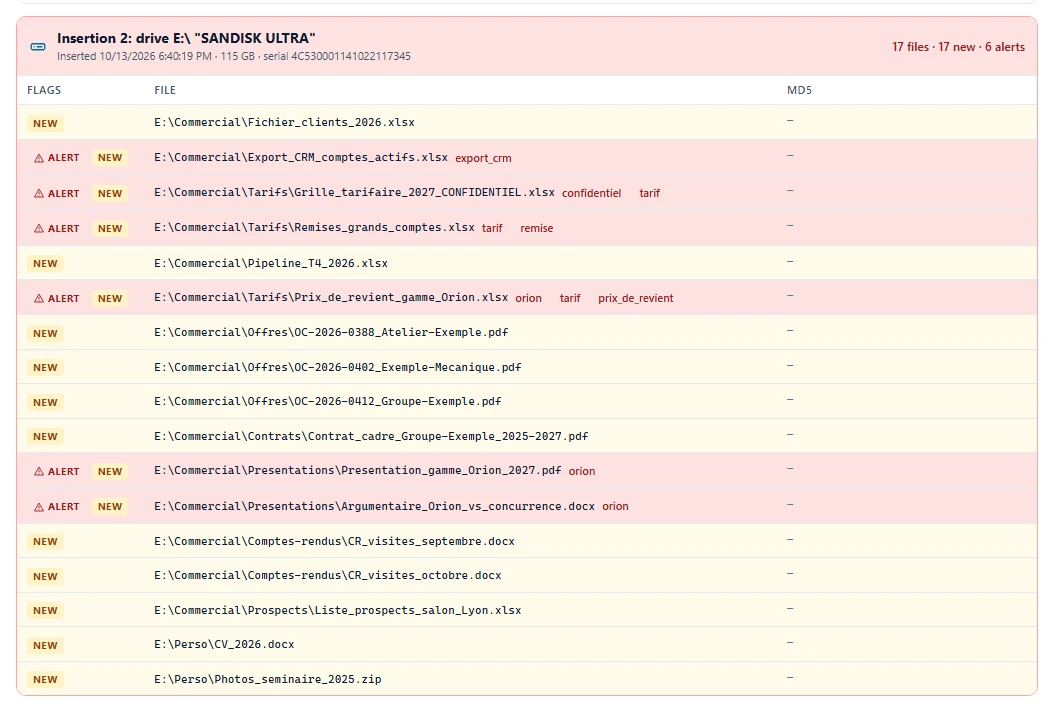
Les mots-clés d'un sous-traitant aéronautique
Un DLP par mots-clés fonctionne bien dans l'aéronautique parce que les documents y sont marqués et nommés avec rigueur. Trois familles de termes donnent de bons résultats. Les marquages de contrôle des exportations, « export controlled », « itar », « double usage », et les mentions apposées par le donneur d'ordre, souvent « proprietary », « confidential » ou « restricted » en anglais. Les mots-clés étant cherchés comme des morceaux de texte, « itar » se retrouve aussi dans « military » : mesurez le bruit avant de le garder. Les objets techniques, « gamme de fabrication », « nomenclature », « prix de revient », « dossier de définition », « premier article » ou « first article inspection », et les extensions de CAO (.catpart, .step, .dwg), repérées par le nom du fichier. Enfin les noms de programmes et de références de pièces tels qu'ils figurent dans vos contrats, rares et donc peu bruyants. Notre guide des mots-clés donne la liste industrie et R&D, avec le risque de fausse alerte de chaque terme, et la liste défense pour les marquages. Les documents Diffusion Restreinte ou classifiés relèvent d'abord de votre officier de sécurité et de l'IGI 1300 : voyez notre page sur les sous-traitants de la défense, qui traite aussi du réseau isolé.
Vu par une équipe offensive
En pentest interne chez un industriel, SSHack joue le salarié ou le prestataire qui veut sortir un plan. Nous ne commençons pas par le serveur de fichiers : nous cherchons la clé USB tolérée pour l'atelier, le poste de CAO partagé entre plusieurs personnes, la messagerie personnelle ouverte dans le navigateur et le service de transfert que tout le monde utilise avec le client. Avant même d'entrer, les profils LinkedIn de l'équipe nous donnent les noms des programmes, donc le prétexte d'un e-mail crédible. Un blocage visible sur l'un des canaux de sortie nous renseigne sur la règle et nous déplace vers le suivant ; une détection discrète nous laisse sur le chemin que l'entreprise surveille. C'est pourquoi nous recommandons de détecter d'abord, puis de bloquer seulement les cas critiques. Dans un atelier civil, les cas critiques sont rares ; mesurer d'abord quelques semaines montre quels flux existent réellement, et quelle clé sert vraiment à la machine.
Ce que VigiDoc apporte à un sous-traitant, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît : un marquage export, un nom de programme, une extension de CAO, le nom d'un service de transfert. Il ne bloque rien : l'opérateur charge sa machine et l'ingénieur livre son client comme avant. Le serveur s'installe dans l'entreprise et les copies de fichiers y restent chiffrées, sans cloud tiers ; les plans de vos donneurs d'ordre ne transitent par aucun prestataire.
Ses angles morts sont connus : l'impression, la photo d'écran ou de pièce, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA (seule la visite de la page est tracée) et le contenu des archives protégées par mot de passe. Il ne remplace ni les clauses de vos contrats, ni votre procédure de contrôle des exportations, ni les exigences d'un donneur d'ordre. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Informer les salariés et les prestataires
Un dispositif de traçabilité se déclare. Pour les salariés, l'article L1222-4 du Code du travail impose une information préalable ; la CNIL exige un dispositif proportionné au but recherché, et le comité social et économique est consulté à partir de 50 salariés. Les intérimaires, alternants et prestataires présents sur site s'informent par la charte informatique, le contrat de prestation et la convention d'alternance ; notre guide sur les accès des prestataires, stagiaires et apprentis détaille ces cas. Les personnes savent que les sorties de données sont tracées ; elles ne connaissent pas la liste des mots-clés. Pour toute question de droit, du contrat de travail au contrôle des exportations, consultez un avocat.
Questions fréquentes
Un sous-traitant aéronautique civil est-il concerné par les ingérences décrites par la DRSD ?
La DRSD compte les atteintes contre la base industrielle et technologique de défense, dont font partie beaucoup d'entreprises aéronautiques à l'activité duale. Un atelier purement civil n'y figure pas, mais les méthodes qu'elle décrit, approche d'un ancien cadre sur LinkedIn, demande de la liste des spécialistes, débauchage ciblé, visent des compétences, quel que soit le statut de l'entreprise. Les attaques de 2019 contre Airbus sont d'ailleurs passées par ses sous-traitants.
Mon donneur d'ordre peut-il m'imposer un logiciel DLP ?
À notre connaissance, ni l'annexe sécurité d'Airbus pour ses fournisseurs, ni le référentiel AirCyber de BoostAeroSpace, ni la norme EN 9100 n'imposent un logiciel DLP. Ils demandent de protéger les données et la propriété du client, de chiffrer les supports mobiles et de répercuter les exigences de sécurité aux fournisseurs de rang inférieur. Un journal des sorties de données par USB, e-mail et web est une pièce commode pour répondre à ces questionnaires ; la clause de votre contrat fait foi.
Que voit un DLP de détection quand un ingénieur envoie des plans par WeTransfer au client ?
VigiDoc journalise la visite du site (adresse, titre, heure) et la signale si le nom du service figure dans vos mots-clés. Il ne voit pas le fichier déposé dans la page : ce canal n'est tracé qu'au niveau de la navigation. La réponse pratique est d'offrir un portail d'échange maîtrisé avec le donneur d'ordre et de traiter la visite d'un service de transfert grand public comme un signal à expliquer plutôt que comme une faute.
Un fichier marqué « export controlled » copié sur une clé USB est-il une exportation illégale ?
La qualification dépend du régime applicable (ITAR, EAR, biens à double usage européens), du destinataire et de la licence éventuelle ; seul le responsable du contrôle des exportations ou un avocat spécialisé peut la donner. Le marquage permet en revanche de détecter la copie : VigiDoc lit les mots-clés dans le nom et le contenu des fichiers copiés sur USB (.txt, .pdf, .docx, .xlsx, .zip) et signale le fichier. Dans l'affaire Gong, jugée aux États-Unis en 2025, les fichiers copiés portaient une telle mention.
Faut-il interdire les clés USB dans un atelier d'usinage ?
Souvent impossible : la clé alimente la machine à commande numérique, qui n'est pas sur le réseau. L'option raisonnable est de réserver des clés identifiées à cet usage et de tracer chaque insertion et chaque fichier copié, plutôt que d'interdire. Notre guide « Bloquer ou tracer les clés USB ? » détaille l'arbre de décision. Tracer la clé sur le poste évite aussi d'avoir à fouiller une clé personnelle après coup, ce que la Cour de cassation a jugé attentatoire à la vie privée en septembre 2024.
Sources
- GIFAS, communiqué de presse « Assemblée Générale du GIFAS », 16 juillet 2026 : 546 membres, 232 PME au Comité Aéro-PME (« 8 % du chiffre d'affaires de la filière et 11 % des effectifs »), 174 équipementiers intervenant « majoritairement en Tier2 », chiffre d'affaires 2025 de 85,6 Md€ (74 % civil, 26 % défense), 230 500 emplois directs.
- GIFAS, communiqué de presse « L'industrie aéronautique et spatiale se mobilise pour la cyber-résilience de ses PME et ETI », 27 juillet 2026 : programme GIFAS Cyber Boost, 200 PME et ETI d'ici fin 2027, parcours AirCyber, coût moyen de 21 000 euros, prise en charge jusqu'à 100 % conditionnée à une progression effective.
- BoostAeroSpace, page AirCyber : « Since 2019, over 430 companies have improved their cyber resilience with AirCyber, reaching Bronze, Silver or Gold levels of maturity ». Consultée le 20 octobre 2026.
- Airbus, How to strengthen our collaboration on security, Airbus Security Requirements Annex for suppliers (PDF, août 2024) ; Airbus, Security Annex for Purchase Orders, qui mentionne la directive A1015.
- DRSD, Lettre d'information économique n° 22 : panorama des ingérences à l'encontre de la sphère défense en 2025, mai 2026 : attention particulière portée aux secteurs aéronautique et spatial (page 2), vecteurs humain et physique à plus de 50 % (page 4), cas de l'ex-directeur technique approché par un cabinet étranger (page 4).
- DRSD, Lettre d'information économique n° 20 : panorama des ingérences à l'encontre de la sphère de Défense en 2024, juillet 2025 : « ciblage accru des secteurs aéronautique et spatial » (page 4), vecteur humain 36 % contre 45 % en 2023 et cas du collaborateur chinois (page 5), audit américain d'une société aéronautique (page 9).
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024 : cas n° 1 et n° 3, commentaires (pages 3 et 4).
- DGSI, Flash ingérence économique n° 116 : approches malveillantes sur les réseaux sociaux professionnels, novembre 2025 (copie relayée par l'université Clermont Auvergne).
- AFP, « Espionnage : Airbus cible d'une série de cyberattaques via ses sous-traitants », dépêche du 26 septembre 2019 reprise par La Libre ; Le Monde Informatique, « Attaques sur Airbus : la sécurité des sous-traitants en question », 26 septembre 2019.
- Département de la Justice des États-Unis, communiqué du 21 juillet 2025 (plaidoyer de culpabilité de Chenguang Gong : 3 600 fichiers, trois supports personnels, mentions des documents) ; Local News Matters, 21 novembre 2025 (peine de 46 mois).
- Cour de cassation, chambre sociale, 25 septembre 2024, pourvoi n° 23-13.992 : clés USB personnelles, procédés de fabrication, faute grave.
- 22 CFR 120.33, Technical data (ITAR, texte consolidé publié par le Legal Information Institute de l'université Cornell) ; règlement (UE) 2021/821 du 20 mai 2021 instituant un régime de l'Union de contrôle des exportations des biens à double usage.
- ISO 9001:2015, Systèmes de management de la qualité, exigences, chapitre 8.5.3 « Propriété des clients ou des prestataires externes » (texte payant), repris par la norme EN 9100:2018 de la filière aéronautique, spatiale et de défense.
- CNIL, données ouvertes des notifications de violations de données, fichier du 6 octobre 2026. Calcul SSHack sur le secteur « Industrie manufacturière », notifications reçues de 2019 à 2024 : 1 145 notifications, « acte interne accidentel » coché dans 14,1 % d'entre elles, « acte interne malveillant » dans 3,5 %, « mauvais destinataire » dans 7,0 %, « équipement perdu ou volé » dans 4,5 %, « piratage » dans 65,2 %.
- Code du travail, article L1222-4 ; CNIL, « Le contrôle de l'activité des personnes employées ».