Guide
Un document Diffusion Restreinte sort par clé USB ou e-mail : que faire après l'alerte
Il est 17 h 50. Le Dashboard signale qu'un fichier portant la mention « DIFFUSION RESTREINTE » vient d'être copié sur une clé USB, ou envoyé en pièce jointe à une adresse extérieure. Ce guide, écrit pour les officiers de sécurité et les RSSI de sous-traitants de la défense, donne la marche à suivre dans l'heure, dans la journée et dans la semaine, à partir des textes du SGDSN, de l'ANSSI et de la DRSD. Il est rédigé par l'équipe SSHack, éditeur de VigiDoc.
En bref
L'IGI 1300 du 9 août 2021 fait de la Diffusion Restreinte une mention de protection, et non une classification. Sa divulgation échappe au délit de compromission du Code pénal, mais reste sanctionnable. La transmission d'un document DR sur Internet ou sur un système non homologué DR est interdite, sauf mesures particulières conformes à l'instruction interministérielle n° 901 (IGI 1300, annexe 1). Après une alerte : figer les traces, écrire un compte rendu immédiat, prévenir l'officier de sécurité, et ne confronter personne avant. Un DLP de détection fournit le journal, l'horodatage et une copie chiffrée du fichier ; il ne bloque rien et ne vaut pas homologation.
Ce qu'est la Diffusion Restreinte, et ce qu'elle n'est pas
Le texte de référence est l'instruction générale interministérielle n° 1300 sur la protection du secret de la défense nationale, approuvée par arrêté du 9 août 2021. Son paragraphe 1.3.2 est net : « La mention Diffusion Restreinte n'est pas un timbre de classification mais une mention de protection. » Elle vise des informations « qu'il n'y a pas lieu de classifier mais qui présentent une sensibilité particulière ». Depuis le 1ᵉʳ juillet 2021, l'article R2311-2 du Code de la défense ne prévoit que deux niveaux de classification, Secret et Très Secret.
La conséquence pénale doit être énoncée avec précision. Le délit de compromission des articles 413-10 et suivants du Code pénal vise les informations et supports classifiés : sept ans d'emprisonnement et 100 000 euros d'amende pour une personne qualifiée, trois ans et 45 000 euros en cas d'imprudence ou de négligence, cinq ans et 75 000 euros pour une personne non qualifiée (IGI 1300, § 1.4.2.2). Une note du § 1.4.2.1 précise que la protection de mentions comme Diffusion Restreinte « ne relève pas du régime juridique de la compromission ». Le § 1.4.3 ajoute que divulguer un document DR à une personne sans besoin d'en connaître « est susceptible d'exposer son auteur à des sanctions disciplinaires, administratives, et éventuellement pénales notamment au titre de la violation du secret professionnel ». Reste le contrat. Les clauses-types de l'annexe 17, écrites pour les contrats classifiés, prévoient qu'un manquement, même par imprudence, peut coûter l'habilitation de la personne morale et le contrat. Pour le DR, ce sont les clauses de votre marché qui font foi, à relire avec votre juriste.
Les règles de manipulation figurent à l'annexe 1 de l'IGI 1300. Le timbre « DIFFUSION RESTREINTE » est apposé au milieu du haut de chaque page ; pour les documents électroniques, la mention est rappelée en début de chaque page. Les documents DR sont enregistrés au départ et à l'arrivée, conservés dans des meubles fermant à clef, reproduits pour les seuls besoins du service. Et surtout : « La transmission d'informations Diffusion Restreinte est interdite sur le réseau Internet ou sur tout autre système d'information non homologué Diffusion Restreinte, sauf à faire l'objet de mesures de protection particulières conformément à l'instruction interministérielle n° 901/SGDSN/ANSSI relative à la protection des systèmes d'information sensibles. » Cette II 901 du 28 janvier 2015, publiée par l'ANSSI, fixe les règles d'homologation des systèmes qui traitent du DR.
La DRSD a résumé ces règles dans une fiche de deux pages, « La mention Diffusion Restreinte, gestion des documents papier » (février 2025). Sa rubrique « Ce que vous ne devez pas faire » interdit de scanner un document DR pour le sauvegarder sur un système non homologué DR, ou pour le transmettre sur Internet sans moyen de chiffrement qualifié ou agréé par l'ANSSI. Nul besoin d'être habilité pour traiter du DR, mais seules les personnes ayant le besoin d'en connaître y accèdent.
Les trois cas les plus fréquents
Dans une PME de la BITD, les documents DR circulent entre le bureau d'études, les achats, la qualité et le donneur d'ordre. Les sorties constatées relèvent le plus souvent de gestes de commodité, posés sur des documents qui ne les tolèrent pas. Trois cas couvrent l'essentiel.
| Cas | Comment il arrive | Ce qu'il enfreint | Ce que VigiDoc montre |
|---|---|---|---|
| Document DR envoyé par e-mail sur Internet | Le client ou le partenaire le demande vite ; la messagerie est le réflexe ; la pièce jointe part en clair | Transmission interdite sur Internet sauf mesures particulières conformes à la II 901 (IGI 1300, annexe 1) ; pas d'enregistrement au départ | L'e-mail envoyé depuis Outlook (objet, date, destinataires), la pièce jointe capturée, l'alerte si « diffusion restreinte » figure dans le nom ou le contenu |
| Document DR copié sur une clé USB vers un poste non homologué | Transfert vers un portable de déplacement, une machine d'atelier ou le poste bureautique ; clé « connue de tous » | Traitement sur un système non homologué DR (IGI 1300, annexe 1, point 5) ; support ni enregistré ni protégé | L'insertion de la clé (nom, taille, numéro de série), chaque fichier copié avec l'heure, une copie chiffrée du fichier sur votre serveur |
| Document DR envoyé vers une messagerie personnelle | Travailler le soir ou en déplacement, sans VPN ; « je me l'envoie pour l'avoir sous la main » | Transmission sur Internet vers un système non homologué, puis conservation chez un fournisseur grand public, y compris après le départ du salarié | L'e-mail envoyé depuis Outlook, son destinataire (souvent une adresse au nom du salarié) et la pièce jointe ; depuis Gmail ou Outlook Web, la pièce jointe et le compte utilisé |
Le deuxième est propre aux sites qui exploitent un réseau isolé pour la conception et un réseau bureautique pour le reste : la clé fait la navette faute de passerelle de transfert. Le troisième se découvre le plus tard, souvent au moment d'un départ. Dans les trois cas, l'alerte ne dit rien de l'intention. Elle dit qu'un document portant une mention de protection a quitté son périmètre, et c'est cela qu'il faut traiter. Le tableau des mauvaises pratiques de notre page Sous-traitants de la défense : détecter les fuites de données internes replace ces cas parmi d'autres, dont la photo d'écran, qu'aucun outil de poste ne voit.
Dans l'heure : figer et rendre compte
Les procédures publiées sont écrites pour les informations classifiées. L'IGI 1300 pose que « la rapidité et la discrétion de l'intervention revêtent une importance primordiale » (§ 1.4.2.3), et la DRSD détaille la conduite à tenir en cas de suspicion de compromission dans sa lettre sur la protection du secret dans les contrats de défense (juin 2025). Pour un document DR, le régime pénal est différent, mais rien n'empêche d'appliquer la même organisation, et votre plan contractuel de sécurité la prévoit peut-être déjà. La première heure sert à conserver les faits et à les faire remonter à la personne qui décide.
- Notez l'heure et le constat. Qui a vu quoi, à quelle heure, par quel moyen : alerte du Dashboard, signalement d'un collègue, retour du destinataire. Cette ligne ouvre la chronologie.
- Figez les traces sans rien modifier. Dans le DLP, exportez le journal de l'événement et vérifiez que la copie chiffrée du fichier est sur votre serveur. Côté messagerie, notez le message et ses destinataires sans le supprimer ni tenter un rappel, qui modifie les traces et prévient le destinataire. Ne nettoyez pas le poste. Si le doute porte sur un volume important ou sur un départ, suivez le protocole des 48 premières heures.
- Prévenez l'officier de sécurité, discrètement. La DRSD l'écrit sans détour : « Contactez rapidement et discrètement votre officier de sécurité et votre correspondant DRSD. » Sans officier de sécurité désigné, c'est le chef d'établissement.
- Rédigez le compte rendu immédiat. La procédure de la DRSD commence par les collaborateurs impliqués : « rédiger un compte-rendu (CR) immédiatement ; envoyer le CR au responsable hiérarchique habilité et à l'OS ». Le compte rendu est factuel : document concerné (référence, émetteur, numéro d'enregistrement), canal de sortie, heure, destinataire ou support, actions faites depuis. Le journal du DLP en fournit la matière.
- Ne confrontez personne. Pas d'appel à la personne, pas de message à son responsable hors de la chaîne sûreté. Un entretien précoce peut faire disparaître des éléments, ou figer une version des faits avant que l'officier de sécurité ait décidé des suites.
- Limitez le cercle. Officier de sécurité, chef d'établissement, RSSI. Les ressources humaines et le juriste entrent dans la boucle au moment de l'entretien.
Dans la journée : évaluer, informer, contenir
Une fois le compte rendu remis, la DRSD décrit la suite : « Chef d'établissement / OS : évaluer le préjudice ; informer dans les plus brefs délais le référent de la DRSD », puis « appliquer les mesures conservatoires » pendant que la DRSD analyse les faits.
Évaluer ce qui est sorti
L'évaluation se fait sur le document réel, pas sur son titre. La copie conservée par le DLP permet de répondre sans rouvrir le poste : quel émetteur, quelle date, quelle mention exacte, quel contenu. Deux points de la fiche DRSD comptent ici. Un document DR peut porter la mention complémentaire Spécial France, qui en interdit l'accès aux personnes de nationalité étrangère : si le destinataire est concerné, le préjudice change de nature. Et « plusieurs documents DR rassemblés peuvent constituer un agrégat plus sensible d'informations » : une clé qui contient trente documents d'un même programme ne s'évalue pas comme un e-mail avec un seul fichier.
Informer qui doit l'être
Pour les informations classifiées, le § 1.4.2.3 de l'IGI 1300 liste les destinataires, « qu'il y ait une compromission avérée ou une simple suspicion » : le service compétent de la DGSI, ou celui de la DRSD qui avise lui-même la DGSI ; dans le cadre d'un contrat, « l'autorité publique contractante » ; le haut fonctionnaire de défense et de sécurité du ministère ; le cas échéant, l'émetteur du document. Pour un document DR, ce sont le contrat, le plan contractuel de sécurité et les instructions du donneur d'ordre qui disent qui informer et dans quel délai. Relisez-les le jour même, et demandez conseil au référent DRSD.
Contenir sans détruire les traces
Les mesures conservatoires se décident avec l'officier de sécurité : demander au destinataire externe de supprimer le message et de le confirmer par écrit, récupérer la clé et la mettre sous scellé avec son numéro de série, suspendre l'accès au partage concerné si la fuite est en cours. On n'efface pas le message des éléments envoyés, on ne reformate pas la clé, on ne réinstalle pas le poste. Le cas d'urgence prévu par l'annexe 1 de l'IGI 1300, notifié au ministère concerné, suppose une décision prise avant l'envoi : il ne régularise pas un envoi découvert après coup.
L'entretien avec la personne vient ensuite, souvent le lendemain, avec les ressources humaines. Le droit du travail s'applique : le dispositif qui a produit l'alerte doit avoir été porté à la connaissance des salariés au préalable (Code du travail, article L1222-4), rester proportionné au but recherché et, dans les entreprises de 50 salariés et plus, avoir été soumis au CSE. Pour toute sanction, consultez l'avocat de l'entreprise ; ce guide ne donne pas de conseil juridique.
Dans la semaine : comprendre et corriger
Pour une suspicion de compromission, la DRSD conduit l'analyse et rend un avis d'enquête : compromission avérée, suspicion, ou absence de compromission ; son schéma prévoit ensuite une transmission à la DGSI « pour étude du dossier » et une éventuelle judiciarisation. De votre côté, la semaine sert à mesurer l'étendue réelle de l'incident et à retirer sa cause.
- Le périmètre est mesuré. Le même canal a-t-il laissé sortir d'autres documents DR les semaines précédentes ? Le journal du DLP se filtre par poste, par mot-clé et par période ; le numéro de série de la clé permet de savoir sur quels autres postes elle a été branchée.
- La cause est nommée. Ce peut être l'absence de passerelle de transfert entre réseau isolé et bureautique, l'absence de moyen de chiffrement agréé pour les échanges avec le client, ou un salarié qui ignorait que le DR ne part pas par e-mail. Après un cas de perte de supports classifiés, la DRSD recommande d'« établir et diffuser une politique de gestion », de « conduire des séances de formation et effectuer des rappels réguliers » et de « veiller au suivi rigoureux » des documents ; ces trois conseils valent pour le DR.
- La mesure est choisie. Fournir d'abord le moyen légitime : un produit de chiffrement qualifié ou agréé par l'ANSSI pour les envois de DR, une passerelle ou des clés d'entreprise enregistrées pour les transferts. Puis décider canal par canal entre bloquer et tracer, avec l'arbre de décision de Bloquer ou tracer les clés USB ?. Pour les informations classifiées, la question ne se pose pas : système homologué et blocage.
- Les mots-clés sont revus. « diffusion restreinte », « spécial france », les anciennes mentions et les noms de programmes figurent-ils dans la liste d'alerte ? La liste défense de notre guide des mots-clés donne les termes et leurs pièges.
- L'incident est consigné. Pour les systèmes classifiés, l'IGI 1300 veut que « l'ensemble des actions entreprises à la suite d'un incident de sécurité ou d'une compromission » soit répertorié dans un registre dédié (§ 1.4.2.4). Tenir le même registre pour le DR sert à la prochaine inspection et au bilan avec le référent DRSD.
- Le donneur d'ordre reçoit un retour sur la cause et la mesure prise, avec le compte rendu daté.
- La sensibilisation suit : un rappel court à l'équipe concernée sur ce qu'est le DR et par où il ne sort pas, en s'appuyant sur la fiche DRSD, sans nommer la personne.
Erreur de bonne foi ou malveillance
La question se pose dès la première alerte, et la bonne réponse est d'attendre. Les gestes de la première heure sont identiques dans les deux hypothèses, et c'est pour cela qu'ils protègent la personne de bonne foi autant que l'entreprise. La qualification appartient ensuite à l'officier de sécurité, au référent DRSD et, le cas échéant, à la justice.
La face ordinaire est décrite par la DRSD dans son panorama 2025 : les vols de supports sont facilités « par le manque de vigilance mais aussi, parfois, par la négligence de certains collaborateurs qui ne sont pas toujours conscients d'avoir accès à une partie du patrimoine immatériel de l'entreprise ». Parmi les agissements qui peuvent caractériser une compromission, l'IGI 1300 cite d'abord le « non-respect des instructions et consignes administratives relatives à la manipulation du secret ».
L'autre face existe. Dans son flash ingérence économique d'octobre 2024, la DGSI décrit un cadre responsable d'un programme sensible, recruté par une autre entreprise : « Peu avant son départ, il a copié sur un disque dur externe plusieurs dizaines de milliers de fichiers ». Dans le même flash, l'ingénieur d'un prestataire copie sur une clé USB plus de 5 000 fichiers, dont 300 sans lien avec sa mission. La DGSI note que ces vols sont souvent « découverts tardivement par les entreprises, ce qui limite les actions de remédiation ».
| Élément | Plutôt une erreur ou une commodité | Plutôt un signal à approfondir |
|---|---|---|
| Volume | Un document, ou les fichiers d'une tâche en cours | Des dizaines ou des centaines de fichiers, un dossier complet |
| Lien avec la mission | Le document sur lequel la personne travaille | Des fichiers d'autres projets, d'autres services, la politique de sécurité du SI |
| Moment | Heures ouvrées, veille d'une échéance client | Soir, week-end, préavis ou semaines précédant un départ annoncé |
| Destination | Le client ou le partenaire du programme, même par le mauvais canal | Messagerie personnelle, adresse inconnue, support personnel |
| Récurrence | Première fois, canal utilisé par toute l'équipe | Répétition sur plusieurs jours ou plusieurs canaux |
| Réaction | La personne signale elle-même, ou explique sans détour | Minimisation, suppression d'éléments après l'alerte |
Si l'analyse penche vers le second cas, la réponse change d'échelle sans changer de nature. La DGSI recommande de déposer plainte auprès de la police, de la gendarmerie ou du procureur de la République, de « rassembler tous les éléments de preuve et éléments de contexte » et de la contacter pour signaler l'incident. Le journal du DLP, la copie du fichier et l'horodatage sont ces éléments. Notre checklist sécurité des 30 derniers jours décrit ce qu'il faut regarder pendant un préavis.
Ce qu'un DLP de détection fournit, et ce qu'il ne fait pas
Un logiciel DLP de détection ne change rien aux obligations de l'IGI 1300. Il change ce que l'officier de sécurité a en main pour le compte rendu. Sans outil, Windows garde la trace d'une clé branchée mais pas la liste des fichiers copiés, comme l'explique Comment savoir si un salarié a copié des fichiers sur une clé USB ; Outlook garde les éléments envoyés tant que personne ne les supprime. Le compte rendu se fait alors de mémoire.
Ce qu'il fournit
- Le journal. Pour une clé USB : insertion et retrait, lettre, nom, taille, numéro de série, puis chaque fichier copié ou écrasé. Pour Outlook : chaque e-mail envoyé, objet, date, destinataires, pièces jointes. Pour Gmail et Outlook Web : chaque pièce jointe ajoutée, avec le compte, l'objet et les destinataires. Pour les navigateurs : adresse, titre et heure de chaque page, ce qui montre un webmail ou un service de transfert ouvert au moment des faits.
- Une copie chiffrée du fichier. Le fichier copié ou joint est capturé, chiffré dès le poste et conservé sur le serveur installé chez vous. L'analyste le déchiffre à la demande et l'ouvre dans le Dashboard : le préjudice s'évalue sur le document réel.
- L'horodatage. Chaque événement est daté, ce qui fixe la chronologie que reprendront le compte rendu puis une éventuelle plainte. Le serveur attend un signal de vie de chaque poste toutes les 10 minutes et signale un poste silencieux après 30 minutes : un agent arrêté se voit.
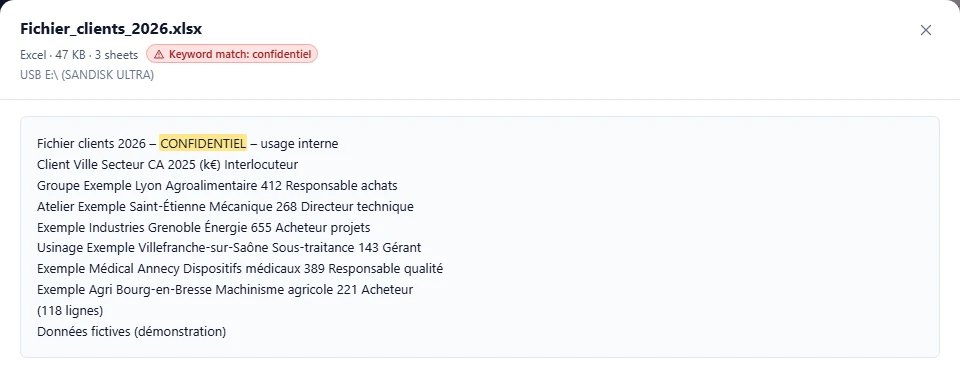
- L'alerte par mot-clé. « diffusion restreinte », « spécial france », les anciennes mentions et les noms de programmes sont recherchés dans les noms et le contenu des fichiers copiés (.txt, .pdf, .docx, .xlsx, archives .zip), dans les objets et les pièces jointes des e-mails. Le timbre en tête de page d'un document DR est ce qu'un tel réglage cherche, à condition que le texte soit lisible par l'outil : un document scanné en image ne l'est pas.
Ce qu'il ne fait pas
- Il ne constitue pas une homologation et ne remplace aucune mesure de l'IGI 1300 ni de la II 901. Un poste qui héberge l'agent VigiDoc n'est pas devenu un système homologué DR.
- Il ne bloque rien. L'envoi est parti, la copie est faite ; le DLP de détection le signale. Pour le DR sur le réseau bureautique, le blocage est un choix à faire canal par canal, et notre point de vue Détecter plutôt que bloquer explique pourquoi mesurer avant de fermer.
- L'impression, la capture ou la photo d'écran, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA grand public et le contenu d'une archive chiffrée lui échappent. Ces canaux relèvent des règles d'accès, du besoin d'en connaître et de la sensibilisation.
- Il ne décide de rien. Les suites d'une alerte appartiennent à l'officier de sécurité et à la chaîne prévue par le contrat.
Vu par une équipe offensive
En pentest interne chez un industriel, SSHack ne commence pas par le réseau isolé. Nous cherchons d'abord les documents sensibles qui ont déjà quitté leur périmètre : la boîte d'envoi d'un chef de projet, le dossier « transfert » d'un poste bureautique, la clé tolérée pour passer d'un réseau à l'autre. Ce sont les chemins ouverts par les trois cas décrits plus haut. Un incident DR traité jusqu'à la cause ferme l'un de ces chemins. Un incident étouffé le laisse ouvert, et apprend à l'équipe qu'il ne se passe rien quand on l'emprunte.
Ce que VigiDoc apporte
VigiDoc, le logiciel DLP de détection de SSHack pour postes Windows, journalise les copies sur clé USB et disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand une mention de protection ou un nom de programme apparaît dans un fichier qui sort. Le serveur s'installe sur votre réseau, Internet ou non, et conserve journaux et copies chiffrées sous votre seul contrôle. Il donne à l'officier de sécurité les faits dont le compte rendu a besoin ; il ne bloque aucun transfert, ne constitue pas une homologation et ne remplace aucune mesure de l'IGI 1300. Ses angles morts sont ceux décrits plus haut, de l'impression aux archives protégées par mot de passe.
L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander, y compris sur un réseau isolé. Avec « diffusion restreinte » dans les mots-clés, vous verrez en quelques semaines quels documents DR sortent par clé USB ou par Outlook, et vers où.
Questions fréquentes
« Diffusion Restreinte » est-il un secret de la défense nationale ?
Non. L'IGI 1300 du 9 août 2021 (paragraphe 1.3.2) en fait une mention de protection, et non un timbre de classification ; le Code de la défense ne connaît que deux niveaux de classification, Secret et Très Secret. La divulgation d'un document DR ne relève donc pas du délit de compromission des articles 413-10 et suivants du Code pénal. Elle peut en revanche exposer son auteur à des sanctions disciplinaires, administratives et éventuellement pénales, notamment au titre du secret professionnel (IGI 1300, paragraphe 1.4.3), sans compter les suites prévues par le contrat.
Qui prévenir en premier quand un document DR est sorti par clé USB ou par e-mail ?
L'officier de sécurité de l'entreprise, sans délai et discrètement. Pour une suspicion de compromission, la DRSD demande à chaque collaborateur impliqué de rédiger un compte rendu immédiat, adressé au responsable hiérarchique habilité et à l'officier de sécurité, qui évalue le préjudice et informe le référent DRSD. Cette procédure est écrite pour les informations classifiées ; pour un document DR, le contrat et le plan contractuel de sécurité disent qui informer, y compris chez le donneur d'ordre.
Faut-il parler tout de suite à la personne qui a copié ou envoyé le document ?
Non. Figez d'abord les traces (journal, copie du fichier, horodatage, éléments envoyés) et prévenez l'officier de sécurité. Un entretien précoce peut provoquer la suppression d'éléments ou figer une version des faits avant l'analyse. L'entretien vient ensuite, avec les ressources humaines et dans le respect du droit du travail. Il confirme souvent une erreur ou une habitude de commodité, et la procédure suivie protège alors la personne autant que l'entreprise.
Un envoi de document DR par e-mail sur Internet est-il toujours interdit ?
L'annexe 1 de l'IGI 1300 interdit la transmission d'informations DR sur Internet ou sur tout système d'information non homologué DR, sauf mesures de protection particulières conformes à l'instruction interministérielle n° 901, par exemple un chiffrement par un produit qualifié ou agréé par l'ANSSI. Un e-mail en clair vers une adresse externe ou une messagerie personnelle ne remplit pas cette condition. L'annexe prévoit aussi un cas exceptionnel d'urgence, notifié au fonctionnaire de sécurité des systèmes d'information du ministère concerné.
Que fournit un logiciel DLP de détection comme VigiDoc dans cette procédure ?
Le journal de l'événement (clé USB avec son numéro de série et fichiers copiés, ou e-mail avec destinataires et pièce jointe), l'horodatage et une copie chiffrée du fichier conservée sur votre serveur : de quoi écrire le compte rendu à partir de faits. VigiDoc alerte quand la mention « diffusion restreinte » figure dans le nom ou le contenu du fichier. Il ne bloque aucun transfert, ne constitue pas une homologation et ne remplace ni l'officier de sécurité ni la procédure de l'IGI 1300.
Sources
- SGDSN, instruction générale interministérielle n° 1300 sur la protection du secret de la défense nationale, approuvée par l'arrêté du 9 août 2021 : § 1.3.2 (portée de la mention Diffusion Restreinte), § 1.4.2.1 et sa note 30 (le DR hors du régime de la compromission), § 1.4.2.2 (peines), § 1.4.2.3 (procédure en cas de compromission), § 1.4.2.4 (registre des incidents), § 1.4.3 (sanction de la divulgation de DR), annexe 1 (règles de protection du DR, transmission, homologation, cas d'urgence), annexe 17 (clauses-types).
- ANSSI, instruction interministérielle n° 901/SGDSN/ANSSI relative à la protection des systèmes d'information sensibles, 28 janvier 2015 : règles applicables aux systèmes d'information qui traitent des informations portant la mention Diffusion Restreinte.
- DRSD, Lettre d'information économique n° 19 : la protection du secret dans les contrats de Défense, juin 2025 : définition et peines de la compromission (page 9), « Suspicion d'un fait de compromission : conduite à tenir » (page 10), cas concret et recommandations (page 11).
- DRSD, fiche « La mention Diffusion Restreinte, gestion des documents papier », février 2025 : reconnaître, enregistrer, manipuler, conserver, transmettre, Spécial France, « Ce que vous ne devez pas faire ».
- DRSD, Lettre d'information économique n° 22 : panorama des ingérences à l'encontre de la sphère défense en 2025, mai 2026 : vol de supports et négligence (page 5).
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024 : cas n° 1 et n° 3, commentaires, préconisations en cas de vol constaté.
- Code pénal, article 413-10 et article 413-11 (compromission du secret de la défense nationale) ; Code de la défense, article R2311-2 (deux niveaux de classification) ; Code du travail, article L1222-4 (information préalable des salariés).