Secteur
Collectivités territoriales : détecter les fuites de données internes avec une équipe informatique réduite
Une mairie, une intercommunalité ou un département détiennent sur chaque habitant des données que personne d'autre ne détient. Une bonne part d'entre elles sort sans aucune attaque, par un e-mail mal adressé, une clé USB qui fait l'aller-retour entre la mairie et le domicile, une pièce jointe envoyée sur la messagerie personnelle d'un élu, ou un prestataire aux accès larges. Ce guide rassemble les chiffres publics, les constats de la CNIL, les textes applicables aux agents, et ce qu'un DLP de détection installé dans la collectivité voit, et ne voit pas. Il est rédigé par l'équipe SSHack, cabinet de sécurité offensive et éditeur de VigiDoc.
En bref
L'administration publique est le premier secteur à notifier des violations de données à la CNIL : 19 % des 6 167 notifications de 2025. Dans ce secteur, une notification sur quatre reçue entre 2019 et 2024 déclare un acte interne accidentel, contre 4,4 % d'actes internes malveillants (calcul SSHack sur les données ouvertes de la CNIL). Les contrôles menés par la CNIL en 2025 dans des communes, des départements et des régions ont relevé des manquements de sécurité récurrents, sans lien avec la taille de la collectivité. Un DLP de détection hébergé sur le réseau de la collectivité, ou chez la structure qui mutualise son informatique, donne la liste datée des fichiers copiés sur clé USB ou disque externe, des e-mails envoyés depuis Outlook et des sites visités. Une équipe d'une ou deux personnes peut en suivre la console.
Les chiffres
La CNIL publie ses notifications par secteur, l'ANSSI compte les collectivités parmi les victimes qu'elle traite, et France Relance a laissé un bilan chiffré. Chaque chiffre est donné avec sa source, son édition et son périmètre.
19 %
des violations de données notifiées à la CNIL en 2025 viennent de l'administration publique, premier secteur devant la santé (15 %) et la finance (12 %).
CNIL, rapport annuel 2025 · 6 167 notifications, France
1 sur 4
des notifications du secteur « Administration publique » déclare un acte interne accidentel (24,9 %) ; 4,4 % déclarent un acte interne malveillant.
Calcul SSHack sur les données ouvertes de la CNIL · 4 474 notifications, 2019 à 2024
11,9 %
de ces notifications viennent d'un équipement perdu ou volé, contre 7,7 % tous secteurs ; 11,6 % d'un envoi au mauvais destinataire.
Même calcul · 4 474 notifications, 2019 à 2024
24 %
des 1 366 incidents portés à la connaissance de l'ANSSI en 2025 concernent les ministères et les collectivités territoriales ; 11 % des 128 compromissions par rançongiciel touchent une collectivité.
ANSSI, Panorama de la cybermenace 2025, mars 2026
17
missions de contrôle de la CNIL en 2025 auprès de quinze organismes (communes, départements, régions, sous-traitants), avec des manquements de sécurité récurrents.
CNIL, rapport annuel 2025
707
collectivités territoriales parmi les 945 bénéficiaires des parcours de cybersécurité financés par France Relance.
ANSSI, Les parcours de cybersécurité, rapport d'activité 2024, avril 2025
Trois précautions de lecture. Le secteur « Administration publique » de la nomenclature utilisée par la CNIL regroupe les collectivités avec les services de l'État et les organismes de sécurité sociale : c'est le regroupement disponible le plus proche, et il ne compte pas les seules communes. L'année 2022 y est atypique (1 354 notifications, 73 % d'actes externes malveillants) ; sans elle, la part des actes internes accidentels dépasse 29 %. Enfin, l'ANSSI précise que ses incidents, signalés par ses bénéficiaires, ne sont « pas nécessairement représentatifs » de l'ensemble des événements de sécurité en France. Pour les chiffres généraux sur la menace interne, voyez Fuites de données internes : les chiffres 2026 et, secteur par secteur, les chiffres par secteur des violations notifiées à la CNIL.
Pourquoi une collectivité est exposée de l'intérieur
Quatre caractéristiques changent la nature du risque par rapport à une entreprise de même taille.
- Les données des administrés sont obligatoires et sensibles. Les collectivités « traitent un grand nombre de données, pour certaines sensibles : état civil, versement de prestations sociales, données financières », rappelle la CNIL dans son rapport 2025. L'habitant ne choisit pas de les confier. Pour l'état civil, le guide de la CNIL pour les collectivités précise que l'accès aux demandes « doit être limité aux seuls agents chargés de cette activité ».
- Les agents sont tenus au secret. Le Code général de la fonction publique dispose que « l'agent public est tenu au secret professionnel dans le respect des articles 226-13 et 226-14 du code pénal » (article L121-6). Il ajoute que l'agent « doit faire preuve de discrétion professionnelle pour tous les faits, informations ou documents dont il a connaissance dans l'exercice ou à l'occasion de l'exercice de ses fonctions » (article L121-7). Pour l'aide sociale, le Code de l'action sociale et des familles étend le secret à toute personne qui intervient dans l'instruction des aides (article L133-5).
- L'équipe informatique est réduite, ou absente. Dans une commune moyenne, l'informatique tient en un agent, parfois à temps partiel, souvent épaulé par un prestataire ou un syndicat mixte. La CNIL relève que les manquements qu'elle constate ne dépendent pas de la taille de la collectivité.
- Les élus ne sont pas des agents. Un maire, un adjoint, un conseiller départemental reçoivent des dossiers sur leur messagerie, parfois personnelle, et conservent ce qu'ils ont reçu après la fin du mandat. La charte informatique des agents ne leur est pas opposable de la même manière. C'est un angle mort propre au secteur.
S'y ajoute la mutualisation. Beaucoup de collectivités partagent leur système d'information avec une intercommunalité, un syndicat informatique ou un centre de gestion, et confient l'exploitation à des prestataires. Le guide de la CNIL rappelle qu'il « est du devoir des sous-traitants de participer à la mise en conformité des collectivités territoriales », et le rapport 2025 recommande d'encadrer la sécurité des données avec eux. Un prestataire qui dispose d'un compte sur tous les postes est aussi une personne dont les gestes méritent d'être journalisés. Notre guide sur les accès des prestataires, stagiaires et apprentis détaille ce point.
Les cinq situations qui reviennent
1. Le courrier envoyé au mauvais administré
C'est la première cause interne, tous secteurs confondus : 13 % des notifications à la CNIL en 2025, 11,6 % dans l'administration publique entre 2019 et 2024 selon notre calcul. Une décision d'aide sociale envoyée à un homonyme, la saisie automatique d'Outlook qui propose l'adresse d'un autre administré, un dossier de cantine adressé à la mauvaise famille. Quand des données personnelles sont concernées, la notification à la CNIL sous 72 heures suppose de savoir exactement ce qui était joint et à qui. Sans journal des envois, l'agent répond de mémoire.
2. La messagerie personnelle de l'agent ou de l'élu
Un agent instructeur s'envoie un dossier d'aide sociale pour le finir le soir. Un élu demande à recevoir les documents du conseil sur son adresse habituelle. Une secrétaire de mairie transfère l'état civil du mois chez elle, faute d'accès distant. Aucun de ces gestes n'est malveillant ; chacun fait sortir des données couvertes par le secret vers un fournisseur grand public, et les y laisse après le départ de l'agent ou la fin du mandat. La DGSI cite parmi les règles possibles « l'interdiction d'envoyer des informations sensibles à des comptes de messagerie personnels ». Elle s'adresse aux entreprises ; la règle vaut pour une collectivité.
3. La clé USB entre la mairie et le domicile
Le télétravail s'est installé avec des moyens inégaux. Là où l'accès distant manque, la clé USB le remplace : la paie, les délibérations en préparation, le fichier des inscriptions scolaires font l'aller-retour. Le secteur déclare plus d'équipements perdus ou volés que la moyenne (11,9 % contre 7,7 %). Une clé perdue dans un bus est une violation à notifier ; une clé conservée après un départ est une copie que la collectivité ne contrôle plus. Le choix entre interdire, passer en lecture seule ou tracer est détaillé dans Bloquer ou tracer les clés USB ?
4. Le prestataire et la mutualisation
Le prestataire informatique, l'éditeur du logiciel de gestion de la population, le syndicat qui héberge les serveurs disposent souvent de comptes à droits larges. La CNIL relève, dans les collectivités contrôlées en 2025, une « diversité de logiciels et téléservices autonomes engendrant des difficultés de gestion des habilitations et des mots de passe ». Dans le cas publié par la DGSI en octobre 2024, l'ingénieur d'un prestataire copie sur une clé USB plus de 5 000 fichiers de son client industriel. Parmi eux, 300 n'ont aucun lien avec sa mission, dont la politique de sécurité des systèmes d'information. Sans journal des copies USB, une collectivité ne verrait pas le même geste.
5. Le départ d'un agent, ou la fin d'un mandat
Un agent qui part emporte ce qu'il estime être son travail, parfois le fichier des usagers de son service. Un élu qui quitte ses fonctions garde ce qu'il a reçu. La liste électorale est le cas le plus sensible : le Code électoral la rend communicable à tout électeur à condition de s'engager à ne pas en faire un usage commercial (article L37). Les mesures publiées sur les salariés montrent que les sorties de données augmentent avant une démission (voir nos chiffres 2026 sur les départs). Notre checklist sécurité des 30 derniers jours s'applique à un agent comme à un salarié.
Cour de cassation, chambre sociale, 25 septembre 2024 (n° 23-13.992)
Une assistante commerciale est licenciée pour faute grave après avoir copié sur des clés USB personnelles des fichiers de l'entreprise liés au processus de fabrication, dont elle n'avait pas la charge. La Cour confirme la faute grave : la copie de données sensibles sur un support personnel, sans justification professionnelle, suffit, même sans divulgation. La décision relève du droit du travail ; pour un agent public, le régime disciplinaire est différent et le juge administratif est compétent. Les faits, eux, se transposent.
Ce que la CNIL a constaté et sanctionné
La CNIL a fait des collectivités l'une de ses priorités, et les décisions publiées dessinent une trajectoire : des rappels, puis des mises en demeure, puis des amendes.
- 2022 : 22 communes mises en demeure de désigner un délégué à la protection des données (DPO), obligation de tout organisme public (article 37 du RGPD). Presque toutes s'y conforment dans l'année.
- Décembre 2023 : une commune condamnée pour absence de DPO. Kourou, restée sans réponse, reçoit une amende de 5 000 euros et une injonction de désigner un DPO sous deux mois, sous astreinte de 150 euros par jour de retard. En août 2024, la presse spécialisée rapporte une nouvelle condamnation à payer 6 900 euros, l'injonction n'ayant pas été respectée.
- Décembre 2023 : une commune sanctionnée pour ses mots de passe. Parmi six sanctions en procédure simplifiée, la CNIL indique qu'« une commune n'avait pas mis en œuvre toutes les mesures nécessaires pour assurer la sécurité » des données de ses administrés, « les précautions minimales en matière de robustesse et de stockage des mots de passe n'étant pas respectées ». La commune n'est pas nommée.
- 2025 : 17 contrôles, des manquements récurrents. Serveurs sur des systèmes obsolètes, absence d'homologation au référentiel général de sécurité, certificats non qualifiés par l'ANSSI, difficultés de gestion des habilitations. La CNIL conclut que « ces manquements ne sont pas corrélés à la taille de la collectivité ».
Le même rapport fixe les grandes mesures attendues de tout organisme. La première est l'authentification multifacteur pour les accès externes, parce que « près de 80 % des violations de grande ampleur constatées par la CNIL en 2024 ont été permises par l'usurpation d'un compte protégé uniquement par un mot de passe ». Une autre consiste à « journaliser, analyser et fixer des limites sur les flux de données qui transitent sur le système d'information ». Un DLP de détection répond à cette seconde mesure, la journalisation des flux sortants des postes. Il ne remplace aucune des autres.
Les mauvaises pratiques, et ce qu'elles exposent
La plupart des sorties de données d'une collectivité relèvent d'une correction d'usage, pas d'une procédure disciplinaire. Le tableau sert de base à une charte informatique, ou à une présentation au comité social territorial.
| Pratique | Pourquoi elle existe | Ce qu'elle expose | Ce que VigiDoc montre |
|---|---|---|---|
| Dossier d'aide sociale ou d'état civil envoyé vers une messagerie personnelle | Pas d'accès distant, travail le soir | Données couvertes par le secret chez un fournisseur grand public, conservées après le départ | L'e-mail envoyé depuis Outlook (date, destinataire, objet) et une copie de chaque pièce jointe |
| Clé USB personnelle entre la mairie et le domicile | Télétravail sans VPN, habitude | Perte ou vol ; copie conservée après le départ | L'insertion de la clé (nom, taille, numéro de série), chaque fichier copié et une copie chiffrée de ce fichier |
| Documents du conseil envoyés aux élus sur leurs adresses personnelles | Pas de messagerie de la collectivité pour les élus, ou pas utilisée | Projets de délibération, analyses d'offres, données nominatives hors du système d'information, sans récupération en fin de mandat | Chaque envoi depuis les postes de la collectivité, avec ses pièces jointes ; rien sur ce que l'élu en fait ensuite |
| Compte de prestataire à droits larges sur tous les postes | Maintenance à distance, éditeur du logiciel métier | Un compte parfois partagé, dont les gestes ne sont attribués à personne | Les copies USB, envois Outlook et pages visitées sous ce compte, comme pour tout compte du poste |
| Export de la liste électorale ou du fichier des usagers vers Excel | Publipostage, statistiques, demande d'un élu | Fichier nominatif complet qui circule ensuite par e-mail ou clé | Le fichier quand il sort par USB ou Outlook, signalé si son nom ou son contenu contient un mot-clé ; pas l'export lui-même |
| Service de transfert ou IA grand public pour un dossier lourd ou une synthèse | Limite de taille de la messagerie, gain de temps | Données d'administrés transmises à un tiers, parfois réutilisées selon les conditions du service | La visite du site (adresse, titre, heure), signalée si son nom figure dans vos mots-clés ; pas le fichier ni le texte transmis |
| Tous les agents ont accès à tous les dossiers partagés | Petite structure, serveur de fichiers unique | Un partant peut tout copier ; la CNIL demande des accès selon les besoins réels | Rien directement : VigiDoc trace les sorties, pas les droits d'accès |
Si le doute est déjà là, le protocole des 48 premières heures décrit comment figer les traces avant de passer la main.
Rançongiciels et parcours de cybersécurité de l'ANSSI
Le rançongiciel reste la menace la plus visible. Dans son panorama 2025, l'ANSSI écrit que les attaquants pratiquent la double voire la triple extorsion « au détriment notamment d'entreprises de taille intermédiaire à très petite, de collectivités territoriales et d'établissements de soin ou d'enseignement français ». La part des collectivités parmi les compromissions par rançongiciel a « légèrement diminué », à 11 %. Un DLP de détection ne protège pas d'un rançongiciel. Il sert après : quand les attaquants annoncent avoir exfiltré des données, le journal des sorties par les postes aide à distinguer ce qui est parti par l'attaque de ce qui circulait déjà par e-mail et clé USB.
De 2021 à 2024, le volet cybersécurité de France Relance a consacré 100 millions d'euros aux parcours de cybersécurité pilotés par l'ANSSI. Le rapport d'activité 2024 en donne le bilan : 945 bénéficiaires, dont 707 collectivités territoriales ; une première subvention de 40 000 euros par collectivité pour un audit organisationnel et technique ; 2 698 mesures urgentes, en tête le durcissement de l'Active Directory et le cloisonnement des infrastructures ; un score de maturité moyen passé de « D+ » à « B ». La page de cyber.gouv.fr les présente désormais comme d'« anciens parcours ».
Ces parcours ont traité ce pour quoi ils étaient conçus : la surface d'attaque et l'administration du système d'information. Le rapport cite la sensibilisation des agents clés ; il ne traite pas de la traçabilité des sorties de données par les postes. L'ANSSI reste « vigilante face aux manques de ressources humaines » des bénéficiaires. Et la condition d'un responsable de la sécurité interne pour piloter le projet a, selon Localtis, « exclu de fait les petites collectivités ». Un DLP de détection fait partie des mesures qu'une équipe réduite peut porter seule, puisqu'il ne change pas le travail des agents.
Vu par une équipe offensive
En pentest interne dans une collectivité, SSHack joue l'agent, l'élu ou le prestataire qui veut sortir un fichier. Le chemin le plus court est presque toujours le même : la messagerie personnelle ouverte dans le navigateur, la clé USB tolérée pour le télétravail, le compte de prestataire partagé dont personne ne regarde les gestes, et l'imprimante. Un blocage visible sur l'un de ces canaux nous renseigne sur la règle et nous déplace vers le suivant ; une détection discrète nous laisse sur le chemin que la collectivité surveille. C'est pourquoi nous recommandons de détecter d'abord, puis bloquer seulement les cas critiques. Les dossiers de protection de l'enfance appellent une restriction des habilitations, pas l'interdiction des clés USB dans toute la mairie.
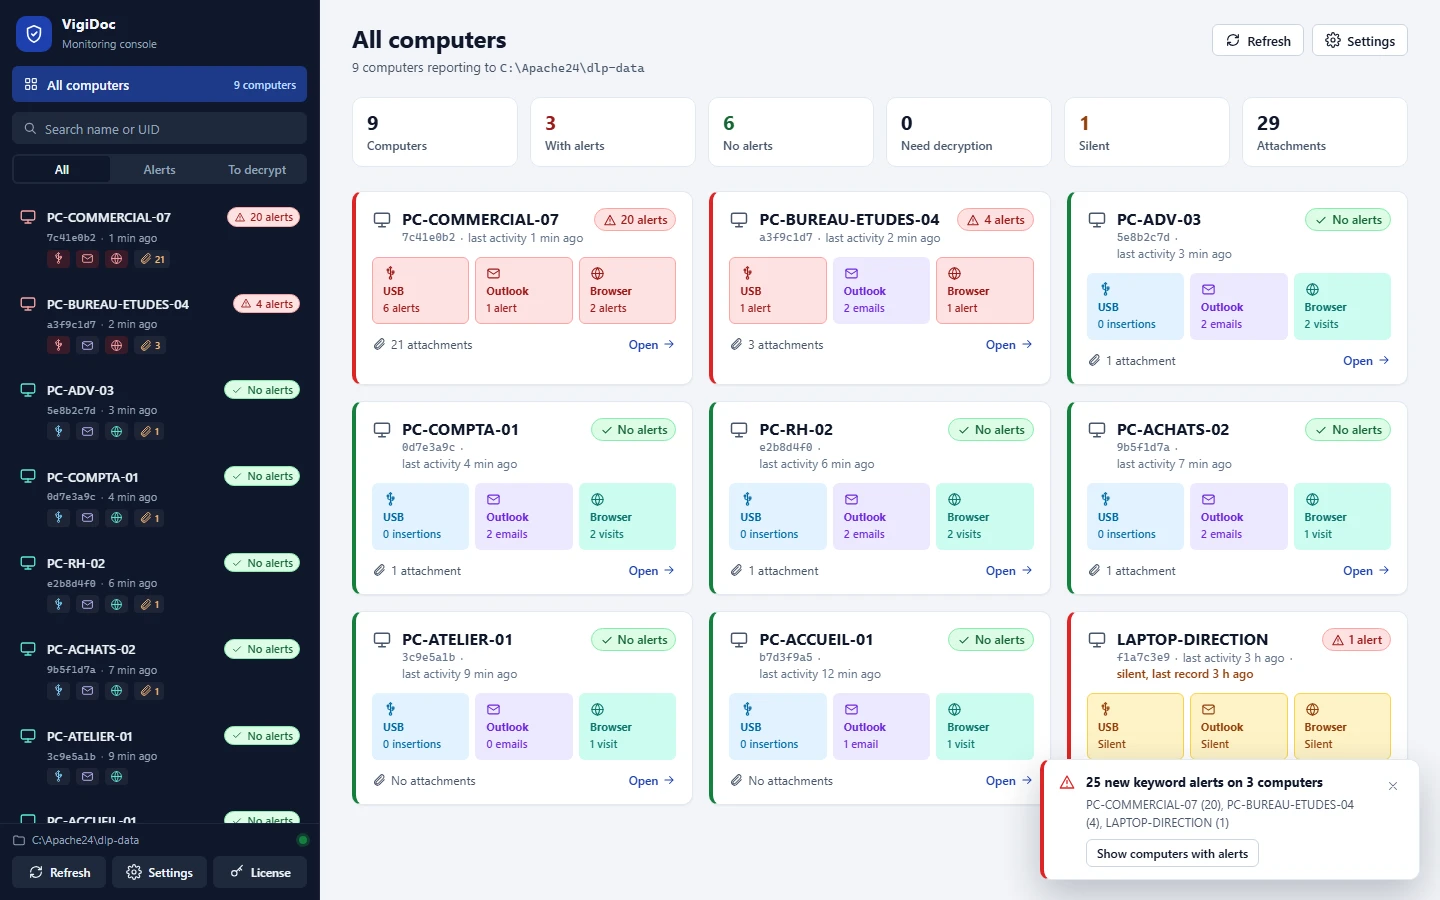
Ce que VigiDoc voit dans une collectivité, et ce qu'il ne voit pas
VigiDoc, le logiciel DLP de SSHack pour postes Windows, trace quatre canaux de sortie : les copies sur clé USB ou disque externe, les e-mails envoyés depuis Outlook avec leurs pièces jointes, les pièces jointes ajoutées dans Gmail et Outlook Web, et les pages visitées sous Chrome, Edge et Firefox. Il alerte quand un mot-clé apparaît dans un nom de fichier, un objet d'e-mail, le contenu d'une pièce jointe ou l'adresse d'une page : « liste électorale », « aide sociale », « analyse des offres », « ne pas diffuser », le nom d'un service de transfert ou d'IA grand public. Notre liste de mots-clés pour le secteur public est prête à tester. Il ne bloque rien, et les agents travaillent normalement. Tous les comptes d'un poste sont couverts, y compris ceux des prestataires.
Le serveur s'installe sur le réseau de la collectivité, ou chez le syndicat ou l'intercommunalité qui mutualise son informatique. Les journaux et les copies de fichiers y restent chiffrés, sans cloud tiers, et la licence s'active hors ligne. L'installation est scriptée et les agents se mettent à jour chaque nuit. Ses angles morts sont connus : l'impression, les captures d'écran, le téléphone branché en transfert de fichiers, le texte collé dans un webmail ou une IA (seule la visite de la page est tracée), le contenu des archives protégées par mot de passe, et ce qui transite par une connexion d'administration à distance. L'essai de 30 jours commence dès l'installation du serveur, sans licence à demander.
Informer les agents, consulter le comité social territorial
La page de la CNIL sur le contrôle de l'activité des personnes employées pose les mêmes principes pour tous les employeurs : « le dispositif doit être proportionné à l'objectif poursuivi » et « porté à la connaissance des personnes concernées, préalablement à sa mise en place ». Elle demande la consultation des instances représentatives et nomme, pour le secteur public, « le comité social d'administration, territorial ou d'établissement ». L'article L1222-4 du Code du travail, qui fonde l'information préalable des salariés, vise le privé ; l'exigence de loyauté et de proportionnalité s'applique à tous.
Le comité social territorial existe dans chaque collectivité ou établissement employant au moins cinquante agents, et au centre de gestion pour les collectivités affiliées plus petites (Code général de la fonction publique, article L251-5). Il connaît notamment des questions relatives « à l'organisation, au fonctionnement des services » et aux « dispositifs de régulation de l'utilisation des outils numériques » (article L253-5). Pour les élus, qui ne relèvent ni du comité ni de la charte des agents, l'information passe par le règlement intérieur de l'assemblée ou une délibération, à faire relire par le DPO. Les agents savent que les sorties sont tracées ; ils ne connaissent pas la liste des mots-clés.
Reste à décider qui ouvre le Dashboard. Les fichiers capturés sont des pièces de dossiers d'administrés. L'analyste doit être un agent tenu au secret et habilité, le plus souvent le responsable informatique, le DPO ou le directeur général des services. Sur le serveur, seuls les comptes désignés à l'installation peuvent lire les journaux et les fichiers capturés ; l'administrateur du serveur garde la main sur ces droits, et ce rôle doit donc revenir lui aussi à une personne habilitée, ou à un prestataire lié par un engagement de confidentialité. Le traitement s'inscrit au registre du DPO. Pour toute question de droit, consultez votre DPO ou un avocat en droit public : cette page décrit des faits et des outils, pas une position juridique.
Questions fréquentes
Quelle est la première cause de fuite de données dans une collectivité ?
L'erreur, avant la malveillance. Sur les 4 474 violations notifiées à la CNIL par le secteur « Administration publique » entre 2019 et 2024, 24,9 % déclarent un acte interne accidentel et 4,4 % un acte interne malveillant (calcul SSHack sur les données ouvertes de la CNIL). Le piratage reste la première origine déclarée (44,3 %), mais une violation sur quatre vient d'un agent qui s'est trompé : mauvais destinataire, équipement perdu, document publié par erreur.
Un agent peut-il envoyer un dossier sur sa messagerie personnelle pour travailler chez lui ?
Le Code général de la fonction publique soumet tout agent public au secret professionnel (article L121-6) et à la discrétion professionnelle (article L121-7). Un envoi vers une messagerie grand public fait sortir ces données du système d'information de la collectivité, même sans intention de nuire. La réponse relève de la charte informatique ; le DPO ou un avocat en droit public peut qualifier une situation précise.
Une petite commune sans informaticien peut-elle installer un logiciel DLP ?
Oui, si l'installation est scriptée et si la console demande peu de temps. VigiDoc se déploie par script sur les postes Windows, met à jour ses agents chaque nuit et présente le parc dans une seule vue, postes en alerte en premier. Le serveur s'installe sur le réseau de la collectivité ou chez la structure qui mutualise son informatique. L'essai de 30 jours commence dès l'installation du serveur.
Faut-il consulter le comité social territorial avant de tracer les sorties de données ?
La CNIL demande, avant la mise en œuvre d'un dispositif de contrôle de l'activité, la consultation des instances représentatives, et cite pour le secteur public le comité social d'administration, territorial ou d'établissement. Le comité social territorial existe dans chaque collectivité d'au moins cinquante agents, et au centre de gestion pour les plus petites. Les agents sont informés au préalable ; ils ne connaissent pas la liste des mots-clés.
Que voit un DLP de détection quand un prestataire intervient sur les postes ?
VigiDoc surveille tous les comptes qui se connectent aux postes Windows où son agent est installé, y compris un compte de prestataire : copies vers un support USB, e-mails envoyés depuis Outlook, pièces jointes ajoutées dans Gmail et Outlook Web, pages visitées. Il ne voit pas ce qui transite par la connexion d'administration à distance elle-même, ni ce que le prestataire fait sur ses propres machines. L'encadrement contractuel du sous-traitant reste indispensable.
Sources
- CNIL, rapport annuel 2025, publié le 18 mai 2026 : 6 167 violations notifiées ; administration publique 19 %, santé 15 %, finance 12 % (page 52) ; mauvais destinataire 13 % ; « La cybersécurité des collectivités territoriales », 17 missions de contrôle auprès de quinze organismes et liste des manquements (page 33) ; grandes mesures à mettre en œuvre, dont la phrase sur les 80 % de violations de grande ampleur et « journaliser, analyser et fixer des limites sur les flux de données ».
- CNIL, données ouvertes des notifications de violations de données, fichier du 6 octobre 2026. Calcul SSHack sur le secteur « Administration publique » (6 397 notifications dans le fichier, de 2018 à 2026), notifications reçues de 2019 à 2024 : 4 474, « acte interne accidentel » coché dans 24,9 %, « acte interne malveillant » dans 4,4 %, « mauvais destinataire » dans 11,6 %, « équipement perdu ou volé » dans 11,9 %, « piratage » dans 44,3 %. Tous secteurs, même période : 24 530 notifications, équipement perdu ou volé 7,7 %. Année 2022 atypique (1 354 notifications, 73,2 % d'actes externes malveillants).
- CNIL, Guide de sensibilisation au RGPD pour les collectivités territoriales, septembre 2019 : rôle des sous-traitants (page 4), accès aux demandes d'actes d'état civil (page 15), bonne pratique sur les accès et les comptes (page 18), liste des traitements courants (page 42).
- CNIL, « La CNIL prononce six nouvelles sanctions dans le cadre de sa procédure simplifiée », 22 décembre 2023 : 44 000 euros au total, dont une amende contre une commune (robustesse et stockage des mots de passe).
- Localtis (Banque des Territoires), « La CNIL de moins en moins clémente avec les collectivités », 22 février 2024 : 22 communes mises en demeure en 2022, sanction de Kourou en décembre 2023 (5 000 euros, astreinte de 150 euros par jour). Acteurs publics, 28 août 2024 : 6 900 euros à payer par la commune.
- CNIL, le contrôle de l'activité des personnes employées, page du 9 juillet 2026 : proportionnalité, information préalable, consultation du CSE ou du « comité social d'administration, territorial ou d'établissement ».
- ANSSI, Panorama de la cybermenace 2025, mars 2026 : 1 366 incidents, dont 24 % pour les ministères et les collectivités territoriales ; 128 compromissions par rançongiciel, part des collectivités 11 % ; citation sur la double et la triple extorsion.
- ANSSI, Les parcours de cybersécurité : rapport d'activité 2024, volet cybersécurité de France Relance, avril 2025 : 100 millions d'euros pour les parcours, 945 bénéficiaires dont 707 collectivités territoriales, subvention de 40 000 euros, 2 698 mesures urgentes, score de « D+ » à « B ». Présentation sur cyber.gouv.fr, « Anciens parcours de cybersécurité ». Condition d'un responsable sécurité interne : Localtis, 5 mai 2025.
- Code général de la fonction publique, article L121-6 (secret professionnel) et article L121-7 (discrétion professionnelle), cités par les centres de gestion de la Gironde et du Nord ; articles L251-5 et L253-5 (comité social territorial), tels que reproduits par le Centre de gestion du Nord, fiche du 22 octobre 2025.
- Code de l'action sociale et des familles, article L133-5 ; Code électoral, article L37 ; Code du travail, article L1222-4.
- Cour de cassation, chambre sociale, 25 septembre 2024, pourvoi n° 23-13.992, publié au Bulletin.
- DGSI, Flash ingérence économique n° 106 : vols de données par des collaborateurs internes à la société, octobre 2024 : cas n° 3 (ingénieur d'un prestataire, plus de 5 000 fichiers sur clé USB) et préconisations.